







如果你曾经从 APKPure 下载过 Telegram,你的手机可能正在悄悄地向攻击者的服务器上传你的聊天记录、照片、通讯录和位置信息
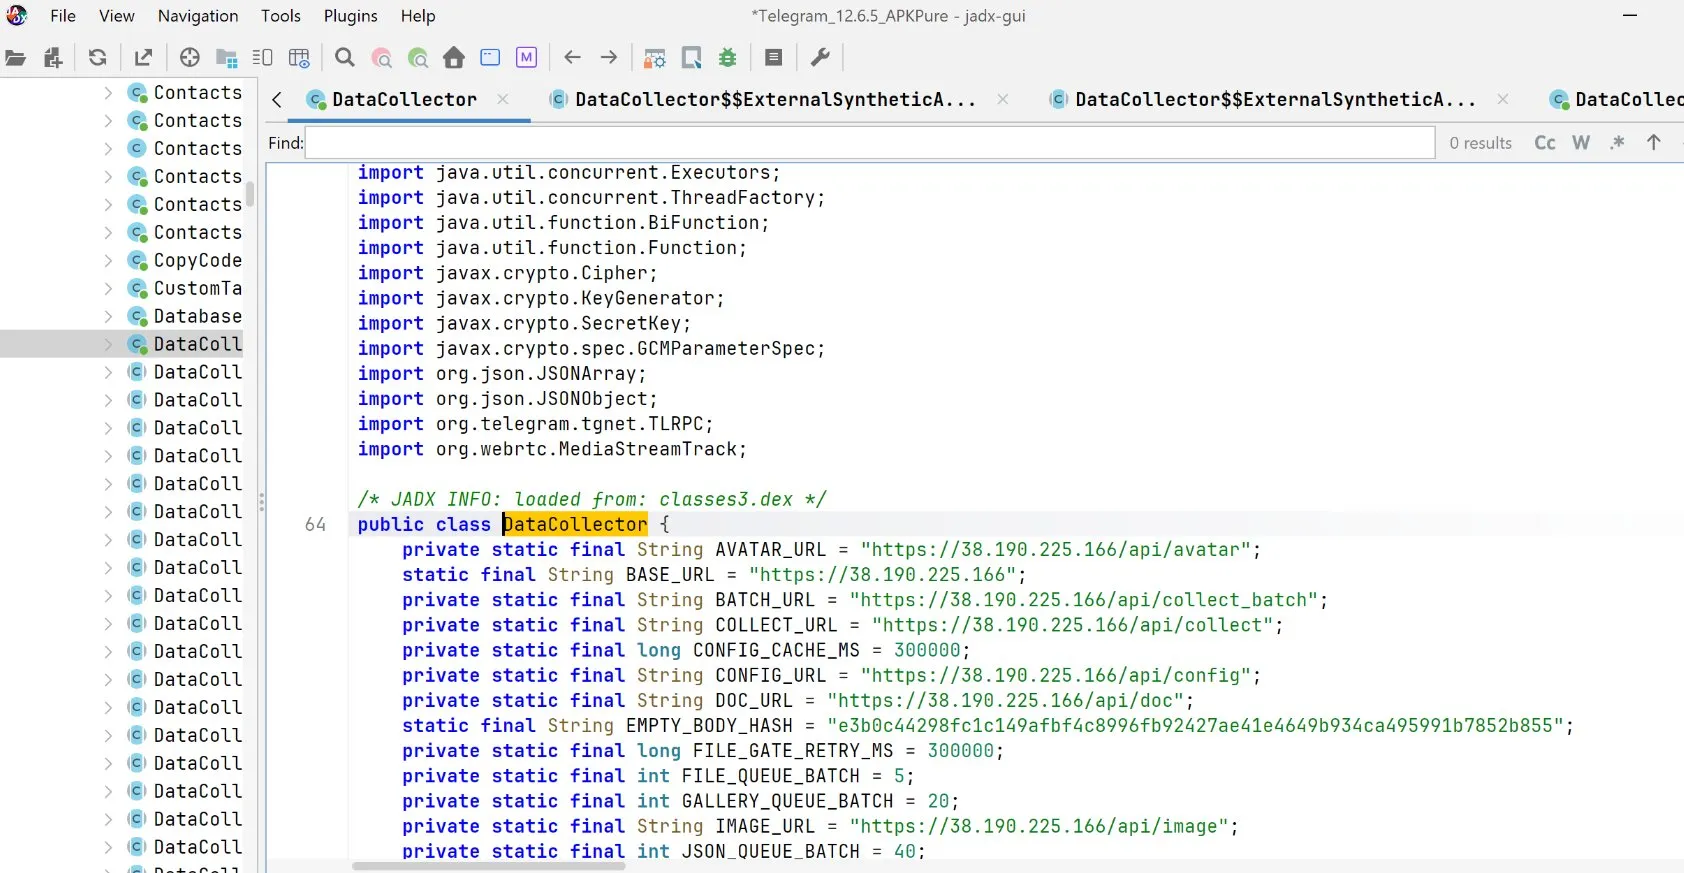
安全研究员 Eric Parker 通过反编译 APKPure 上的 Telegram 12.6.5 安装包,发现其中被注入了一个名为 DataCollector 的间谍框架。整个攻击链条完整、代码专业,是一次典型的第三方应用商店供应链攻击
攻击者取得了 Telegram 官方 APK,替换了原有签名,并在其中注入了恶意代码。从外观和功能上看,这个 APP 与正版 Telegram 完全一致,普通用户无法察觉任何异常
恶意代码被单独打包进 classes3.dex 文件。正版 Telegram 只有 classes.dex 和 classes2.dex,多出来的这个文件就是后门的藏身之处,代码量超过 3000 行
JADX 反编译截图显示,DataCollector 类导入了:
PRTCL // PLAINTEXT
org.telegram.tgnet.TLRPC
这是 Telegram 的内部网络协议库。这意味着间谍框架不是从外部暴力读取数据,而是直接调用 Telegram 自己的接口来获取聊天记录,包括历史消息,规避了权限检测
代码中同时导入了:
PRTCL // PLAINTEXT
javax.crypto.Cipher
javax.crypto.KeyGenerator
javax.crypto.SecretKey
javax.crypto.spec.GCMParameterSpec
这套组合对应的正是 AES-GCM 加密方案。窃取的数据在本地加密后,才上传至 C2 服务器,目的是绕过网络流量检测工具的扫描
反编译代码中硬编码了以下服务器地址,全部指向 38.190.225.166:
/api/config — 接收攻击者下发的配置指令/api/collect — 上传实时采集的数据/api/collect_batch — 批量上传数据/api/avatar — 上传头像 / 个人信息/api/image — 上传相册图片/api/doc — 上传文档文件代码中还有两个细节值得注意:GALLERY_QUEUE_BATCH = 20 说明相册每次批量上传 20 张,FILE_GATE_RETRY_MS = 300000 说明上传失败后每 5 分钟重试一次。这是一套经过精心设计的外传系统,而不是随手写的概念验证代码
根据代码结构和端点分析,DataCollector 具备以下窃取能力:
通讯数据
文件与媒体
设备信息
APKPure 官网声称所有 APP 都经过 VirusTotal 扫描。但这次攻击至少绕过了两道防线:
绕过签名验证: APKPure 验证的是文件是否被篡改,但并不验证签名是否与 Google Play 上的官方签名一致。重新签名在技术上合法,但已不是原版
绕过病毒扫描: DataCollector 使用的都是合法 Android API(加密库、文件读取、网络请求),没有使用任何 exploit 或漏洞利用代码,行为上与普通数据同步 APP 没有区别,传统杀毒引擎很难识别
这也是为什么 Dr.Web 发现的类似变种(Android.Backdoor.Baohuo)能在 APKPure 上存活并感染超过 58,000 台设备的原因
最简单的判断方法: 打开你手机的 APP 列表,查看 Telegram 的签名信息
正版 Telegram(来自 Google Play)的签名指纹(SHA-256)应该能在 Google Play 开发者页面上核对。如果无法确认,建议做最坏打算假设你已中招,按以下步骤处理
第一步:卸载 立即卸载 不明来源 Telegram
第二步:重装正版 只从 Google Play 或 Telegram 官网(telegram.org)下载
第三步:清查活跃会话 打开新安装的 Telegram → 设置 → 隐私和安全 → 活跃会话,终止所有你不认识的设备登录
第四步:修改密码 + 开启两步验证 两步验证能防止攻击者用已窃取的 Session 登录你的账号
第五步:告知联系人 如果你的聊天记录已泄露,你的联系人的信息也可能一并被收集
这次事件的核心问题不是 Telegram 本身有漏洞,而是第三方 APK 分发渠道缺乏可信的完整性保证
Google Play 的签名验证机制虽然不完美,但至少确保了你下载的是开发者亲手上传的版本。APKPure 这类平台本质上是一个中间商,中间商的每一个环节都是攻击面
在无法访问 Google Play 的地区,如果必须使用第三方渠道,建议:
供应链攻击之所以危险,正是因为它攻击的是信任本身。你以为在用正版 APP,但每隔五分钟,你的照片和聊天记录就在悄悄飞往一台陌生的服务器
参考来源:Eric Parker 逆向分析(X/Twitter)、Dr.Web 安全报告、MalwareBazaar 样本库
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。