惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

Recent Announcements
H
Hackread – Cybersecurity News, Data Breaches, AI and More
Cyber Security Advisories - MS-ISAC
B
Blog
T
The Blog of Author Tim Ferriss
J
Java Code Geeks
腾讯CDC
D
Docker
G
Google Developers Blog
D
DataBreaches.Net
雷峰网
雷峰网
Blog — PlanetScale
Blog — PlanetScale
S
SegmentFault 最新的问题
The Cloudflare Blog
有赞技术团队
有赞技术团队
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
Stack Overflow Blog
Stack Overflow Blog
大猫的无限游戏
大猫的无限游戏
量子位
美团技术团队
aimingoo的专栏
aimingoo的专栏
奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
Engineering at Meta
Engineering at Meta
freeCodeCamp Programming Tutorials: Python, JavaScript, Git & More

博客园 - 护卫神

深夜怕违规信息乱发?护卫神一键开启限时防护 堵住网站后台安全漏洞,护卫神从根源拦截黑客入侵 webshell根本跑不起来:护卫神轻松阻断上传与执行网页木马全路径 不用改代码不用打补丁,护卫神一键封杀路径遍历窃密攻击 POST 数据丢了找不到?护卫神快照功能一键开启,全参数留存轻松回溯 服务器非法信息治理新范式:护卫神双模式替换方案,让合规与业务连续性兼得 护卫神防入侵:精准过滤恶意上传,让每一个文件都“干净”入场 护卫神恶意URL一键拦截 四大高危攻击类型全覆盖 护卫神Webshell专杀引擎:一键查杀网页木马与网站后门 护卫神一键拦截恶意IP,让黑客还没开始入侵就已经失败了 巧用护卫神,杜绝黑客暴力破解远程桌面登录扫描 腾讯云如何在安全组开放端口 Windows服务器如何免费防篡改 服务器为什么要拦截恶意网址,如何拦截? Linux服务器如何进行安全加固,防止黑客攻击(Windows也适用) 如何拦截恶意IP访问服务器 当网站被黑时,应该怎么排查问题和漏洞 Linux服务器如何防止网页被篡改 Chamilo存在SQL注入漏洞(CNVD-2026-13257,CVE-2025-50190) ChurchCRM SQL注入漏洞(CNVD-2026-12565、CVE-2026-24854) 如何排查网站后门文件 网站流量异常暴增怎么办? ECShop存在逻辑缺陷漏洞(CNVD-2025-08499) 迅睿CMS最新SQL注入漏洞及解决方法(CNVD-2025-08495) YzmCMS最新跨站脚本漏洞及解决方法(CNVD-2025-08792、CVE-2025-3397) phpIPAM跨站脚本漏洞及解决方法(CNVD-2025-06929、CVE-2024-55093) 打开网站出现色情内容怎么办? 《筑牢服务器安全的“钢铁长城”》 PHPGurukul Men Salon Management System最新SQL注入漏洞及解决方法(CVE-2025-3370) Windows有哪些危险系统服务,如何关闭?
Chamilo存在命令注入漏洞(CNVD-2026-14971、CVE-2025-50196)
护卫神 · 2026-04-07 · via 博客园 - 护卫神

Chamilo是一款开源学习管理系统(LMS),专注于易用性和可访问性,采用PHP开发,支持LAMP/WAMP环境。其核心功能涵盖课程创建、学习路径设计、进度跟踪及评估,支持文档、视频、音频等多媒体资源管理。系统提供仪表盘数据可视化、论坛、即时消息等协作工具,并支持ONLYOFFICE等第三方集成以实现文档实时协作。全球超4000万用户使用,适用于教育机构、企业培训及社区学习场景,强调数据安全与多语言支持。

国家信息安全漏洞共享平台于2026-03-26公布该程序存在命令注入漏洞。

漏洞编号:CNVD-2026-14971、CVE-2025-50196

影响产品:Chamilo <1.11.30

漏洞级别:高

公布时间:2026-03-26

漏洞描述:Chamilo editinstance.php文件存在操作系统命令注入漏洞,该漏洞源于文件/plugin/vchamilo/views/editinstance.php对POST参数main_database处理不当,攻击者可利用该漏洞在系统上执行任意操作系统命令。

解决办法:

厂商已发布漏洞修复程序,请及时更新:https://www.cnvd.org.cn/patchInfo/show/836746。同时你也可以使用【护卫神·防入侵系统】的“注入防护”模块来解决该注入漏洞,不止对该漏洞有效,对网站所有的SQL注入漏洞和跨脚本漏洞都可以防护。

1、SQL注入防护和XSS跨站攻击防护

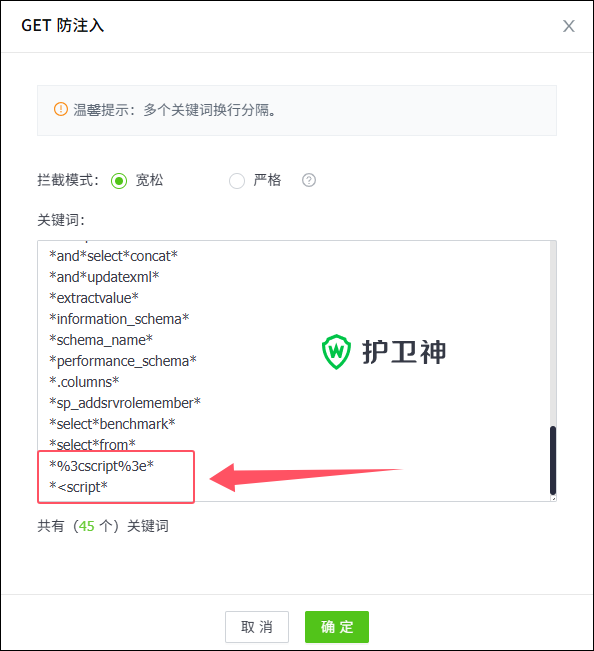
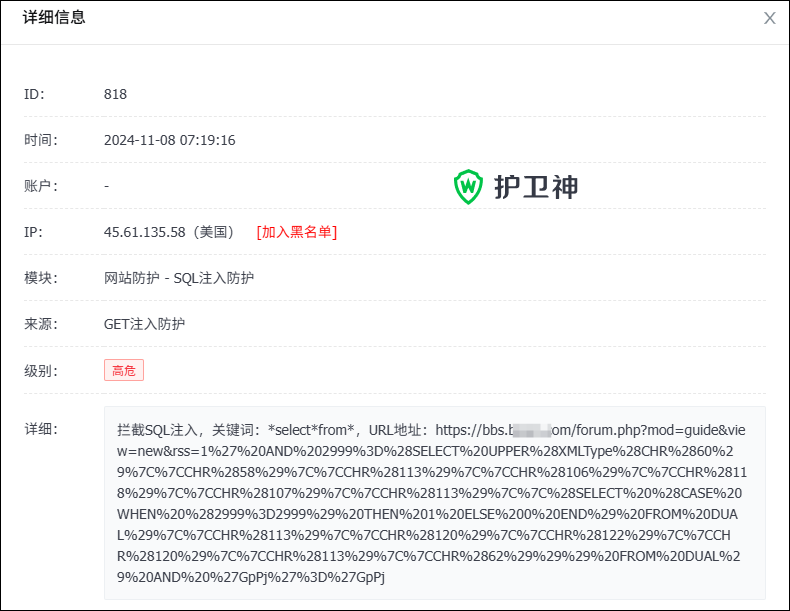
【护卫神·防入侵系统】自带的SQL注入防护模块(如图一)除了拦截SQL注入,还可以拦截XSS跨站脚本(如图二),一并解决Chamilo的其他安全漏洞,拦截效果如图三。
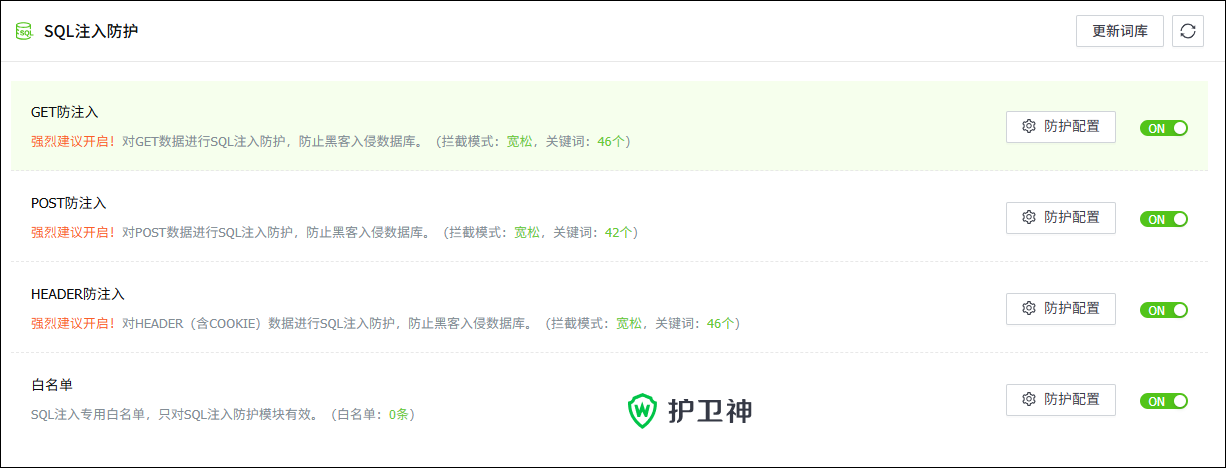
Chamilo防护SQL注入攻击

(图一:Chamilo防护SQL注入攻击)

Chamilo防护XSS跨站脚本攻击

(图二:Chamilo防护XSS跨站脚本攻击)

SQL注入拦截效果

(图三:SQL注入拦截效果)

原文:https://www.hws.com/help/tech/1929.html