



惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

The GitHub Blog
The GitHub Blog
S
SegmentFault 最新的问题
MyScale Blog
MyScale Blog
有赞技术团队
有赞技术团队
V
Visual Studio Blog
T
The Blog of Author Tim Ferriss
爱范儿
爱范儿
Vercel News
Vercel News
让小产品的独立变现更简单 - ezindie.com
Y
Y Combinator Blog
Blog — PlanetScale
Blog — PlanetScale
D
DataBreaches.Net
美团技术团队
Microsoft Security Blog
大猫的无限游戏
大猫的无限游戏
Cyber Security Advisories - MS-ISAC
酷 壳 – CoolShell
酷 壳 – CoolShell
GbyAI
GbyAI
A
About on SuperTechFans
云风的 BLOG
云风的 BLOG
The Cloudflare Blog
宝玉的分享
宝玉的分享
V
V2EX
Microsoft Azure Blog

博客园 - 护卫神

堵住网站后台安全漏洞,护卫神从根源拦截黑客入侵 不用改代码不用打补丁,护卫神一键封杀路径遍历窃密攻击 POST 数据丢了找不到?护卫神快照功能一键开启,全参数留存轻松回溯 服务器非法信息治理新范式:护卫神双模式替换方案,让合规与业务连续性兼得 护卫神防入侵:精准过滤恶意上传,让每一个文件都“干净”入场 护卫神恶意URL一键拦截 四大高危攻击类型全覆盖 护卫神Webshell专杀引擎:一键查杀网页木马与网站后门 护卫神一键拦截恶意IP,让黑客还没开始入侵就已经失败了 巧用护卫神,杜绝黑客暴力破解远程桌面登录扫描 腾讯云如何在安全组开放端口 Windows服务器如何免费防篡改 服务器为什么要拦截恶意网址,如何拦截? Linux服务器如何进行安全加固,防止黑客攻击(Windows也适用) 如何拦截恶意IP访问服务器 当网站被黑时,应该怎么排查问题和漏洞 Chamilo存在命令注入漏洞(CNVD-2026-14971、CVE-2025-50196) Linux服务器如何防止网页被篡改 Chamilo存在SQL注入漏洞(CNVD-2026-13257,CVE-2025-50190) ChurchCRM SQL注入漏洞(CNVD-2026-12565、CVE-2026-24854) 如何排查网站后门文件 网站流量异常暴增怎么办? ECShop存在逻辑缺陷漏洞(CNVD-2025-08499) 迅睿CMS最新SQL注入漏洞及解决方法(CNVD-2025-08495) YzmCMS最新跨站脚本漏洞及解决方法(CNVD-2025-08792、CVE-2025-3397) phpIPAM跨站脚本漏洞及解决方法(CNVD-2025-06929、CVE-2024-55093) 打开网站出现色情内容怎么办? 《筑牢服务器安全的“钢铁长城”》 PHPGurukul Men Salon Management System最新SQL注入漏洞及解决方法(CVE-2025-3370) Windows有哪些危险系统服务,如何关闭? WordPress Shuffle plugin SQL注入漏洞及解决办法(CNVD-2025-06478、CVE-2025-28873)
webshell根本跑不起来:护卫神轻松阻断上传与执行网页木马全路径
护卫神 · 2026-09-07 · via 博客园 - 护卫神

护卫神-静态目录防护

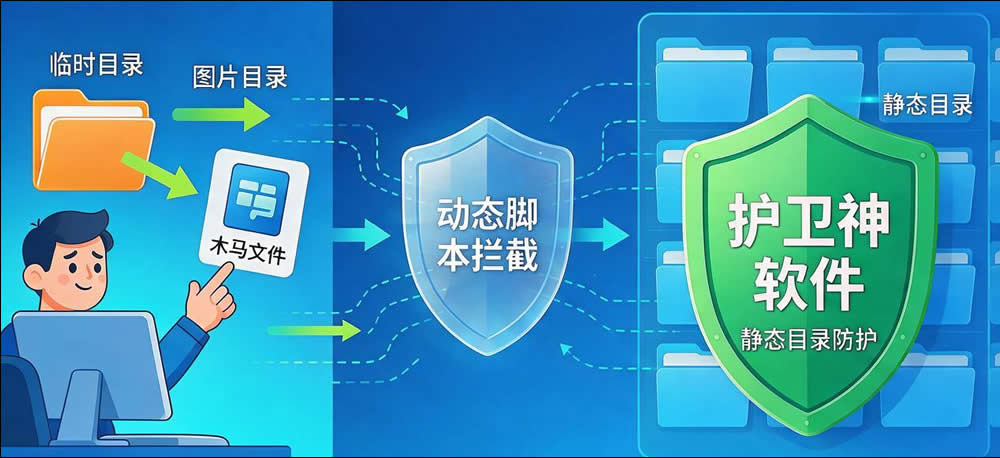
在网站安全的攻防较量中,木马文件的上传与执行是黑客最常用的入侵路径。其惯用手法是利用网站上传功能的漏洞,将恶意脚本(如PHP、ASP)伪装成图片或文档,上传至网站的临时目录或图片目录,随后通过访问这些木马文件来获取服务器控制权。

常规的安全做法是在Web服务器层面进行复杂配置,例如编辑Nginx、Apache、IIS的配置文件,通过复杂的规则来禁止特定目录执行动态脚本。这虽然有效,但对技术要求较高,且配置不当容易引发网站访问错误。护卫神·防入侵系统提供了一种更直接、高效的解决方案——静态目录保护功能,能够一键式阻断此类威胁。

原理:从“上传”到“执行”的双重拦截

护卫神的解决方案基于一个核心安全原则:存放静态文件(如上传的图片、附件)的目录,本就不应具备执行动态脚本的权限。其防护逻辑分为两步:

阻止木马上传:“命名防护”模块可以精细地限制目录内新建的文件类型。通过设置规则,可以强制规定上传目录(如 /uploads/)禁止创建任何以 .php、.asp、.jsp 等为后缀的动态脚本文件。这样,即便黑客利用上传漏洞尝试上传木马,该操作也会被系统底层直接拦截,根本无法在服务器上落地。

阻止已存在木马执行:这是更常见且核心的场景。如果因各种原因木马文件已被成功上传,只要它位于受“静态目录保护”的目录(如 /uploads/、/temp/)下,Web服务器在收到对该木马文件的访问请求时,会直接返回禁止访问的错误,而不会将其交给PHP等脚本引擎去解析执行。木马文件形同虚设,无法对服务器造成任何伤害。

操作:护卫神如何实现“一步解决”

相比手动修改复杂的Web服务器配置文件,护卫神的操作界面化且极其简单:

1、登录护卫神·防入侵系统管理面板。

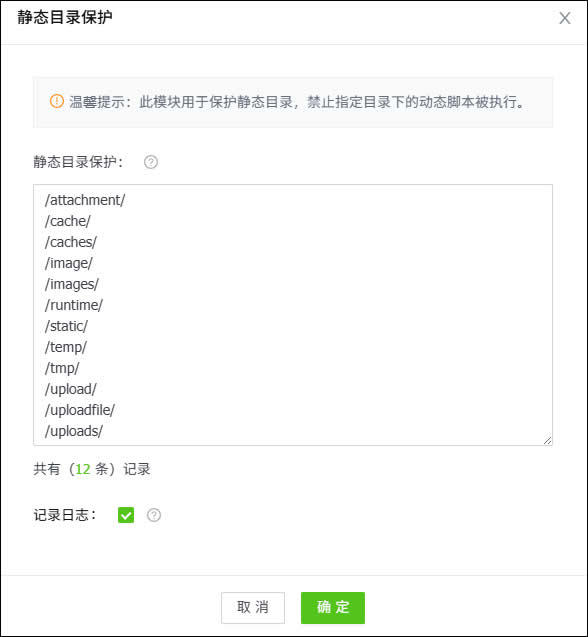
2、找到“网站防护”-“访问保护”模块,点击进入“静态目录保护”设置。

3、在输入框中添加需要保护的目录名,例如常见的 uploads、upload、temp、runtime 等。

4、保存设置,防护即刻生效。

完成以上四步,这些目录下的所有动态脚本文件(如PHP)将无法被Web访问和执行。这种操作方式,不仅适用于单个网站,对于拥有大量网站服务器的管理员而言,更是极大地提升了安全运维的效率。

护卫神的“静态目录保护”功能,通过将复杂的Web服务器安全策略进行产品化封装,直击黑客攻击链中的关键环节,同时兼顾了安全性与易用性。无论是防范于未然,拦截木马的上传,还是查漏补缺,阻断已存在木马的执行,都能提供一步到位的可靠保护。
(静态目录防护)

(静态目录防护)

原文:https://www.hws.com/help/tech/1950.html