

惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

Apple Machine Learning Research
aimingoo的专栏
aimingoo的专栏
酷 壳 – CoolShell
酷 壳 – CoolShell
博客园 - 聂微东
Engineering at Meta
Engineering at Meta
N
Netflix TechBlog - Medium
Blog — PlanetScale
Blog — PlanetScale
大猫的无限游戏
大猫的无限游戏
Vercel News
Vercel News
D
DataBreaches.Net
让小产品的独立变现更简单 - ezindie.com
WordPress大学
WordPress大学
L
LangChain Blog
Cyber Security Advisories - MS-ISAC
F
Fortinet All Blogs
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
钛媒体:引领未来商业与生活新知
钛媒体:引领未来商业与生活新知
J
Java Code Geeks
Recent Announcements
Jina AI
Jina AI
G
Google Developers Blog
腾讯CDC
博客园_首页
博客园 - 【当耐特】

博客园 - 护卫神

堵住网站后台安全漏洞,护卫神从根源拦截黑客入侵 webshell根本跑不起来:护卫神轻松阻断上传与执行网页木马全路径 不用改代码不用打补丁,护卫神一键封杀路径遍历窃密攻击 POST 数据丢了找不到?护卫神快照功能一键开启,全参数留存轻松回溯 护卫神防入侵:精准过滤恶意上传,让每一个文件都“干净”入场 护卫神恶意URL一键拦截 四大高危攻击类型全覆盖 护卫神Webshell专杀引擎:一键查杀网页木马与网站后门 护卫神一键拦截恶意IP,让黑客还没开始入侵就已经失败了 巧用护卫神,杜绝黑客暴力破解远程桌面登录扫描 腾讯云如何在安全组开放端口 Windows服务器如何免费防篡改 服务器为什么要拦截恶意网址,如何拦截? Linux服务器如何进行安全加固,防止黑客攻击(Windows也适用) 如何拦截恶意IP访问服务器 当网站被黑时,应该怎么排查问题和漏洞 Chamilo存在命令注入漏洞(CNVD-2026-14971、CVE-2025-50196) Linux服务器如何防止网页被篡改 Chamilo存在SQL注入漏洞(CNVD-2026-13257,CVE-2025-50190) ChurchCRM SQL注入漏洞(CNVD-2026-12565、CVE-2026-24854) 如何排查网站后门文件 网站流量异常暴增怎么办? ECShop存在逻辑缺陷漏洞(CNVD-2025-08499) 迅睿CMS最新SQL注入漏洞及解决方法(CNVD-2025-08495) YzmCMS最新跨站脚本漏洞及解决方法(CNVD-2025-08792、CVE-2025-3397) phpIPAM跨站脚本漏洞及解决方法(CNVD-2025-06929、CVE-2024-55093) 打开网站出现色情内容怎么办? 《筑牢服务器安全的“钢铁长城”》 PHPGurukul Men Salon Management System最新SQL注入漏洞及解决方法(CVE-2025-3370) Windows有哪些危险系统服务,如何关闭? WordPress Shuffle plugin SQL注入漏洞及解决办法(CNVD-2025-06478、CVE-2025-28873)
服务器非法信息治理新范式:护卫神双模式替换方案,让合规与...
护卫神 · 2026-08-26 · via 博客园 - 护卫神

护卫神非法信息过滤

明明自己的站点内容合规,却突然收到监管部门的整改通知,甚至面临站点关停的风险。深究原因,大多是黑客入侵网站后植入SEO木马,批量生成藏有非法关键词的隐蔽网页,或是恶意用户在留言板、评论区提交违规内容,等管理员发现时,违规信息已经被搜索引擎收录,后续处置成本极高。

传统的内容过滤方式大多停留在网站程序层面,需要逐个站点修改代码添加过滤规则,服务器上部署的站点越多,工作量就越庞大。更关键的是,这种方式无法覆盖黑客直接生成的静态非法网页,一旦黑客绕过程序层面的校验,违规内容就会直接写入服务器,常规过滤手段完全失效。

护卫神.防入侵系统 从服务器底层数据流切入,完全跳出了“改程序加规则”的传统思路,在不修改任何网站代码的前提下,实现非法关键词的全链路防护。系统搭载两大核心功能模块:首先是‌敏感信息拦截模块‌,在数据流入服务器的入口处就完成校验,支持对GET、POST、HEADER全类型数据进行检测,只要检测到非法关键词,就会直接拦截提交请求,从源头阻止违规内容写入服务器。

而针对已经存在于服务器内的历史内容,护卫神的‌敏感信息过滤替换模块‌会在数据流出服务器的环节完成二次校验,只要网页输出内容中包含预设的非法关键词,系统就会自动将其替换为*或指定合规内容,哪怕是黑客偷偷生成的隐藏非法网页,访客访问时看到的也已经是过滤后的合规内容,彻底杜绝违规信息对外泄露的可能。同时也支持输出拦截,如果输出的网页含有非法关键词,会中断内容输出,让非法信息不可察。

依托护卫神二十余年的服务器安全运维经验,系统内置了持续更新的官方非法关键词库,完成简单的账号认证后就能一键同步最新词库,无需管理员手动维护。同时系统还支持高度灵活的自定义规则:拦截关键词可配置加法、减法规则提升识别精准度,替换关键词支持等号规则实现定向替换,哪怕服务器上部署了几十上百个站点,所有站点的过滤规则都能在统一后台完成配置,不会因为站点数量增加产生额外的运维负担。

整套系统采用C++语言深度优化开发,运行时资源占用极低,即便同时加载成百上千条过滤规则,也不会拖慢服务器的响应速度,完美适配IIS、Nginx、Apache等主流服务器环境。从入口拦截到出口替换的全闭环防护,既帮管理员堵住了恶意提交的风险入口,又兜住了历史遗留内容的合规底线,是中小站点、多站点服务器实现内容合规的高效解决方案。
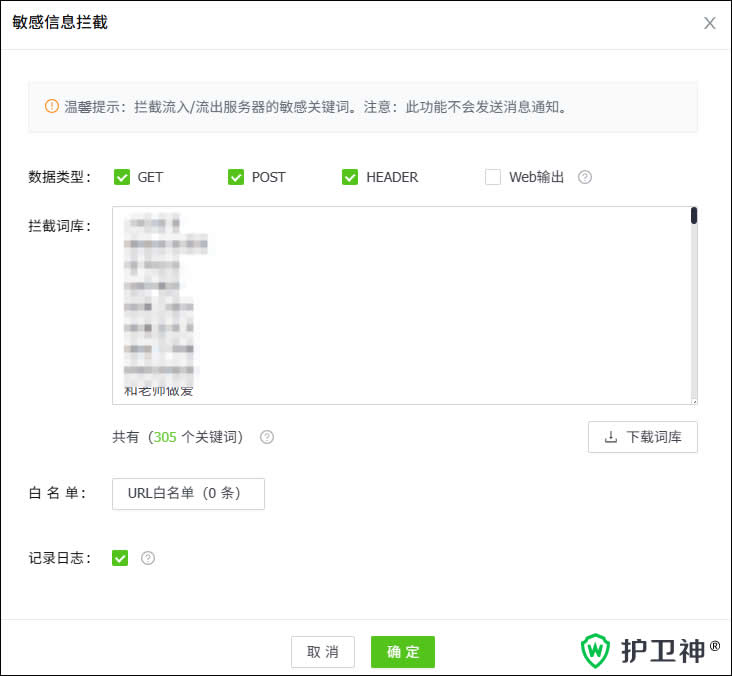
(护卫神非法信息过滤)

(护卫神非法信息过滤)

原文:https://www.hws.com/help/tech/1947.html