

惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

博客园_首页
MongoDB | Blog
MongoDB | Blog
Google DeepMind News
M
MIT News - Artificial intelligence
D
Docker
云风的 BLOG
云风的 BLOG
B
Blog
让小产品的独立变现更简单 - ezindie.com
G
Google Developers Blog
GbyAI
GbyAI
T
Tailwind CSS Blog
罗磊的独立博客
博客园 - 三生石上(FineUI控件)
V
Visual Studio Blog
C
Check Point Blog
I
InfoQ
Microsoft Azure Blog
Cyber Security Advisories - MS-ISAC
阮一峰的网络日志
阮一峰的网络日志
小众软件
小众软件
N
Netflix TechBlog - Medium
B
Blog RSS Feed
腾讯CDC
aimingoo的专栏
aimingoo的专栏

博客园 - 护卫神

深夜怕违规信息乱发?护卫神一键开启限时防护 堵住网站后台安全漏洞,护卫神从根源拦截黑客入侵 webshell根本跑不起来:护卫神轻松阻断上传与执行网页木马全路径 不用改代码不用打补丁,护卫神一键封杀路径遍历窃密攻击 服务器非法信息治理新范式:护卫神双模式替换方案,让合规与业务连续性兼得 护卫神防入侵:精准过滤恶意上传,让每一个文件都“干净”入场 护卫神恶意URL一键拦截 四大高危攻击类型全覆盖 护卫神Webshell专杀引擎:一键查杀网页木马与网站后门 护卫神一键拦截恶意IP,让黑客还没开始入侵就已经失败了 巧用护卫神,杜绝黑客暴力破解远程桌面登录扫描 腾讯云如何在安全组开放端口 Windows服务器如何免费防篡改 服务器为什么要拦截恶意网址,如何拦截? Linux服务器如何进行安全加固,防止黑客攻击(Windows也适用) 如何拦截恶意IP访问服务器 当网站被黑时,应该怎么排查问题和漏洞 Chamilo存在命令注入漏洞(CNVD-2026-14971、CVE-2025-50196) Linux服务器如何防止网页被篡改 Chamilo存在SQL注入漏洞(CNVD-2026-13257,CVE-2025-50190) ChurchCRM SQL注入漏洞(CNVD-2026-12565、CVE-2026-24854) 如何排查网站后门文件 网站流量异常暴增怎么办? ECShop存在逻辑缺陷漏洞(CNVD-2025-08499) 迅睿CMS最新SQL注入漏洞及解决方法(CNVD-2025-08495) YzmCMS最新跨站脚本漏洞及解决方法(CNVD-2025-08792、CVE-2025-3397) phpIPAM跨站脚本漏洞及解决方法(CNVD-2025-06929、CVE-2024-55093) 打开网站出现色情内容怎么办? 《筑牢服务器安全的“钢铁长城”》 PHPGurukul Men Salon Management System最新SQL注入漏洞及解决方法(CVE-2025-3370) Windows有哪些危险系统服务,如何关闭?
POST 数据丢了找不到?护卫神快照功能一键开启,全参数留存轻...
护卫神 · 2026-08-28 · via 博客园 - 护卫神

2.jpg

在网站运维和安全排查中,HTTP请求数据的记录是一个老生常谈却又总让人头疼的问题。大多数Web服务器自带的访问日志,通常只记录URL路径、状态码和User-Agent,至于POST请求提交的具体内容,往往是被忽略的。当网站遭遇入侵或需要排查异常行为时,缺少POST数据让追溯变得困难。

护卫神的防入侵系统,提供了一个专门解决这个痛点的功能——请求数据快照,能够完整记录提交到服务器的各类请求数据,包括GET、POST、HEAD等类型。

为什么需要记录完整请求数据?

常规的Web服务器日志(如IIS、Apache的访问日志)能记录的信息有限。一个典型的攻击行为或异常请求,往往通过POST方法提交恶意数据,而服务器日志里可能只留下一个路径和状态码“200”,具体的payload无从得知。

护卫神.防入侵系统在设计时注意到了这一问题,其V1.8.0版本新增的“请求数据快照”功能,正是为了解决WebServer无法记录POST数据的难题而开发的。该功能会实时记录所有请求参数,当安全事件发生后,运维人员可以通过查看快照还原攻击现场。

护卫神如何记录GET、POST、HEAD?

护卫神将请求数据的记录归类在“请求数据防护”功能模块下,该功能覆盖了网站运维中常见的GET、POST、HEAD、OPTIONS这四种请求类型。

功能配置与查看

在护卫神·防入侵系统的管理界面中,开启“请求数据防护”后,系统便开始对站点接收到的请求进行记录。配置完成后,记录结果需要到“事件日志”的“请求快照”子模块中查看。

在这个模块里,运维人员可以看到的不再是残缺的日志片段,而是完整的URL请求数据。无论是URL中携带的GET参数,还是请求正文中的POST数据,都会被捕获并呈现。

(详细POST日志)

(详细POST日志)

实际应用场景

入侵痕迹排查:当网站被怀疑植入webshell或遭到SQL注入攻击时,通过请求快照可以直接查看攻击者提交的POST数据,分析其利用了哪些漏洞、上传了什么文件。

接口调试与联调:在开发或对接第三方接口时(例如护卫神的异地备份系统会通过GET方式向指定URL发送联机日志),请求数据记录可以帮助开发者确认回调接口收到的原始数据是否完整,便于定位是发送端问题还是接收端解析问题。

CC攻击溯源:结合护卫神IIS信息查看工具,可以统计各个网站的GET/POST操作数量,再配合请求快照的详细数据,可以分析出异常高并发请求的具体内容,从而制定更有针对性的拦截策略。

补充:不只是记录请求

除了防入侵系统中的请求快照,护卫神生态中的其他工具也涉及请求数据的记录。例如非法信息过滤系统会记录拦截到的非法信息日志,其中包含完整的URL路径、客户端IP及周边关联词;网站定时刷新工具则可以记录每次刷新请求的返回结果,用于监控服务可用性。

在安全运维中,“有日志”和“有可用的日志”是两回事。护卫神.防入侵系统的请求数据快照功能,通过补齐POST数据等传统日志的短板,为站长和运维人员提供了一个更完整的事件追溯工具。当网站遭遇异常时,这些记录着完整GET、POST、HEAD数据的快照,就是还原真相的关键证据。
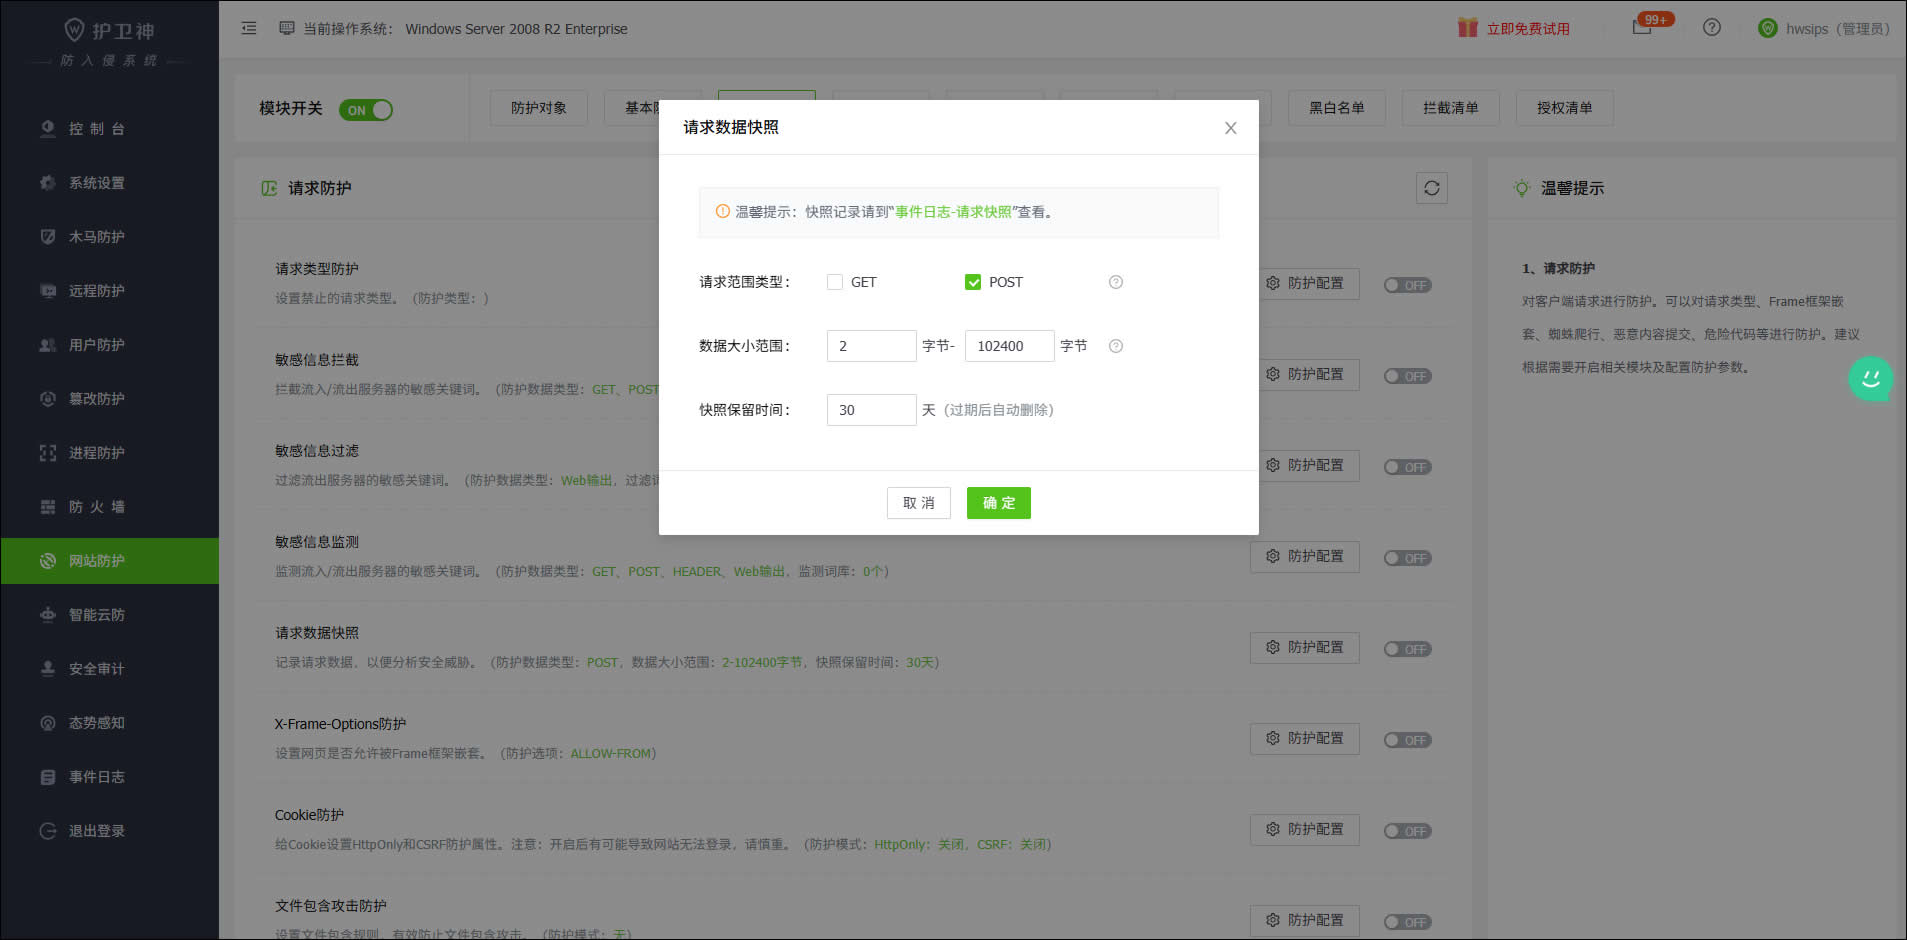
(护卫神请求数据快照模块)

(护卫神请求数据快照模块)

原文地址:https://www.hws.com/help/tech/1948.html