惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

N
Netflix TechBlog - Medium
让小产品的独立变现更简单 - ezindie.com
爱范儿
爱范儿
博客园_首页
雷峰网
雷峰网
Hugging Face - Blog
Hugging Face - Blog
V
Visual Studio Blog
The Cloudflare Blog
罗磊的独立博客
美团技术团队
钛媒体:引领未来商业与生活新知
钛媒体:引领未来商业与生活新知
大猫的无限游戏
大猫的无限游戏
阮一峰的网络日志
阮一峰的网络日志
V
V2EX
博客园 - 叶小钗
The GitHub Blog
The GitHub Blog
Last Week in AI
Last Week in AI
J
Java Code Geeks
MyScale Blog
MyScale Blog
G
Google Developers Blog
U
Unit 42
Y
Y Combinator Blog
P
Proofpoint News Feed
Vercel News
Vercel News

博客园 - 护卫神

深夜怕违规信息乱发?护卫神一键开启限时防护 堵住网站后台安全漏洞,护卫神从根源拦截黑客入侵 webshell根本跑不起来:护卫神轻松阻断上传与执行网页木马全路径 不用改代码不用打补丁,护卫神一键封杀路径遍历窃密攻击 POST 数据丢了找不到?护卫神快照功能一键开启,全参数留存轻松回溯 服务器非法信息治理新范式:护卫神双模式替换方案,让合规与业务连续性兼得 护卫神防入侵:精准过滤恶意上传,让每一个文件都“干净”入场 护卫神恶意URL一键拦截 四大高危攻击类型全覆盖 护卫神Webshell专杀引擎:一键查杀网页木马与网站后门 护卫神一键拦截恶意IP,让黑客还没开始入侵就已经失败了 巧用护卫神,杜绝黑客暴力破解远程桌面登录扫描 腾讯云如何在安全组开放端口 Windows服务器如何免费防篡改 服务器为什么要拦截恶意网址,如何拦截? Linux服务器如何进行安全加固,防止黑客攻击(Windows也适用) 如何拦截恶意IP访问服务器 当网站被黑时,应该怎么排查问题和漏洞 Chamilo存在命令注入漏洞(CNVD-2026-14971、CVE-2025-50196) Linux服务器如何防止网页被篡改 Chamilo存在SQL注入漏洞(CNVD-2026-13257,CVE-2025-50190) ChurchCRM SQL注入漏洞(CNVD-2026-12565、CVE-2026-24854) 如何排查网站后门文件 网站流量异常暴增怎么办? ECShop存在逻辑缺陷漏洞(CNVD-2025-08499) 迅睿CMS最新SQL注入漏洞及解决方法(CNVD-2025-08495) YzmCMS最新跨站脚本漏洞及解决方法(CNVD-2025-08792、CVE-2025-3397) phpIPAM跨站脚本漏洞及解决方法(CNVD-2025-06929、CVE-2024-55093) 打开网站出现色情内容怎么办? 《筑牢服务器安全的“钢铁长城”》 PHPGurukul Men Salon Management System最新SQL注入漏洞及解决方法(CVE-2025-3370)
WordPress Shuffle plugin SQL注入漏洞及解决办法(CNVD-2025...
护卫神 · 2025-04-17 · via 博客园 - 护卫神

WordPress 是一款全球知名的开源内容管理系统(CMS),基于 PHP 和 MySQL 开发,目前占据全球网站市场份额超40%。其核心特点包括:

易用性:通过可视化界面快速搭建网站,无需编程基础;

扩展性:拥有6万+免费/付费插件(如电商、SEO、安全等)和主题,支持个性化定制;

社区支持:庞大的开发者社区提供持续更新和技术支持;

多场景适配:适用于博客、企业官网、电商、教育平台等多种场景。

无论是个人博客还是企业级应用,WordPress 都能通过插件和主题灵活扩展,成为全球用户首选的建站工具。

WordPress plugin是WordPress基金会的产品,是一个WordPress应用插件。

国家信息安全漏洞共享平台于2025-04-02公布该插件存在SQL注入漏洞。

漏洞编号:CNVD-2025-06478、CVE-2025-28873

影响产品:WordPress Shuffle plugin <=0.5

漏洞级别:高

公布时间:2025-04-02

漏洞描述:该漏洞源于缺少对外部输入SQL语句进行验证,攻击者可利用该漏洞获取数据库敏感数据。

解决办法:

目前厂商尚未发布修复补丁。可以使用『护卫神·防入侵系统』的SQL注入防护模块来解决该漏洞问题,该模块除了防SQL注入,还可以防跨站脚本漏洞。不止对该漏洞有效,对所有SQL注入和跨脚本漏洞都可以防护。

1、SQL注入防护和XSS跨站攻击防护

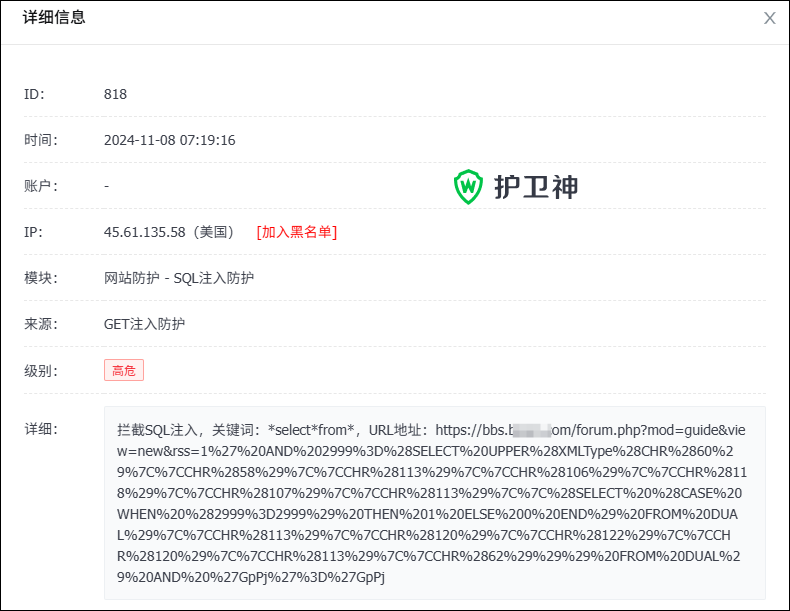
护卫神·防入侵系统』自带的SQL注入防护模块(如图一)除了拦截SQL注入,还可以拦截xss跨站脚本,一并解决WordPress的其他安全漏洞,拦截效果如图三。
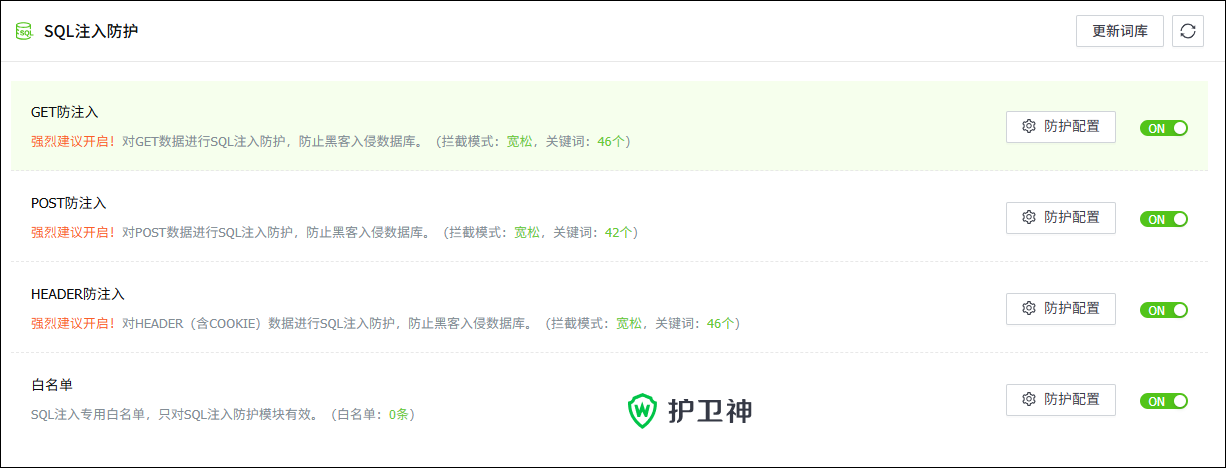
SQL注入防护模块

(图一:SQL注入防护模块)

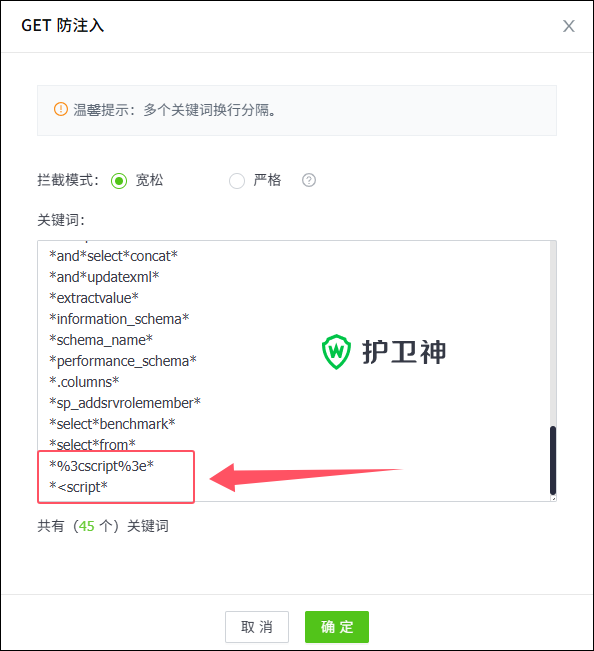
xss攻击防护

(图二:XSS跨站脚本攻击防护)

SQL注入拦截效果

(图三:SQL注入拦截效果)

2、防篡改保护

如果对安全要求较高,还可以使用『护卫神·防入侵系统』系统对WordPress做防篡改保护。

在“篡改防护-添加CMS防护”(如图四)。选择网站目录,安全模板选择“WordPress安全模板”,并填写正确的后台地址,点击“确定”按钮,就添加好了。

护卫神.防入侵系统内置有WordPress的篡改防护规则,只需简单设置即可解决,非常方便!

添加WordPress防篡改规则

(图四:添加WordPress防篡改规则)

设置好以后,防入侵系统就会对后台进行保护,后期访问时需要先验证授权密码(如图五),只有输入了正确的密码才能访问。
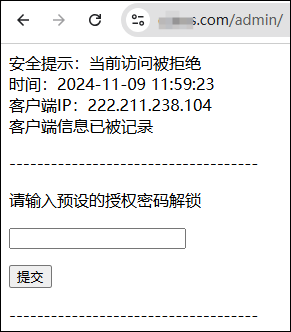
网站后台保护

(图五:访问后台需要输入授权密码)

原文:https://www.hws.com/help/tech/1903.html