

惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

Stack Overflow Blog
Stack Overflow Blog
量子位
让小产品的独立变现更简单 - ezindie.com
美团技术团队
小众软件
小众软件
aimingoo的专栏
aimingoo的专栏
Recent Announcements
奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
Microsoft Security Blog
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
酷 壳 – CoolShell
酷 壳 – CoolShell
J
Java Code Geeks
V
V2EX
大猫的无限游戏
大猫的无限游戏
D
DataBreaches.Net
博客园 - Franky
爱范儿
爱范儿
T
Tailwind CSS Blog
A
About on SuperTechFans
Google DeepMind News
博客园_首页
B
Blog RSS Feed
博客园 - 司徒正美
钛媒体:引领未来商业与生活新知
钛媒体:引领未来商业与生活新知

博客园 - 立志做一个好的程序员

【转】Golang使用时区时候报错 详解 Go 中的 rune 类型 【转】扫盲:Windows桌面应用开发框架:原生、跨平台、云桌面 Go-Zero自定义goctl实战:定制化模板,加速你的微服务开发效率 Go单体服务开发最佳实践 【转】Androidstudio报错Algorithm HmacPBESHA256 not available 借助ai来分析代码,理解代码 【转】QPS和并发数的关系 【转】Command Pattern in Go (Golang) [转]Golang Functional Options Pattern 【转】Raft 理论基础 【转】spin lock 和mutex [转]Go sync.Once:简约而不简单的并发利器 [转]Golang atomic.CompareAndSwapInt64()实例讲解 [转]手把手教你如何用golang实现一个timewheel时间轮 [转]Golang线程池实现百万级高并发 [转]Go网络编程 · 一条TCP连接讲透九大知识点 【转】,接上面3篇.Implement Sql Database Driver in 100 Lines of Go 【转】dive into golang database/sql(3)
【转】linux设置密钥登录(只允许密钥登录)
立志做一个好的程序员 · 2024-03-27 · via 博客园 - 立志做一个好的程序员

转, 原文: https://www.cnblogs.com/dyj--php/p/9656016.html

-----------------

一.root用户使用这条命令看看家目录有没有(.ssh文件夹),cd .ssh,如果存在就会进入这个文件夹,不存在就(makedir .ssh),修改.ssh这个文件夹权限(chmod 700 .ssh),查看.ssh文件夹下是否有这个文件(authorized_keys),没有就(vim authorized_keys,然后保存退出),修改这个文件权限(chmod 700 authorized_keys)

二.使用命令(cd /etc/ssh),然后在使用命令(ll),会出现如下图所示

三.使用命令(vim sshd_config),这个就是ssh的配置文件,也是我们需要改的文件,主要改下面这几个地方(前面四个都是有的,只需要将前面的注释去掉即可,最后一个自己添加下就行)

  RSAAuthentication yes 开启RSA验证

  PubkeyAuthentication yes 是否使用公钥验证

  AuthorizedKeysFile .ssh/authorized_keys 公钥的保存位置

  HostKey /etc/ssh/ssh_host_rsa_key

  PasswordAuthentication no 禁止使用密码验证登录(自己添加)

四.然后保存退出(:wq!强制保存退出)

五.上面的配置弄完了,下面就是把公钥文件放到服务器上面,没有装rz 命令的可以装下这个命令,yum -y install lrzsz,直接(rz然后回车键),然后会弹出文件选择界面,如果按照我上篇文章创建的公钥私钥,选择(.pub)的文件,如下图所示

公钥上传完成后,可以先(cat authorized_keys)这个文件,这个文件是个空文件,(cat 你刚刚上传的公钥文件 >> authorized_keys),我刚刚上传的是jingdong_root.pub--------------(cat jingdong_root.pub >> authorized_keys),

现在再(cat authorized_keys)就会发现公钥文件已经写入了

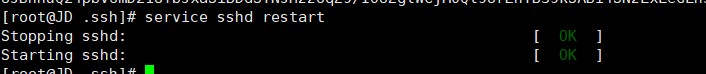
六.重启下ssh就可以了,命令(service sshd restart),重启成功的ssh如下图所示
七.现在你登录服务器就必须要密码了,到这里登录需要密钥结束,但是这里不区分root用户和普通用户,下章介绍root和普通用户密钥的区分