


惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

B
Blog RSS Feed
量子位
Recent Announcements
T
The Blog of Author Tim Ferriss
美团技术团队
Cyber Security Advisories - MS-ISAC
Blog — PlanetScale
Blog — PlanetScale
H
Help Net Security
freeCodeCamp Programming Tutorials: Python, JavaScript, Git & More
博客园 - Franky
让小产品的独立变现更简单 - ezindie.com
宝玉的分享
宝玉的分享
大猫的无限游戏
大猫的无限游戏
V
Visual Studio Blog
博客园 - 聂微东
aimingoo的专栏
aimingoo的专栏
Microsoft Security Blog
U
Unit 42
J
Java Code Geeks
钛媒体:引领未来商业与生活新知
钛媒体:引领未来商业与生活新知
IT之家
IT之家
Hugging Face - Blog
Hugging Face - Blog
腾讯CDC
L
LangChain Blog

博客园 - bamb00

一个项目带你入门AI应用开发08 一个项目带你入门AI应用开发08 一个项目带你入门AI应用开发课程介绍 一个项目带你入门AI应用开发07 一个项目带你入门AI应用开发06 一个项目带你入门AI应用开发05 一个项目带你入门AI应用开发05 一个项目带你入门AI应用开发04 一个项目带你入门AI应用开发03 一个项目带你 入门AI应用开发02 一个项目带你入门AI应用开发01 3・15 曝光 AI 安全暗礁:企业如何筑牢投毒与幻觉防护墙 CodeQL学习——导航调用图 CodeQL学习——java程序抽象语法树 linux进程隐藏手段及对抗方法 OAuth2.0安全设计之Authorization Code CodeQL学习——CodeQl数据流分析 CodeQL学习——CodeQL java库 CodeQL学习——自定义查询 CodeQL学习——CodeQL CLI入门 用户中心 - 博客园 浏览器解析js intent 参数的规范 Fiddler如何自动修改请求和响应包 对Android系统权限的认识 "INSTALL_FAILED_DUPLICATE_PERMISSION "错误解决 Android hook神器frida(二) 移动广告作弊技术研究 Android如果有一个任意写入的漏洞,如何将写权限转成执行权限 Android so注入(inject)和Hook技术学习(三)——Got表hook之导出表hook
Burp Suite学习之Intruder的4种攻击模式
bamb00 · 2019-04-27 · via 博客园 - bamb00

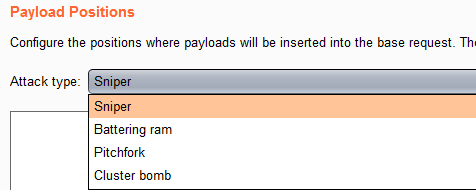
 burp suit的intruder攻击共有四种模式,如图所示,下面分别讲讲这四种模式的使用方法和场景。
一 、Sniper模式

Sniper模式使用一组payload集合,它一次只使用一个payload位置,假设你标记了两个位置“A”和“B”,payload值为“1”和“2”,那么它攻击会形成以下组合(除原始数据外):

攻击序列 位置A 位置B
1 1 no replace
2 2 no replace
3 no replace 1
4 no replace 2

这种模式主要适用于:竞争条件测试(选择Null payloads),密码、验证码暴力破解,重放攻击等场景

二、Battering ram模式

Battering ram模式与狙击手模式类似的地方是,同样只使用一个payload集合,不同的地方在于每次攻击都是替换所有payload标记位置,而狙击手模式每次只能替换一个payload标记位置。

攻击序列 位置1 位置2
1 payload1 payload1
2 payload2 payload2

这种模式主要适用于:暴力破解

三、Pitchfork模式

草叉模式允许使用多组payload组合,在每个标记位置上遍历所有payload组合,假设有两个位置“A”和“B”,payload组合1的值为“1”和“2”,payload组合2的值为“3”和“4”,则攻击模式如下:

攻击序列 位置A 位置B
1 payload1 payload3
2 payload2 payload4

这种模式主要适用于:恶意注册、撞裤

四、Cluster bomb模式

集束炸弹模式跟草叉模式不同的地方在于,集束炸弹模式会对payload组进行笛卡尔积,还是上面的例子,如果用集束炸弹模式进行攻击,则除baseline请求外,会有四次请求:

攻击序列 位置A 位置B
1 payload1 payload3
2 payload1 payload4
3 payload2 payload3
4 payload2 payload4


这种模式主要适用于:账号、密码暴力破解

参考文章