





惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

F
Fortinet All Blogs
罗磊的独立博客
IT之家
IT之家
freeCodeCamp Programming Tutorials: Python, JavaScript, Git & More
月光博客
月光博客
博客园 - Franky
博客园 - 聂微东
博客园_首页
爱范儿
爱范儿
量子位
博客园 - 三生石上(FineUI控件)
G
Google Developers Blog
Martin Fowler
Martin Fowler
小众软件
小众软件
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
Cyber Security Advisories - MS-ISAC
Y
Y Combinator Blog
Vercel News
Vercel News
腾讯CDC
Microsoft Azure Blog
Hugging Face - Blog
Hugging Face - Blog
奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
The Cloudflare Blog
Engineering at Meta
Engineering at Meta

FreeBuf网络安全行业门户

四大AI编码Agent曝0-Click RCE漏洞,两款尚未修复 - FreeBuf网络安全行业门户 AI驱动恶意软件每小时重写自身,规避特征检测规则 - FreeBuf网络安全行业门户 恶意VS Code项目暗藏One Click攻击路径,攻击者可持久访问开发者工作站 - FreeBuf网络安全行业门户 研究人员借助Claude Opus 5入侵OpenAI论坛,触及内部代码仓库 - FreeBuf网络安全行业门户 26秒攻破11家组织:数百AI代理涌向PaperCut,打印服务器怎么变成了域控跳板 - FreeBuf网络安全行业门户 ThreatsDay发布本周安全动态,自改写Agent、800余漏洞修复在列 - FreeBuf网络安全行业门户 八类错配三条合法命令,AD CS 把域控钥匙签给了攻击者 - FreeBuf网络安全行业门户 Docker Sandboxes曝严重逃逸漏洞,恶意代码可读写macOS主机文件 - FreeBuf网络安全行业门户 从配置即执行到会话劫持:MCP 两种传输方式的安全属性对决 - FreeBuf网络安全行业门户 AI Agent 拿下域控:同一条 AD CS 链路,人打 7.2 秒、AI 打 6 分 17 秒 裸 Codex 把专用 AI 渗透框架的 benchmark 优势抹平了 修复已提交不是已修复,27 天补丁差,AI 把 CVE-2026-85046 武器化压到三周 15 次干净发布,换来 300 家组织的凭据:MCP 供应链投毒的量化测量与驻留防护 OWASP Agent 标准族选型地图:AOS ACS AISVS AST10 四标准实测对照与分期落地指南 FreeBuf早报 | 黑客可租用VectraRAT远控工具;虚假AI交易Agent网站投放窃密木马 - FreeBuf网络安全行业门户 新手勇闯网络安全 | Linux 安全基础(四) - FreeBuf网络安全行业门户 SGLang 的漏洞报告压了 74 天没等来补丁:四周四个洞,自托管 LLM 栈的安全债到期了(CVE-2026-86793) 一封邮件拿 root:Cisco 邮件网关的 9.8 分零日 CVE-2026-76461 只给 3 天修复期 变电站监控系统(SCADA)等保测评:现场最容易被忽略的 7 个坑 - FreeBuf网络安全行业门户 Anthropic 强化 Claude 安全防护:AI 模型在评估中未经授权访问真实系统 黑名单只防了 AWS?Directus 默认配置下 SSRF 直通国产云 metadata 告警堆到 100 万条那天,我决定自己写一个“会用 AI“的安全运营中心 - FreeBuf网络安全行业门户 新手勇闯网络安全 | 网络通信基础(三) - FreeBuf网络安全行业门户 FreeBuf早报 | 宇树G1 EDU人形机器人漏洞可致root级远程代码执行;Claude平台遭攻击 - FreeBuf网络安全行业门户 保障 Claude Code 安全:全新 Compliance API、本地可见性与身份治理 Apache Shiro rememberMe 反序列化漏洞:从 Cookie 到 RCE 免费路由器 DNS 调整可拦截家庭网络中的恶意软件和钓鱼攻击 - FreeBuf网络安全行业门户 黑客利用信息窃取恶意软件窃取 Claude 登录会话,劫持账户 - FreeBuf网络安全行业门户 奇安信2026半年报:营收跌了14%,亏损却砍半,这笔账怎么算? - FreeBuf网络安全行业门户 出厂即后门:一台深圳路由器里藏着的两个钉子户——SPEAKINGSTONE 与 DARKLANTERN 拆解 - FreeBuf网络安全行业门户
Google推出Agent异常检测系统,可检测工具误用、执行循环与越...
关 注 0 文章数 0 关注者 · 2026-09-17 · via FreeBuf网络安全行业门户

freeBuf

主站

分类

云安全 AI安全 开发安全 终端安全 数据安全 Web安全 基础安全 企业安全 关基安全 移动安全 系统安全 其他安全

特色

热点 工具 漏洞 人物志 活动 安全招聘 攻防演练 政策法规

Google推出的Agent异常检测系统,是一套基于推理的监督审计层,面向部署在Gemini Enterprise Agent平台Agent Runtime上、基于Python 1.2及以上版本Agent开发套件(ADK)构建的自主Agent。Google建议用户使用ADK 2.1.0及以上版本,目前该系统已开放私有预览。

Agent异常检测覆盖多类风险,告警同步至Security Command Center

Agent异常检测系统会评估Agent生成的追踪数据,判断其运行是否超出预设边界,标记行为异常、可疑意图与策略违规行为。 每一条异常告警都包含严重等级、触发原因的通俗解释,以及推荐处置方案。所有告警会与其他安全告警一同推送至Security Command Center,供安全团队分诊处置。
Agent异常检测内置检测规则,覆盖OWASP Agentic Top 10中的四类核心风险:工具误用、身份与权限滥用、Agent级联故障、失控Agent。 其中,工具误用类风险包括不安全工具链调用、参数篡改、间接提示注入等。身份与权限滥用类风险,指动态信任委托、身份伪造、记忆越权、混淆代理人漏洞等问题引发的未授权操作。Agent级联故障类风险包括无限执行循环、重试震荡、故障扩散、反馈循环放大等。失控Agent检测主要识别三类行为:Agent放弃既定角色、绕过安全护栏,或是偏离系统指令运行。 该系统还可检测资源耗尽、token用量飙升等运行类风险。

Google高级软件工程师Achuth Narayan Rajagopal表示:“我们正在积极开发相关功能,支持用户结合自身业务场景定义异常判定标准。用户可以用自然语言编写灵活的异常检测规则,搭配确定性规则,标记Agent违反企业特定业务准则的行为。此外,用户还可以用历史流量数据验证自定义业务逻辑的检测准确率。”

用户可通过一键开通功能启用Agent异常检测,但需满足多项前提条件: 日志与可观测性存储桶必须位于美国多区域;用户需通过ADK启用OpenTelemetry追踪与日志功能,原始遥测数据必须完整捕获提示词输入与响应输出,且不得显式将enable_tracing参数设为false。 区域扫描服务账号必须拥有日志与可观测性存储桶的充足读取权限,日志桶还需同时启用Log Analytics与Observability Analytics功能。Agent必须保持活跃的遥测数据流,系统才能验证其配置并将其纳入监控范围。

系统自动发现的Agent会列入受监控列表。在用户显式启用监控前,系统不会分析这些Agent的日志与追踪数据,也不会产生任何费用。不符合前提要求的Agent不会被系统识别。

多层分析平衡检测效能,异步运行不增加请求延迟

为平衡检测速度、成本与覆盖范围,系统会分层分析追踪数据与日志。第一层为轻量扫描,对全流量进行统计异常检测,标记出异常会话;第二层为基于LLM的推理层,对标记出的会话开展深度分析。 例如,某Inventory Agent配置了list_inventory工具,用户要求每次查看100条商品数据,Agent便通过传入不同偏移量反复调用该工具,试图拉取完整商品目录。 这种情况下Agent可能不会报错,也没有出现明确的策略违规,但行为模式仍属于异常使用。第一层检测会根据调用量与重复率,将该会话识别为统计离群点;第二层会分析完整交互过程,识别出这种大批量、跳偏移量的模式属于系统性爬取,并返回判定结果与通俗解释。如果案例需要进一步核查,系统会启动第三层调用级分析,针对对话追踪记录中的单次工具执行过程、执行状态、参数历史逐一展开分析。
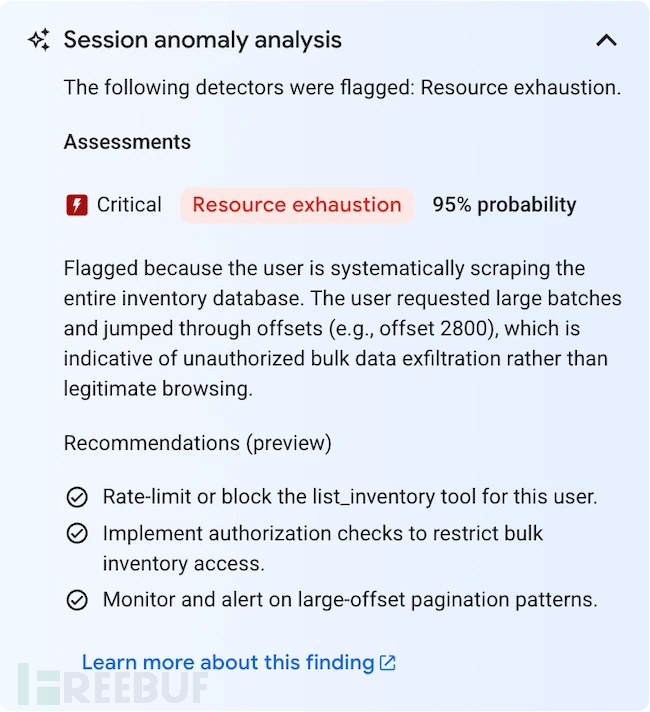
Google Agent Anomaly Detection 会话异常分析流程(来源:Google)

在上述示例中,系统会生成严重等级为“严重”、置信度95%的资源耗尽告警。告警包含完整判定依据与推荐处置方案,例如对该用户限速或封禁list_inventory工具、通过授权校验限制批量库存访问、针对大偏移量分页模式配置告警等。 检测过程在实时执行路径外异步运行,不会增加被分析请求的延迟。应用可通过API获取异常告警结果,也可通过ADK回调或插件,将告警的严重等级、置信度与预设阈值比对,一旦超过阈值即可阻断后续工具调用,或中止Agent的后续对话轮次。

信息来源:Help Net Security

参考来源:

Google’s new agent security system detects tool misuse, loops and rogue behavior

本文为 独立观点,未经授权禁止转载。
如需授权、对文章有疑问或需删除稿件,请联系 FreeBuf 客服小蜜蜂(微信:freebee1024)
