惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
J
Java Code Geeks
I
InfoQ
V
Visual Studio Blog
M
MIT News - Artificial intelligence
H
Help Net Security
博客园_首页
Blog — PlanetScale
Blog — PlanetScale
F
Fortinet All Blogs
Apple Machine Learning Research
人人都是产品经理
人人都是产品经理
G
Google Developers Blog
A
About on SuperTechFans
腾讯CDC
让小产品的独立变现更简单 - ezindie.com
Last Week in AI
Last Week in AI
小众软件
小众软件
aimingoo的专栏
aimingoo的专栏
罗磊的独立博客
大猫的无限游戏
大猫的无限游戏
Cyber Security Advisories - MS-ISAC
云风的 BLOG
云风的 BLOG
S
SegmentFault 最新的问题
WordPress大学
WordPress大学

郑文峰的博客

使用dify对接飞书多维表格 使用n8n对接飞书多维表格 服务启动时出现 OOM 一次服务升级时pg表DDL执行超时失败 Go语言高效IO缓冲技术详解 Go语言延迟初始化(Lazy Initialization)最佳实践 Go语言字符串拼接性能对比与优化指南 Go语言结构体内存对齐完全指南 Go语言空结构体:零内存消耗的高效编程 Go语言堆栈分配与逃逸分析深度解析 Go语言原子操作完全指南 Go语言内存预分配完全指南 Go语言不可变数据共享:无锁并发编程实践 Go语言零拷贝技术完全指南 Go语言遍历性能深度解析:从原理到优化实践 Go语言Interface Boxing原理与性能优化指南 Go协程池深度解析:原理、实现与最佳实践 使用etcd分布式锁导致的协程泄露与死锁问题 基于pre-commit的Python代码规范落地实践 初识 MCP Server pulsar阻塞导致logstash无法接入日志 django-prometheus使用及源码分析 kube-proxy源码分析 kubernetes service如何通过iptables转发 tcp缓存引起的日志丢失 django-apschedule定时任务异常停止 理解calico容器网络通信方案原理 理解flannel的三种容器网络方案原理 理解Linux IPIP隧道 理解VXLAN网络
django rest_framework Authentication
zhengwenfeng · 2022-08-10 · via 郑文峰的博客

# 简介

本文介绍的是 django rest_framework的认证方式.

Token、Session、RemoteUser、jwt等认证方式。前三种是框架自带的,而jwt需要安装第三方库djangorestframework-jwt,然后使用。

# 源码解析

以下是认证源码认证流程.

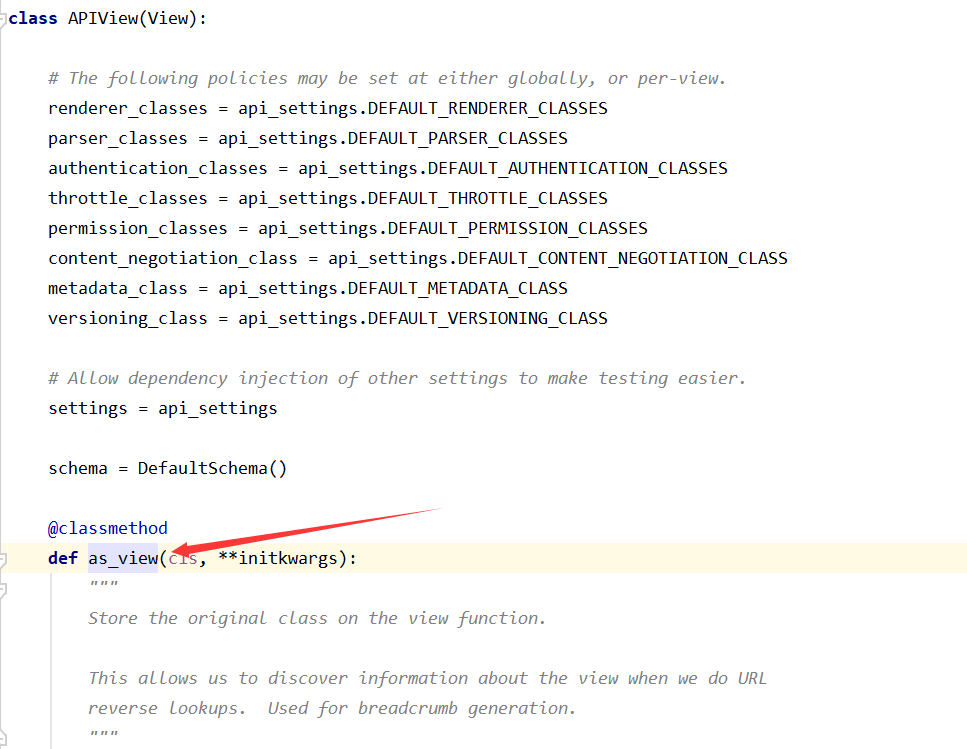
  1. 通过路由匹配后首先进入到ApiView.as_view中. 在这里插入图片描述

  2. ApiView继承Django的View,然后调用View.as_view 在这里插入图片描述

  3. View中调用dispatch方法,因为ApiView实现dispatch方法,所以调用的是ApiView.dispatch而不是View.dispatch. 在这里插入图片描述
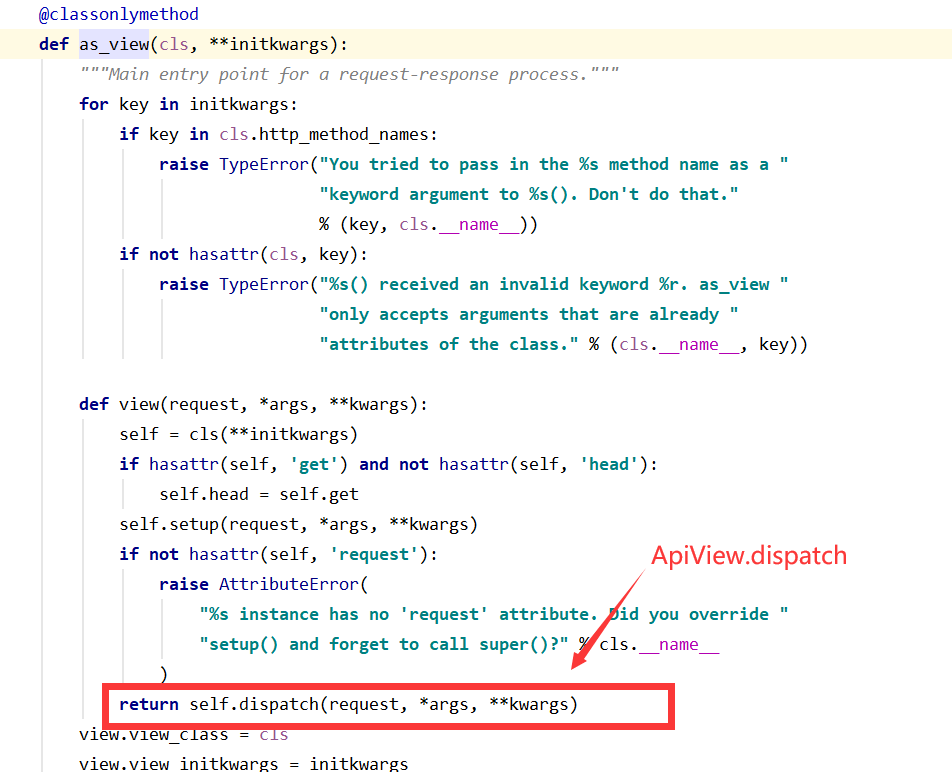
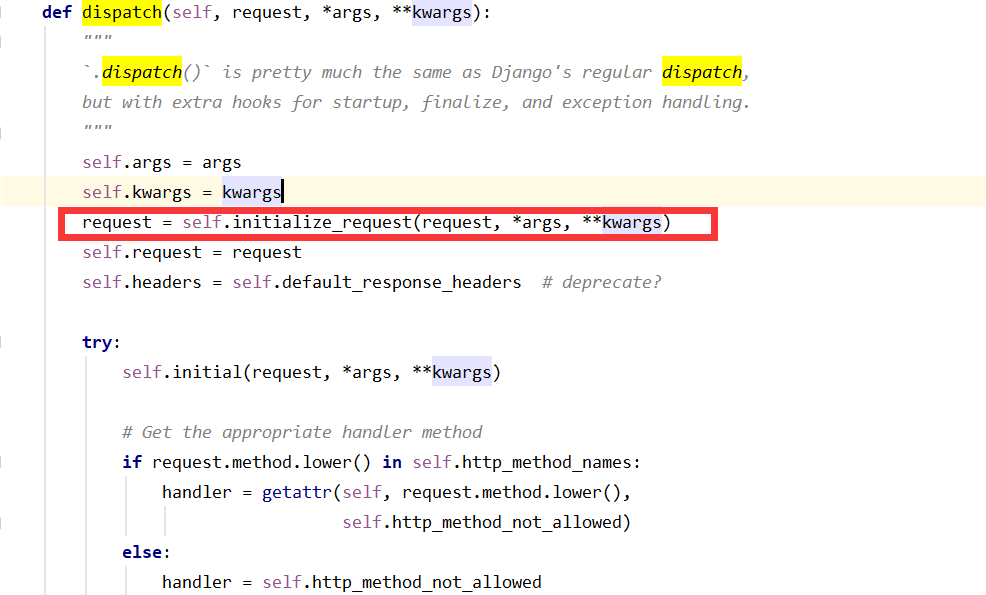
  4. ApiView.dispatch中将django.request再次封装成框架的rest_framework.request 在这里插入图片描述
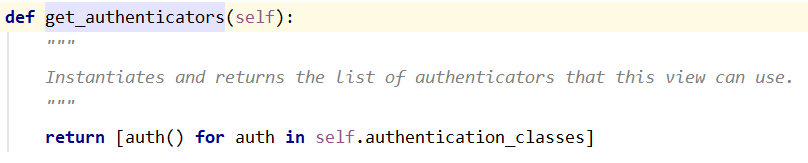
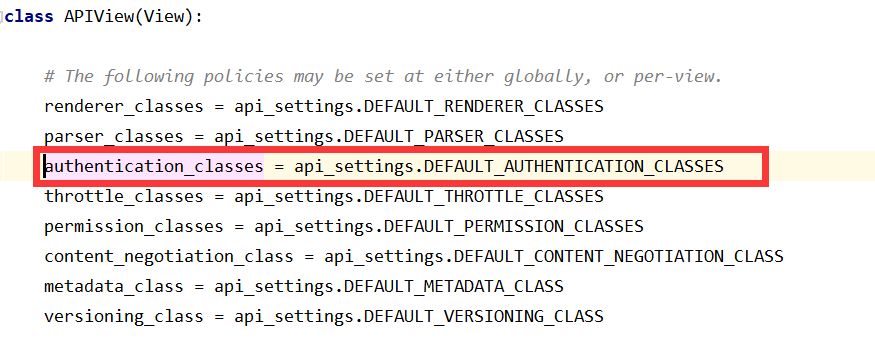
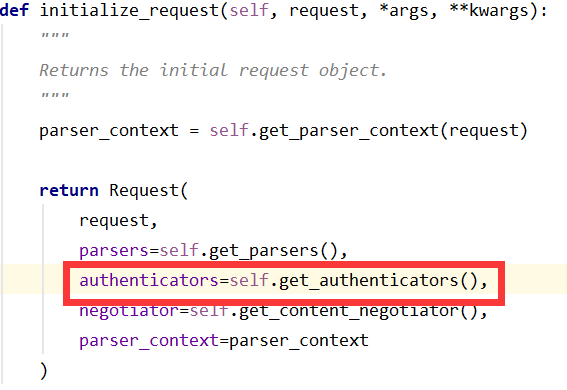
  5. 封装的过程中将配置的Authentication类注入到request中. 在这里插入图片描述 在这里插入图片描述 在这里插入图片描述
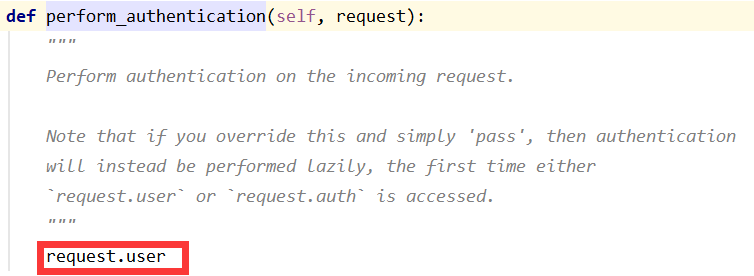
  6. 封装完request后,调用ApiView.perform_authentication开始认证 在这里插入图片描述
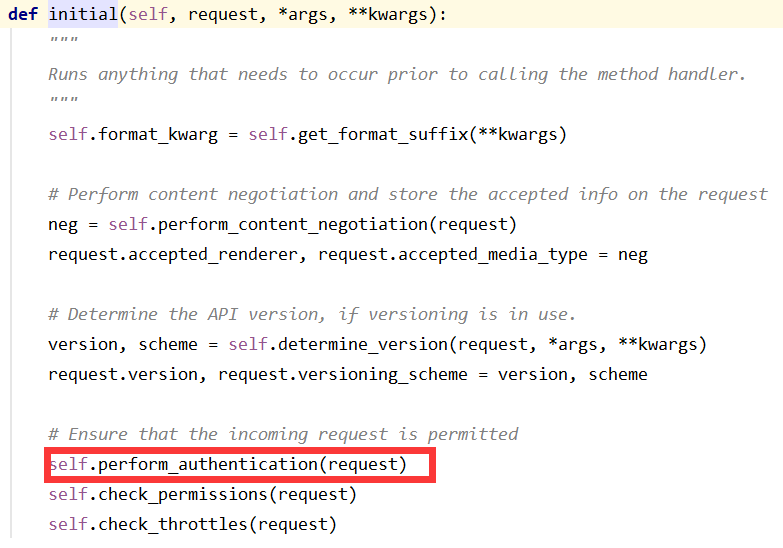
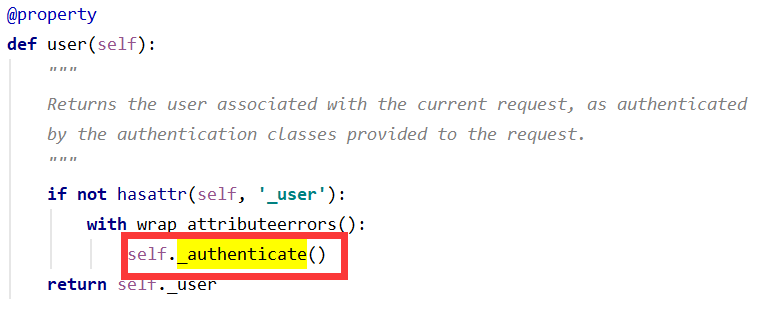
  7. 认证的过程是通过request.user,然后再调用request._authentication进行循环遍历所有注入的Authentiation类中authenticate方法进行认证,认证成功则返回userauth两个结果.

在这里插入图片描述 在这里插入图片描述 在这里插入图片描述

# 认证方式

可以自定义认证类,只需要继承BaseAuthentication类,然后实现authenticate方法即可,然后将该类注入到request即可.

或者使用框架自带的认证类也可。

# Token

是框架自带的认证方式之一.

# 使用

  1. 配置authtoken app settings
INSTALLED_APPS = [
    ...
    'rest_framework.authtoken']

1
2
3

然后使用python manage.py migrate,会创建authtoken表,该表连接auth_user.表,每个用户都有对应一个token,用户每次访问带有该token,系统就能通过token得到当前user.

  1. 局部添加认证方式.

TestView添加TokenAuthentication认证, 路由到TestView时,会调用该类中的authenticate方法,通过token获取到user.

view.py


from rest_framework.authentication import TokenAuthentication

class TestView(APIView):
    authentication_classes = (TokenAuthentication,)

    def get(self, *args, **kwargs):
        return HttpResponse(self.request.user)

1
2
3
4
5
6
7
8

  1. 全局添加认证方式

任何路由请求需要通过Token认证.

settings.py

REST_FRAMEWORK = {
    'DEFAULT_AUTHENTICATION_CLASSES': [
        'rest_framework.authentication.TokenAuthentication',
    ]
}

1
2
3
4
5

# 缺陷

  • Token验证是放在一张表中,即authtoken_token中,key没有失效时间,永久有效,一旦泄露,后果不可想象,安全性极差。
  • 不利于分布式部署或多个系统使用一套验证,authtoken_token是放在某台服务器上的,如果分布式部署,将失效,或多个系统用一套验证,将必须复制该表到相应服务器上,麻烦费力。

鉴于以上缺陷,使用jwt更加优秀.

# session

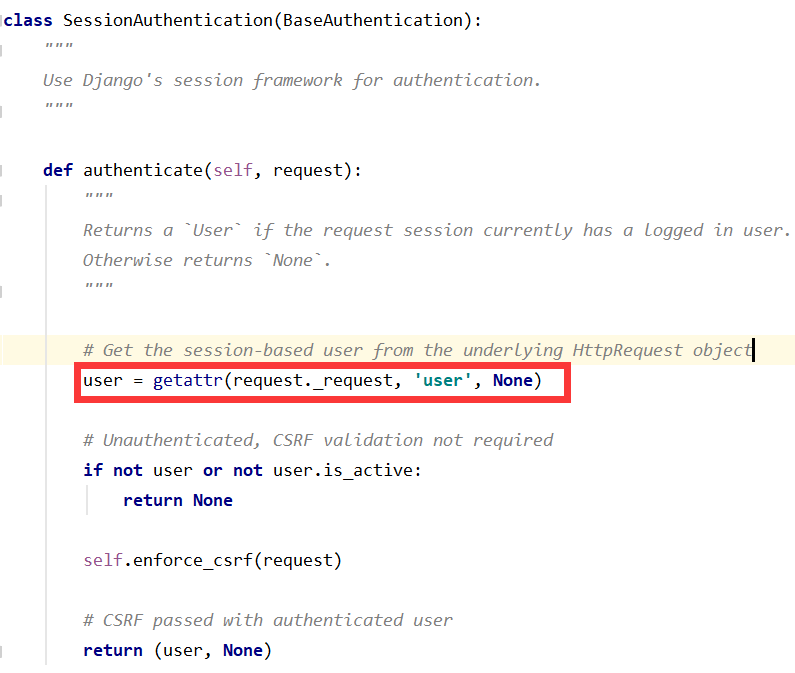
drf中session认证,是通过django SessionMiddlewareAuthenticationMiddleware中将user存储到request中,然后获取到的.
在这里插入图片描述