







2026-07-24 20:55网络56次浏览
文章目录
做博客这么多年,期间也遇到过几次网站异常。
有的是插件问题,有的是页面被篡改,但这一次算是比较深入的一次。
昨天(23 日)晚上,林三给我发消息,说我的博客打开文章页会弹出广告。因为那天睡得比较早,直到第二天早上才看到消息。
起初我打开网站并没有发现异常,后来才意识到,可能是因为自己一直保持着登录状态。于是我又换了几个不同的浏览器重新测试,结果刚打开文章页,广告窗口就弹了出来。
那一刻就知道,事情可能没有那么简单。
于是开始排查。
登录后台后的第一件事,就是查看用户列表。
结果发现,多了两个我完全不认识的管理员账号、不知道是不是两拨人。
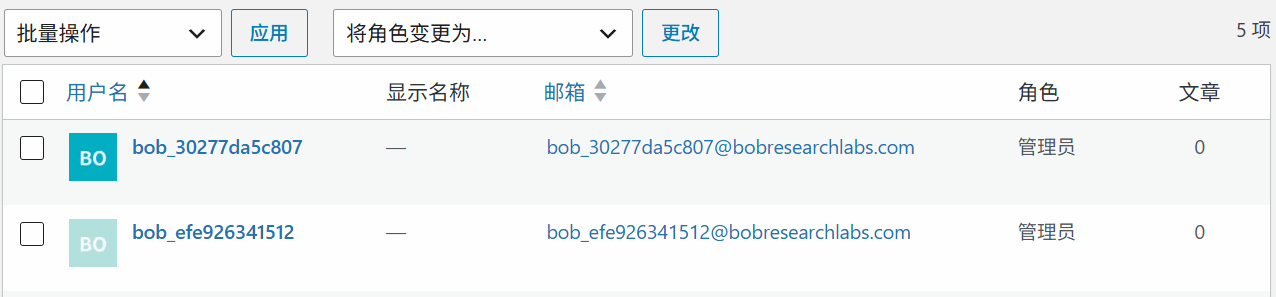
更让我在意的是,它们的创建时间非常接近:7 月 18 日 23:45、7 月 19 日 05:08
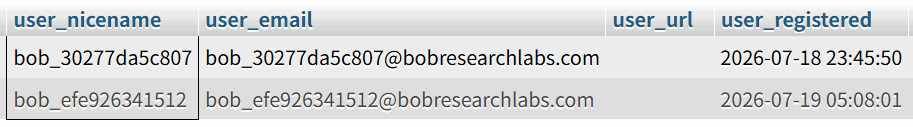
也就是说,在我发现异常之前,对方已经获得了网站后台权限。
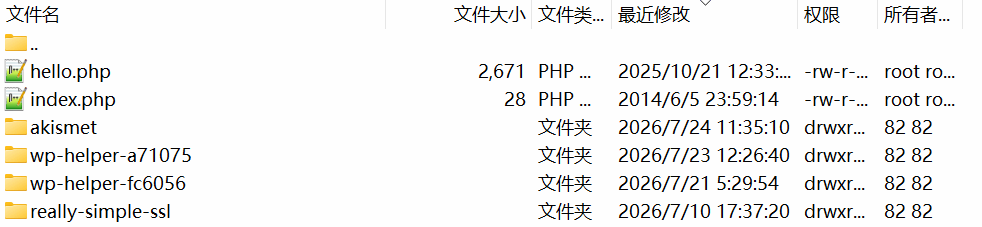
继续检查插件目录,又发现了两个从未安装过的插件。
上传时间分别是:7 月 21 日 05:29、7 月 23 日 12:26
整个时间线慢慢清晰起来:
7 月 18 日 创建管理员账号
↓
7 月 19 日 再次创建管理员账号
↓
7 月 21 日 上传隐藏插件
↓
7 月 23 日 再次上传隐藏插件
↓
晚上开始出现弹窗广告
最开始我还觉得奇怪。
既然已经拿到了后台权限,为什么不马上开始修改网站?
后来分析之后才发现,这其实是一种比较常见的攻击方式。
攻击者并不会立刻搞破坏,而是先留下一个能够长期进入网站的入口。
等确认没有被发现之后,再慢慢部署后门,最后才开始进行广告投放或者其他操作。
后来把这两个插件单独拿出来分析。
它们的文件夹名称就不正常:wp-helper-a71075、wp-helper-fc6056
插件名称到伪装得像正常工具:
一个叫 WordPress Analytics。
另一个叫 Page Speed Monitor。
如果只是看后台插件列表,很容易认为这是某个统计或者性能优化插件。
但实际上,这两个插件除了变量名和密钥不同,核心代码几乎完全一致。
它们主要做了几件事情。
首先,它们会隐藏自己。
即使进入 WordPress 后台的插件页面,也看不到它们的存在。
其次,它们留下了一个特殊的登录入口。
攻击者不需要正常输入账号密码,就可以直接获得管理员权限。
最后,它们还可以从远程获取代码并执行。
也就是说,这两个插件本身更像是一个“入口”,真正执行什么操作,可以由攻击者远程控制。
今天可能只是弹广告,之后也可能继续上传文件、创建管理员,甚至执行更多危险操作。
让我比较意外的是,攻击者同时放了两个几乎一样的插件。
现在想想,大概率也是一种保险机制。
删除一个,还有另一个继续存在。
整理整个时间线的时候,我突然想到另一件事情。
我是 7 月 19 日晚上,才把 WordPress 升级到最新版 v7.0.2。
而那两个管理员账号,却是在升级之前创建的。
最近 WordPress 官方刚刚修复了两项影响比较大的安全漏洞(也有人将它们称为 wp2shell),漏洞公开之后,很快就出现了针对 WordPress 网站的大规模自动化扫描。
我没有直接证据能够证明,这次入侵一定就是利用了某个漏洞。
但从时间上来看,确实存在不少巧合:
整个过程和一些公开的攻击案例比较相似。
当然,这只是目前的推测。
真正的攻击入口,还需要结合服务器访问日志进一步确认。
这次也算给自己上了一课。
如果网站真的出现异常,建议不要急着恢复,也不要马上删除所有异常文件。
可以先备份网站文件和数据库,保留现场,再慢慢排查。很多时候,真正有价值的信息,都藏在这些异常文件和日志里面。
也建议各位博友抽空检查一下自己的网站:
看看后台有没有陌生的管理员账号;
看看主题、插件目录里,是否多了一些自己从未安装过,但名字看起来很普通的插件或文件夹。
很多后门都会刻意伪装成正常插件,如果不是主动检查,很容易长期隐藏。
如果确认网站已经被入侵,除了清理恶意文件,也别忘了修改 WordPress 后台、服务器、数据库等相关密码,并及时升级到最新版本。
升级可以修复漏洞,但已经留下的后门,并不会因为升级自动消失。
希望大家都用不上这些经验,也希望每一位博友的网站,都能一直平平安安。
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。