根据 v 友们的建议,用起来了 wireshark,确实很不错,结合看书。
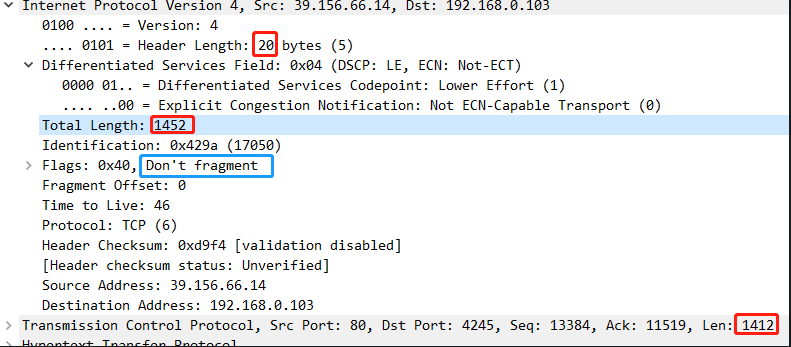
但现在有个问题,好像我总是抓不到 ip 数据包被分片的情况?
如上图,好像只能找到 dont fragment 的 IP 数据包。
还是我姿势不对啊。。
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。