







SCOM 2007 Gateway 安装手册
场景
如上图所示contoso.com域中已经安装有SCOM 2007 RMS角色,需要监控一个远程、非信任域domain2.com中的计算机。
由于要监控的计算机都在同一个域中,因此只需要在目标域domain2.com中安装一个GTW角色。
另外,还需要一台根CA,用于实现RMS和GTW之间的身份认证。
安装根CA
可以在任何一个域内,或其他位置安装根CA。
为了简化配置,可以安装一个独立根CA。如果使用企业根CA,需要参考如下说明创建用于GTW的证书模版:
http://support.microsoft.com/kb/947691/en-us
( 提一下:如果是企业根CA需要先创建计算机证书模版,其他的操作和本文一致)
安装根CA证书
以下步骤需要在RMS和GTW服务器上分别执行。
1. 在RMS服务器上打开浏览器,访问根CA URL: http://<certificateserver>/certsrv
2. 点击“下载一个 CA 证书,证书链或 CRL”,“下载 CA 证书链”,保存为一个.p7b证书文件
3. 打开一个MMC,添加“证书”管理单元,使用计算机帐户。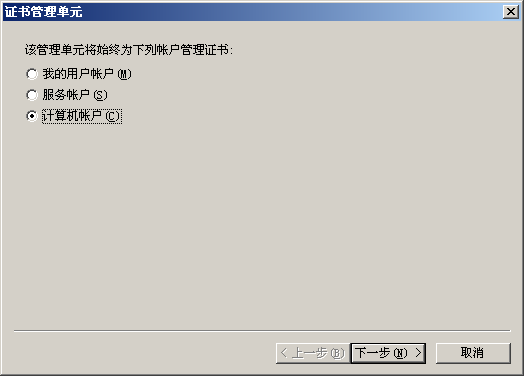
4. 将步骤2下载的证书导入“受信任的根证书颁发机构”中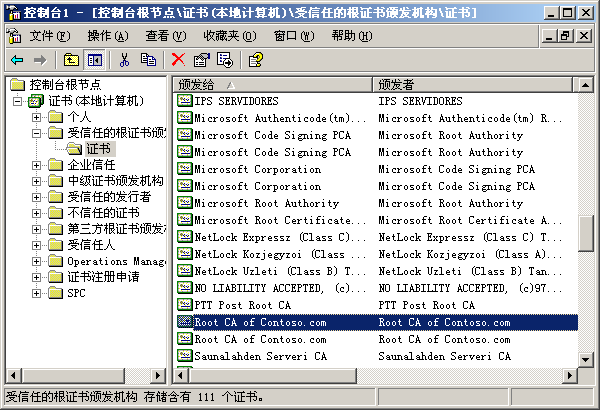
5. 在GTW服务器上重复如上的步骤。
为RMS申请证书
以下步骤需要在RMS服务器上执行。
1. 在RMS服务器上打开浏览器,访问根CA 证书申请URL: http://<certificateserver>/certsrv
2. 点击“申请一个证书”,“高级证书申请”,“创建并向此 CA 提交一个申请”。
3. 在“姓名”中输入RMS的完整域名,需要的证书类型选择“其他…”,OID填入“1.3.6.1.5.5.7.3.1,1.3.6.1.5.5.7.3.2”(注意中间没有空格,那个红色的是逗号),选中“标记密钥为可导出”和“将证书保存在本地计算机存储中”。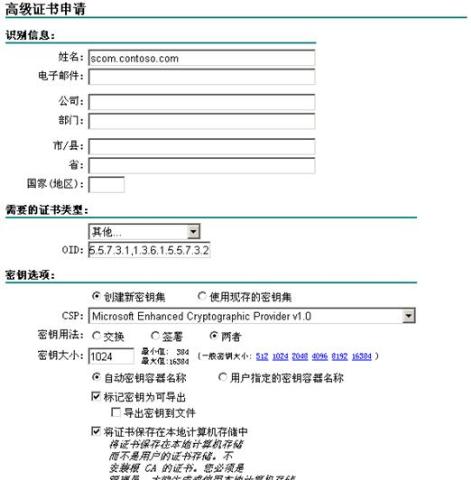
4. 提交申请后,在根CA中进行颁发
5. 在浏览器中回到证书申请URL主页,选择“查看挂起的证书申请的状态”,点击刚才申请的证书,点击“安装此证书”,忽略警告信息,安装证书。
6. 完成后在计算机帐户个人证书中可以看到已经安装了该证书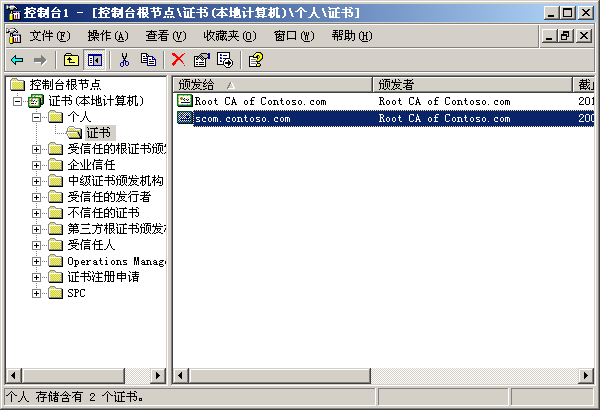
7. 查看该证书,可以看到该证书目的为“保证远程计算机的身份”和“向远程计算机证明您的身份”
为GTW申请证书
在GTW服务器上执行同上面一样的步骤,唯一的区别是证书的名称要填写GTW的完整域名。
配置RMS证书
以下步骤需要在RMS服务器上执行。
1. 在RMS服务器上运行MOMCertImport.exe命令,该命令在SCOM 2007安装光盘的SupportTools\i386目录中可以找到
2. 在弹出的“选择证书”对话框中选择上面申请的服务器证书
3. MOMCertImport.exe命令完成后,重启OpsMgr Health Service服务
4. 在RMS服务器的Operations Manager日志中可以发现如下的日志,说明证书配置生效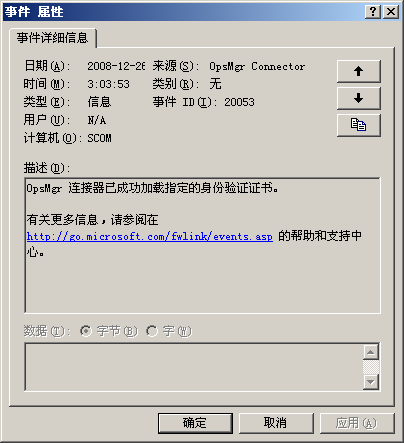
在RMS上批准GTW
以下步骤需要在RMS服务器上执行。
1. 在RMS服务器上,将SCOM 2007安装光盘SupportTools目录下的Microsoft.EnterpriseManagement.GatewayApprovalTool.exe文件复制到SCOM 2007的现有安装目录下(默认为C:\Program Files\System Center Operations Manager 2007)。
这一步非常重要,因为Microsoft.EnterpriseManagement.GatewayApprovalTool.exe需要已安装文件。
2. 在命令行中运行:
复制代码
这里scom.contoso.com和gateway.domain2.com分别为RMS和GTW服务器的完整域名。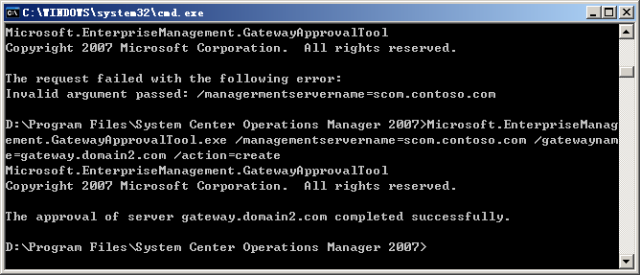
3. 注意RMS和GTW需要能够互相解析对方的域名。如果DNS无法实现,可以在双方的Host文件中添加对方的域名记录
4. 命令运行完成后,可以在RMS的SCOM管理控制台的管理-设备管理-管理服务器中看到批准的GTW已经出现在管理服务器列表中。
在SCOM的管理组中,GTW被认作了一个MS。
注意GTW的运行状况状态为“未监视”。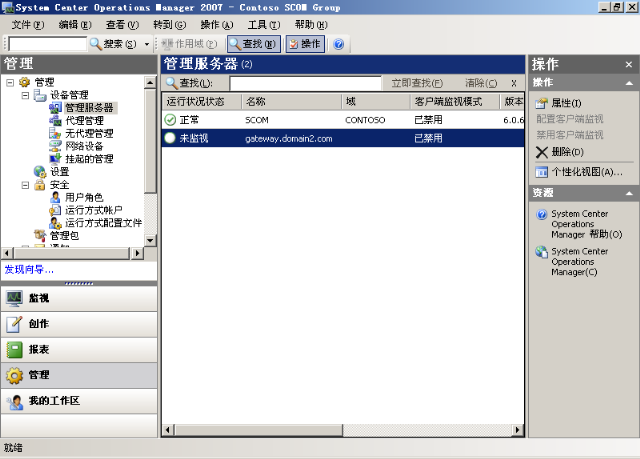
安装GTW
以下步骤需要在GTW服务器上执行。
1. 在GTW服务器上运行<SCOM 2007安装光盘>:\gateway目录中的MOMGateway.msi。
如果需要的话,可能要安装Core XML 6.0组件,请提前准备。
2. 在组织配置界面中填入RMS所在的管理组名称(安装SCOM时确定)和管理服务器名称,如果管理服务器端口没有修改过,保持默认端口:5723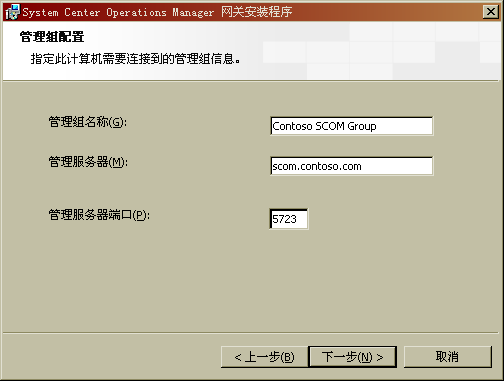
3. 在网关操作帐户界面中填入一个网关操作帐户。这里填入的是在domain2.com的管理员帐户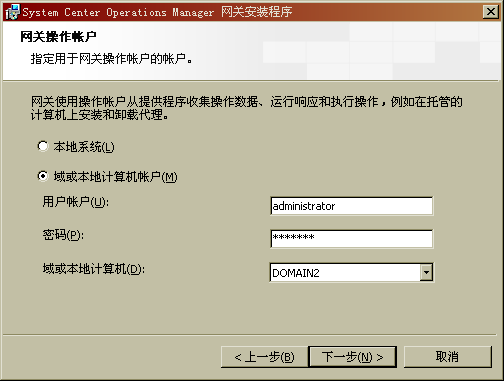
4. 完成安装后,可以在GTW的服务中看到OpsMgr Health Service服务已经安装并运行。
配置GTW证书
以下步骤需要在GTW服务器上执行。
1. 在GTW上运行MOMCertImport.exe命令,基本步骤和上面配置RMS证书步骤一致
2. 重启OpsMgr Health Service服务
3. 检查GTW服务器上Operations Manager中如下日志,说明证书配置生效
验证RMS和GTW通讯
1. 检查GTW服务器上Operations Manager中如下日志,说明GTW已经可以正常下载管理组配置
2. 检查RMS服务器上Operations Manager中如下日志,说明GTW已经可以正常下载管理组配置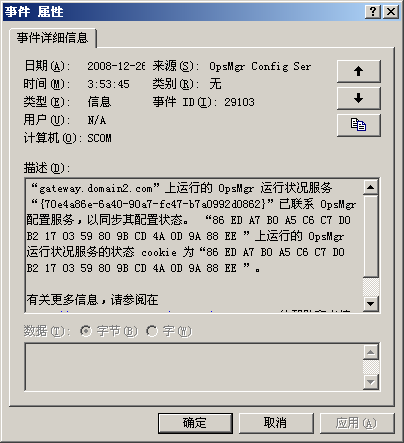
3. 在RMS的SCOM管理控制台的管理-设备管理-管理服务器中可以看到GTW的运行状况状态已经出现改为“正常”。
4. 至此,在domain2.com中安装GTW完成了,可以在该域中手动安装新的agent,并将管理服务器设为GTW,通过GTW接受SCOM的管理。
再啰嗦一句,如果是不用gateway方式去管理工作站服务器,批准GTW的步骤可以省掉,其他基本步骤一样。也就是MS和被管理的SRV上分别添加更信任,分别申请证书,分别导入各自的证书,最后别忘了分别重启各自的Health Service。
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。