惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

J
Java Code Geeks
美团技术团队
Recent Announcements
B
Blog
GbyAI
GbyAI
雷峰网
雷峰网
博客园_首页
Cyber Security Advisories - MS-ISAC
T
Tailwind CSS Blog
M
MIT News - Artificial intelligence
V
V2EX
人人都是产品经理
人人都是产品经理
爱范儿
爱范儿
L
LangChain Blog
Microsoft Security Blog
宝玉的分享
宝玉的分享
A
About on SuperTechFans
freeCodeCamp Programming Tutorials: Python, JavaScript, Git & More
U
Unit 42
Hugging Face - Blog
Hugging Face - Blog
F
Fortinet All Blogs
N
Netflix TechBlog - Medium
Last Week in AI
Last Week in AI
aimingoo的专栏
aimingoo的专栏

博客园 - 完美de幸福

给你一个团队,你能怎么管-读后感-凝聚力和执行力(1) Lync 2010 存档服务器配置 学习笔记(9) Lync 2010 监控服务器配置 学习笔记(8) 云计算 学习笔记(4) HDFS 简介及体系结构 云计算 学习笔记(3) Google 集群系统 & Hadoop 云计算 学习笔记(2) 分布式的一些基础概念 云计算 学习笔记(1) Hadoop简介 CMMI学习系列(7)-组织过程库,预评估,正式评估。 CMMI学习系列(6)-项目试点 CMMI学习系列(5)-CMMI3过程规范制定 CMMI学习系列(4)-CMMI3认证流程各阶段介绍&项目管理 CMMI学习系列(3)-CMMI3认证流程 CMMI学习系列(2)-CMMI3简介 CMMI学习系列(1)-CMMI简介及证书介绍 Lync 2010 Lync客户端测试 学习笔记(7) Lync 2010 标准版 搭建Lync服务器 学习笔记(6) Lync 2010 标准版 Lync服务器准备 学习笔记(5) Lync 2010 标准版 AD控制器搭建 学习笔记(3) Lync 2010 系统架构 学习笔记(2)
Lync 2010 标准版 CA证书服务搭建 学习笔记(4)
完美de幸福 · 2012-09-19 · via 博客园 - 完美de幸福

继续在上篇域控的服务器192.168.1.50服务器上添加证书服务

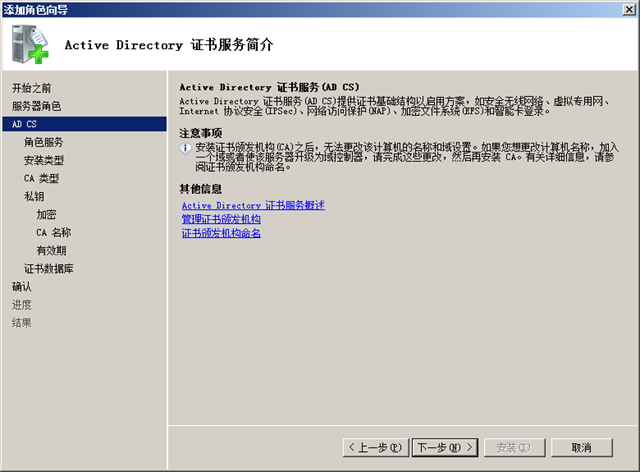
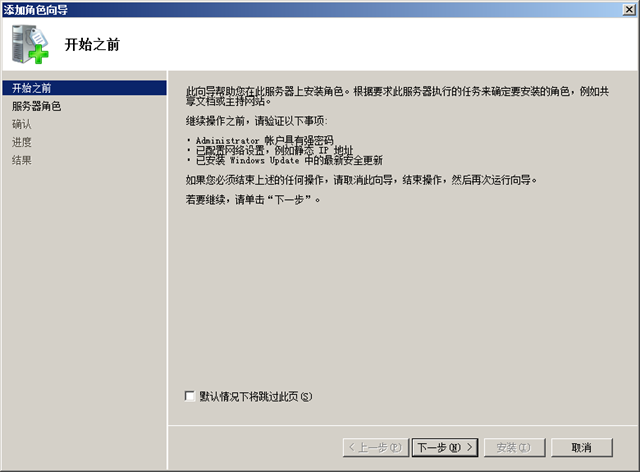
点击“添加角色”。
clip_image001

选择“Active Directory证书服务”。

clip_image002

clip_image003

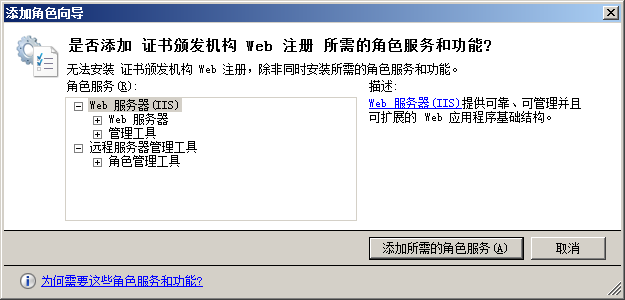
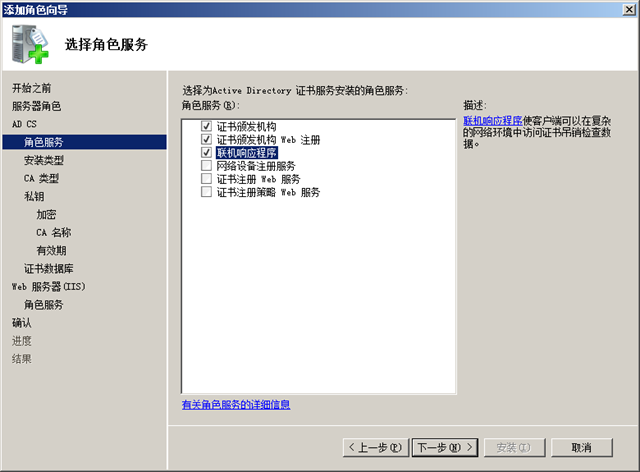
选择“证书颁发机构Web注册”的时候,会提示添加所需的角色服务。

clip_image004

clip_image005

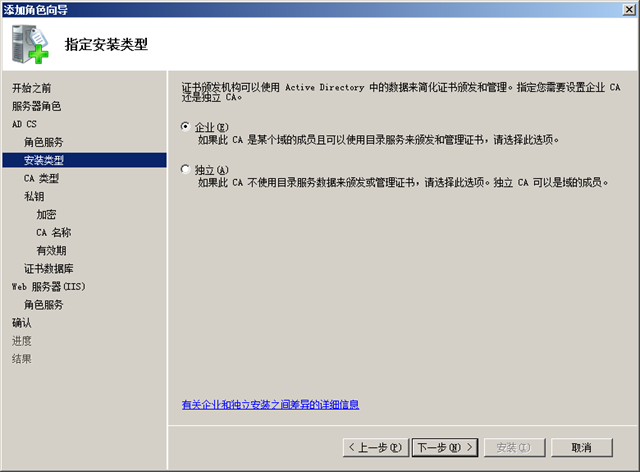
选择“企业”CA。

clip_image006

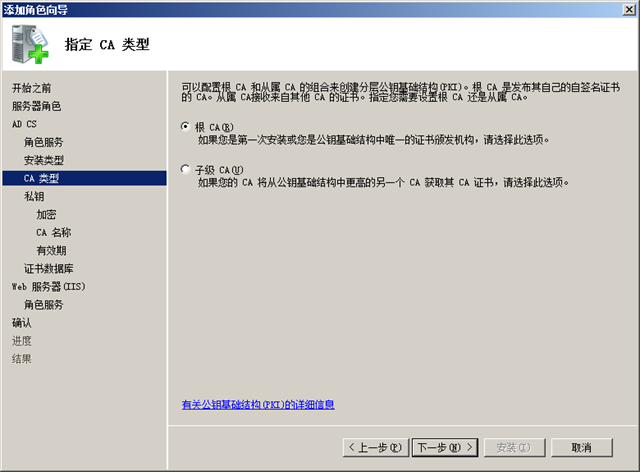
选择“根CA”。

clip_image007

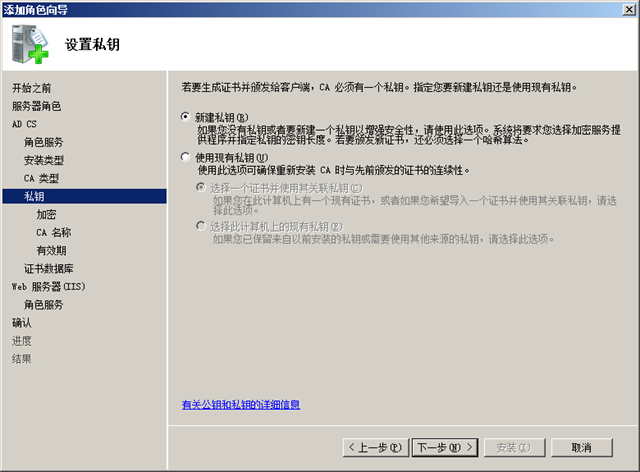
选择“新建私钥”。

clip_image008

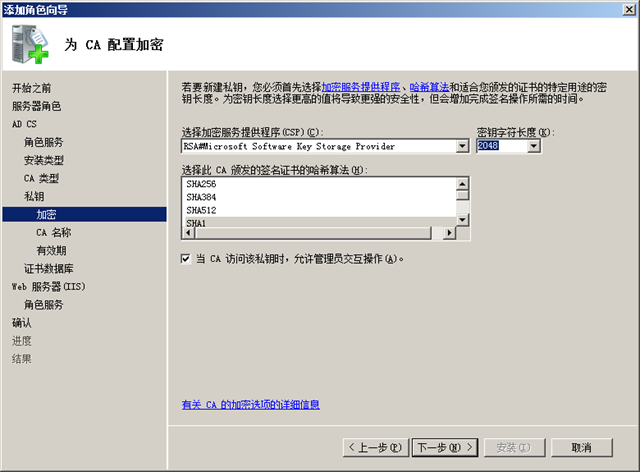
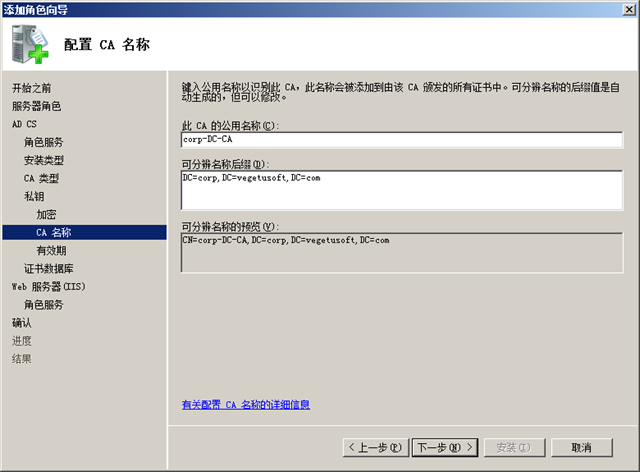
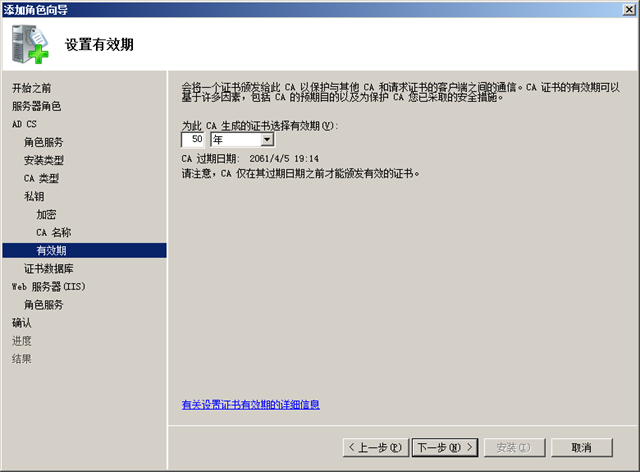
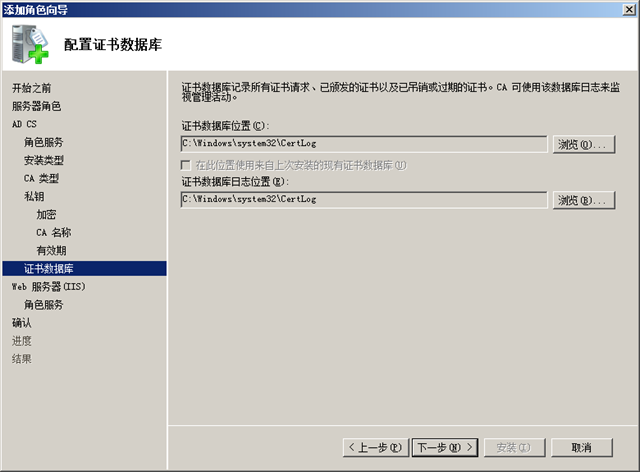
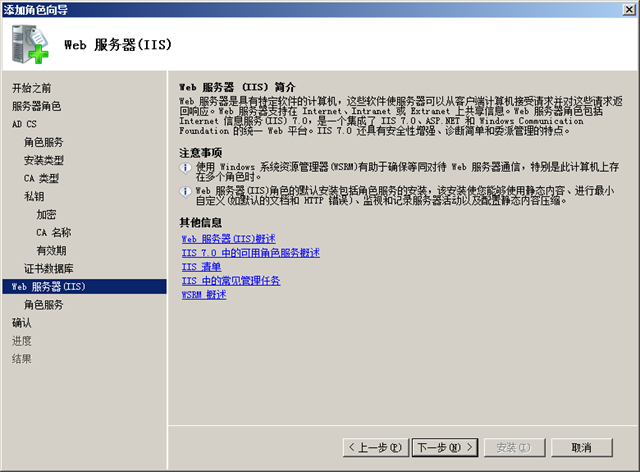
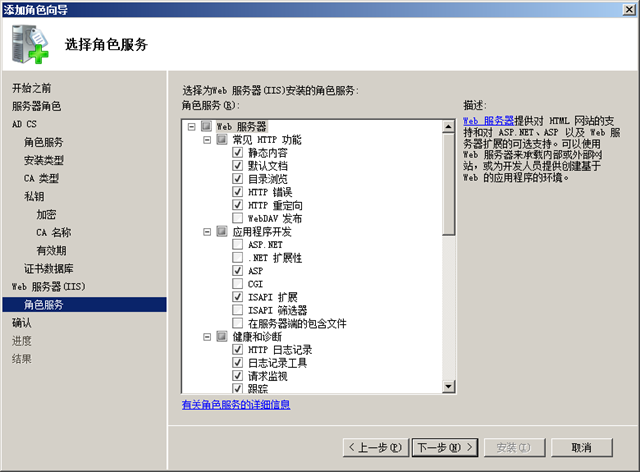
一路选择“下一步”。

clip_image009

clip_image010

clip_image011

clip_image012

clip_image013

clip_image014

开始安装。

clip_image015

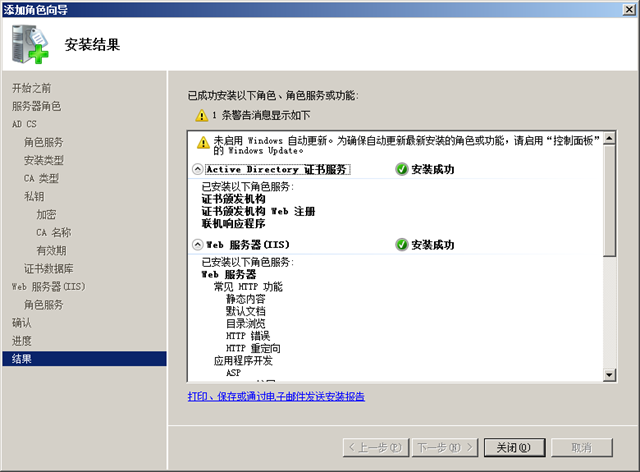
CA安装完成。

clip_image016

本节我们完成了域控服务器上面创建域和创建CA的操作。

证书有两个作用:

第一是用来证明远程计算机的身份

第二个作用就是用于进行加密传输,加密传输是保护我们数据在Internet中传输的一种方式,这样我们的密码就不会在Internet网中以明文的方式进行传输,可以非常有效的防止密码被盗窃、接入者窃取。

我们还需要把我们域中搭建的证书颁发机构根证书导出来,这样在以后我们可以把导出的根证书导入到非域用户的计算机中使其信任我们的Lync服务器,从而正常使用Lync功能。

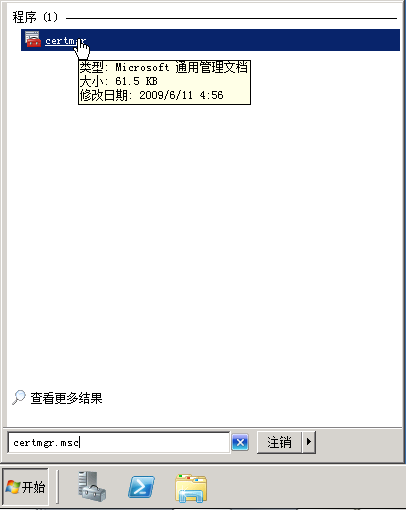
我们在DC上单击“开始”并在搜索条中输入certmgr。
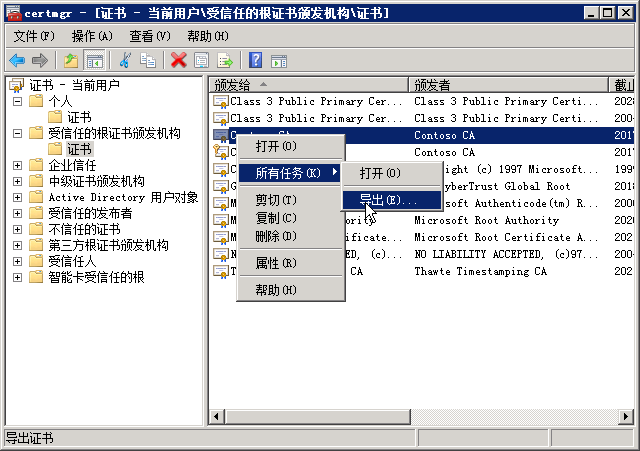
然后在打开的证书管理单元中,展开“受信任的根证书颁发机构”,然后找到我们所搭建的Contoso CA证书,右键选择“所有任务”-“导出”
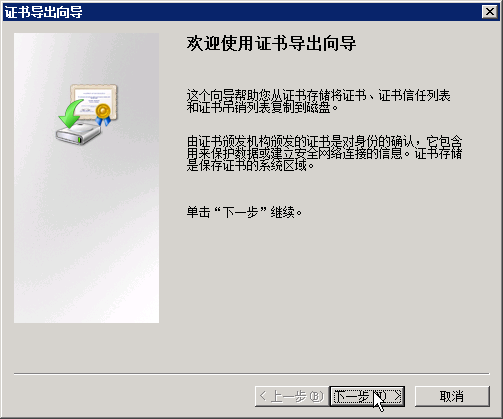
然后将会打开证书导出向导,我们将使用这个向导来讲证书颁发机构的根证书导出,我们单击下一步。
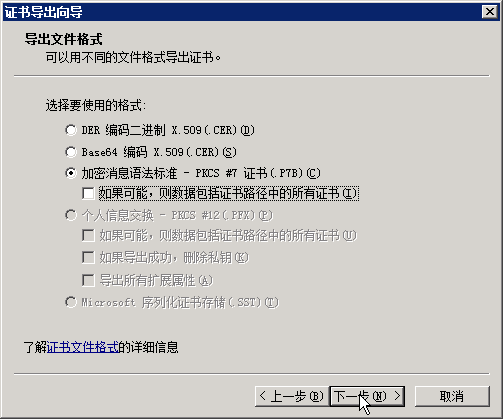
这里需要选使用的格式,分别是.CER和.P7B,这些格式都可以,大多数情况下我们选择P7B的即可。
然后我们需要指定一个位置及文件名来存放导出的根证书。

单击“下一步”会出现确认界面,确认无误后单击“完成”即可导出证书。

我们将导出的证书妥善保管,以便在以后导入到外部用户及未加入域的计算机中。