


惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

M
MIT News - Artificial intelligence
雷峰网
雷峰网
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
Last Week in AI
Last Week in AI
奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
阮一峰的网络日志
阮一峰的网络日志
月光博客
月光博客
博客园 - Franky
腾讯CDC
T
Tailwind CSS Blog
Recent Announcements
V
V2EX
N
Netflix TechBlog - Medium
量子位
Jina AI
Jina AI
Y
Y Combinator Blog
The GitHub Blog
The GitHub Blog
G
Google Developers Blog
爱范儿
爱范儿
博客园 - 叶小钗
D
Docker
MongoDB | Blog
MongoDB | Blog
D
DataBreaches.Net
T
The Blog of Author Tim Ferriss

灰叶的笔记

Linux逻辑卷2-扩容/常用命令汇总 | 灰叶的笔记 Dockerfile 容器镜像构建 | 灰叶的笔记 Linux 查看内存和实际物理内存大小不一致 | 灰叶的笔记 GCP创建泛域名证书(域名托管在CloudFlare) | 灰叶的笔记 Docker基础指令-镜像相关 | 灰叶的笔记 Docker基础指令-容器相关 | 灰叶的笔记 GCP和AWS使用PCCW专线互联 | 灰叶的笔记 使用 OpenTelemetry 采集日志推送至 GCP Cloud Logging | 灰叶的笔记 vim编辑器常用操作 | 灰叶的笔记 Linux主机是否被入侵的11个排查步骤 | 灰叶的笔记 Ubuntu 安装 Docker-CE | 灰叶的笔记 Fail2Ban-Linux防SSH暴力破解工具 | 灰叶的笔记 公用云Linux快照创建磁盘挂载问题 | 灰叶的笔记 ubuntu 安装图形化桌面 | 灰叶的笔记 iptables基础命令与filter表相关命令 | 灰叶的笔记 Linux逻辑卷 | 灰叶的笔记 UCloud CentOS6.X修改hostname | 灰叶的笔记 软件源安装Dokcer | 灰叶的笔记 Ubuntu系统启用root用户ssh远程登录 | 灰叶的笔记 Windows Server关闭IE增强 | 灰叶的笔记 windows云服务器开启媒体声音 | 灰叶的笔记 MySQL5.7多实例部署 | 灰叶的笔记 nc网络工具 | 灰叶的笔记 WinServer2008云服务器系统盘可压缩空间不足 | 灰叶的笔记 Rocky Linux8.5 UCloud官方镜像进入单用户模式 | 灰叶的笔记 UCloud官方Linux 镜像进入单用户模式汇总 | 灰叶的笔记 Debian10 UCloud官方镜像进入单用户模式 | 灰叶的笔记 CentOS6 UCloud官方镜像进入单用户模式 | 灰叶的笔记 CentOS7/8 UCloud官方镜像进入单用户模式 | 灰叶的笔记 Ubuntu UCloud官方镜像进入单用户模式 | 灰叶的笔记
nmap | 灰叶的笔记
huiye · 2022-04-06 · via 灰叶的笔记

一、Kali简介

Kali Linux的前身是BackTrack Linux发行版。Kali linux是一个基于Debian的Linux发行版,Kali的系统集合了多种数字取证、渗透测试工具,有句话说的好:“Kali用的好,监狱蹲到老”。当然Kali里集成的工具在其他操作系统里也能找到对应的安装包,只是Kali镜像里就集成了工具,省去了独立安装工具的时间。

Kali Linux官网:https://www.kali.org/

其他系统可以使用如下命令安装

二、Nmap工具

1、nmap简介:

nmap是一个免费开放的网络扫描和嗅探工具,其主要功能有三:

(1)探测一组主机是否在线;在一个目标网络内,最简单的方式是使用ping,当然目标主机可能禁ping。

(2)端口扫描,扫描其开放的端口及网络服务

(3)判断目标主机所使用的操作系统类型

其他系统可以使用如下命令安装:

Debian/Ubuntu

# sudo apt install -y nmap

CentOS/RHEL

# sudo yum install -y nmap

2、nmap常用指令

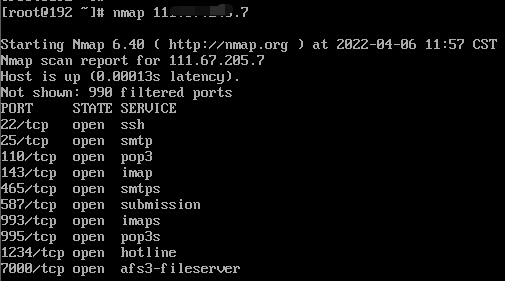
2.1:扫描主机开放端口

命令格式:
$ nmap [IP/IP段]
Kali:信息搜集(1)-nmap工具

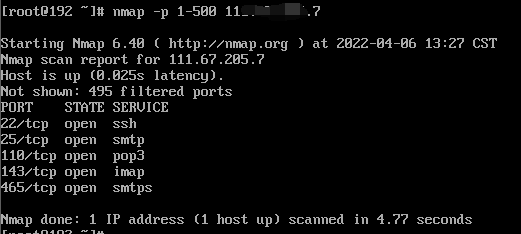
2.2:指定扫描端口范围

命令格式:
$ nmap -p [端口范围] [IP/IP段]
Kali:信息搜集(1)-nmap工具

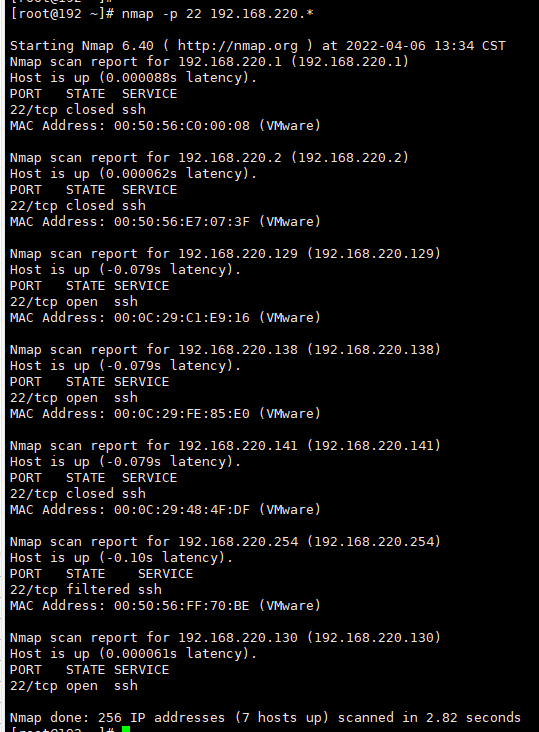
2.3:扫描特定端口

命令格式:
$ nmap -p [端口] [IP/IP段]
#下图图例:扫描192.168.220段所有开启22端口的主机信息
Kali:信息搜集(1)-nmap工具

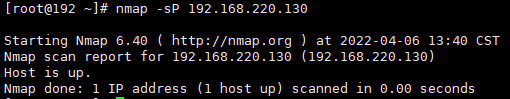
2.4:查看主机是否在线

命令格式:
$ nmap -sP [IP/IP段]
Kali:信息搜集(1)-nmap工具

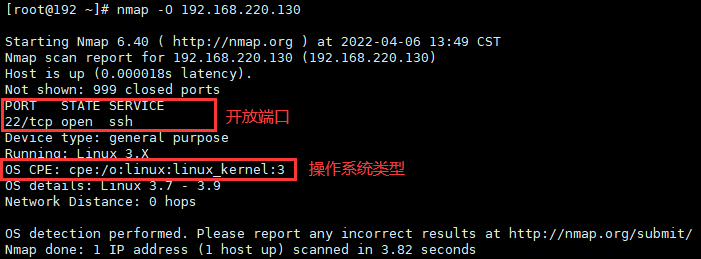
2.5:识别操作系统指纹信息,可能包含目标主机打开的端口、MAC地址、操作系统类型和内核版本等

命令格式:
$ nmap -O [IP/IP段]
Kali:信息搜集(1)-nmap工具

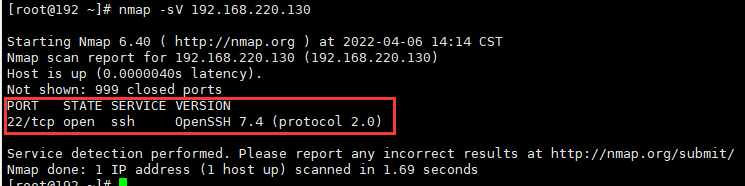
2.6:识别服务指纹信息,查看服务的类型与版本信息

命令格式:
$ nmap -sV [IP/IP段]
Kali:信息搜集(1)-nmap工具

3、nmap常用参数集合

参数

描述

-O [IP/IP段]

识别目标主机操作系统指纹

-sV [IP/IP段]

识别目标主机所运行的服务指纹

-sP [IP/IP段]

查看目标主机是否活跃

-p [端口/端口范围] [IP/IP段]

扫描特定端口或端口范围

-Pn [IP/IP段]

将所有目标主机都视为在线,跳过主机发现

-sU [IP/IP段]

扫描UDP端口,namp默认是扫描TCP端口,不扫描任何UDP端口