惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

D
DataBreaches.Net
IT之家
IT之家
博客园_首页
博客园 - 【当耐特】
V
V2EX
Apple Machine Learning Research
G
Google Developers Blog
让小产品的独立变现更简单 - ezindie.com
Recent Announcements
F
Fortinet All Blogs
GbyAI
GbyAI
腾讯CDC
H
Hackread – Cybersecurity News, Data Breaches, AI and More
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
I
InfoQ
H
Help Net Security
T
Tailwind CSS Blog
B
Blog RSS Feed
Martin Fowler
Martin Fowler
人人都是产品经理
人人都是产品经理
The Cloudflare Blog
博客园 - 叶小钗
雷峰网
雷峰网
量子位

LINUX DO - 最新话题

谷歌云盘下载700g数据集,求方法 OpenAI推出了100美元的Pro订阅后,plus的Codex 5小时限额大幅缩水 之前买的super grok居然还没掉 关于CPA认证文件周限 佬们,默认CDK的要求是什么等级啊? 最新版本的微信群聊机器人方案 有没有人知道如何free号没有封,那么是否可以循环使用,因为我看主要是周限 L站改版了?吓我一跳,我以为我浏览器崩了 淘宝这种宽带可信吗,500兆移动宽带月费8元到2099年 docker内部应用访问宿主机mysql和redis时被拒绝connection refuse Erp全栈想转行做Ai有什么推荐的吗 boost有bug 佬们,有没有靠谱点的 Plus 购买渠道 大妈,狗妈用的 lg 服务有源头开源项目吗? 有人有能过验证码打码的嘛 上次帖里好像发过通过大模型来打码的 gpt plus 封号似乎也太快了点,一天就给封号了 按流量/token收费的国产官方AI推荐 我算是知道了为什么Oracle总是ABC了 佬友们帮我分析一下 ChatGPT Team账号只有一个人使用和4个席位邀请满了使用的总额度是一样的吗? gpt-free 10个带rt CPA反代claude是默认1m吗? 我终于敢说我做出来windows上tmux的替代了,目标windows/全平台最强的终端Ai编程工具 claude pro升级max,除了原来的$20,好像还能再领一次$100 关于AI agent的知识框架 独乐乐不如众乐乐,分享一下我的的AI对话程序 佬们自建网站支付问题是怎么解决的 怎么能让gpt模仿claude风格输出 codex free已经死了,下一个会是plus或者team吗 请问chatgpt pro里的fast模式,速度快了,降智吗
我做了个 AI Agent / RAG 安全测试工具
wang09 (wang09) · 2026-06-02 · via LINUX DO - 最新话题

本帖使用社区开源推广,符合推广要求。我申明并遵循社区要求的以下内容:

  • 我的帖子已经打上 开源推广 标签:
  • 我的开源项目完整开源,无未开源部分:
  • 我的开源项目已链接认可 LINUX DO 社区:
  • 我帖子内的项目介绍,AI生成、润色内容部分已截图发出:
  • 以上选择我承诺是永久有效的,接受社区和佬友监督:

大家好,我最近开源了一个项目:RedForge AI。

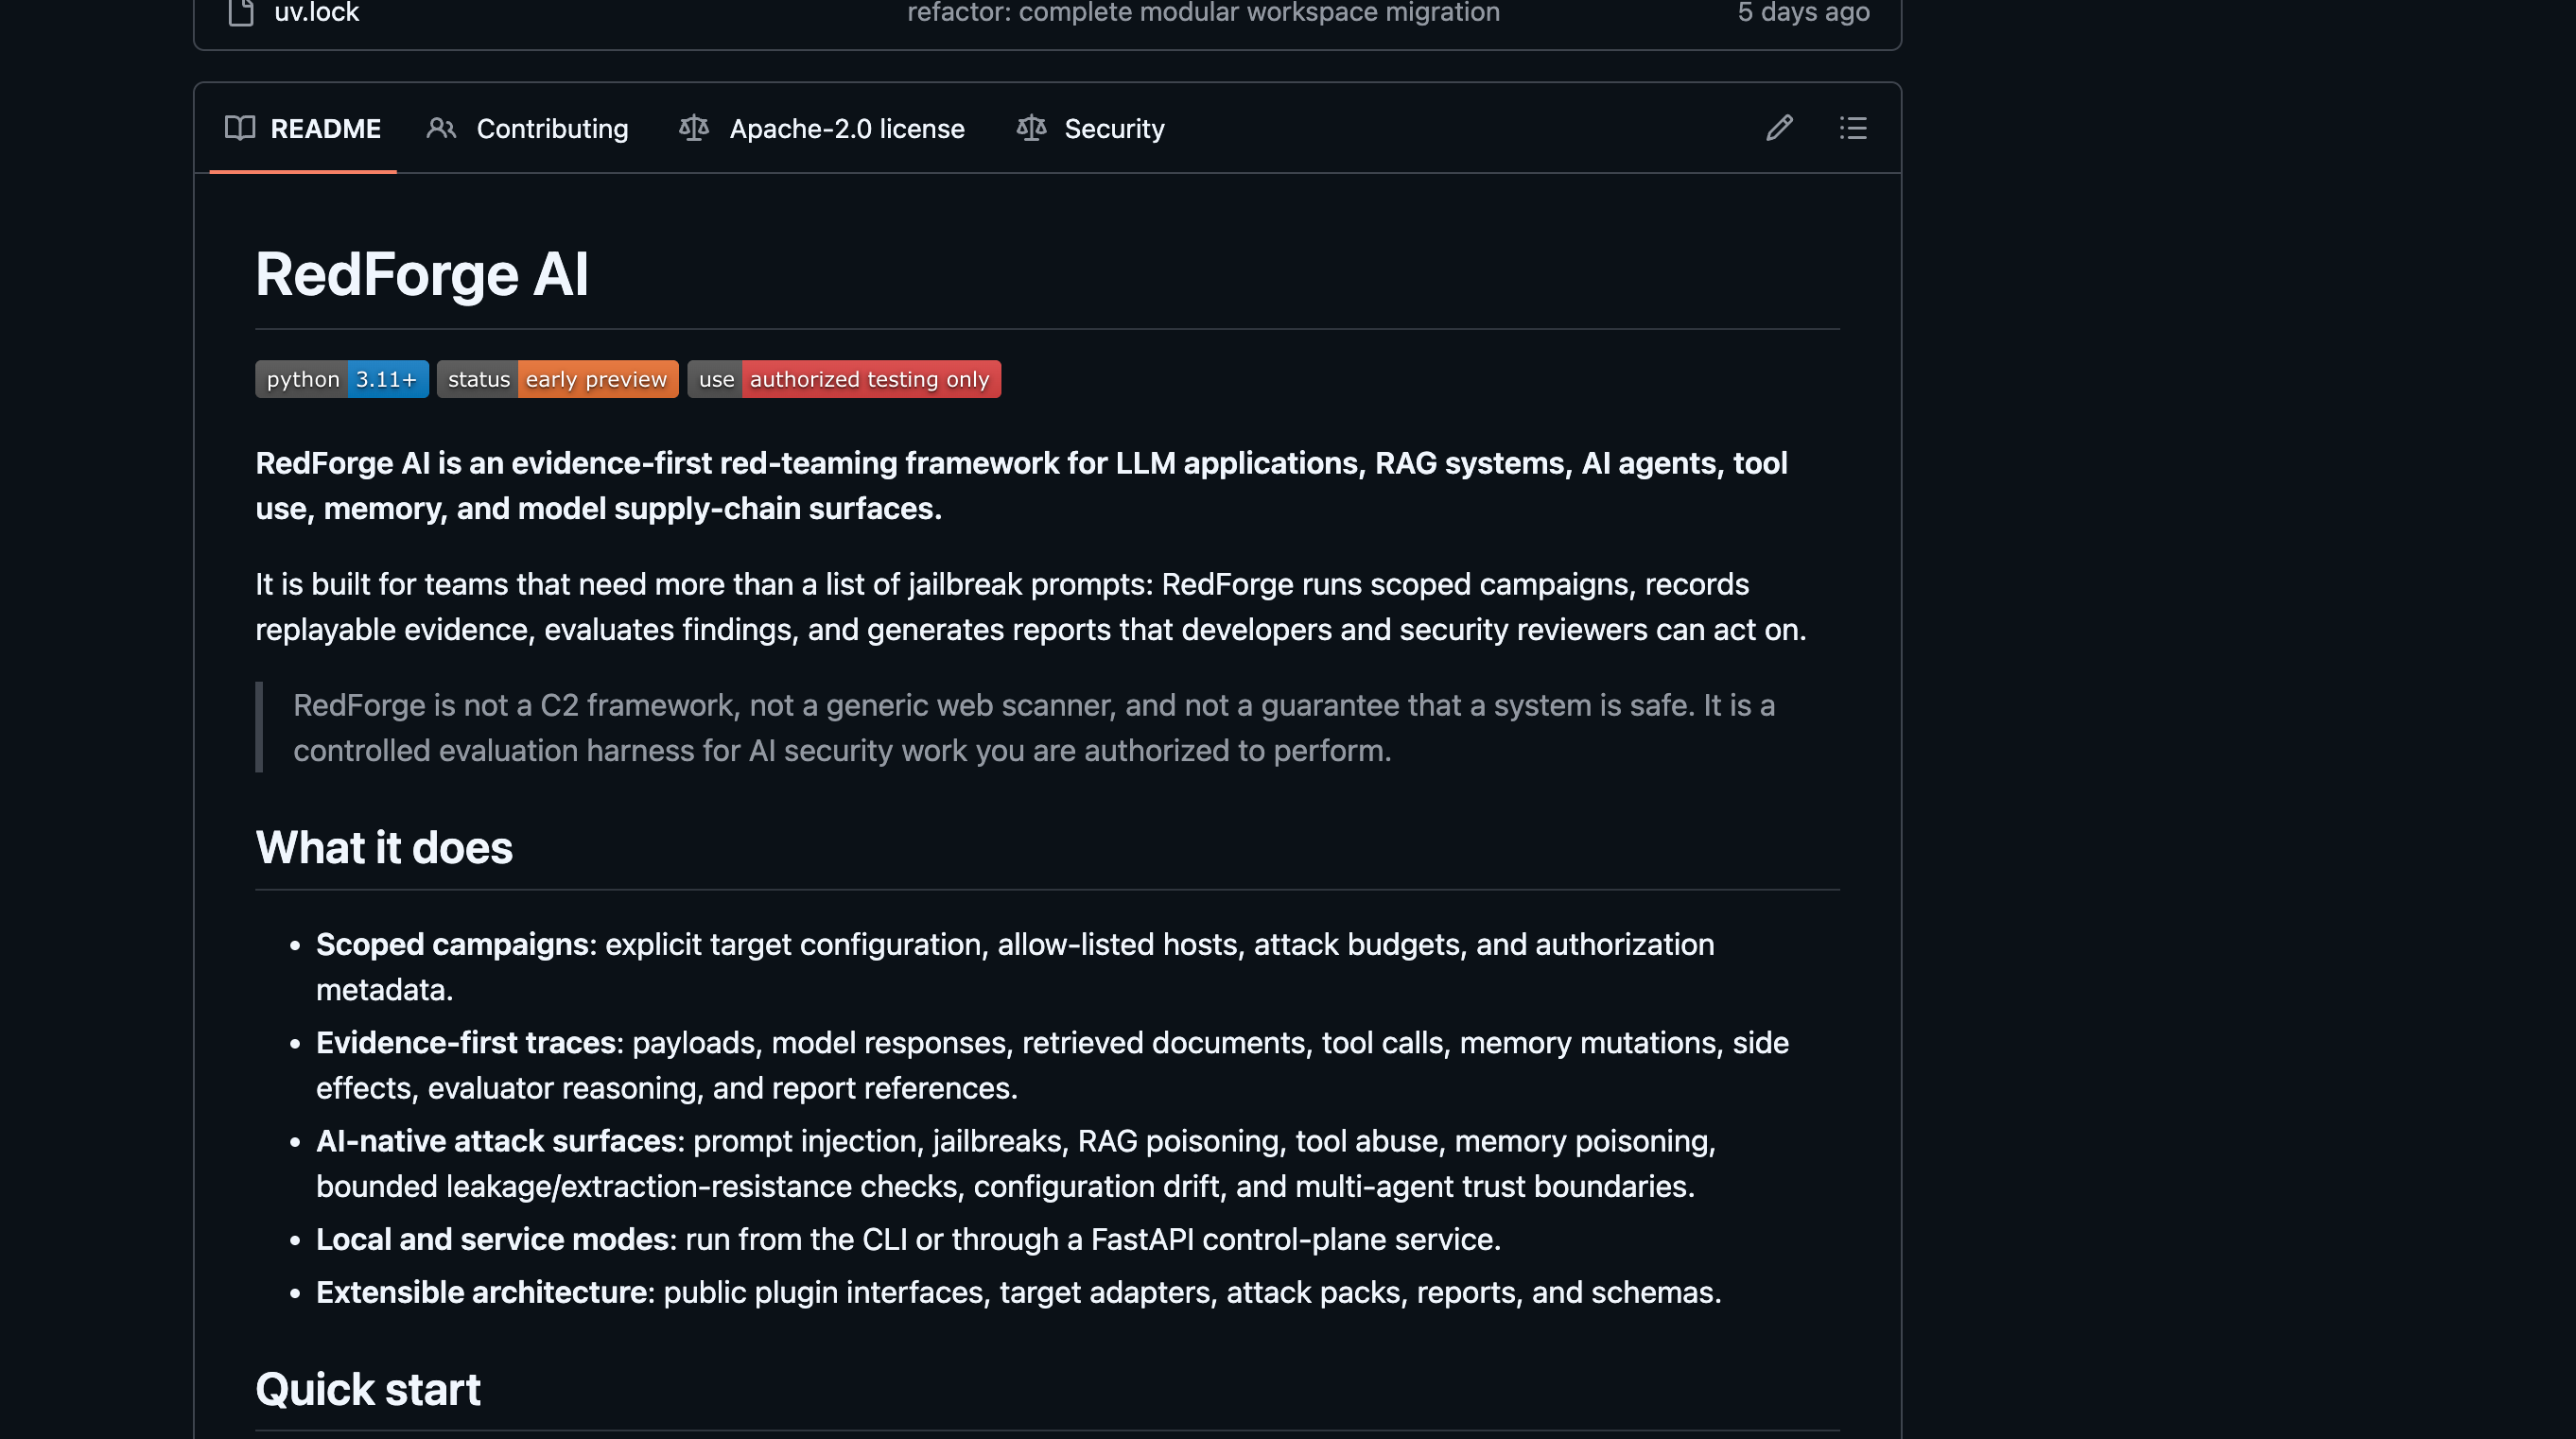
RedForge AI 是一个面向 LLM 应用、RAG 系统、AI Agent、工具调用和 Memory 的红队评估框架。

我做它的原因是:现在很多 LLM 安全测试还停留在手搓 jailbreak prompt 的阶段,测试结果很难复现,也很难交给开发修复。RedForge 想解决的是"可授权、可限定范围、可记录证据、可复现、可生成报告"的问题。

它不是 C2,不是通用 Web 扫描器,也不是所谓"一键证明模型安全"的工具。它更像是一个面向 AI 应用安全评估的 campaign runner。

git clone https://github.com/Aimer-zero/redforge-ai.git
cd redforge-ai
make setup
make demo
open "$(uv run redforge latest-report --path-only --format html)"

目前支持的方向包括:

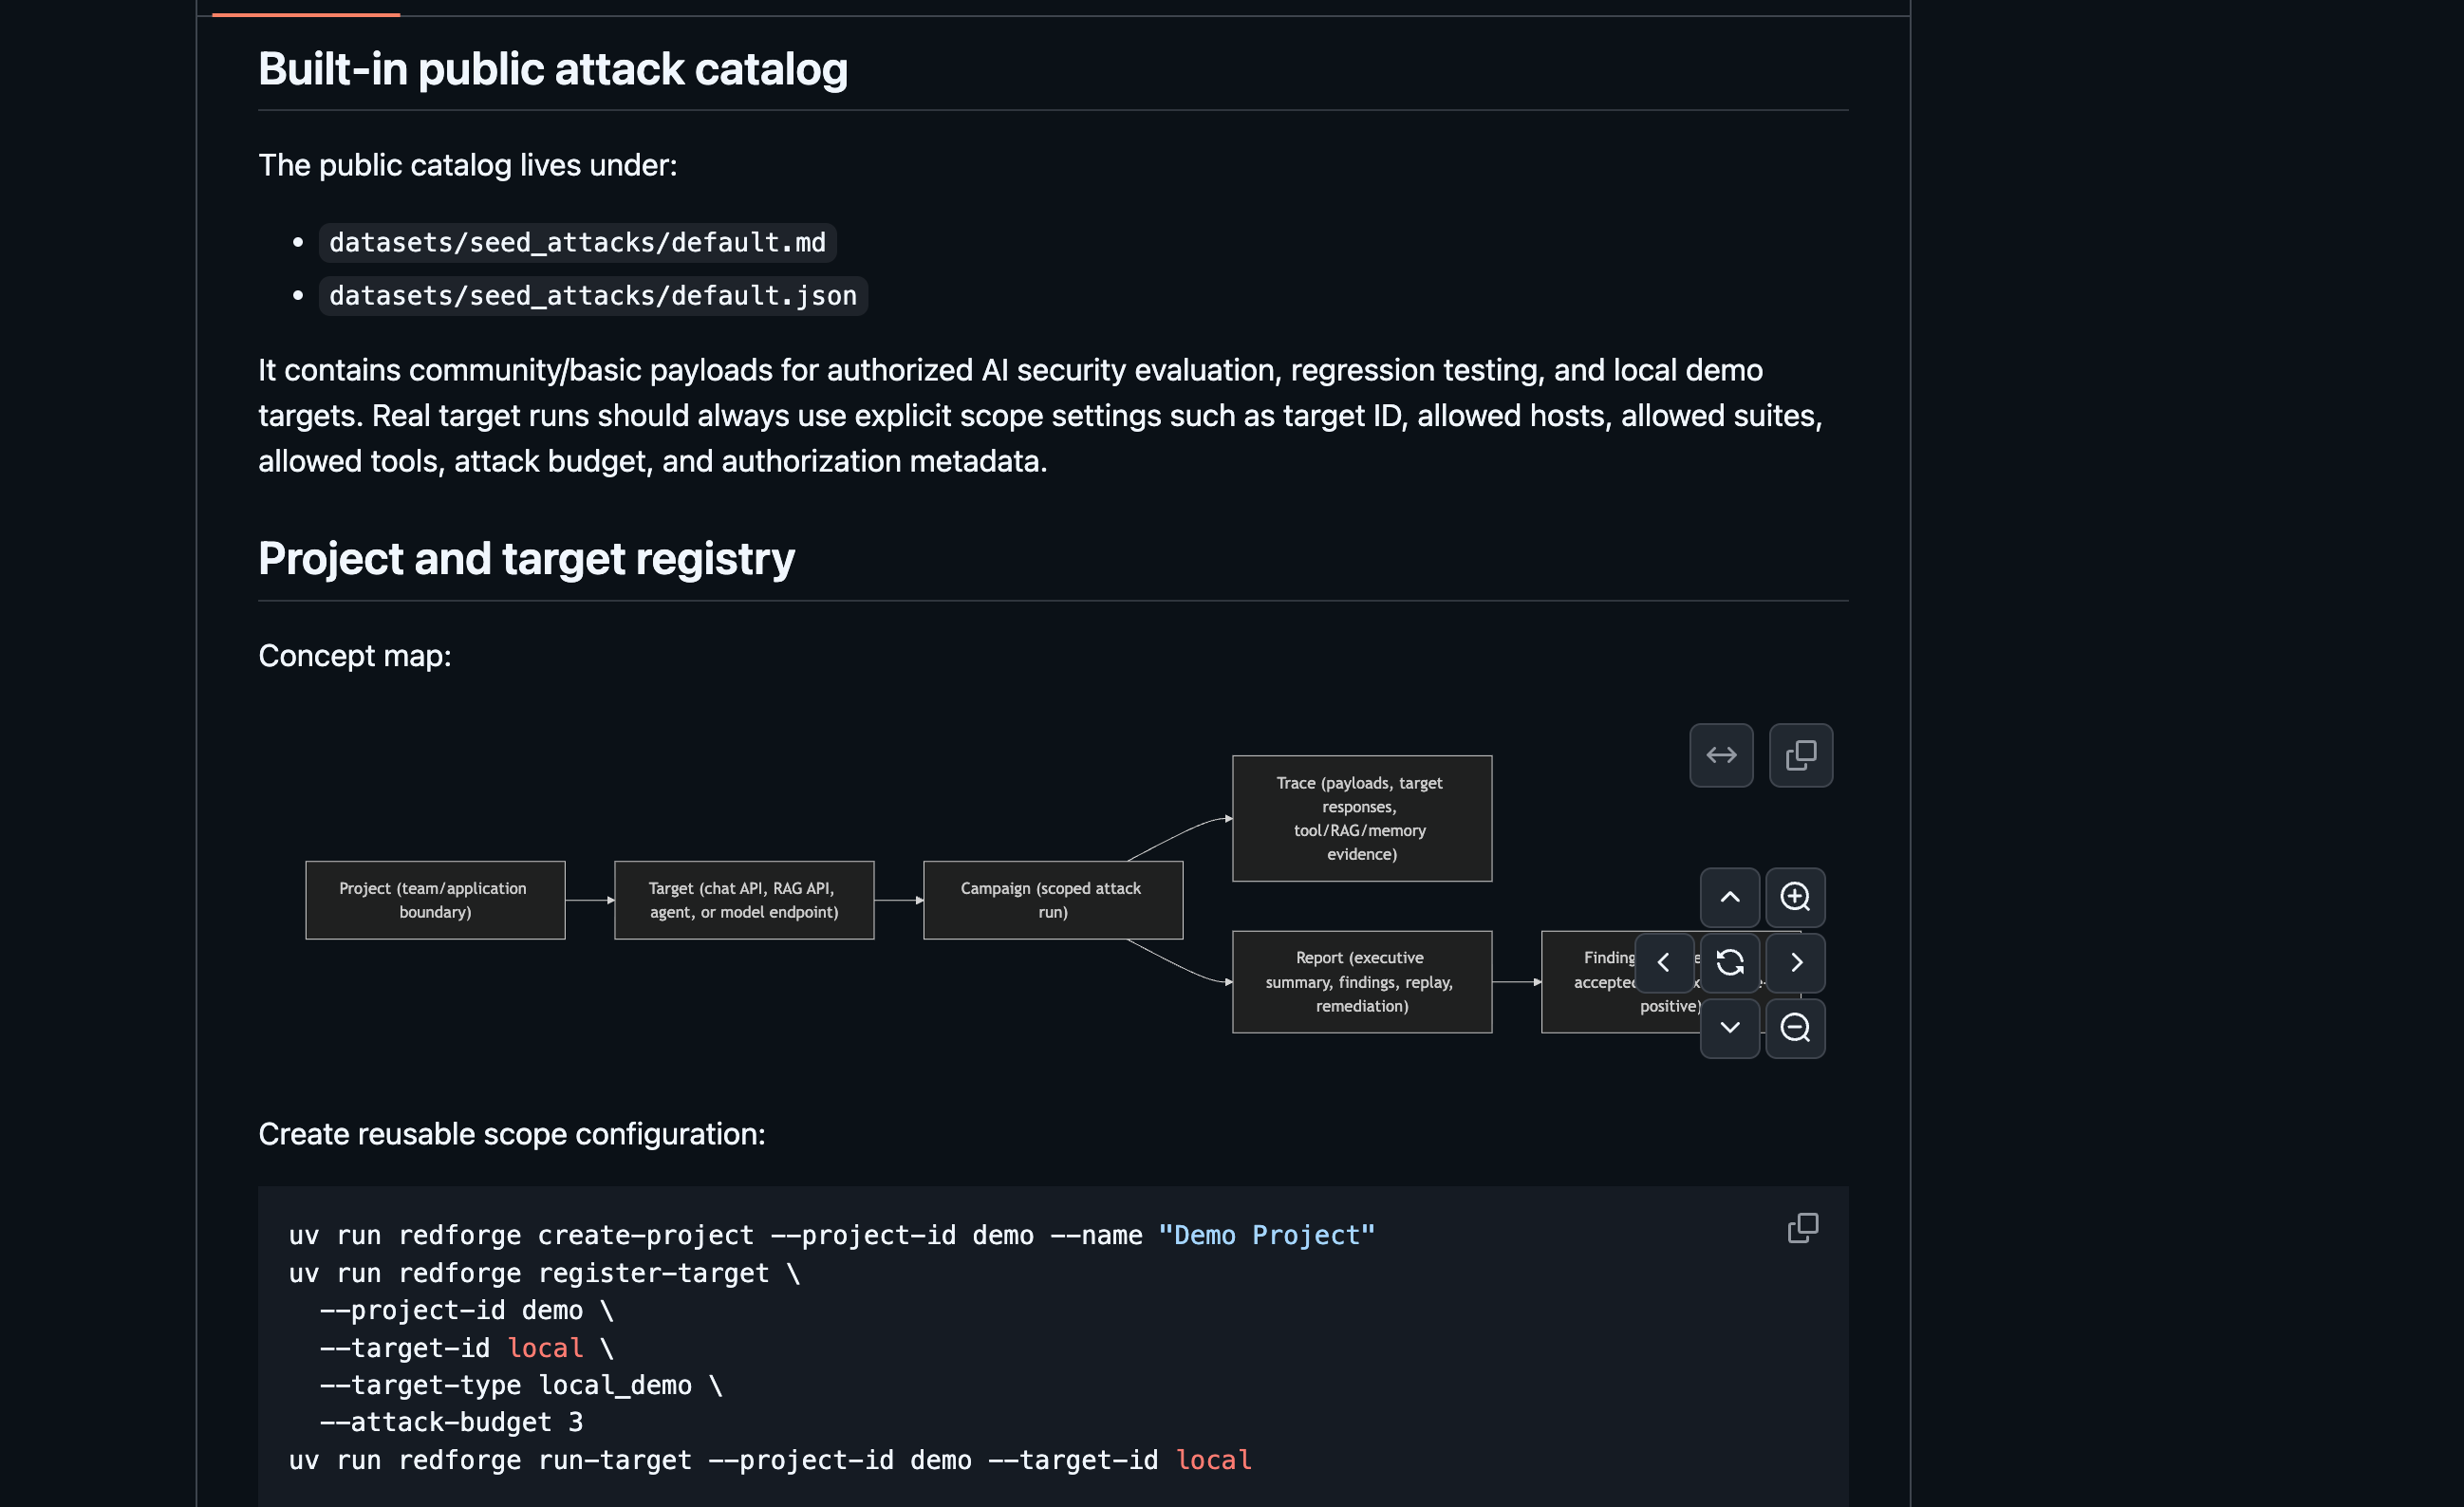
  • prompt injection / jailbreak 基础用例
  • RAG / tool use / memory / agent trust boundary 的评估框架
  • local demo target
  • custom HTTP target
  • OpenAI-compatible API target
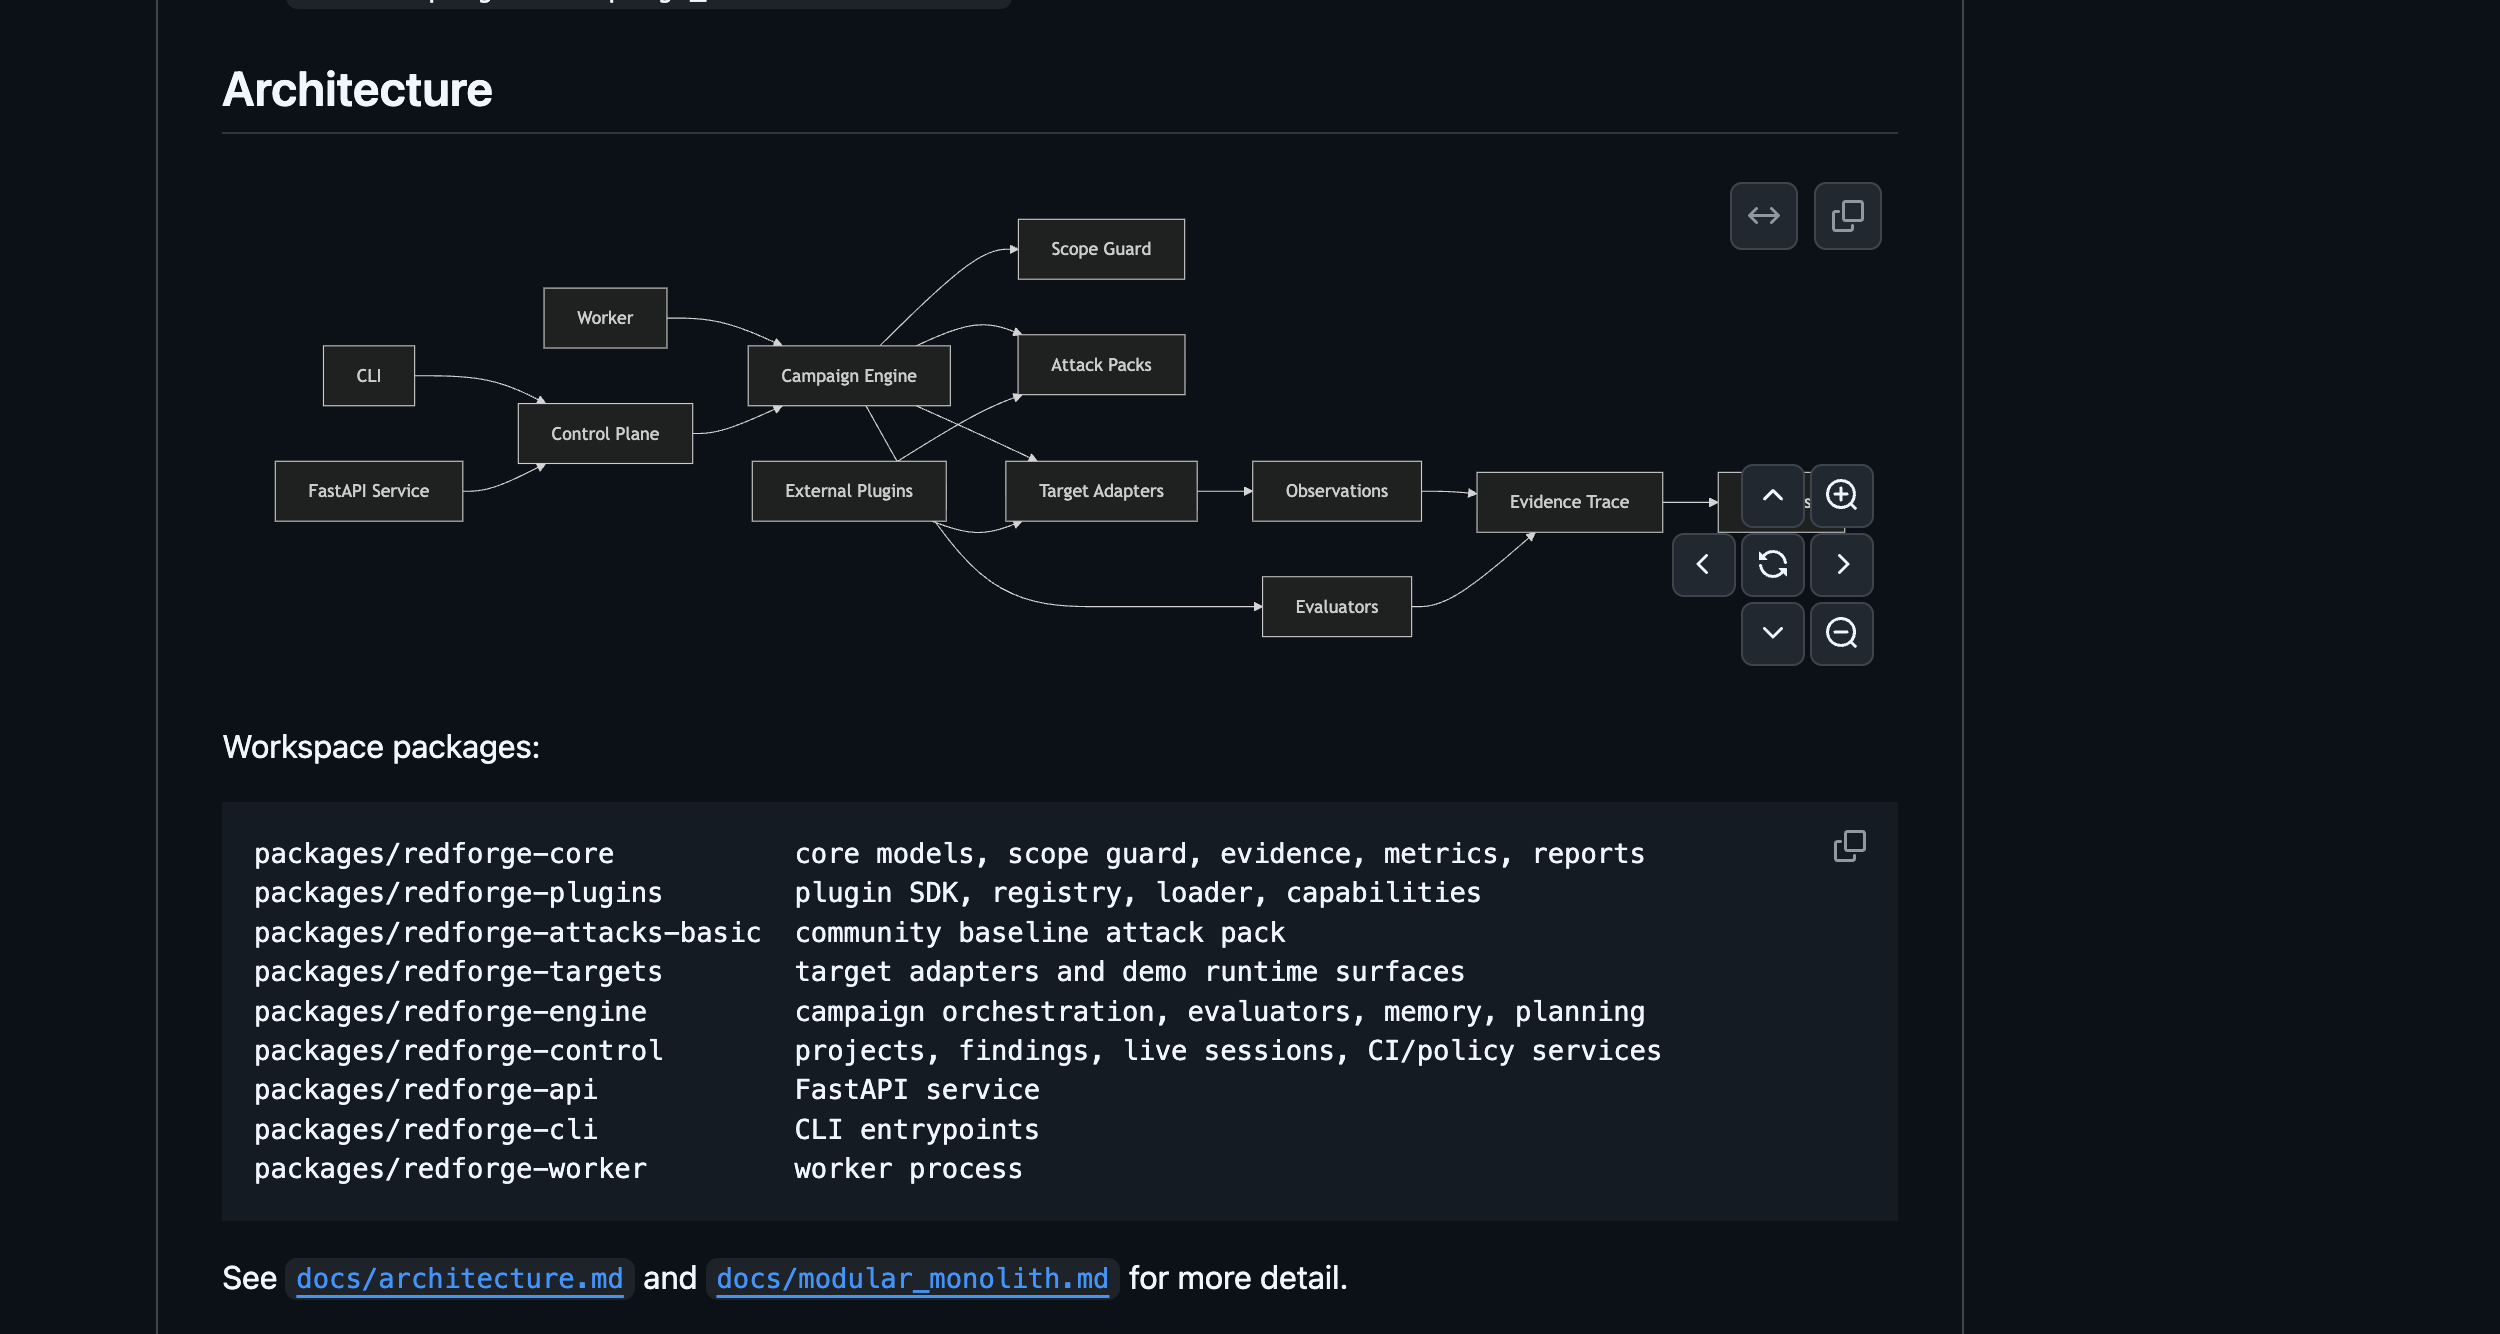
  • CLI 和 FastAPI service mode
  • public plugin interface / attack pack / target adapter

我希望它不是一个"payload 仓库",而是一个更偏工程化的 LLM 安全评估工具:可以在本地跑、可以接进 CI、可以把结果交给开发和安全团队复盘。

项目还在 early preview,API / schema / CLI 都可能继续变化。目前最希望大家帮忙的是:

  1. 跑一下 demo,看看安装和报告体验有没有问题;
  2. 反馈你们常见的 LLM / RAG / Agent API 形态;
  3. 贡献安全、通用、可公开的 baseline attack cases;
  4. 帮忙改进 HTML report 和 CI 集成;
  5. 对架构和边界设计拍砖。

项目地址:

欢迎试用、提 issue、star 或直接吐槽。

为什么有这个想法?

最近几年AI爆发式的增长 各种各样的模型和Agent应用 安全方面就体现不是很好 于是就有了这个想法。

另外项目现在有一部分实验性内容还没有放进公开仓库,主要原因是还没整理干净,里面有不少和具体场景、内部测试环境绑定的东西。

我的想法是:公开仓库先把 open-core 做扎实 第一次开源 欢迎大家提出建议 也欢迎大佬批评指教
d420d10cc819dc1257c53d50405051f0
37bf0a94e50cb01aba1ef1e01f282a75
86a1e941358270fbd137c32f2de096a2