


"공급망 해킹은 소프트웨어 취약점 뿐 아니라 배포 인프라 장악, 오픈소스 및 외부 컴포넌트 오염, 협력사 계정 및 시스템 침해 등 다양한 형태로 발생할 수 있습니다. 기업이 관리해야 할 공격표면 역시 기존 인프라를 넘어 외부에 노출된 자산 전반으로 확대되고 있습니다."
강병탁 AI스페라(AI SPERA) 대표는 25일 양재 aT센터에서 열린 ‘2026 공급망보안 워크숍’에서 연사로 나서 이 같이 밝혔다. 이날 그는 ‘인터넷에 노출된 공급망 위험 찾기’를 주제로 발표, 인터넷에 노출된 자산을 중심으로 공급망 위험을 외부 관점에서 식별하는 방법과 공격표면관리(ASM)를 활용한 대응 방안을 설명했다.
행사는 한국정보보호학회가 주최하고 공급망보안연구회가 주관했다. 국내외 공급망 보안 정책과 기술 동향, 산업 현장의 보안 대응 사례를 공유했다. 강 대표는 공급망 보안 위협이 단순히 소프트웨어 취약점이나 외부 컴포넌트 문제에만 국한되지 않고, 인터넷에 노출된 운영 환경과 관리되지 않는 자산을 통해 현실적인 공격 경로로 이어질 수 있다고 지적했다.
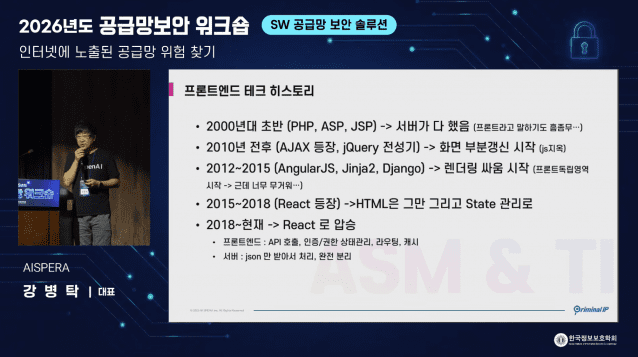
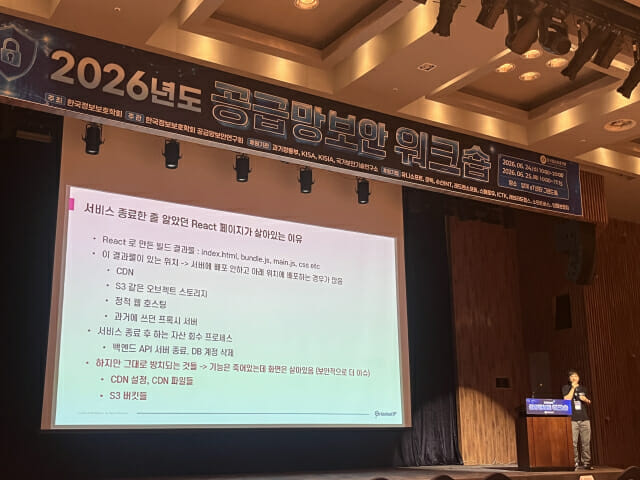
최근 웹 애플리케이션 구조 변화로 프론트엔드 영역 역시 주요 보안 검수 대상이 됐다고 짚었다. 강 대표는 "공격자는 외부에서 확인 가능한 API 엔드포인트, 관리자 기능, 공개 저장소, 개발 자산 등을 분석해 보안팀이 인지하지 못한 공격 경로를 찾아낼 수 있다"면서 "최근 티빙 개인정보 유출 사고에서도 계정 및 인증정보, 클라우드 접근 권한, 개발·운영 자산 관리의 중요성이 부각된 것처럼, 기업은 외부에 노출될 수 있는 개발 자산과 자격증명을 지속적으로 점검해야 한다"고 강조했다.
공급망 보안 대응을 위해 기업이 패치 적용 여부만 확인하는 방식에서 벗어나야 한다는 점도 짚었다. 외부에 노출된 자산과 API, 관리자 페이지는 물론 테스트 서버, 알려지지 않은 서브도메인, 사용이 종료된 시스템 등 기업이 인지하지 못한 공격표면을 지속적으로 식별하고 관리해야 한다는 것이다.
관련기사
- AI스페라, '인포시큐리티 유럽 2026' 참여...차세대 ASM 발표2026.06.10
- AI스페라, 유럽서 AI 기반 '차세대 ASM' 알린다2026.05.20
- "AI로 취약점 대응 자동화"…AI스페라, 내달 'AITEM' 출시2026.05.15
- "AI기반 보안위협 전략 제시"...AI스페라, 'CIPC 2026' 개최2026.05.11
외부 공격표면을 지속적으로 관리하는 것은 공급망 보안의 사각지대를 줄이기 위한 핵심 요소 중 하나로 주목받고 있다. 이러한 보안 접근은 AI를 기반으로 외부 공격표면을 지속 식별하고 위험도를 분석하는 AI스페라의 'AI-based Threat Exposure Management(AITEM)' 개념으로도 이어진다.
AI스페라는 공격표면관리(ASM) 및 위협 인텔리전스(TI) 플랫폼 ‘크리미널IP(Criminal IP)’를 개발·운영하고 있다. 크리미널IP는 전 세계 인터넷 자산과 위협 데이터를 기반으로 기업 외부에 노출된 공격표면을 지속적으로 식별하고, 공급망을 포함한 외부 공격 경로와 잠재적인 위험 요소를 선제적으로 파악할 수 있게 지원한다.