


사이버 공격을 당한 기업의 비용 부담이 커졌다. 지난 1년간 침해 사고를 당한 기업의 평균 피해액과 복구에 소요되는 기간이 동반 상승했다. 반면 공격자들의 공격 속도는 크게 빨라진 것으로 조사돼 기업에 대한 침해 위협은 대폭 고도화되는 모양새다.
글로벌 네트워크 보안 기업 포티넷(최고경영자 켄 지)은 1일 '2026 사이버보안 기술 격차 보고서'를 통해 한국 시장 조사 결과를 요약해 발표했다.
'2026 사이버보안 기술 격차 보고서'는 전 세계 사이버보안 인재 현황을 파악하기 위해 포티넷이 매년 실시하는 연간 조사다. 한국의 경우 지난해 12월 영국 시장조사 컨설팅 기관 사파오리서치가 국내 IT 및 사이버보안 의사결정권자 60명을 대상으로 진행됐다. 응답자는 오너·C레벨 임원을 포함해 제조업(25%), 교육(17%), 기술·전문서비스(8%) 등 다양한 업종에 걸쳐 있다.
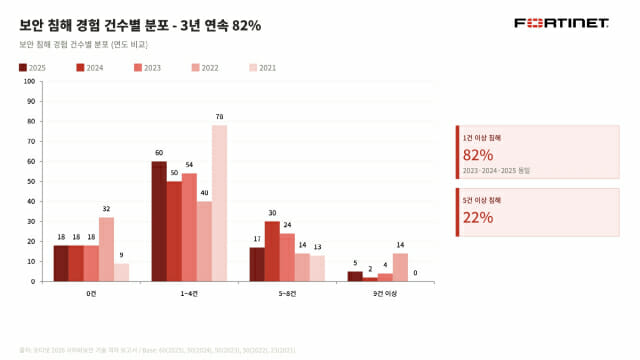
보고서에 따르면 응답 기업 82%가 지난 12개월간 1건 이상의 침해 사고를 경험한 것으로 나타났다. 80%가 넘는 기업들이 사이버 공격을 당한 셈이다. 5건 이상 침해를 경험한 기업도 22%에 달했다.

한 번 침해를 당하면 복구에 드는 비용과 시간이 모두 늘어난 것으로 조사됐다. 침해를 경험한 기업이 입은 피해액은 평균 260만 달러(한화 약 39억 원)으로 집계됐다. 이는 전년 대비 37% 늘어난 수치다. 침해를 복구하는 데 소요된 기간도 평균 1.7개월에서 2.2개월로 늘어났다. 가장 많이 발생한 공격 유형은 도스·디도스(DoS·DDoS) 공격(39%), 피싱(37%), 랜섬웨어(35%) 순이었다.
반면 포티넷의 '2026 글로벌 위협 환경 보고서'에 따르면 전 세계적으로도 랜섬웨어 피해 건수는 전년 대비 389% 급증했으며, 취약점 공개 후 최초 공격 시도까지 걸리는 시간도 평균 4.76일에서 24~48시간으로 단축됐다. 사이버 위협 행위자들의 공격 속도가 대폭 빨라진 것이다.
응답 기업 65%는 사이버 보안 기술 및 훈련된 인력의 부족으로 이같은 침해사고가 일어났다고 답했다. 또한 '조직에 필요한 보안 제품 부족'을 침해의 원인으로 분석한 기업이 55%로 나타났다. 절반 이상의 기업들이 인력과 기술, 보안 제품 등의 부족으로 침해사고가 발생했다고 보고 있는 것이다. 이 외에도 '보안 인식 부족'(47%), '리더들의 투자 이해 부족'(45%) 등의 응답이 높게 나타났다.
침해 사고 여파가 경영진에게도 직접적인 악영향을 주고 있다. 보고서에 따르면 침해사고를 당한 기업의 43%가 이사회 구성원 또는 C레벨 임원이 침해사고 이후 직위 상실, 벌금, 징역 등 실질적인 제재를 받았다고 응답했다.
그럼에도 사이버 보안에 실제 예산 배정을 포함한 재무적 우선순위로 반영한 기업은 35%에 그쳤다. 이사회가 사이버 복원력 계획을 수립했다는 곳도 35%에 불과했으며, 39%는 현재 사이버 복원력 계획을 개발 중인 상태로 집계됐다.
보안에 인공지능(AI)를 적용하는 것 역시 기업들이 난항을 겪는 것으로 나타났다. 조사에 따르면 국내 응답 기업의 73%가 AI 기반 사이버보안 솔루션을 실제 사용 중이거나 실험 중이라고 응답했으나, AI 기반 보안 도구가 팀의 업무 효율 향상에 도움된다는 응답은 68%로 전년 대비 20%포인트 하락했다.
관련기사
- 포티넷 "해킹 시도, 평균 5.4일서 즉시나 24시간내로 단축"2026.05.28
- 포티넷, 1분기 매출 2조7500억...작년비 20% 성장2026.05.18
- 포티넷코리아, '액셀러레이트 2026' 성료2026.04.29
- [현장] 포티넷 "가시성 없는 SaaS, 해킹 잠재 통로"2026.04.28
사이버보안에 AI 도입 시 예상되는 과제로는 'AI 전문 인력 부족'과 'AI 관련 위험 이해·관리의 어려움'이 각각 50%로 공동 1위를 차지했다.
이에 밴 컨 포티넷 한국지사장 대행은 "이번 조사는 국내 기업들이 사이버보안에 AI를 도입하면서도 정작 이를 운용할 인력과 거버넌스 체계를 갖추지 못한 채 위협에 노출되고 있음을 보여준다"며 "보안을 위한 AI 활용이 실질적인 효과로 이어지려면 도구의 도입과 더불어 이를 관리한 전문 인력 양성과 경영진 차원의 전략적 대응이 병행돼야 한다"고 당부했다.