惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

WordPress大学
WordPress大学
酷 壳 – CoolShell
酷 壳 – CoolShell
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
腾讯CDC
freeCodeCamp Programming Tutorials: Python, JavaScript, Git & More
Jina AI
Jina AI
N
Netflix TechBlog - Medium
有赞技术团队
有赞技术团队
博客园 - 【当耐特】
MongoDB | Blog
MongoDB | Blog
P
Proofpoint News Feed
L
LangChain Blog
aimingoo的专栏
aimingoo的专栏
GbyAI
GbyAI
B
Blog
F
Fortinet All Blogs
T
Tailwind CSS Blog
Cyber Security Advisories - MS-ISAC
G
Google Developers Blog
A
About on SuperTechFans
C
Check Point Blog
Microsoft Security Blog
MyScale Blog
MyScale Blog
B
Blog RSS Feed

ZDNet Korea

여기어때, 해양 관광 레저·티켓 할인 쿠폰 쏜다 11번가, 5월 바다여행지 숙박·체험 상품 할인 패스트파이브, 작년 매출 1500억원·영업익 60억원 혼다코리아, '뉴 파일럿 블랙 에디션' 사전 계약…7880만원 카카오엔터 추천 4월 화제의 신작 웹툰 4선 휴먼컨설팅그룹, 연구개발 허브 ‘양재센터’ 신설 더벤처스, K뷰티 '클레버스텝스' 시드 투자 민주당 "지방선거 이후 디지털자산기본법 논의 본격화" KFC, 가맹점주 대상 프랜차이즈 컨벤션 개최 스타벅스, 장애인의 날 맞아 공모전 수상작 굿즈 출시 "URL 포함된 고유가 지원금 알림 문자는 사기" 2025년 원화 결제 수출 비중 3.4%…역대 최고 삼양사, 국제베이커리페어 첫 참가…냉동생지 ‘프레팡’ 공개 문체부 콘텐츠 R&D 확대, 현장 체감은 엔비디아, '빌드 어 클로' 한국 첫 공개…"AI 에이전트 직접 구축" LS일렉트릭, 북미 데이터센터에 1700억 규모 전력 설비 공급 스타스테크, 콜라겐 스킨케어 ‘라보페’ 리브랜딩...국내외 유통망 확장 네이버 사우디 직원들 다시 사무실로…중동 사업 재궤도 올해는 결론 나오나…배달앱 사회적 대화기구 재출범부터 ‘균열’ [이종천] 2026년 통신시장, 아직 단통법 시절 ‘금난전권’ 그림자에 갇혀 있는가 KOSA, 의료·바이오 AI 인재 양성…실무형 교육 강화 빅밸류, 10년 만 첫 흑자…"올해 매출 100억원 목표" 트럼프, 호르무즈 해협 봉쇄령…"이란에 통행료 낸 선박 차단" 우리 동네 교통·안전 문제, ‘도시 데이터’로 해결 환경분야 시험·검사 전문성 ↑…산업계 수요 반영, 고난도 분석기술 교육 靑 "종전선언까지 비상대응...매점매석 금지 추가검토" "D램 가격 상승률, 1분기 70%→2분기 30~50%로 둔화 전망" "판교 정보보호클러스터 확 달라져"...9년만에 시설 대폭 개선 보안 개념이 바뀐다...'미토스 보고서' 7월 발표 벤츠, 전국 어디서나 같은 가격…다이렉트 직판제 전환
카스퍼스키 "안드로이드폰, 뱅킹 트로이목마 공격 56% 증가"
방은주 기자 · 2026-05-21 · via ZDNet Korea

글로벌 사이버보안 전문기업 카스퍼스키(한국지사장 이효은)는 ‘모바일 악성코드 진화’ 현황 보고서를 21일 발표했다.

보고서에 따르면, 2025년 안드로이드 스마트폰에서 발생한 뱅킹 트로이목마 공격 수가 전년 대비 56% 증가했다. 이 유형의 악성코드는 온라인 뱅킹, 전자결제 서비스 및 신용카드 시스템에 대한 사용자 자격 증명을 탈취하도록 설계됐다. 사이버 범죄자들은 일반적으로 메신저 앱과 악성 웹페이지를 통해 뱅킹 트로이목마를 유포한다.

안드로이드용 신규 뱅킹 트로이목마 설치 패키지(고유 APK 파일, APK files) 수도 크게 증가해 총 25만5090개에 달했다. 이는 2024년 대비 271% 증가한 수치다. 이는 해당 도구들이 사이버 범죄자들에게 상당한 수익을 창출하고 있음을 시사한다. 카스퍼스키 전문가들은 공격자들이 보안 솔루션 탐지를 회피하기 위해 유포 채널을 확대하고 새로운 트로이목마 변종을 지속적으로 개발할 것으로 보고 있다. 탐지된 뱅킹 트로이목마 중에서는 Mamont와 Creduz 계열이 주요 비중을 차지했다.

관련기사

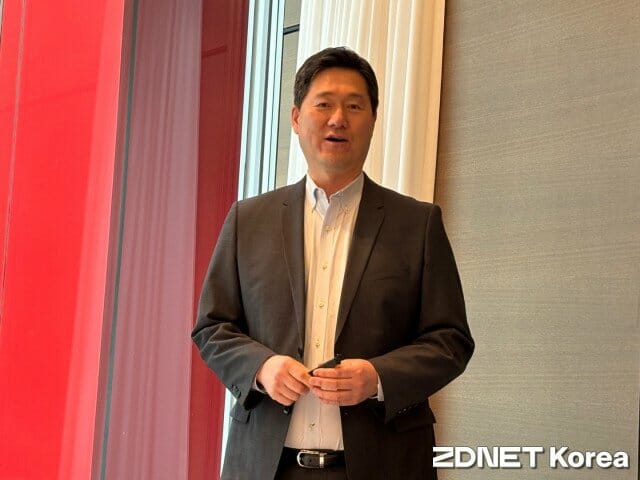
이효은 카스퍼스키 한국지사장. (사진=지디넷코리아 DB)

카스퍼스키 안톤 키바 악성코드 분석 팀장은 "스마트폰용 뱅킹 트로이목마는 가장 빠르게 증가하는 악성코드 유형이지만, 또 다른 중요한 트렌드도 관찰됐다. Triada와 Keenadu와 같은 사전 설치형 백도어가 이전보다 더 빈번하게 등장하고 있다"면서 "사용자가 새로 구매한 안드로이드 기기에도 이미 감염된 상태일 수 있으며, 이러한 위협을 인지하지 못할 수 있다. 펌웨어에 통합된 사전 설치형 백도어는 공격자에게 스마트폰과 태블릿에 대한 무제한 제어 권한을 제공한다. 그 결과, 감염된 기기의 모든 정보가 침해될 수 있다"고 밝혔다. 이어 "이러한 악성코드는 제거가 매우 어렵다. 기기가 감염된 경우, 사용자는 펌웨어 업데이트를 확인하고 업데이트 이후 보안 솔루션을 통해 다시 스캔을 수행해 신규 펌웨어가 안전한지 확인해야 한다”고 설명했다.

카스퍼스키 이효은 한국지사장은 “스마트폰에서 뱅킹 트로이목마가 빠르게 확산되면서 모바일 결제 보안에 심각한 위협이 되고 있다. 이러한 악성코드는 다양한 경로를 통해 확산되며 금융 정보를 탈취해 큰 피해를 초래한다"면서 "동시에 사전 설치형 백도어와 같은 숨은 위협이 점점 더 부각되고 있어, 사용자들은 새 기기에서도 위험에 노출될 수 있다. 사용자들은 보안 인식을 높이고, 안전한 다운로드 습관을 유지하며, 시스템을 적시에 업데이트하고, 전문 보안 소프트웨어를 활용해 모바일 기기와 금융 데이터를 보호해야 한다"고 말했다.