
惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

H
Help Net Security
G
Google Developers Blog
aimingoo的专栏
aimingoo的专栏
博客园 - 聂微东
酷 壳 – CoolShell
酷 壳 – CoolShell
小众软件
小众软件
Stack Overflow Blog
Stack Overflow Blog
美团技术团队
博客园_首页
T
Tailwind CSS Blog
博客园 - 三生石上(FineUI控件)
B
Blog
D
DataBreaches.Net
腾讯CDC
C
Check Point Blog
钛媒体:引领未来商业与生活新知
钛媒体:引领未来商业与生活新知
U
Unit 42
月光博客
月光博客
V
V2EX
Vercel News
Vercel News
T
The Blog of Author Tim Ferriss
The Cloudflare Blog
博客园 - 叶小钗
Y
Y Combinator Blog

WAYJAM

告别 NPM Token:迁移到 Trusted Publishing 全记录 Sing-box:IPv6 优先出站与 Netflix 强制 IPv6 分流 [All In One] HomeLab 虚拟化 iKuai + Mihomo - IPv6 支持 [All In One] HomeLab 虚拟化 iKuai + Mihomo LiteLLM 多模型 API 中转 MacOS Bootstrp with Nix Fluency Support Full Rss [All In One] PVE 中 OpenWrt LXC 重启问题 Tabby 终端配置以及配置全平台同步 Cloudflare Tunnel + Nginx Proxy Manager:服务穿透 PVE 7 升级 8 笔记 PVE 安装 Android x86 & 安装 Magisk Fly.io 部署 Artalk 评论系统 [All In One] HomeLab 2023 搭建总结 [All In One] 轻量的文件 & 媒体服务器配置 [All In One] R71s 主机散热改造 [All In One] PVE LXC 安装 OpenWrt 软路由以及网络规划 [All In One] 安装 Proxmox VE 7.4 从零开始配置Rime - 2023 Debian NFS Server 以及 MacOS Client AdguardHome 和 Clash 透明代理配合使用 使用 Kind 部署 Prow 手记 BackBlaze B2 + Cloudfare Worker 图床 PicGo Amazon S3 插件 自动给模板生成 Inline-Svg Hugo Theme WeUI 发布! Hugo Theme Fluency 发布! Docker Clash 和 透明代理 有限状态机与分布式熔断器 「家庭娱乐」N1刷 EmuELEC 做游戏盒子
Self Hosted Bitwarden + Cloudfare HTTPS
2021-08-14 · via WAYJAM

配置

bitwarden_rs 是一个用于本地搭建 Bitwarden 服务器的第三方开源 Docker 项目,目前bitwarden_rs 已经更名为 vaultwarden。

Docker 启动实例:首次启动允许注册,注册完自己的帐号之后禁用新帐号注册:

docker run -d --name vaultwarden \
-e SIGNUPS_ALLOWED=false \
-e WEBSOCKET_ENABLED=true \
-v $(pwd)/vw-data/:/data/ \
-p 8080:80 -p 9090:3012 \
vaultwarden/server:latest

启动之后只有 HTTP 的话,桌面客户端能连接使用,但手机客户端必须使用 HTTP。这里介绍使用 cloudfare 配置 HTTPS。在 cloudfare 切换到 SSL/TLS 下找到“源服务器”然后创建证书(可以使用自己的私钥和CSR或者由 cloudfare 生成)。
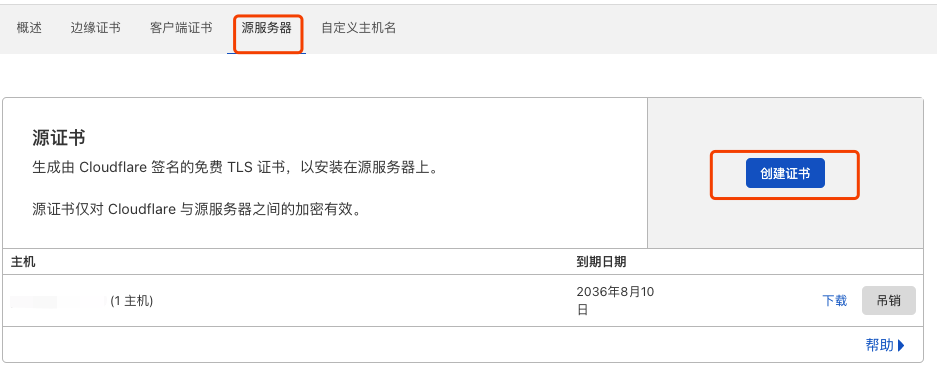
image-20210814163343770

生成完毕后将 CSR 填入/etc/nginx/ssl/example.com.crt,私钥填入 /etc/nginx/ssl/example.com.key。然后修改SSL/TLS 加密模式为“完全(严格)”。
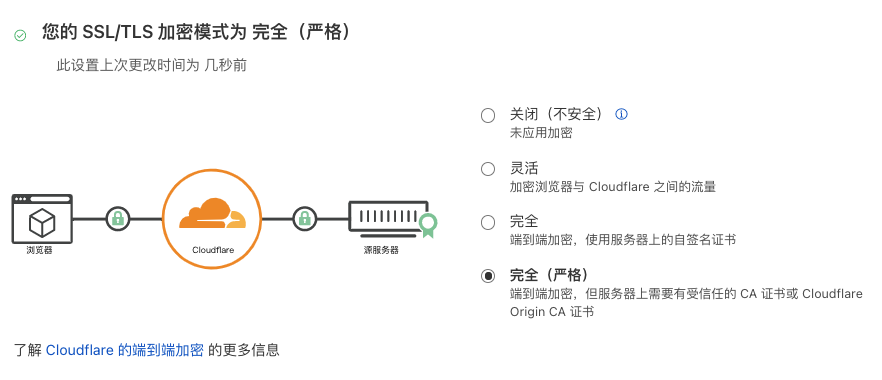
image-20210814163313069

然后使用 Nginx(或者Caddy)配置反向代理到

server
{
  listen 443 ssl http2;
  ssl_certificate /etc/nginx/ssl/example.com.crt;
  ssl_certificate_key /etc/nginx/ssl/example.com.key;
  server_name example.com;

  client_max_body_size 128M;
  location / {
    proxy_pass http://127.0.0.1:8080;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;
  }

  location /notifications/hub
  {
    proxy_pass http://127.0.0.1:9090;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
  }

  location /notifications/hub/negotiate
  {
    proxy_pass http://127.0.0.1:8080;
  }
}

配置完毕后校验 HTTPS 是否配置正确

openssl s_client -showcerts -connect example.com:443

参考