








定义
等级保护
信息安全等级保护是指对国家秘密信息、法人和其他组织及公民的专有信息以及公开信息和储存、传输、处理这些信息的信息系统分等级实行安全保护,对信息系统中使用的信息安全产品实行按等级管理,对信息系统中发生的信息安全事件分等级响应、处置。
分级保护
涉密信息系统分级保护是指涉密信息系统的建设使用单位根据分级保护管理办法和有关标准,对涉密信息系统分等级实施保护,各级保密工作部门根据涉密信息系统的保护等级实施监督管理,确保系统和信息安全。
适用对象(本质区别)
等级保护
国家安全信息等级保护,重点保护的对象是非涉密的涉及国计民生的重要信息系统和通信基础信息系统;
分级保护
涉密信息系统分级保护是国家信息安全等级保护的重要组成部分,是等级保护在涉密领域的具体体现。
职能部门
等级保护
公安机关
国家保密工作部门
国家密码工作部门
国务院信息办
分级保护
国家保密工作部门
地方各级保密工作部门
中央和国家机关
建设使用单位
管理职责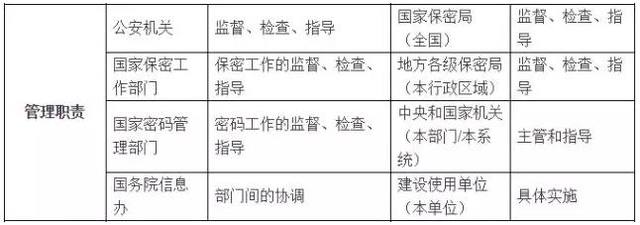
政策依据文件
等级保护
《中华人民共和国计算机信息系统安全保护条例》(国务院147号令,1994年);
《国家信息化领导小组关于加强信息安全保障工作的意见》(中办发[2003]27号);
《关于信息安全等级保护工作的实施意见》(公通字[2004]66号);
《信息安全等级保护管理办法》(公通字[2007]43号);
《关于开展全国重要信息系统安全等级保护定级工作的通知》(公信安[2007]861号);
《关于加强国家电子政务工程建设项目信息安全风险评估工作的通知》(发改高技[2008]2071号)
分级保护
《关于加强信息安全保障工作中保密管理的若干意见》(中保委发[2004]7号);
《涉及国家秘密的信息系统分级保护管理办法》(国保发[2005]16号);
标准体系
等级保护
国家标准(GB、GB/T)
分级保护
国家保密标准(BMB,强制执行)
系统定级
等级保护
信息系统的安全保护等级应当根据信息系统在国家安全、经济建设、社会生活中的重要程度,信息系统遭到破坏后对国家安全、社会秩序、公共利益以及公民、法人和其他组织的合法权益的危害程度等因素确定,由低到高划分为五个等级:第一级(自主保护)、第二级(指导保护)、第三级(监督保护)、第四级(强制保护)、第五级(专控保护)。
分级保护
涉密信息系统按照所处理信息的最高密级,由低到高划分为秘密、机密和绝密三个等级。
涉密信息系统建设使用单位应当依据涉密信息系统分级保护管理规范和技术标准,按照秘密、机密、绝密三级的不同要求, 结合系统实际进行方案设计,实施分级保护,其保护水平总体上不低于国家信息安全等级保护第三级、第四级、第五级的水平。
工作内容
等级保护
信息系统等级保护工作包括系统定级、系统备案、安全建设整改、等级测评和监督检查五个环节。
分级保护
涉密信息系统分级保护工作包括系统定级、方案设计、工程实施、系统测评、系统审批、日常管理、测评与检查和系统废止八个环节。
测评频率
等级保护
第三级信息系统:应每年至少进行一次等级测评;
第四级信息系统:应每年至少进行一次等级测评;
第五级信息系统:应当根据特殊安全要求进行等级测评。
分级保护
秘密级、机密级信息系统:应每两年至少进行一次安全保密测评或保密检查;
绝密级信息系统:应每年至少进行一次安全保密测评或保密检查。
测评机构资质要求
等级保护
国家信息安全等级保护工作协调小组办公室授权的信息安全等级保护测评机构
分级保护
由国家保密工作部门授权的系统测评机构
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。