


"랜섬웨어 피해액이 줄었다고 해서 안전해진 것은 결코 아닙니다. 랜섬웨어 공격 동향을 보면 단순 협박을 넘어 데이터를 탈취해 유출하는 데 목적을 두고 있습니다. 사이버 공격 피해액 상위권을 차지한 공격 유형을 보면 모두 데이터 유출 관련 내용입니다. 랜섬웨어 이면에는 내부 정보 유출이라는 더 직접적이고 효과적인 범죄 수단이 숨어 있습니다."
안랩 시큐리티센터장을 맡고 있는 박태환 안랩 본부장은 21일 한국정보보호학회 랜섬웨어대응연구회가 개최한 워크숍에서 세션 발표를 통해 이같이 강조했다. 기업 내부 데이터, 개인정보 등을 탈취해 거래하는 행위가 랜섬웨어 생태계에 깊에 뿌리내려 있으며, 가장 수익성이 높은 범죄로 자리 잡았다는 지적이다.
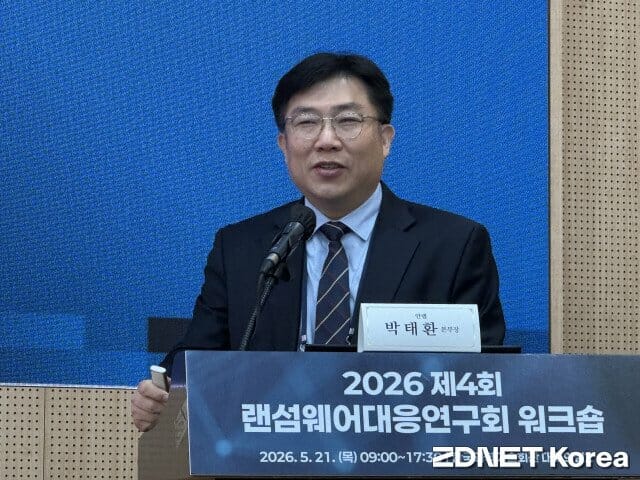
박 본부장은 이날 미국 연방수사국(FBI)의 연례보고서를 인용해 사이버 공격 유형별 피해액을 산출한 결과를 바탕으로 랜섬웨어의 위험성에 대해 발표했다. FBI 보고서에 따르면 랜섬웨어 피해액은 로맨스 스캠, 피싱 등 범죄보다 피해액이 낮아 전체 유형 중 가장 낮은 수준을 기록했다.
그러나 최근 3년간 랜섬웨어 피해 건수는 우상향하는 추세다. 박 본부장은 "안랩 시큐리티센터는 2013년부터 매주 랜섬웨어 피해 건수를 집계하고 있는데, 연 피해 건수를 기준으로 보면 한 해도 랜섬웨어 피해 건수가 줄어들지 않았다"고 설명했다.
박 본부장은 이날 킬린(Qilin), 아키라(Akira), 더젠틀맨(The Gentleman) 등 주요 랜섬웨어 그룹들의 공격이 더욱 활발해지고 있다고 강조했다. 이어 이같은 랜섬웨어 그룹의 공격 기법에 일일이 대응할 것이 아니라, 어느 랜섬웨어 그룹이든 국내 기업을 타깃으로 삼고 있다고 생각하고 대해야 한다고 역설했다.
그는 "랜섬웨어 조직들은 이제 그룹화, 조직화돼 있으며, 돈만 된다고 하면 공격에 투입한다"며 "악성코드 개발, 실제 공격 수행, 데이터 유출 등 각 분야별로 분업화했다. 심지어 다크웹 등을 통해 각 분야별로 채용에 나서기도 한다"고 밝혔다.
"랜섬웨어 '막는' 시대 끝났다…데이터 복원 설계 갖춰야"
이날 세션 발표에서 김기문 한국인터넷진흥원(KISA) 팀장도 '랜섬웨어 대응, 우리는 제대로 가고 있는가?'를 주제로 발표했다.
김 팀장은 이날 랜섬웨어가 인공지능(AI)을 만나 공격이 진화되고 있다고 강조했다. 그는 "악성코드를 자동 생성하고 랜섬웨어 몸값 협상도 AI가 한다. 어떤 것을 협박해야 할지 우선순위도 AI가 분배한다"면서 "자동화된 공격으로 랜섬웨어 피해는 기하급수적으로 늘어나고 있다"고 진단했다.
그는 이어 "중소기업이 랜섬웨어 공격에 더 취약하다"라며 "투자가 부족하고 탐지 및 대응이 느린데 다 보안 전담 인력도 없다. 이에 랜섬웨어 최우선 표적이 중소기업"이라고 지적했다.
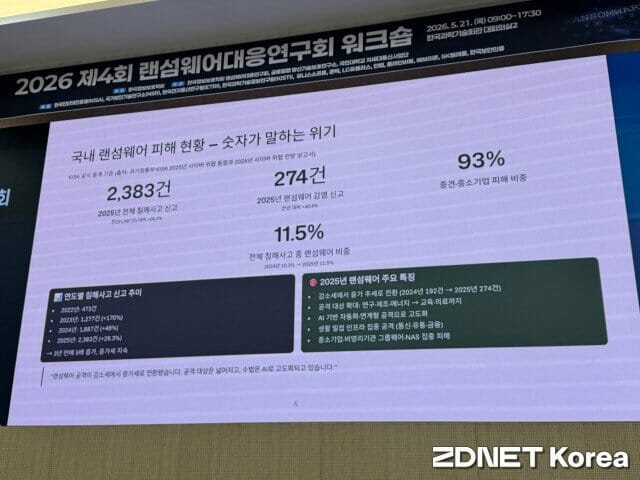
아울러 김 팀장은 최근 랜섬웨어의 5가지 공격 특징과 각각 해결책을 제시했다. 김 팀장이 제시한 랜섬웨어 특징은 ▲탐지 우회 ▲인증 우회 ▲솔루션 각 사각지대를 노린 공격 ▲백업 선 삭제 ▲재감염 루프 등이다.
먼저 공격자들은 AI 기반으로 변종 랜섬웨어를 자동 생성하거나, LotL 등 정상 프로그램으로 위장한 공격을 실행하는 것으로 나타났다. 이에 대응해 조직들은 행위 기반 탐지, 다층방어, 자동격리 등 조치가 필요하다고 김 팀장은 강조했다.
이어 반복 인증을 요청하면서 사용자의 혼선을 유도해 랜섬웨어 공격을 시도하거나, 정상 계정을 탈취한 후 합법적으로 침투하는 공격 유형도 탐지되기 때문에 '피싱 레지스턴트' 인증, FIDO2 기반의 인증 절차가 필요하다고 밝혔다.
조직이 도입한 수많은 보안 솔루션으로 인해 수많은 경보가 울려 실제 담당자가 실제 위협을 놓치는 구조적인 문제도 선결과제로 꼽혔다. 김 팀장은 통합 관제, 마이크로세그멘테이션(네트워크 세분화), 경보 자동화 민 우선순위 분류가 필요하다고 짚었다.
아울러 공격자들이 백업 데이터를 무력화하기 대문에 오프라인 백업의 중요성은 물론, 재감염을 방지하기 위해 불변 백업, 다중 복구 시점(PITR) 등의 중요성도 거듭 강조했다.
관련기사
- "랜섬웨어 위협, 국민·국가로 번졌다…전주기 대응 필요"2026.05.21
- KISA, '랜섬웨어 전주기 대응 추진단' 발족2026.03.31
- 고려제강, 랜섬웨어 피해…해커 "128GB 내부 데이터 탈취"2026.03.24
- 전세계 랜섬웨어 공격자 상위 1~10위는?..킬린 1위2026.03.15
김 팀장은 "5가지 항목을 한 번에 적용하기란 쉽지 않다. 1~3년 단계별 실행 로드맵을 마련하고 3년차에는 제로트러스트를 완성할 수 있어야 한다"며 "이같은 대응 방안을 적용하면 랜섬웨어 복구 시간도 21일에서 하루로, 재감염율도 70%에서 10% 정도로 낮출 수 있다"고 밝혔다.
그는 "KISA는 최근 랜섬웨어 대응팀을 신설해 복구 도구를 개발하고 있으며, 랜섬웨어 신고 시 대응을 지원한다. 중소기업 지원을 위해서도 IoC(침해지표) 등을 공유해 빠르게 차단할 수 있도록 지원하고 있다"며 "이제는 랜섬웨어 공격을 막는 시대는 끝났다. 회복하는 시대로 전면 개편해야 하며, 사후 탐지에서 선제 격리 체제로, 솔루션 확장 체제에서 데이터 복원 설계를 갖춰 나가야 한다"고 말했다.