


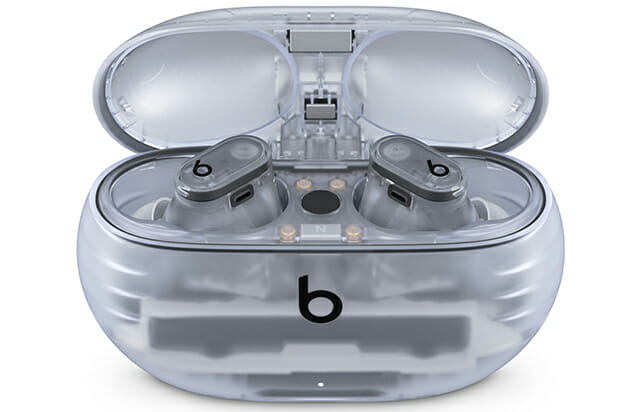
애플이 산하 오디오 브랜드 비츠(Beats)의 무선 이어폰 '비츠 스튜디오 버즈'에서 타인이 내 통화와 대화 내용을 몰래 도청할 수 있는 치명적인 보안 취약점을 확인, 소프트웨어 업데이트를 통해 수정했다.
결함 보고 약 1년 만에 이뤄진 보안 패치로, 경쟁사들 대비 수개월 늦은 조치다.
21일 IT 전문 매체 아르스테크니카 등 외신에 따르면, 문제가 된 취약점은 'CVE-2025-20701'로 이름 지어졌다. 이는 대만 미디어텍의 자회사 아이로하(Airoha)가 제공하는 블루투스 오디오 소프트웨어 개발 키트(SDK)에서 발생한 버그다. 이 취약점을 악용하면 공격자가 사용자 동의 없이 블루투스 오디오 기기를 몰래 페어링할 수 있으며, 추가적인 실행 권한 없이도 원격으로 기기 접근 권한을 획득할 수 있다. 해당 결함의 심각도(CVSS) 평가는 10점 만점에 8.8점으로 '고위험' 수준에 해당한다.
이 취약점이 뚫릴 경우, 블루투스 신호 범위 내에 있는 제3자가 원래 페어링된 사용자의 스마트폰이 아닌 자신의 기기를 비츠 스튜디오 버즈에 강제로 연결할 수 있게 된다.
독일 보안 기업 인시뉴에이터 소속 연구원인 데니스 기제(Dennis Giese)와 프리더 슈타인메츠(Frieder Steinmetz)는 지난해 6월 이 문제를 최초로 보고하며 "공격자가 이 취약점을 이용해 표적 기기의 통화 이력이나 연락처를 빼내고, 임의의 번호로 몰래 전화를 걸거나 통화 내용을 도청하는 등 악의적인 행위가 가능하다"고 경고했다.
애플은 결함이 보고된 지 약 1년 만인 이달 16일(현지시간), 비츠 스튜디오 버즈 전용 펌웨어 업데이트인 '1B211' 버전을 배포하며 해당 취약점을 뒤늦게 패치했다. 사용자는 아이폰이나 아이패드의 '설정' 앱 내 '블루투스' 메뉴, 혹은 맥의 '시스템 설정'에서 해당 기기 옆의 정보(i) 버튼을 눌러 펌웨어 버전을 확인하고 업데이트를 진행할 수 있다.
반면 동일한 취약점의 영향을 받은 다른 오디오 기기 제조사들은 애플보다 발 빠르게 대처한 것으로 나타났다. 자브라는 지난해 12월 '자브라 링크 390' 어댑터용 펌웨어 업데이트를 배포했으며, 소니·보스·JBL·마샬 등 주요 브랜드 역시 올해 초에 보안 패치 배포를 완료했다.
관련기사
- 해킹 공포 딛고 진화…'하드웨어 방패' 입는 가전2026.05.31
- '디지털 신뢰 회복' 칼 빼든 정부…실효성 위해 '디테일' 보완해야2026.06.15
- "검색 결과 상단도 잘 봐야"…네카오, 피싱 사기 ‘주의보’2026.05.27
- AI가 AI를 검증한다…금융권 새 인프라 된 '신뢰성 평가'2026.05.18
다행히 해당 취약점을 이용한 실제 해킹 피해 사례는 거의 보고되지 않았다. 아르스테크니카는 "공격을 실행하려면 해커가 피해자의 기기 근처(블루투스 범위 내)에 물리적으로 위치해야 하는 등 조건이 까다롭기 때문"이라고 설명했다.
보안 전문가들은 해킹 표적이 되는 것을 막기 위해 가장 확실한 방법인 '최신 펌웨어 업데이트'를 반드시 실행할 것을 당부했다. 아울러 업데이트를 완료하기 전이거나 무선 이어폰을 사용하지 않을 때는 스마트폰 등 기기의 블루투스 기능을 잠시 꺼두는 것이 안전하다고 조언했다.