






애플 스마트폰(애플폰)은 보안이 뛰어나 뚫기 어려운 것으로 유명했다. 그런데 미국 팔로알토 소재 보안 스타트업 캘리프(Calif)가 앤스로픽의 최신 AI '미토스(Mythos)'를 테스트하는 과정에서 애플 맥OS의 취약점을 발견, 이를 이용해 애플의 핵심 메모리 보호 장치를 우회하는 데 성공했다고 월스트리트저널(WSJ)이 14일자로 단독 보도했다.
보도에 따르면, 캘리프 연구자들은 지난 4월 ‘미토스’를 시험하던중 새로운 방식으로 맥OS의 보안 체계를 우회할 수 있는 기법을 발견했다. 또 이 기술을 이용해 맥의 메모리를 손상시키고, 원래는 접근이 불가능해야 하는 시스템 영역까지 침투했다.
캘리프는 두 개의 소프트웨어 버그와 여러 해킹 기법을 연결해 '권한 상승(privilege escalation)'이라는 취약점 탐지 공격(익스플로잇)을 구현했다. '권한 상승 익스플로잇'은 공격자가 일반 사용자 권한에서 관리자 수준 권한으로 올라가는 방식으로, 다른 공격과 결합할 경우 컴퓨터 전체를 장악하는 데 악용될 수 있다.
타이 두옹 CEO "미토스 혼자론 불가능....사람 보안 전문가 경험과 노하우 크게 작용"
캘리프 최고경영자(CEO) 타이 두옹(Thai Duong)은 "이번 공격이 미토스 혼자만으로 가능했던 것은 아니다"면서 "미토스는 이미 문서화돼 알려진 공격을 재현하는 데는 뛰어나지만, 완전히 새로운 공격 기법을 스스로 만들어내는 사례는 아직 보지 못했다. 이번 발견에는 인간 보안 전문가들의 경험과 노하우가 크게 작용했다"고 설명했다.
캘리프 연구진은 자신들의 발견에 큰 의미가 있다고 판단, 지난 화요일 직접 팔로알토에서 차를 몰고 애플 본사가 있는 쿠퍼티노를 방문해 55페이지 분량의 보고서를 제출했다. 이 보고서에는 공격 과정에서 악용된 버그와 기술적 분석 내용이 담겼다. 캘리프 연구진은 애플이 문제를 수정하는 패치를 배포한 뒤 공격 세부 내용을 공개할 계획이다. 타이 두옹은 “해당 취약점들은 비교적 빠르게 수정될 가능성이 높다”고 말했다.
앤트로픽이 개발해 지난달 7일 공개한 '미토스'는 범용AI임에도 가공할 보안 취약점 탐지와 공격 기능을 갖춰 주목받고 있다. 특히 시스템의 취약점을 찾는 것에 그치지 않고, 여러 개의 약점을 이어 하나의 거대 공격경로(Exploit Chain)를 만들어낸다는 점에서 우려를 낳고 있다. 파이어폭스에서만 180여개의 공격 경로를 뚫기도 했다.
애플은 그동안 맥OS 보안 강화에 막대한 노력을 기울여 왔다. WSJ는 애플이 현재 캘리프가 제출한 보고서를 검토하며 실제 취약점 여부를 확인하고 있다고 밝혔다. 이와 관련, 애플 대변인은 “보안은 우리의 최우선 과제이며, 잠재적 취약점 보고를 매우 심각하게 받아들이고 있다”고 말했다.
사이버보안 전문가들 "'버그마게돈' 오나" 우려도
앞서 애플은 지난해 9월 하드웨어와 운용체계(OS) 기술을 결합한 '메모리 무결성 강제 기술(Memory Integrity Enforcement, MIE)’라는 새로운 보안 기술을 공개하며 이를 "5년에 걸친 전례 없는 설계·엔지니어링 노력의 결과물"이라고 설명한 바 있다. 하지만 캘리프는 앤트로픽의 클로드를 활용해 두 개의 맥OS 버그를 악용하는 코드를 만드는 데 단 5일밖에 걸리지 않았다고 WSJ은 밝혔다.
과거 구글에서 근무한 보안 연구자 미하우 자레프스키(Michał Zalewski)는 캘리프의 연구 내용을 검토한 뒤 "애플이 맥OS 잠금 구조를 매우 강하게 설계했기 때문에 이번 사례는 시사하는 바가 크다"고 평했다.
최근 오픈AI와 앤트로픽, MS같은 빅테크들들의 최신 AI 모델이 소프트웨어 버그를 찾는 능력이 크게 향상됐다. 이에 사이버보안 전문가들은 '버그마게돈(Bugmageddon, 버그+아마게돈)'이라 불리는 상황을 우려하고 있다. 이는 AI가 과거보다 훨씬 빠른 속도로 대규모 보안 취약점을 발견하고 있는데, 반면 기업과 기관의 보안 인력은 이를 모두 패치하기 어려워지는 상황을 뜻한다. '미토스'는 해커들에게 전례 없는 공격 기회를 제공할 수 있다는 점도 우려를 낳고 있다.
실제, 미토스는 2주 만에 웹브라우저 파이어폭스에서 100개가 넘는 심각한 취약점을 찾아냈는데, 이는 전 세계 보안 연구자들이 보통 두 달 동안 발견하는 규모와 비슷한 수준이라고 WSJ은 설명했다. 이에, 미 연방정부는 가장 고도화된 AI 모델에 대해 정부 감독 권한을 부여하는 행정명령까지 검토 중이다.
캘리프는 어떤 회사?...공격과 방어 동시 연구 보안회사로 2025년초쯤 설립
한편 이번 취약점을 발견한 캘리프는 미국 캘리포니아 실리콘밸리 지역(팔로알토·서니베일 기반)에서 활동하는 비교적 신생의 고급 보안 연구·레드팀(red teaming) 전문 회사다. 스스로를 “AI를 활용해 취약점 연구의 최전선을 개척하는 회사”라고 소개한다. 공격 기술 연구(offensive security)와 보안 강화(defensive security)를 동시에 수행하고 있다.
관련기사
- [단독] MS "미토스 능가 AI 공개"...KAIST 출신 김태수 교수가 개발 주도2026.05.14
- [현장] "미토스 쇼크, 한국이 구조적으로 더 취약"2026.05.13
- 미 전쟁부, 겉으론 "앤트로픽 퇴출"…실제론 "미토스 활용"2026.05.13
- '급거 귀국' 이재용 "삼성은 한 몸...힘 모아 한 방향으로 나아갈 때"2026.05.16
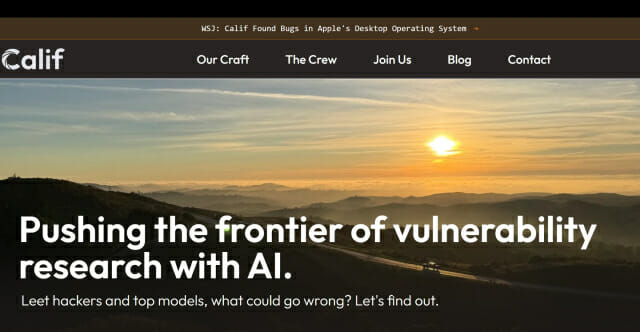
설립자인 타이 두옹은 과거 구글에서 전 세계 보안·암호화 책임자급 역할을 맡았던 유명 보안 연구자다. 웹 보안과 암호 프로토콜 분야에서 여러 취약점을 발견해 업계에서 잘 알려져 있다.
보안 업계 권위 상인 ‘Pwnie Award’ 수상 경력도 있다. 공동 창업자인 안 찐(An Trinh) 역시 레드팀·침투테스트 전문가다. 회사 설립 연도는 정확히 알려지지 않았는데, 2024년말~2025년초로 보고 있다.