


惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

Engineering at Meta
Engineering at Meta
博客园_首页
J
Java Code Geeks
Jina AI
Jina AI
B
Blog RSS Feed
量子位
有赞技术团队
有赞技术团队
M
MIT News - Artificial intelligence
L
LangChain Blog
Microsoft Security Blog
小众软件
小众软件
博客园 - 聂微东
月光博客
月光博客
奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
博客园 - 三生石上(FineUI控件)
Last Week in AI
Last Week in AI
MongoDB | Blog
MongoDB | Blog
I
InfoQ
罗磊的独立博客
H
Hackread – Cybersecurity News, Data Breaches, AI and More
爱范儿
爱范儿
Y
Y Combinator Blog
Vercel News
Vercel News
雷峰网
雷峰网

博客园 - 无心々菜

InfluxDB2 在 docker 环境下部署,以及备份还原 高并发 - 配置2 高并发 - 配置 地图 - QGIS加载geojson,并导入Postgis数据库 VUE2 - Geoserver打印矢量PDF地图 - 在VUE2中的应用 地图 - Geoserver打印矢量PDF地图 Docker - 离线+无root环境安装 docker-rootless 运维 - 哪吒监控 Postgres 数据库在docker环境下分布式部署(arm64框架) Postgres 数据库在docker环境下分布式部署 Https - 配置方案 OpenObserver - 系统接口监控 VUE3 - Docker部署 + traefik反代 VUE2 - Docker部署 + traefik反代 高斯DB 数据库的安装 NETCORE - 使用 EFCORE 调用 高斯DB数据库 JMeter - 压力测试 NETCORE - IdentityServer4 多节点部署 NETCORE - IdentityServer4 相关文档 .NET框架 - NETCORE + API + EF(DBFirst) + PostgresSql Docker 部署 APISIX + etcd Docker部署martin 矢量切片服务器 Postgres 数据库的安装 NETCORE - 调用 RUSTFS Docker - 部署 RustFS 对像存储 Docker - 使用 Docker Secrets 敏感数据传输 Docker - 部署 Consul KV 统一管理所有项目的配置 kong 网关下集成 Consul服务注册与发现 Docker 部署 kong 网关 Docker - 部署Consul 新
Docker - 部署 HashiCorp Vault 开源密钥管理工具
无心々菜 · 2025-11-03 · via 博客园 - 无心々菜

Docker - 部署 HashiCorp Vault 开源密钥管理工具

HashiCorp Vault‌ 是一款由HashiCorp开发的开源密钥管理工具,专注于安全存储和动态管理密码、API密钥、证书等敏感数据,并提供加密即服务和细粒度访问控制。

  • ‌秘密管理‌:动态生成并管理数据库凭证、云服务密钥等敏感信息,自动轮换密钥以降低泄露风险。‌12
  • ‌加密即服务‌:提供API驱动的加密功能,支持数据在传输和存储过程中的端到端加密,无需自行管理密钥。‌34
  • ‌访问控制‌:基于角色(Role)和策略(Policy)实现权限分级,支持LDAP、Kubernetes等多种身份认证方式。‌‌5

 环境: docker ,docker-compose,consul, .net8 ,valut

一 .  HashiCorp Vault 的部署

docker pull hashicorp/vault:1.17.0

在docker-compose

  vault:
    image: hashicorp/vault:1.17.0
    container_name: vault
    restart: always
    ports:
      - "8300:8200"
    environment:
      VAULT_ADDR: http://10.10.32.37:8300
      VAULT_API_ADDR: http://10.10.32.37:8300
      VAULT_LOCAL_CONFIG: |
        {
          "listener": [{
            "tcp": {
              "address": "0.0.0.0:8200",
              "tls_disable": true
            }
          }],
          "storage": {
              "consul": {
                "address": "10.10.32.37:8500",
                "path": "vault/"
              }
          },
          "ui": true,
          "disable_mlock": true
        }
    cap_add:
      - IPC_LOCK
    volumes:
      - D:\DockerMapping\vault\data:/vault/data
      - D:\DockerMapping\vault\config:/vault/config

容器启动后

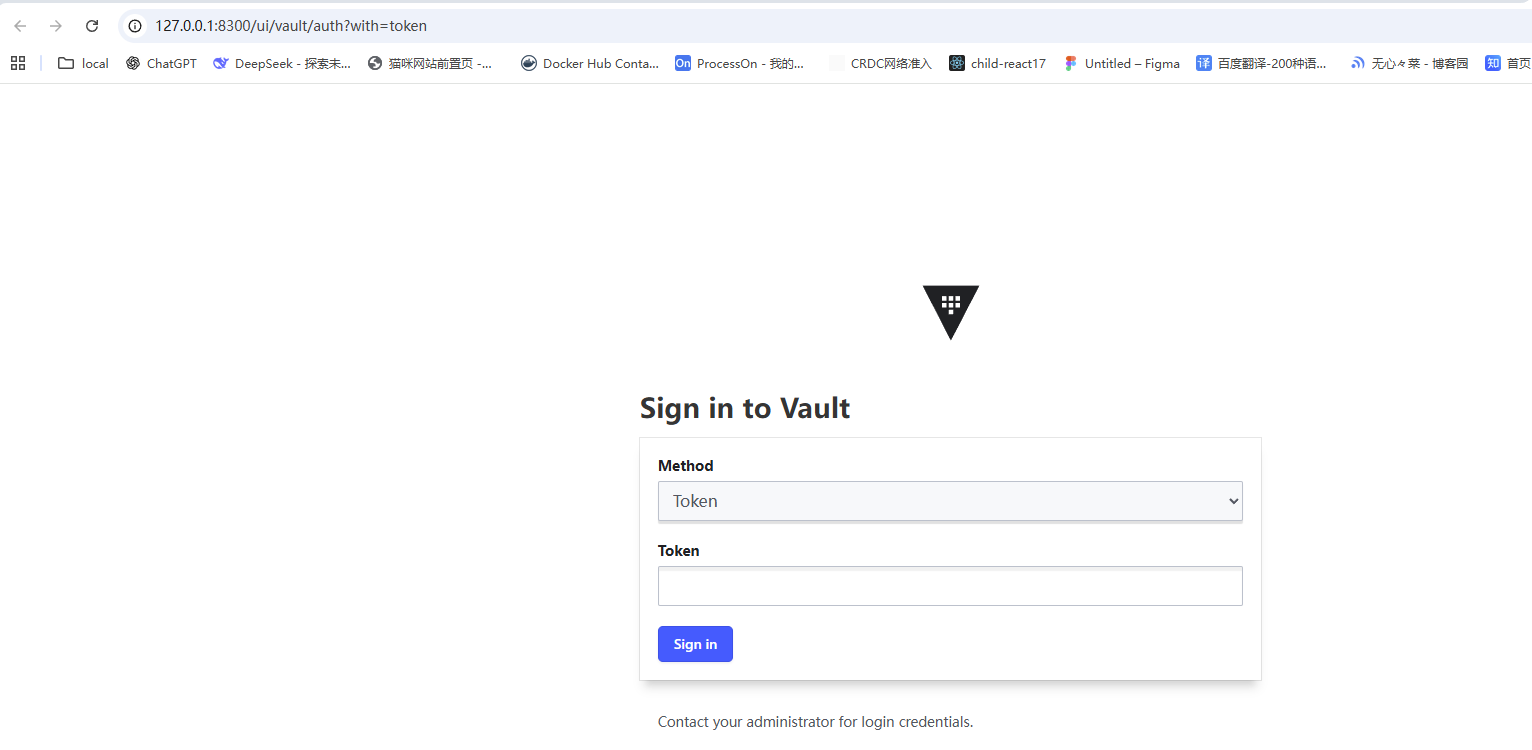
在浏览器上可以访问  http://127.0.0.1:8300
image

启动与操作流程

  1. 启动 Vault:

  1. 检查 Vault 状态:

  • 如果 Initialized: false → 执行初始化

  • 如果 Initialized: true → 直接解封

  1. 初始化 Vault(只执行一次):

  1. 解封 Vault:

  1. 登录 Vault:

  1. 验证 Consul KV:

  • Vault 数据会写到 Consul vault/ 路径

  • 可以在 Consul UI 或 CLI 查看

end.