





1、创建证书
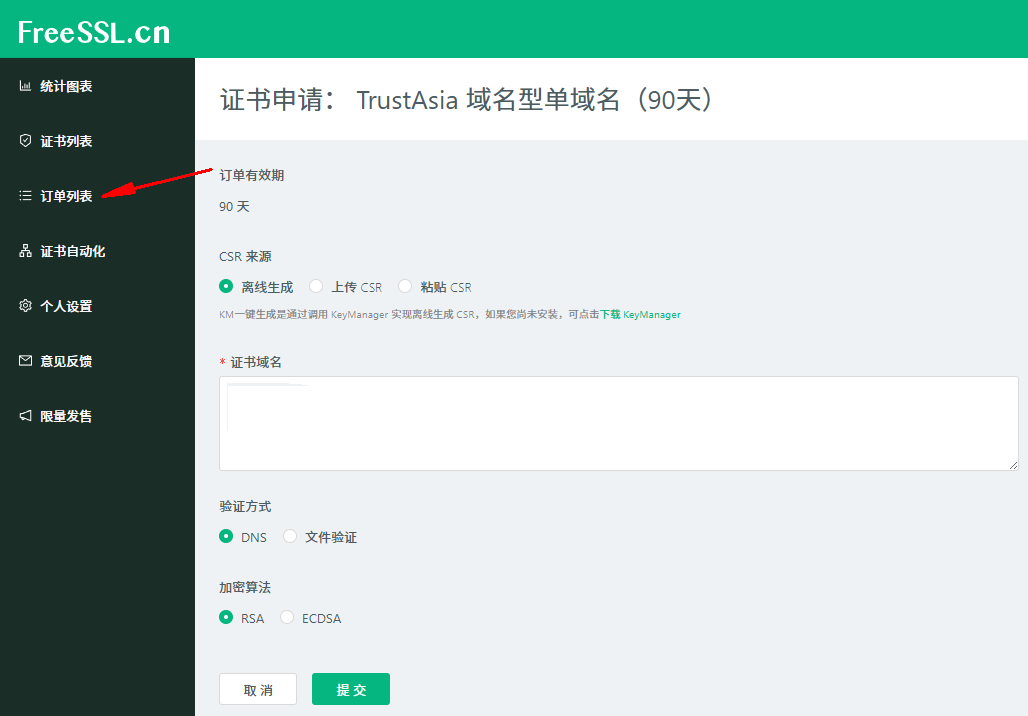
申请证书 -> 免费证书 -> 单域名,填写完成后提交,会自动打开KeyManager
2、添加新记录
阿里云首页导航 -> 云解析DNS ->公网DNS解析 -> 权威域名解析 -> 解析设置,按照下面信息添加新记录
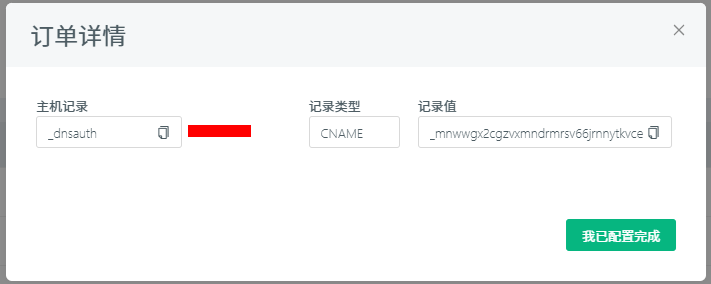
3、保存
点击“验证“或”获取“后再点”保存到KeyManager”(直接下载只有一个pem文件)
4、添加一键部署
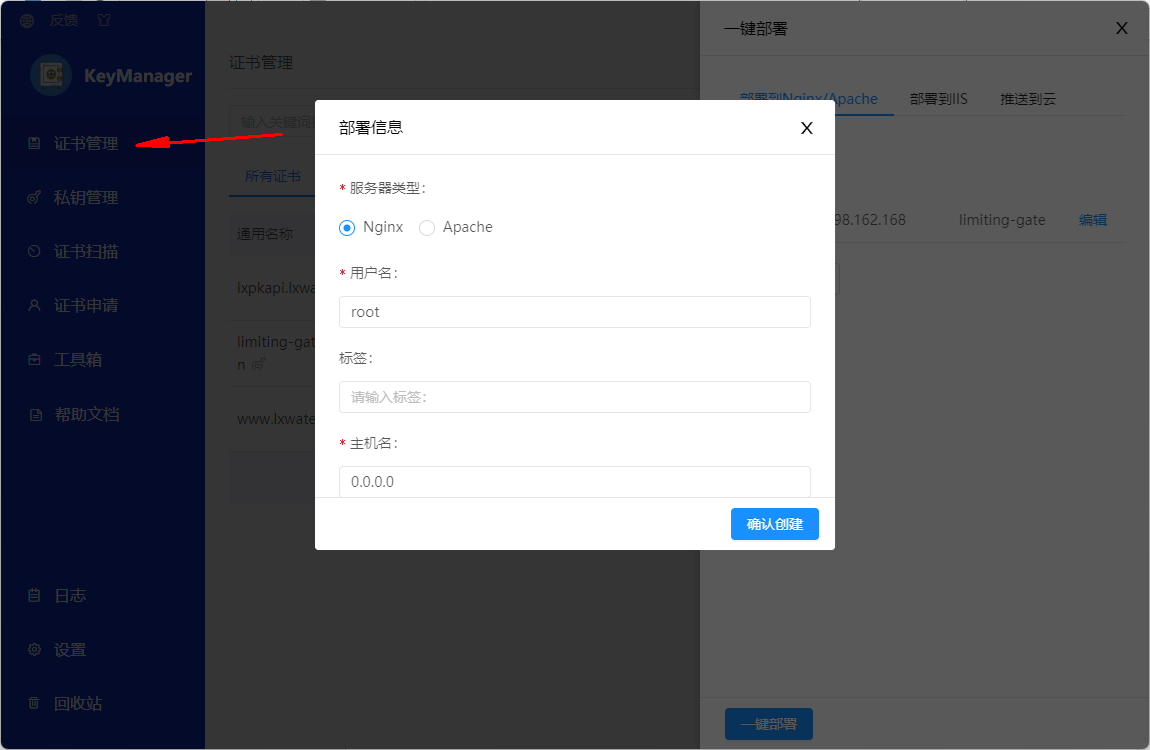
服务器类型:Nginx
用户名:root
标签:【自定义】
主机名:【服务器IP】
端口:
证书存放路径:【看Nginx配置设置】
私钥存放路径:【看Nginx配置设置】
重载Nginx:nginx -s reload【一般是这个】
建议多个域名就建多个部署
https://docs.certcloud.cn/docs/edupki/acme/
1. SSH 登录服务器
通过 SSH 登陆到您的 web 服务器,建议切换root用户,减少证书安装时的问题。
2. 安装ACEM客户端
curl https://gitcode.net/cert/cn-acme.sh/-/raw/master/install.sh?inline=false | sh -s email=my@example.comemail选填
说明:安装完成后,再重新打开命令行(如果是 SSH,选择断开后重新连接),以使acme.sh命令生效。
3. 获取申请命令
3.1 域名授权
添加域名
选择“域名授权”,点击“添加域名”。
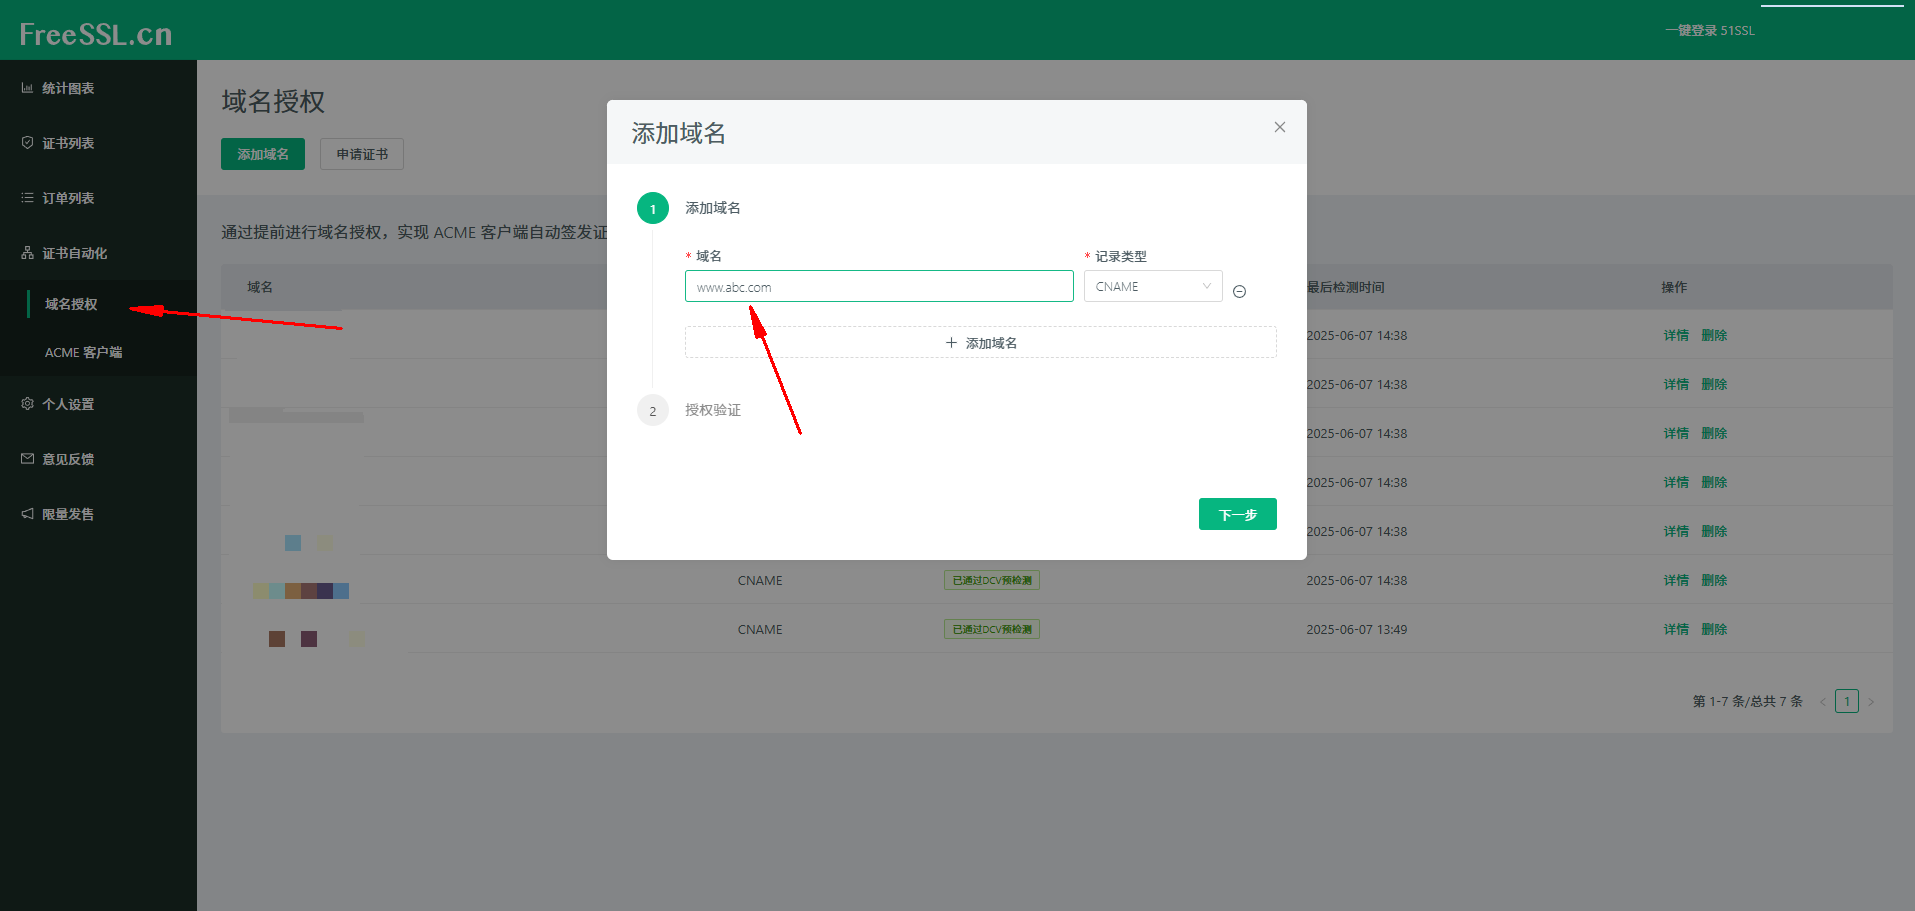
获取DCV验证信息
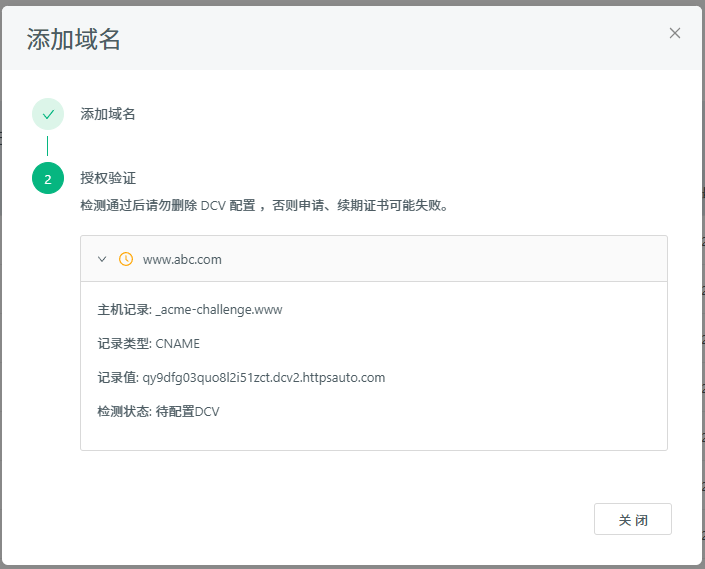
验证域名
前往域名托管商(例如:阿里云,腾讯云),添加解析记录,填入验证信息,点击提交。
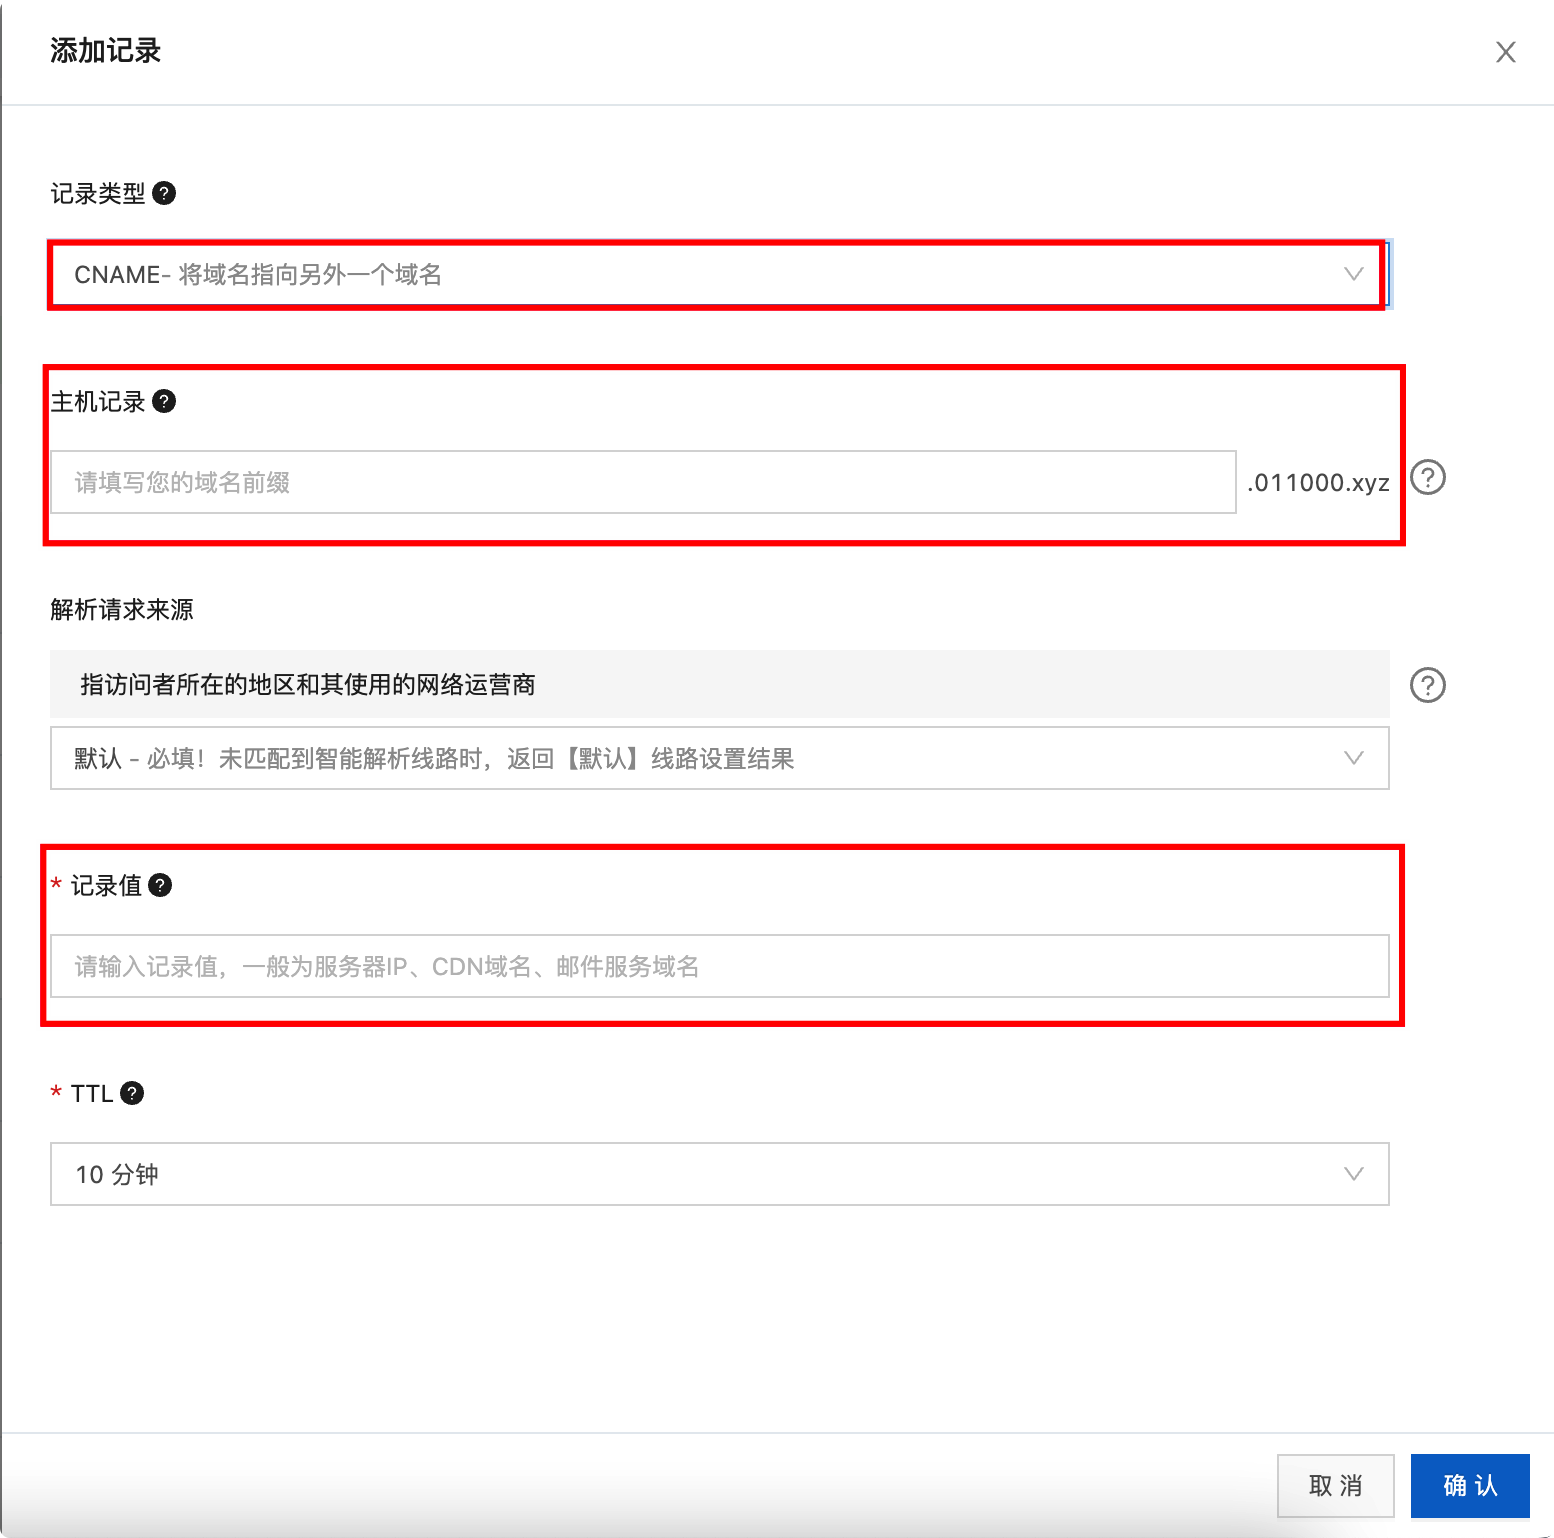
3.2 申请证书
该操作仅生成证书命令,实际申请证书操作请在业务服务器完成。
选择域名
点击“申请证书”,选择域名
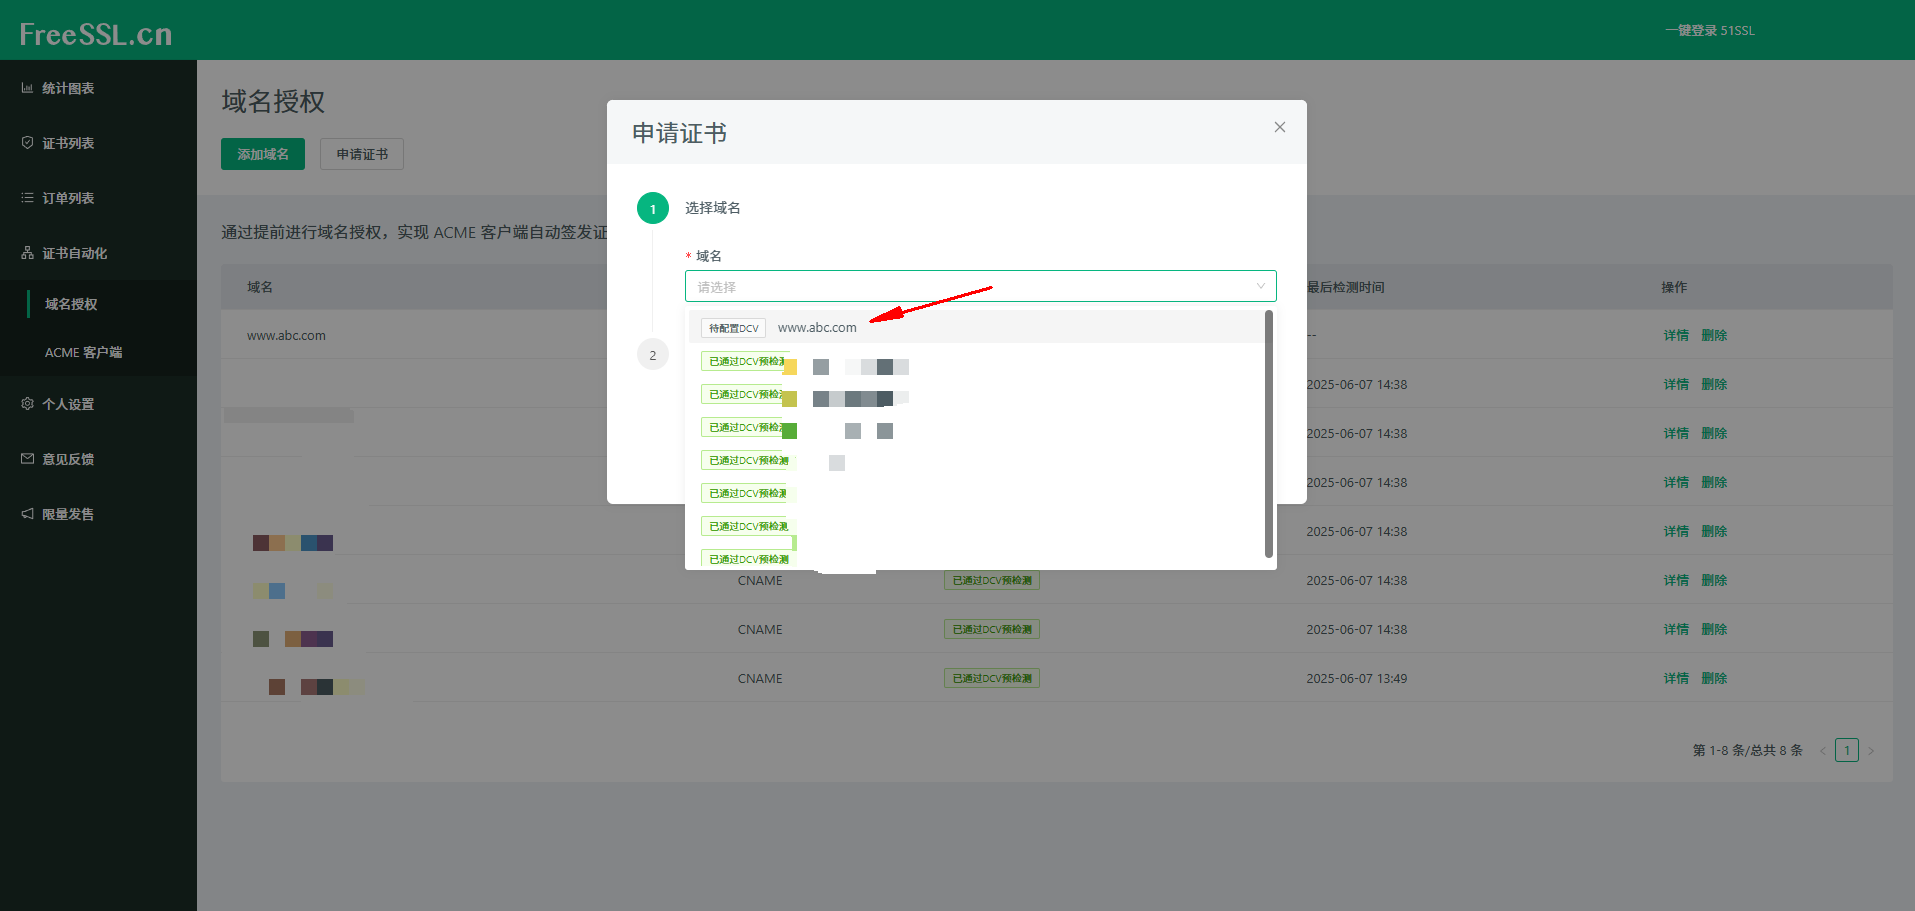
执行ACME命令(只执行第一条)
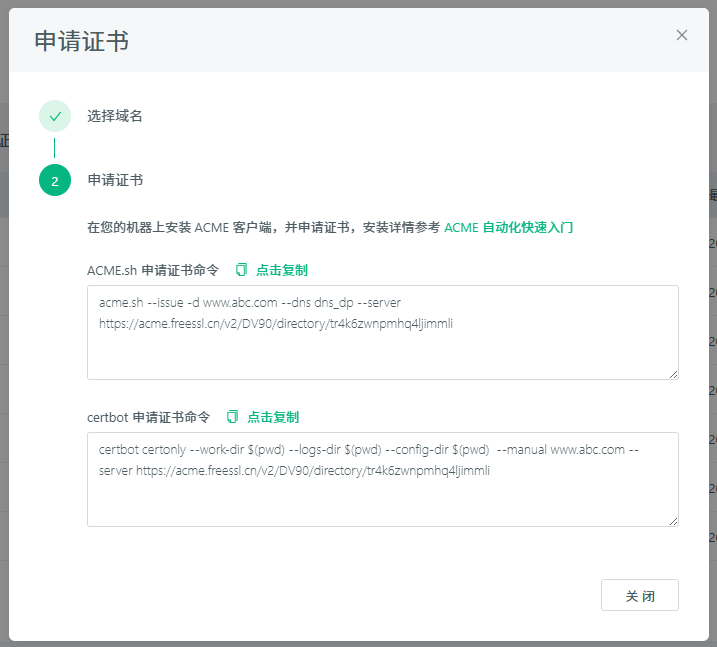
5. 部署证书
Apache example
acme.sh --install-cert -d example.com \
    --key-file          /path/to/keyfile/in/apache/key.pem \
    --cert-file         /path/to/certfile/in/apache/cert.pem \
    --fullchain-file    /path/to/fullchain/certfile/apache/fullchain.pem \
    --reloadcmd         "service apache2 force-reload" # 替换为你的Apache重启命令
Nginx example
acme.sh --install-cert -d example.com \
    --key-file          /path/to/keyfile/in/nginx/key.pem \
    --fullchain-file    /path/to/fullchain/nginx/cert.pem \
    --reloadcmd         "service nginx force-reload" # 替换为你的Nginx重启命令
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。