








2024-05-17 18:52 robinli 阅读(704) 评论() 收藏 举报
问题:服务器出现大批量登录审核失败
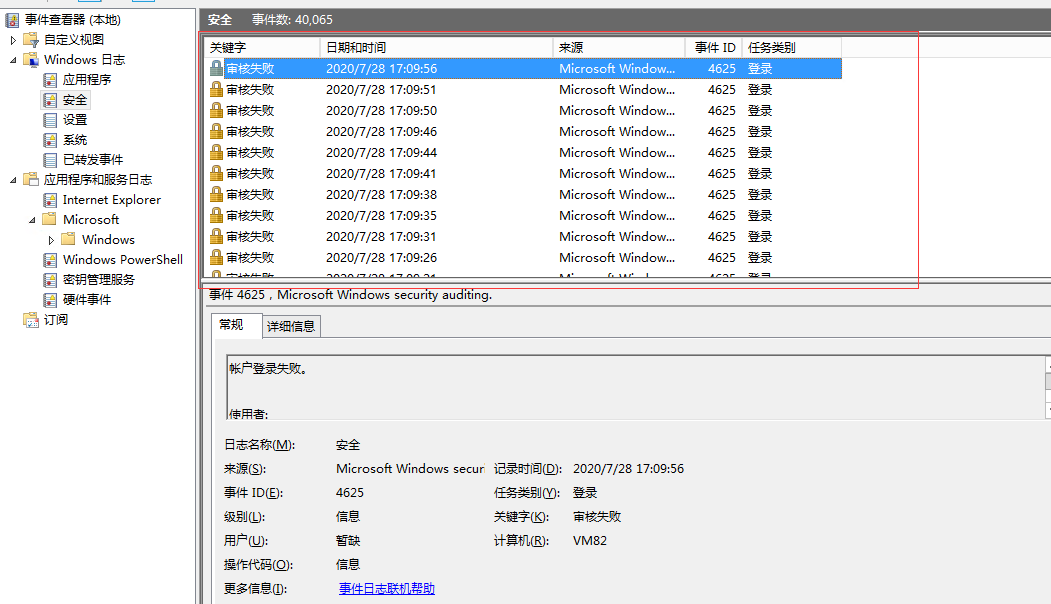
详细信息:---重点红色标注
日志名称: Security
来源: Microsoft-Windows-Security-Auditing
日期: 2020/7/28 16:47:37
事件 ID: 4625
任务类别: 登录
级别: 信息
关键字: 审核失败
用户: 暂缺
计算机: VM82
描述:
帐户登录失败。
使用者:
安全 ID: NULL SID
帐户名: -
帐户域: -
登录 ID: 0x0
登录类型: 3
登录失败的帐户:
安全 ID: NULL SID
帐户名: ADMINISTRATOR
帐户域:
失败信息:
失败原因: 未知用户名或密码错误。
状态: 0xC000006D
子状态: 0xC000006A
进程信息:
调用方进程 ID: 0x0
调用方进程名: -
网络信息:
工作站名:
源网络地址: -
源端口: -
详细身份验证信息:
登录进程: NtLmSsp
身份验证数据包: NTLM
传递服务: -
数据包名(仅限 NTLM): -
密钥长度: 0
登录请求失败时在尝试访问的计算机上生成此事件。
“使用者”字段指明本地系统上请求登录的帐户。这通常是一个服务(例如 Server 服务)或本地进程(例如 Winlogon.exe 或 Services.exe)。
“登录类型”字段指明发生的登录的种类。最常见的类型是 2 (交互式)和 3 (网络)。
“进程信息”字段表明系统上的哪个帐户和进程请求了登录。
“网络信息”字段指明远程登录请求来自哪里。“工作站名”并非总是可用,而且在某些情况下可能会留为空白。
“身份验证信息”字段提供关于此特定登录请求的详细信息。
-“传递服务”指明哪些直接服务参与了此登录请求。
-“数据包名”指明在 NTLM 协议之间使用了哪些子协议。
-“密钥长度”指明生成的会话密钥的长度。如果没有请求会话密钥,则此字段为 0。
事件 Xml:
<Event xmlns="http://schemas.microsoft.com/win/2004/08/events/event">
<System>
<Provider Name="Microsoft-Windows-Security-Auditing" Guid="{54849625-5478-4994-A5BA-3E3B0328C30D}" />
<EventID>4625</EventID>
<Version>0</Version>
<Level>0</Level>
<Task>12544</Task>
<Opcode>0</Opcode>
<Keywords>0x8010000000000000</Keywords>
<TimeCreated SystemTime="2020-07-28T08:47:37.537784300Z" />
<EventRecordID>7942649</EventRecordID>
<Correlation />
<Execution ProcessID="608" ThreadID="5152" />
<Channel>Security</Channel>
<Computer>VM82</Computer>
<Security />
</System>
<EventData>
<Data Name="SubjectUserSid">S-1-0-0</Data>
<Data Name="SubjectUserName">-</Data>
<Data Name="SubjectDomainName">-</Data>
<Data Name="SubjectLogonId">0x0</Data>
<Data Name="TargetUserSid">S-1-0-0</Data>
<Data Name="TargetUserName">ADMINISTRATOR</Data>
<Data Name="TargetDomainName">
</Data>
<Data Name="Status">0xc000006d</Data>
<Data Name="FailureReason">%%2313</Data>
<Data Name="SubStatus">0xc000006a</Data>
<Data Name="LogonType">3</Data>
<Data Name="LogonProcessName">NtLmSsp </Data>
<Data Name="AuthenticationPackageName">NTLM</Data>
<Data Name="WorkstationName">
</Data>
<Data Name="TransmittedServices">-</Data>
<Data Name="LmPackageName">-</Data>
<Data Name="KeyLength">0</Data>
<Data Name="ProcessId">0x0</Data>
<Data Name="ProcessName">-</Data>
<Data Name="IpAddress">-</Data>
<Data Name="IpPort">-</Data>
</EventData>
</Event>
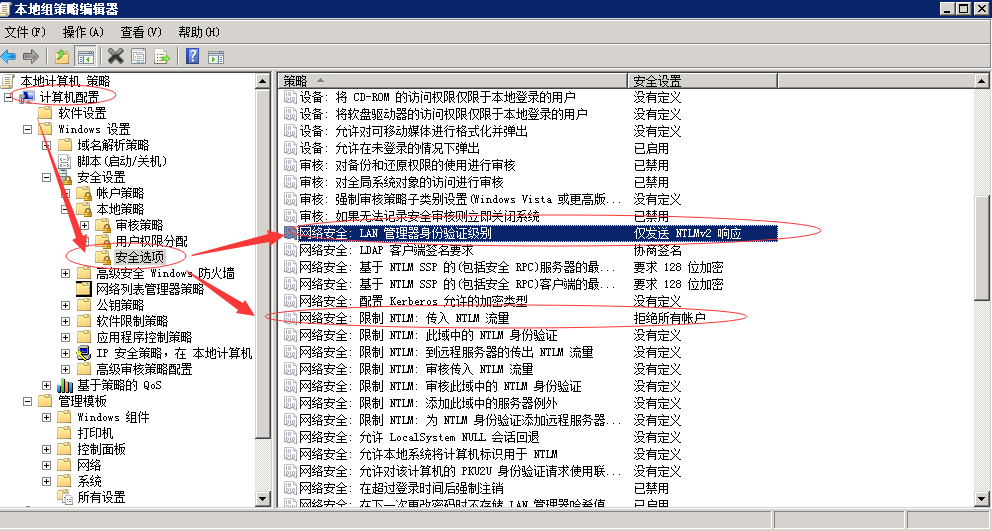
解决方案:cmd-->gpedit.msc-->计算机配置-->Windows设置-->安全设置-->本地策略-->安全选项,进行NTLM策略控制,彻底阻止LM响应
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。