惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

雷峰网
雷峰网
GbyAI
GbyAI
Stack Overflow Blog
Stack Overflow Blog
Apple Machine Learning Research
The Cloudflare Blog
WordPress大学
WordPress大学
让小产品的独立变现更简单 - ezindie.com
F
Fortinet All Blogs
freeCodeCamp Programming Tutorials: Python, JavaScript, Git & More
Microsoft Azure Blog
酷 壳 – CoolShell
酷 壳 – CoolShell
博客园 - 聂微东
L
LangChain Blog
云风的 BLOG
云风的 BLOG
Jina AI
Jina AI
奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
I
InfoQ
大猫的无限游戏
大猫的无限游戏
MyScale Blog
MyScale Blog
人人都是产品经理
人人都是产品经理
小众软件
小众软件
量子位
The GitHub Blog
The GitHub Blog
博客园 - 【当耐特】

似水流年

Linux下查看CPU架构是否支持V3 VestaCP安装Memcached拓展 Centos下Vestacp面板安装Zend Opcache Ubuntu下安装Zend Opcache CentOS下VestaCP安装PHP-redis、redis VestaCP安装Xcache Centos下Vestacp安装IoncubeLoader 解决npm编译过程中内存溢出错误(ELIFECYCLE Command failed with exit code 134.) npm更换国内淘宝镜像源,权当记录 Windows 11关闭小工具信息流(资讯)的办法 同一服务器下,不同WordPress站点使用同一个Redis库方法 博客用上了阿里云自研云原生数据库PolarDB PHP8.0.X安装fileinfo扩展方法 博客服务器迁移记录 设备安全性中内核隔离提示安全风险记录 急诊室故事 第二季结尾精彩文案分享 Windows11还原Windows10任务栏(任务栏不合并)及开始菜单(磁贴)小工具 宝塔(BT)面板爆出重大安全漏洞,安全等级高,利用难度0(漏洞已由官方修复) Google Chrome用户福音,直接即可更新最新版 腾讯云CDB基础版使用之新建用户及数据库的方法 Windows Defender快速扫描一直提示有1个威胁(根源来自支付宝安全控件),但是无任何记录修复过程 PHPStorm更新到2019.3后设置自动换行的方法 Adobe Photoshop CC 2019中自由变换等比例缩放修改办法 Windows10 1909清除Windows安全中心(Windows Defender)历史记录的办法 Ubuntu下PHP7.2安装Mcrypt扩展方法 Centos下PHP7.2安装Mycrpt扩展的方法 Centos7下Vestacp面板简单升级PHP7.X方法 “轻’”而不“薄”的轻量应用服务器初使用体验 这就是命 WindowsServer2008配置IIS+PHP环境第五讲-安装WordPress和Discuz
Centos安全漏洞修复:RHSA-2017:1615: kernel security and b...
2017-09-04 · via 似水流年

今天收到了阿里的短信,说是我的一台ECS安全漏洞,吓得我赶紧去看了一下。我是不关心云盾的(其实是用不起),从云盾上次升级后,我其实也没有太在意到底变成什么样子了。
因为下面这条消息,我不得不看看
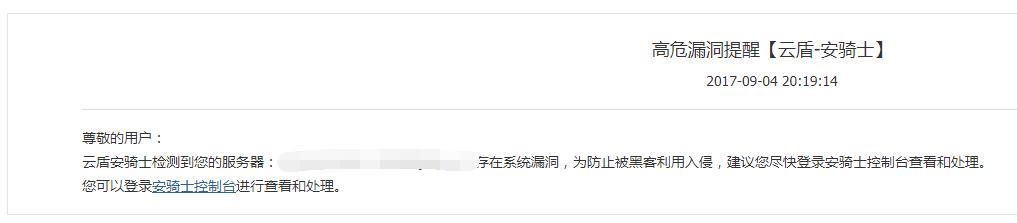
 
提示有安全漏洞,然后点击前往云盾。

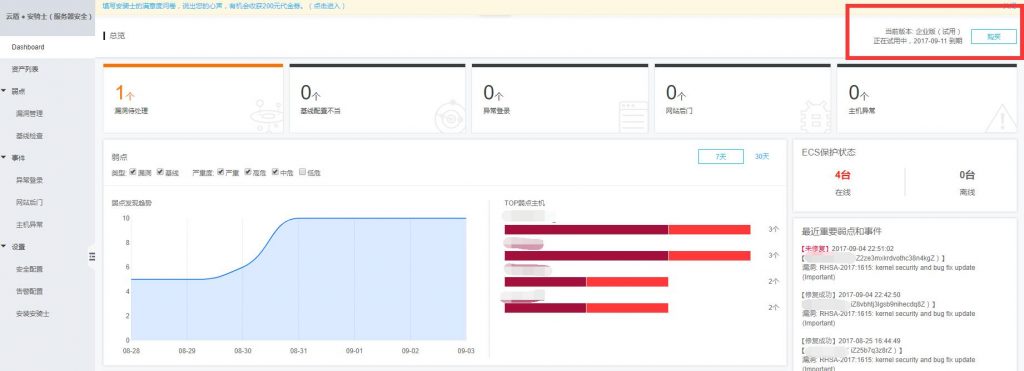
当我点击下图的漏洞待处理的时候,竟然提示我要升级到企业版才能查看,心中千万头XXX奔腾。
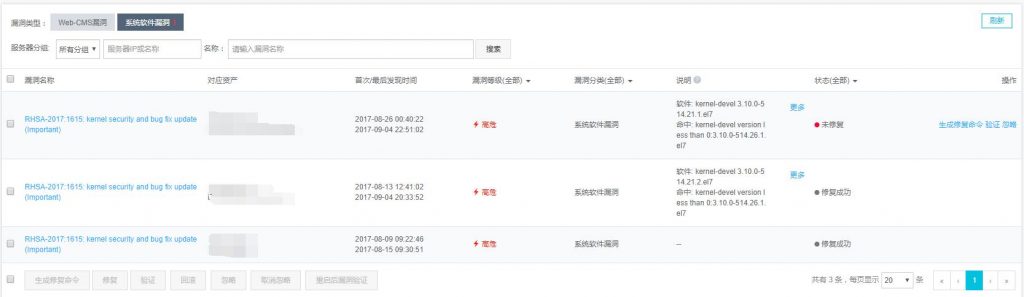
右上角提示可以试用云盾7天,我去,那赶紧试用看看到底是什么漏洞。开启试用,然后看到了漏洞信息


如果你是一个和我一样会时常更新系统的童鞋,那么,这个地方不要盲目的点击获取修复命令,因为命令完全没有用。
给出的命令是:

yum update kernel-devel

执行后提示:No packages marked for update
我们来看看细节
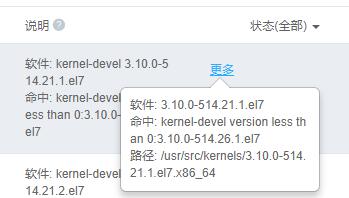
上面云盾提示命中命中: kernel-devel version less than 0:3.10.0-514.26.1.el7 
低于3.10.0-514.26.1.el7的内核版本都会命中,那只要内核版本在kernel-3.10.0-514.26.1.el7.x86_64及以上就不会有漏洞。
然后我登陆我的ECS,查看了我当前的内核版本

uname -a

显示我的内核版本是Linux  3.10.0-514.26.2.el7.x86_64 #1 SMP Tue Jul 415:04:05 UTC 2017 x86_64 x86_64 x86_64 GNU/Linux,已经是高于26.1了,那为什么还会有提示
我们再看看云盾提示信息,更多里面显示路径为/usr/src/kernels/3.10.0-514.21.2.el7.x86_64。看完这个,我就懵了,这不是旧内核版本么?没有启动也会提示漏洞?
毕竟Linux小白,不深究了,下面直接上手修复。
首先,修复系统是CentOS Linux release 7.3.1611 (Core),本人无其它系统。此处不做探讨。
其次,要明白Centos在更新系统内核的时候,不会自动删除旧内核,会把旧内核文件留在/usr/src/kernels/这个目录里。
最后,我们来上手。
以下修复教程
1.明确自己的系统内核版本

uname -sr

如果版本低于Linux  3.10.0-514.26.1.el7.x86_64 ,请升级内核。此方法只说内核版本已最新,yum update提示No packages marked for update的情况。
2.查看旧内核版本

rpm -qa|grep kernel*

然后结果如下:
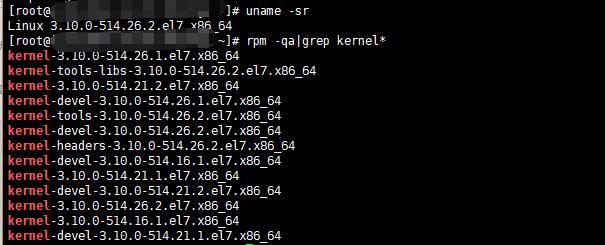
从上面看到了云盾提示的安全风险的内核版本
kernel-3.10.0-514.21.1.el7.x86_64
3.删除旧内核版本

yum remove kernel-3.10.0-514.21.2.el7.x86_64 kernel-devel-3.10.0-514.16.1.el7.x86_64 kernel-3.10.0-514.21.1.el7.x86_64 kernel-devel-3.10.0-514.21.2.el7.x86_64 kernel-3.10.0-514.16.1.el7.x86_64 kernel-devel-3.10.0-514.21.1.el7.x86_64

P.S.凶残的方法,直接删除所有低于26.1的旧内核。
4.重启系统

reboot

5.云盾验证
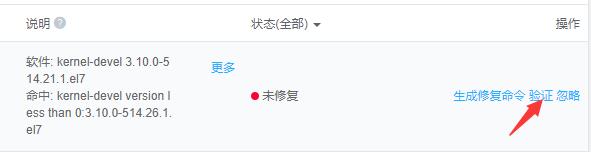
大概5分钟左右,验证成功
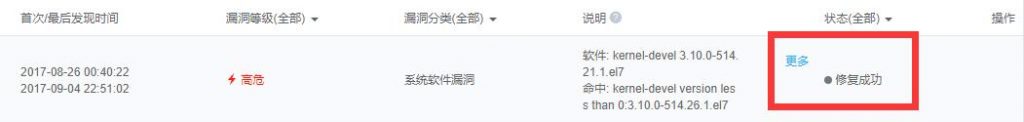

到此,漏洞修复成功!
总结:
1.平时更新系统后删除旧内核吧,保留一个上一版本的内核即可。
2.所幸新版云盾能试用七天,以后怎么办,不知道,可能世界加钱可及吧!
3.总之,保持系统更新应该是没有问题的!
别问我以后怎么办,钱能解决的问题都不是问题!

微信扫描下方的二维码阅读本文
版权声明:本文采用知识共享 署名4.0国际许可协议 [BY-NC-SA] 进行授权,转载请联系作者。
文章名称:《Centos安全漏洞修复:RHSA-2017:1615: kernel security and bug fix update漏洞预警及修复办法》
文章链接:https://wangjunwei.com/linux/centos/555.html
本站资源仅供个人学习交流,请于下载后24小时内删除,不允许用于商业用途,否则法律问题自行承担。