惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

D
Docker
爱范儿
爱范儿
Vercel News
Vercel News
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
让小产品的独立变现更简单 - ezindie.com
Martin Fowler
Martin Fowler
博客园 - 司徒正美
大猫的无限游戏
大猫的无限游戏
酷 壳 – CoolShell
酷 壳 – CoolShell
T
Tailwind CSS Blog
Blog — PlanetScale
Blog — PlanetScale
博客园 - 【当耐特】
人人都是产品经理
人人都是产品经理
F
Fortinet All Blogs
freeCodeCamp Programming Tutorials: Python, JavaScript, Git & More
博客园 - Franky
T
The Blog of Author Tim Ferriss
Y
Y Combinator Blog
Recent Announcements
奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
Google DeepMind News
H
Help Net Security
钛媒体:引领未来商业与生活新知
钛媒体:引领未来商业与生活新知
G
Google Developers Blog

Ruby China

云端 Coding 插件:让 AI 大模型为你的网页实时提优化建议 昨天旁边研究生在学数据库,看范式,我当年也学过,但是工作了以后,发现根本用不到 vs eclipse vim 哪里落后了 金山毒霸推出青春版是不是认为自己不行 【自荐】PriTime:一个可自托管的多端待办任务清单、时间管理应用 omarchy 竟然还有中文宣传 绿标 apollo 音乐逼系统重启 UI 做了一个 zero-noise 的“赛博禅师”:在信息过载时代做个极简 Web 实验 DHH 发布了 agentic linux,作为 Ruby China 老用户也开源发布了 agentic workspace 又拍云的公司好像出问题了 notification 页面出错 【远程】【区块链】后端工程师 MEME 交易方向,欢迎大家来聊 【举报】web3 全栈工程师为 带有病毒的钓鱼贴!各位不要上当! Server+ Training in Pune | Master Server Administration Skills 开发 APP 或小程序,大家后端使用的什么 admin 或 cms 或其它什么解决方案? Omarchy 4 aka Quattro 【杭州】招聘 Ruby on Rails 全栈开发,欢迎加入! 针对 Rails 的 AI 模型评测报告 [深圳] AI 智能硬件 + App 海外产品,招 Ruby on Rails 工程师 想不到浓眉大眼的 DHH 和 Jason Lee 也变心了 懂业务的人用 AI 写代码,反杀了程序员… 台灣小雨外送茶 line 外約瀨 fba988 或 jkf44 和 TG 喝茶@fb15800 現金消費不喜可退換 Gleezy 群組搜 fb158 保證安全健康#高中生#在校生大學生#模特空姐 台灣小雨外送茶 line 外約瀨 fba988 或 jkf44 和 TG 喝茶@fb15800 現金消費不喜可退換 Gleezy 群組搜 fb158 保證安全健康#高中生#在校生大學生#模特空姐 台灣小雨外送茶 line 外約瀨 fba988 或 jkf44 和 TG 喝茶@fb15800 現金消費不喜可退換 Gleezy 群組搜 fb158 保證安全健康#高中生#在校生大學生#模特空姐 pearls 个人开发者做的两个 Chrome 小扩展(基金估值 / 金价),欢迎试用 问一下各位 codex 怎么突破子代理上限哇 jupyter notebook 支持 ruby 怎么不见有人用呢 ruby 有没有 pylance 级别的 lsp? 消失 14 年后回 Ruby China 报到
最新的不一定好——预防供应链攻击
Rei · 2026-05-24 · via Ruby China

原文地址:https://geeknote.net/Rei/posts/3286


最近看到新闻,GitHub 疑似因员工 VS code 更新了被植入恶意代码的插件导致被入侵 (Hacker News) 。然后搜了一下,今年以来通过包管理器进行供应链攻击的案例已经有三起:

  • 2026 年 3 月 axios npm 包攻击(Hacker News
  • 2026 年 5 月 TanStack npm 包攻击(Hacker News
  • 2026 年 5 月 VS Code 扩展供应链攻击(Hacker News

理论上,包的托管平台应该对新发布的包进行安全扫描,从源头杜绝恶意代码散布,但这个机制还没普及。当下在开发者一侧,可以给软件包更新加上冷却时间来降低风险。

我搜集了我用到的包管理器的冷却设置记录如下,欢迎评论区补充。

GitHub Dependabot

Dependabot 支持设置 cooldown 时间,配置:

- package-ecosystem: <name>
  cooldown:
    default-days: 7

Cooldown 选项仅适用于版本更新,不适用于安全更新。

文档:https://docs.github.com/en/code-security/reference/supply-chain-security/dependabot-options-reference#cooldown-

NPM

NPM v11.10.0 以上可以设置 min-release-age,命令:

npm config set min-release-age 7

文档:https://docs.npmjs.com/cli/v11/using-npm/config#min-release-age

其他 js 包管理器也有类似机制。

Bundler

Bundler 还没支持 cooldown,但有一个讨论:https://github.com/ruby/rubygems/discussions/9113

编辑器

VS Code

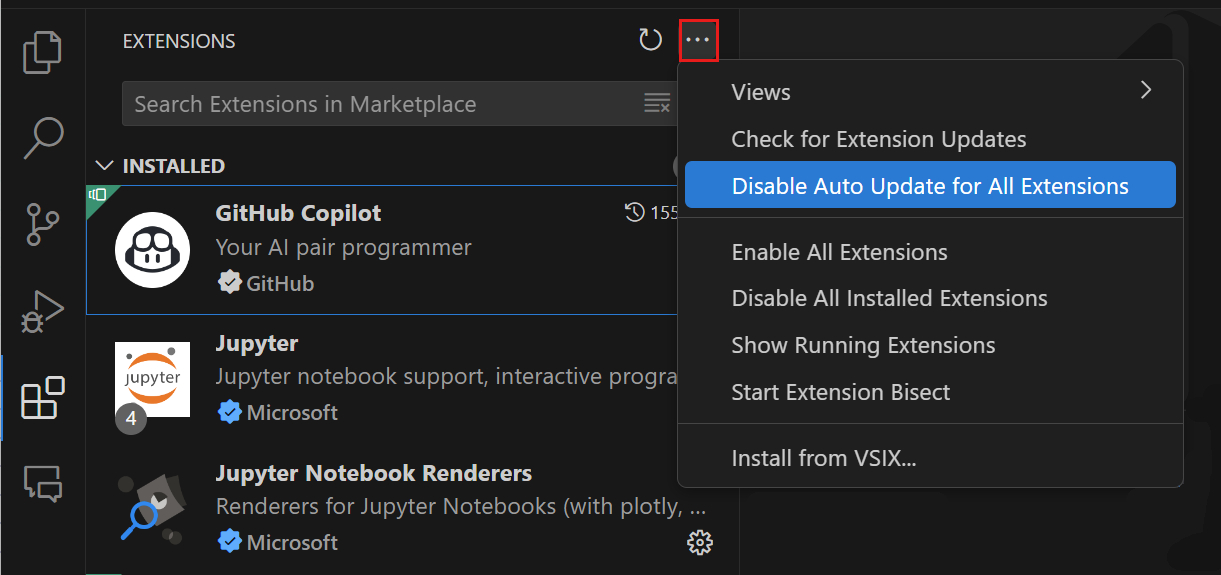
VS Code 可以关闭插件自动更新:

文档:https://code.visualstudio.com/docs/configure/extensions/extension-marketplace#_extension-autoupdate

Zed

Zed 还不支持关闭插件自动更新,但有一个讨论:https://github.com/zed-industries/zed/discussions/38661