惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

MongoDB | Blog
MongoDB | Blog
B
Blog
Y
Y Combinator Blog
大猫的无限游戏
大猫的无限游戏
aimingoo的专栏
aimingoo的专栏
B
Blog RSS Feed
博客园 - Franky
V
V2EX
IT之家
IT之家
WordPress大学
WordPress大学
博客园 - 三生石上(FineUI控件)
J
Java Code Geeks
F
Fortinet All Blogs
I
InfoQ
云风的 BLOG
云风的 BLOG
腾讯CDC
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
月光博客
月光博客
让小产品的独立变现更简单 - ezindie.com
N
Netflix TechBlog - Medium
宝玉的分享
宝玉的分享
钛媒体:引领未来商业与生活新知
钛媒体:引领未来商业与生活新知
P
Proofpoint News Feed
Microsoft Security Blog

Gitee 官方博客

花几千块报志愿之前,先把这 7 个问题问清楚 Gitee 618 年中盛典开启:企业版新购最高送一年,PocketClaw 首次限时折扣 Gitee 成为首批「供应链安全号」成员单位,携手共建国产工业软件生态 七大赛道 TOP 10 公布!Gitee 年度开源项目评选结果正式揭晓 GLM-Image 上线模力方舟:首个国产芯片训练的多模态图像生成模型 「开源技术」正式纳入国家职教体系,Gitee 已为开源教育落地做好准备 Gitee 软件工厂:以密级管理为底座,构建符合国家保密资质的安全研发体系 Claude Code 的代码安全困境:插件机制齐全,却绕不开模型幻觉 北京中关村学院入驻 Gitee:打造 AI for Science 教学新范式 Gitee 移动软件工厂:突破网络限制的开发新模式 从依赖到可控:开源基础设施的国家命题 模力方舟 MCP Server 上线:在 Cursor 里玩 AI 生图+语音 【国内首家】 Gitee Repo 通过信通院《可信制品管理能力分级要求》先进级(最高级)评估 Gitee Repo 助力关键领域 DevSecOps落地:构建安全可控的制品管理体系 会翻译、懂产品、还能画头像:Gitee 智能三连上线! Gitee Pipe:关键领域 DevSecOps 的核心引擎 时代命题下的民营科技担当:从备份战略看 Gitee 的国家定位 没人喜欢写 README?Gitee:现在你不用写了 关键领域软件工厂的安全中枢:Gitee Scan 全面升级供应链检测能力 Gitee MCP 现已支持远程访问:无需本地部署,AI 助手即插即用 Gitee 企业版效能度量全面升级:构建可衡量、可洞察、可优化的研发体系 高标准+安全可控:关键领域研发为什么选择 Gitee Code? 河南农担 x Gitee:以数字化赋能「三农」信贷服务新范式 Gitee Test:驱动软件工厂DevSecOps 落地,保障关键领域安全稳定 马建仓 AI 助手全流程升级:更聪明的研发搭子,更专业的协作助手 从公益初心到商业化探索,开源中国助推中国开源生态之路 以知识管理赋能 DevSecOps,Gitee Wiki 加速关键领域软件自主演进 Gitee 企业版测试管理全面升级:流程更顺畅,交付更可靠 Gitee 企业版 AI 队友邀测开启:程序员的贴身助理来了 Gitee 构件治理实践:CBB 分布式管理助力软件工厂建设
Gitee Go武器库再添猛将,开源漏洞扫描也能自动化
Gitee · 2022-09-08 · via Gitee 官方博客

近两年来,国内各大开源厂商与 Gitee 都在向开发者与企业推行 「开源合规」 的理念,如开源许可证对使用和引用的约束、开源软件中暗藏的法律风险等。

随着时间的推移,开发者们对开源的理解也更加深入,越来越多的开发者会开始关注开源软件的许可证,并且在自己参与开源贡献时会更加关注引入的组件是否合规,更加进步的理念也让国内开源生态更加合规化和国际化。

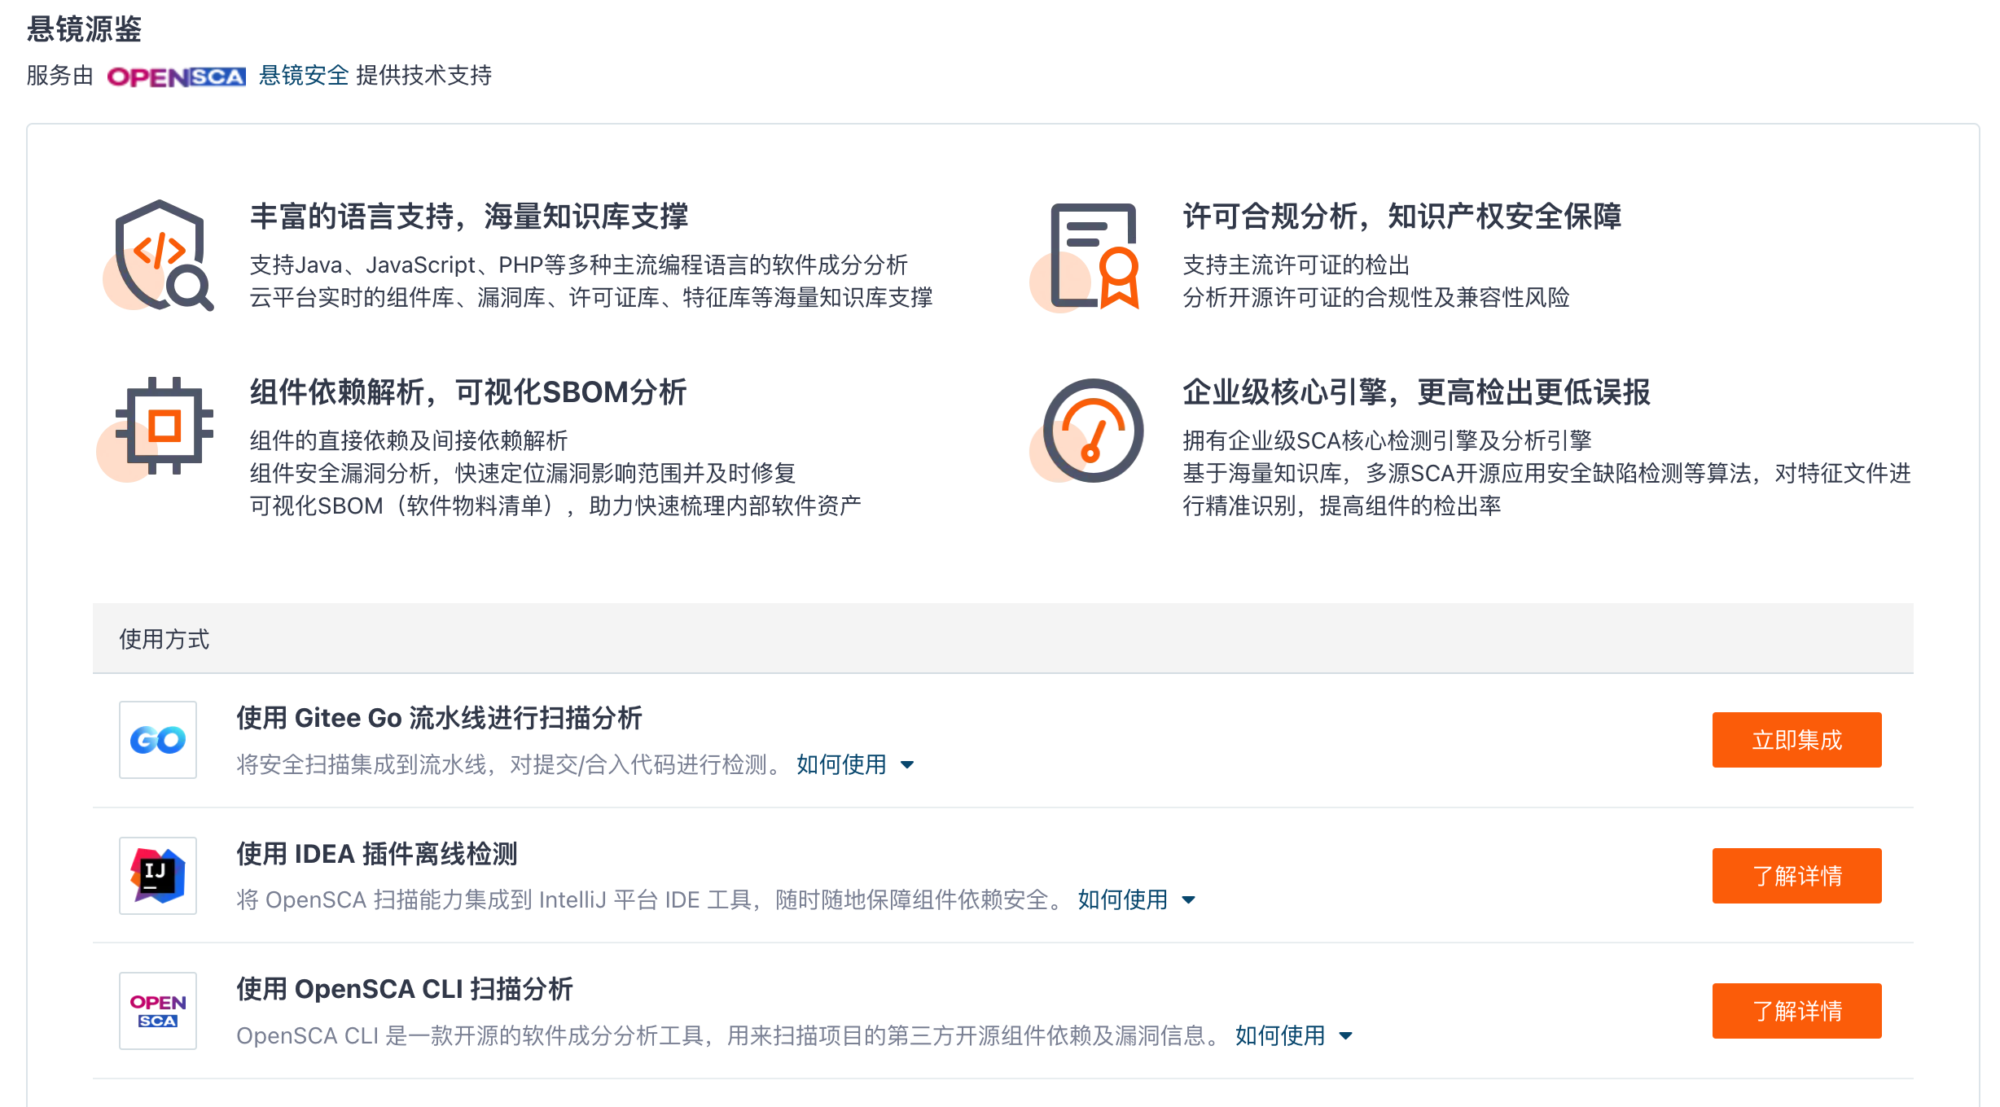
作为广大开发者参与开源的基础工具,Gitee 的功能当然要与开发者们的理念共同进步。为了让开源作者更快捷地对开源威胁进行管控,Gitee 团队将 OpenSCA 扫描集成进了 Gitee Go 流水线中,实现了在流水线中对线上代码仓库的组件安全扫描能力

Gitee Go武器库再添猛将,开源漏洞扫描也能自动化-Gitee 官方博客

什么是 OpenSCA

OpenSCA 是 SCA(Software Composition Analysis, 软件成分分析) 技术原理的实现。是悬镜安全旗下源鉴 OSS 开源威胁管控产品的开源版本。OpenSCA 继承了源鉴 OSS 的多源 SCA 开源应用安全缺陷检测等核心能力,通过软件成分分析、依赖分析、特征分析、引用识别、合规分析等方法,深度挖掘组件中潜藏的各类安全漏洞及开源协议风险,保障应用开源组件引入的安全。

怎么在 Gitee Go 中使用?

Gitee Go 是 Gitee 推出的一款 CI/CD 工具,可提供持续集成、持续交付(部署)能力,帮助企业不断提升应用交付的质量和效率。通过构建自动化、测试自动化、部署自动化,完成从代码提交到应用交付的自动化。通过交付流程度量,发现效率问题,并推荐优化方案。

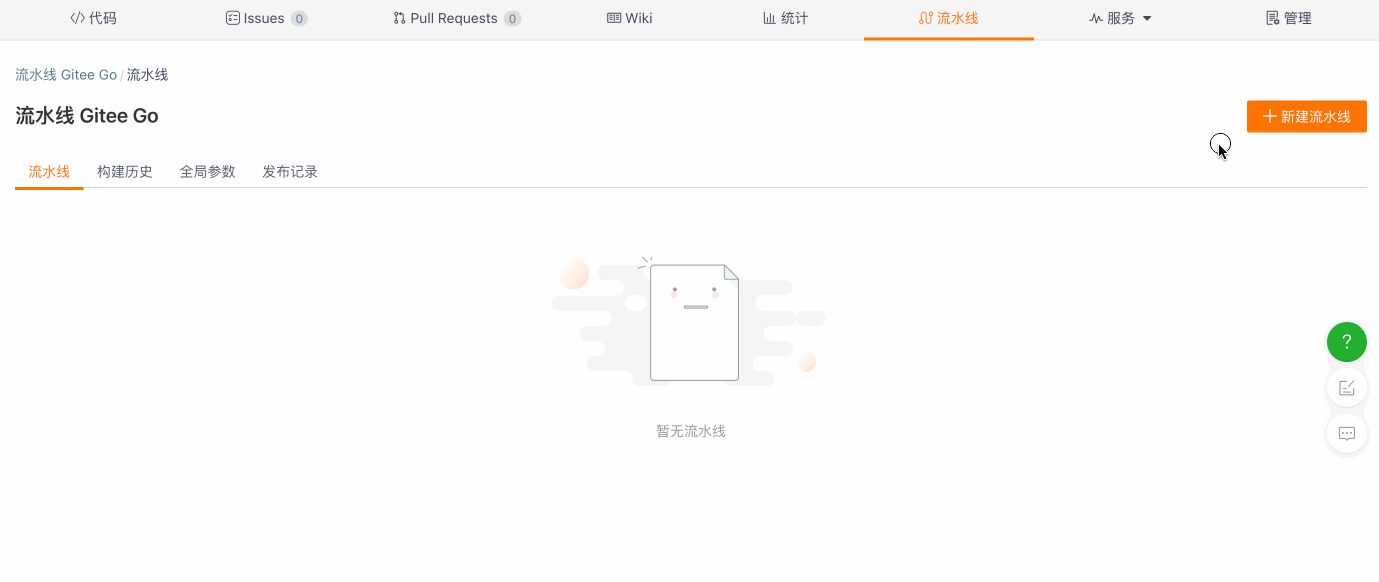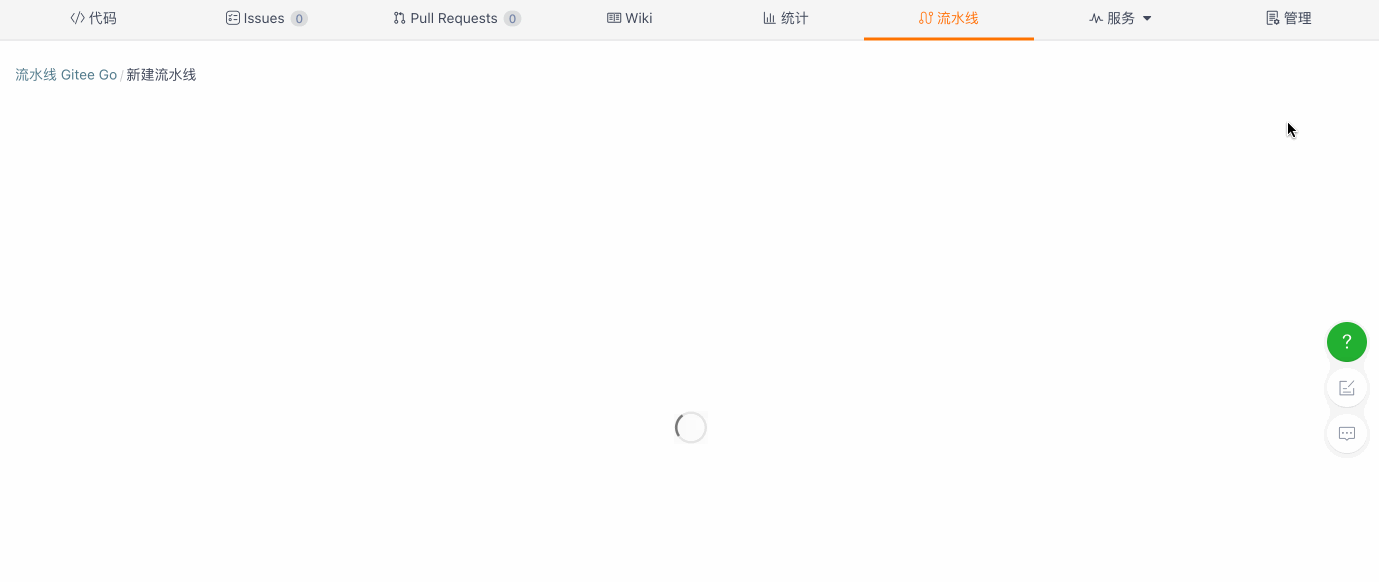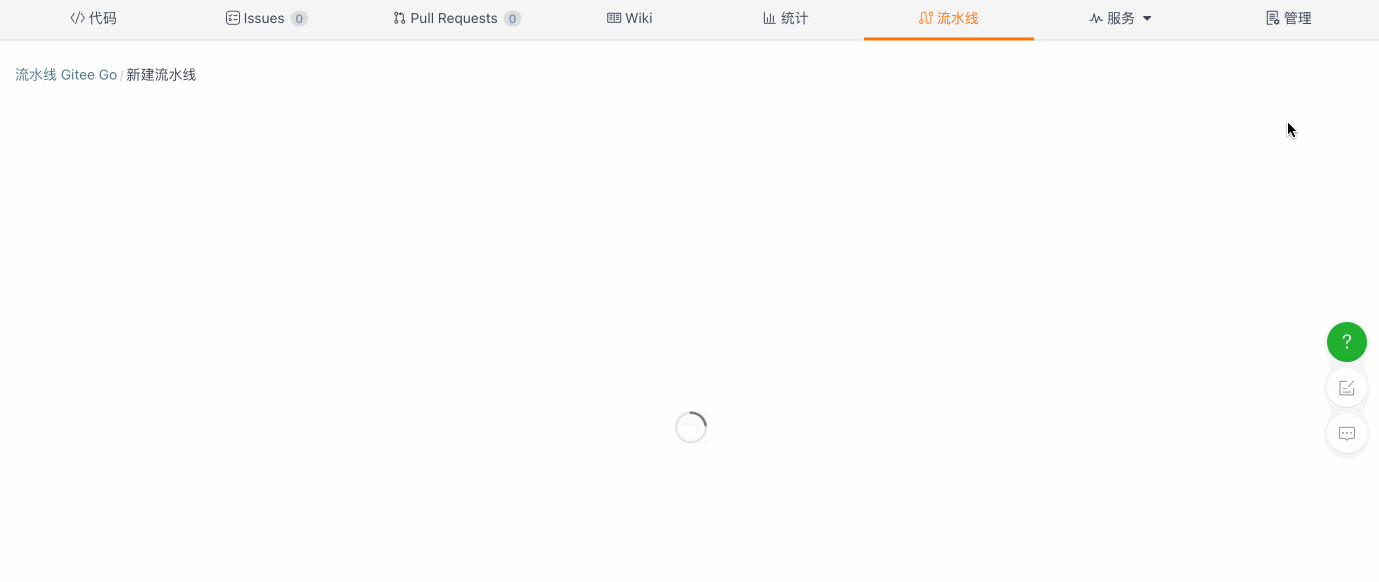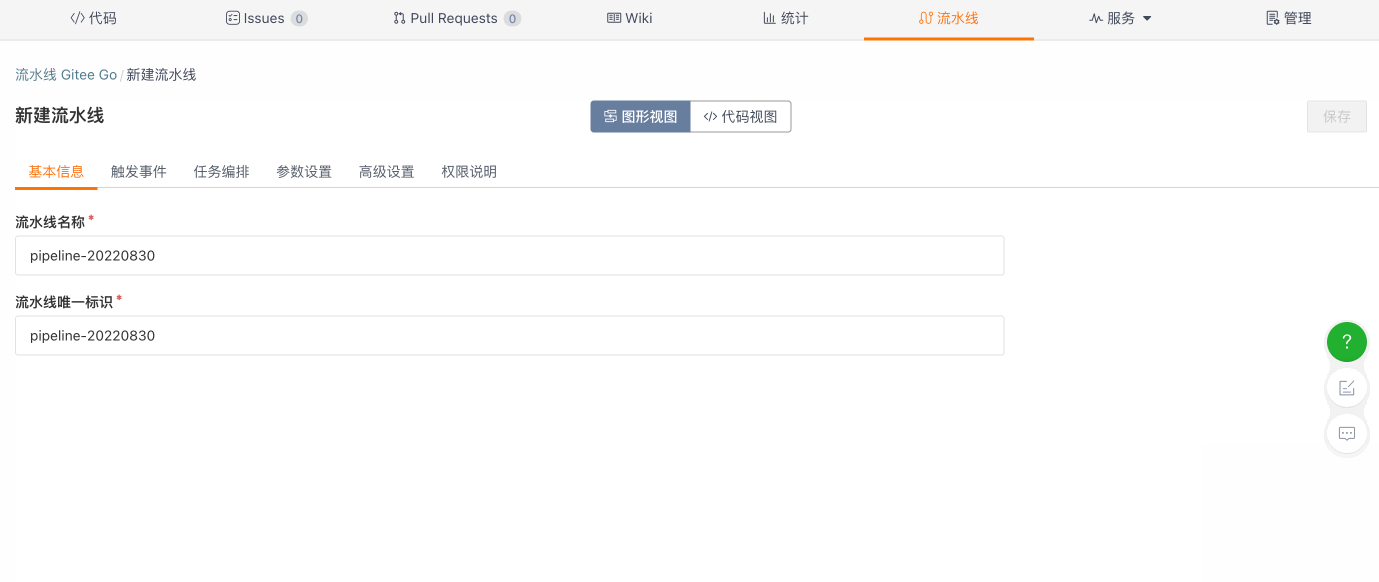
1.新建流水线

在项目上方的标签页中选择流水线,开通 Gitee Go 后点击新建流水线。

Gitee Go武器库再添猛将,开源漏洞扫描也能自动化-Gitee 官方博客

2.将扫描任务引入流水线

接下来就可以让扫描任务通过 Gitee Go 自动触发了,你可以为扫描任务单独建立一条流水线,同样也可以将其融入进你的工作流中。
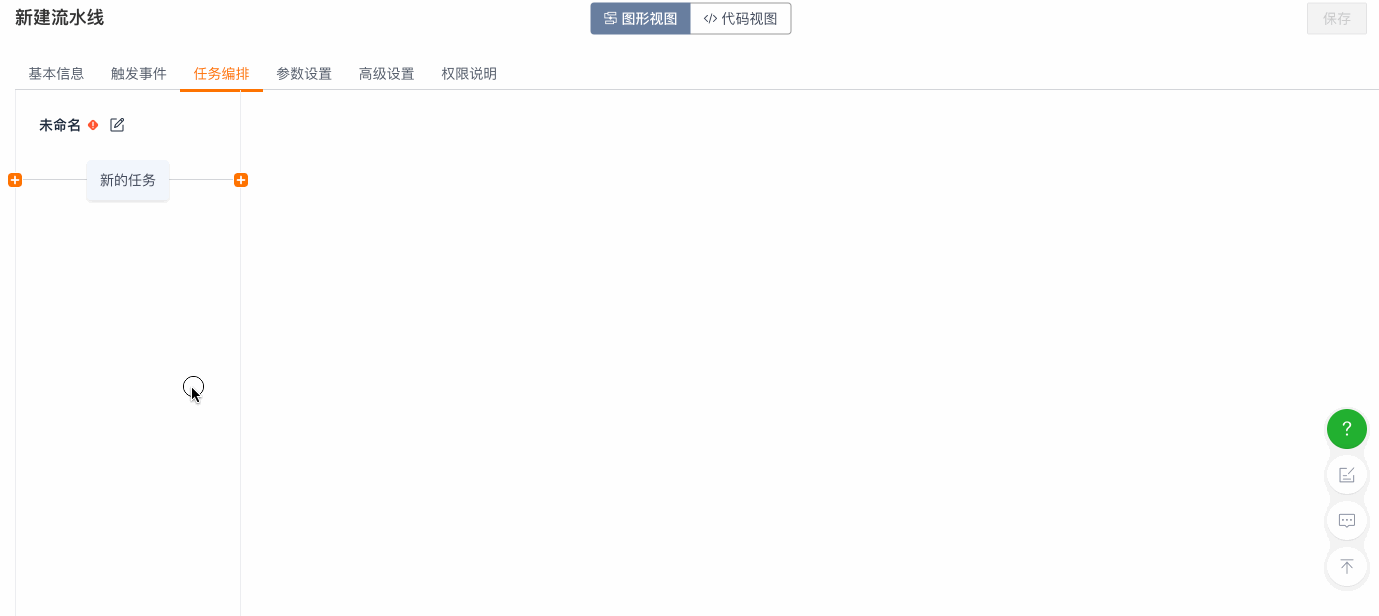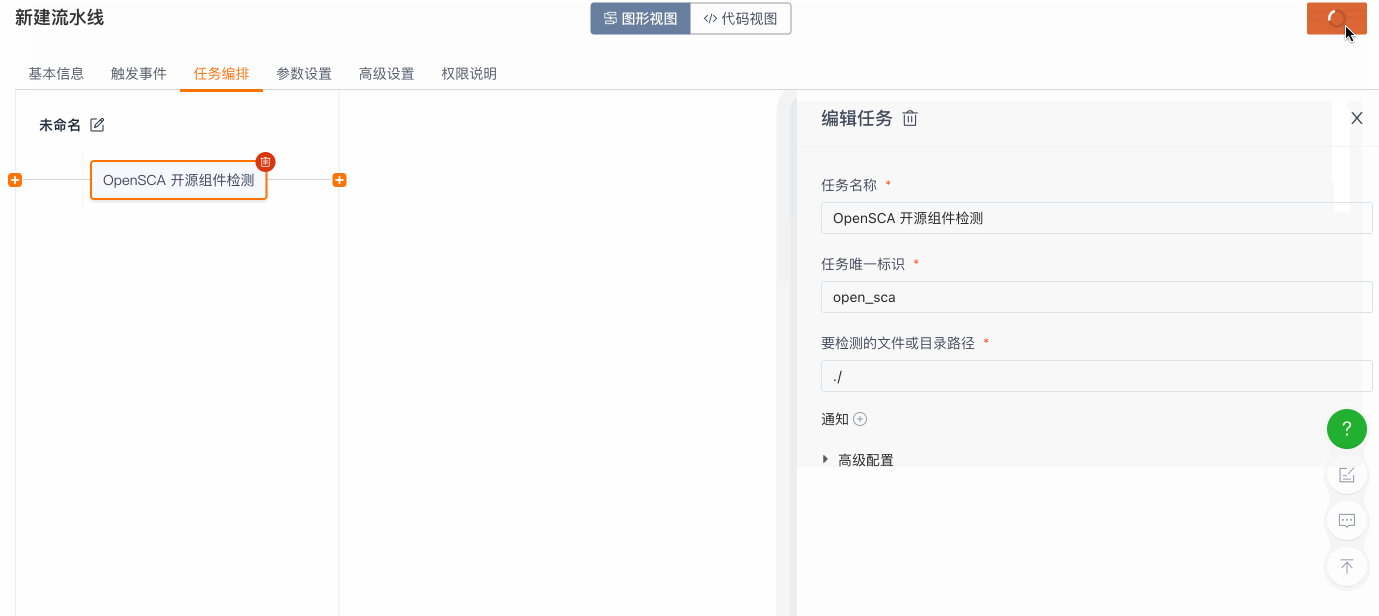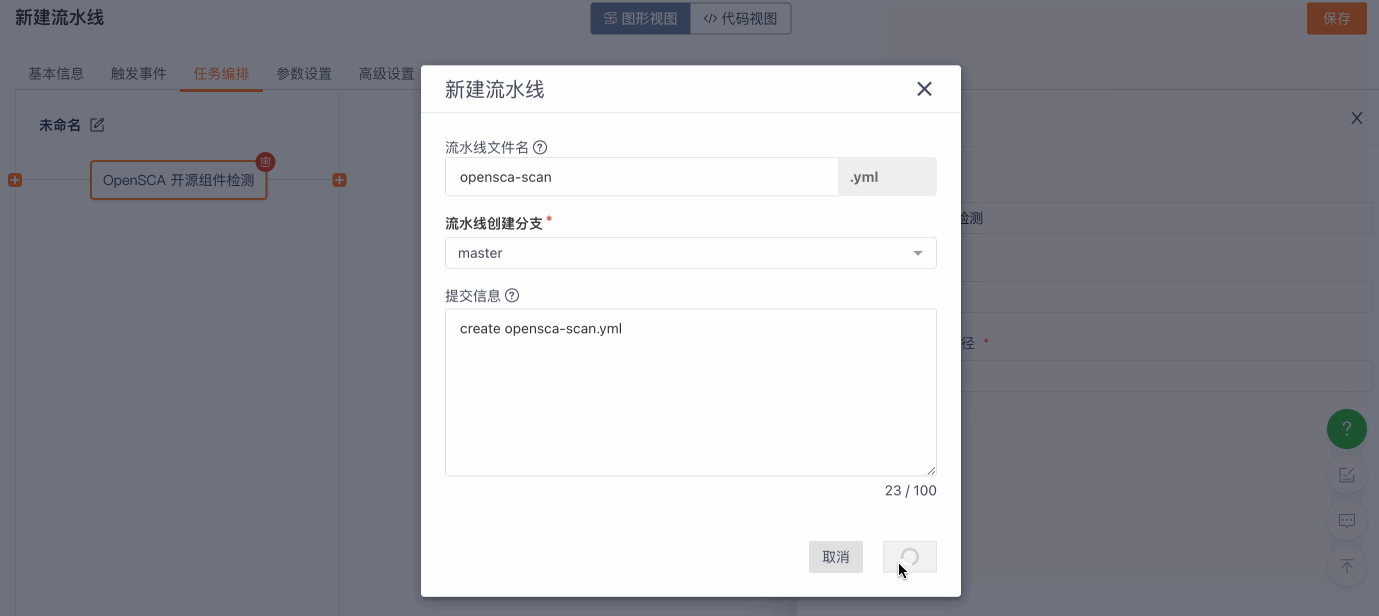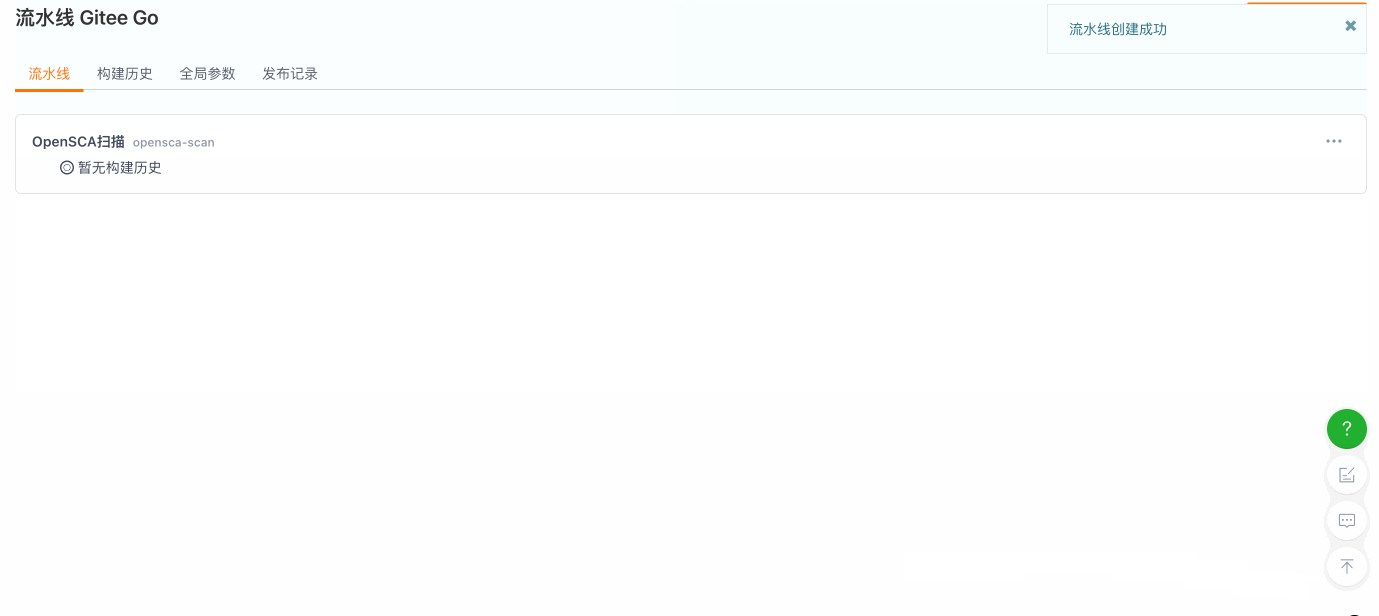
Gitee Go武器库再添猛将,开源漏洞扫描也能自动化-Gitee 官方博客

3.执行流水线并获得扫描报告

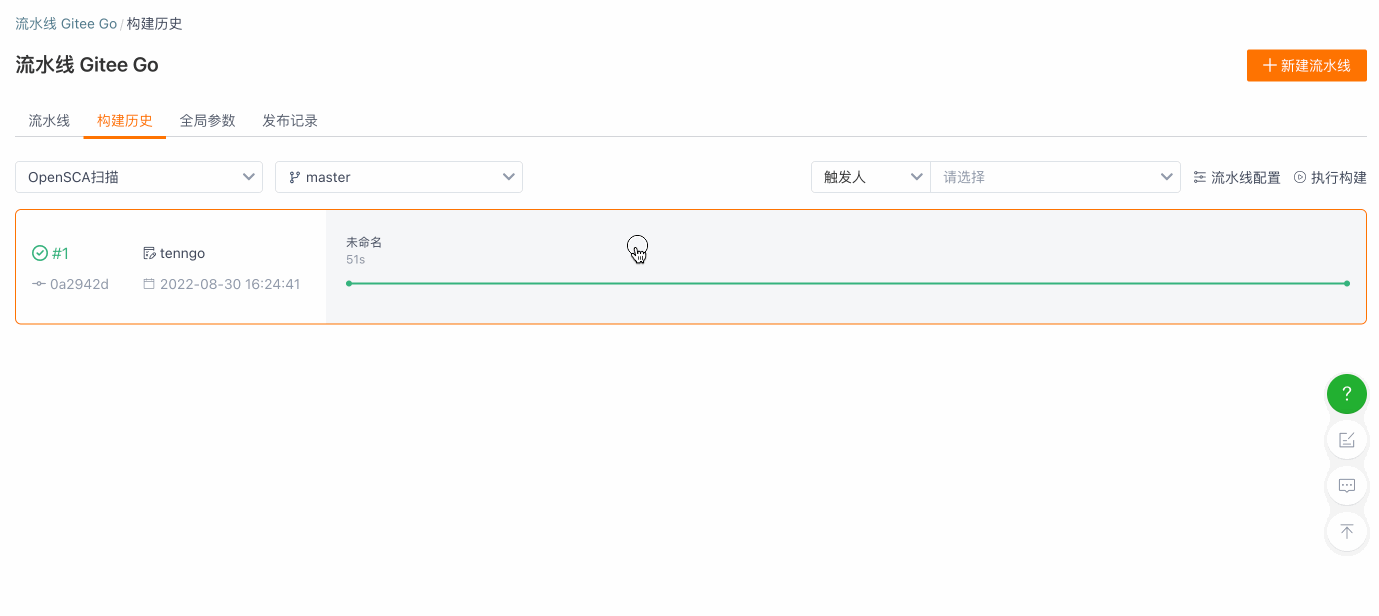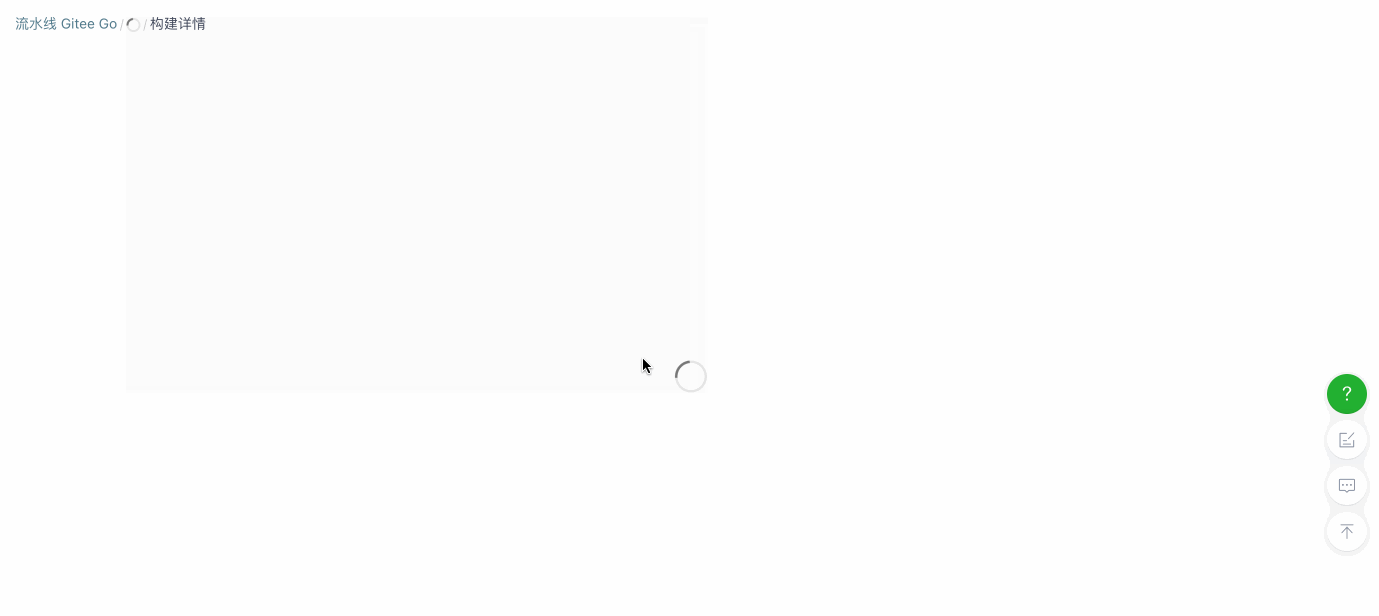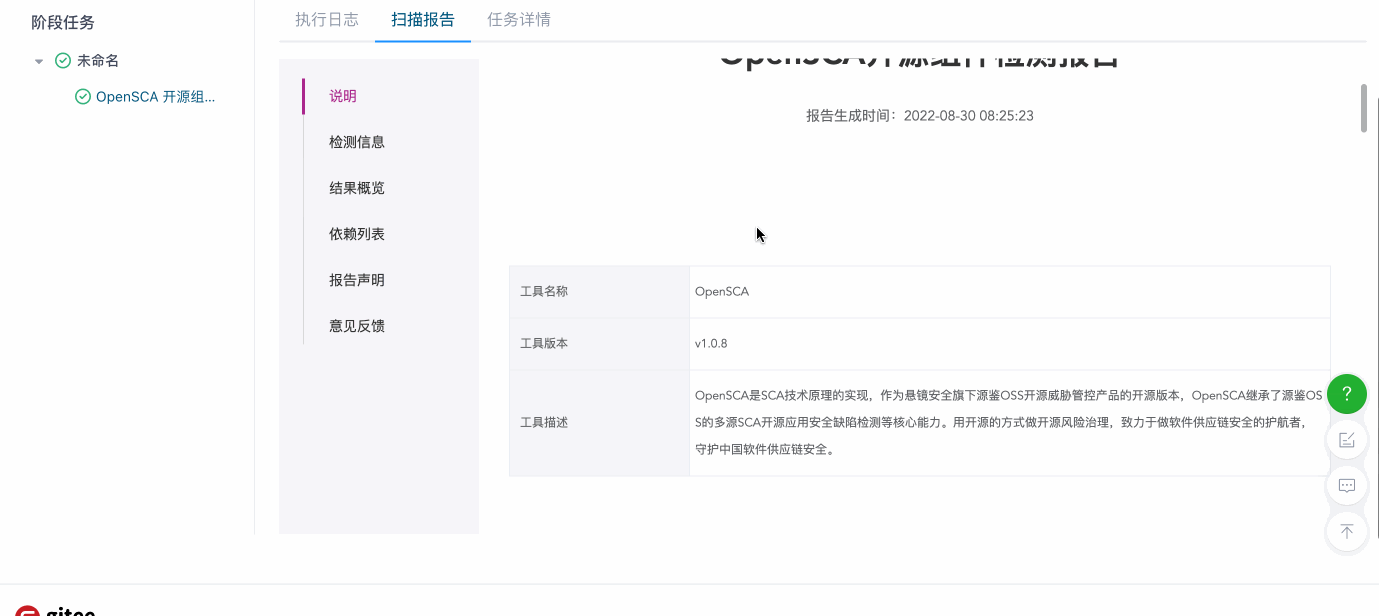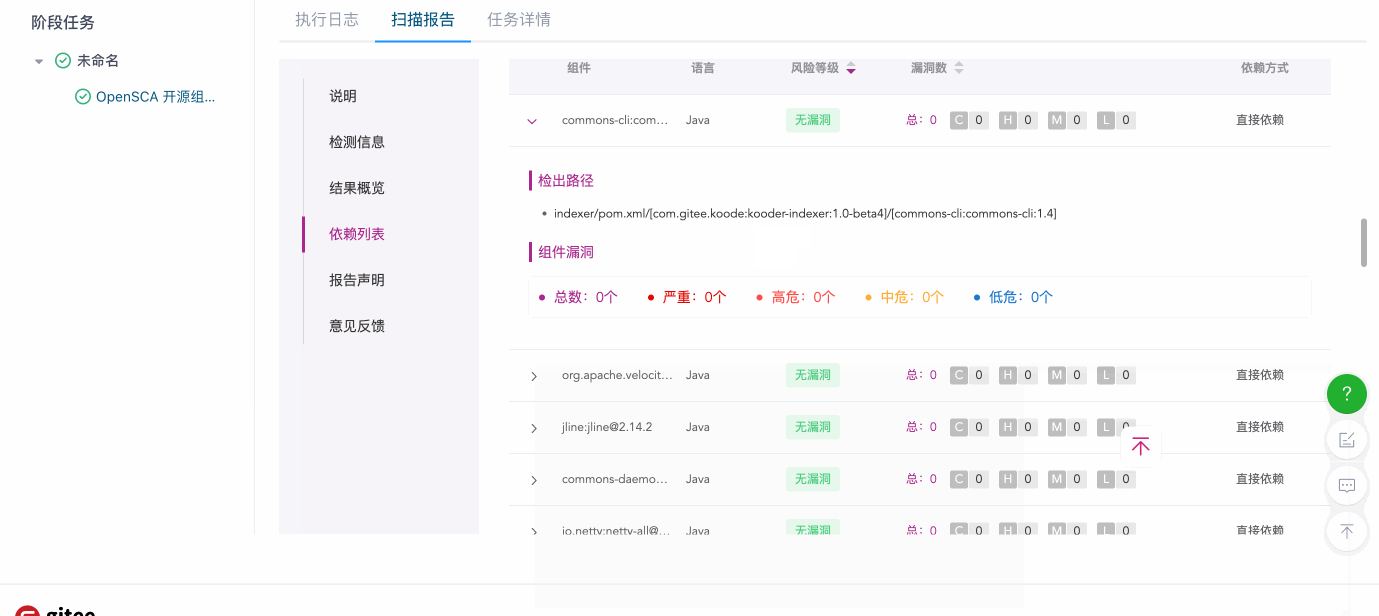
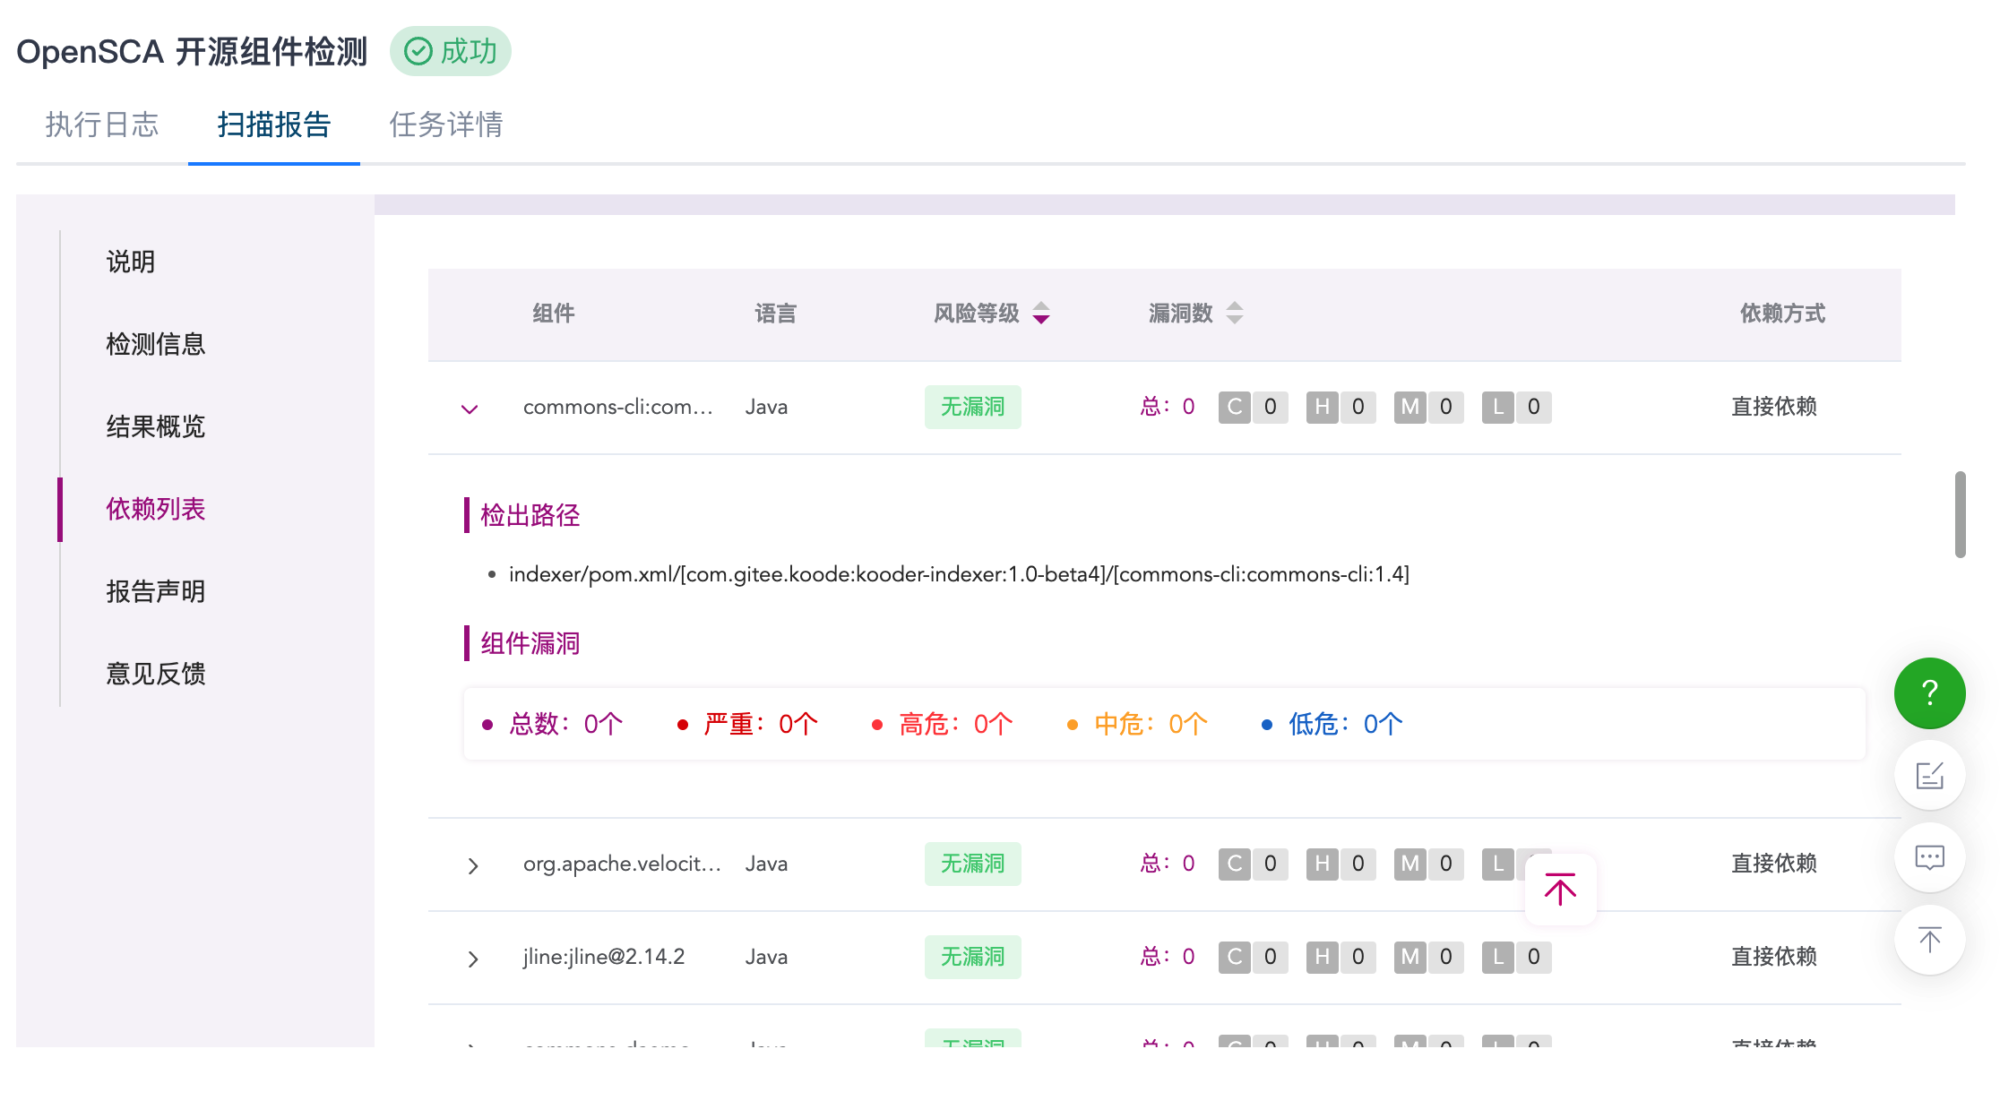
在满足条件后,流水线会自动触发扫描程序,等待其执行完毕后就可以获得这一次 PR 或者 Commit 的开源组件检测报告了。
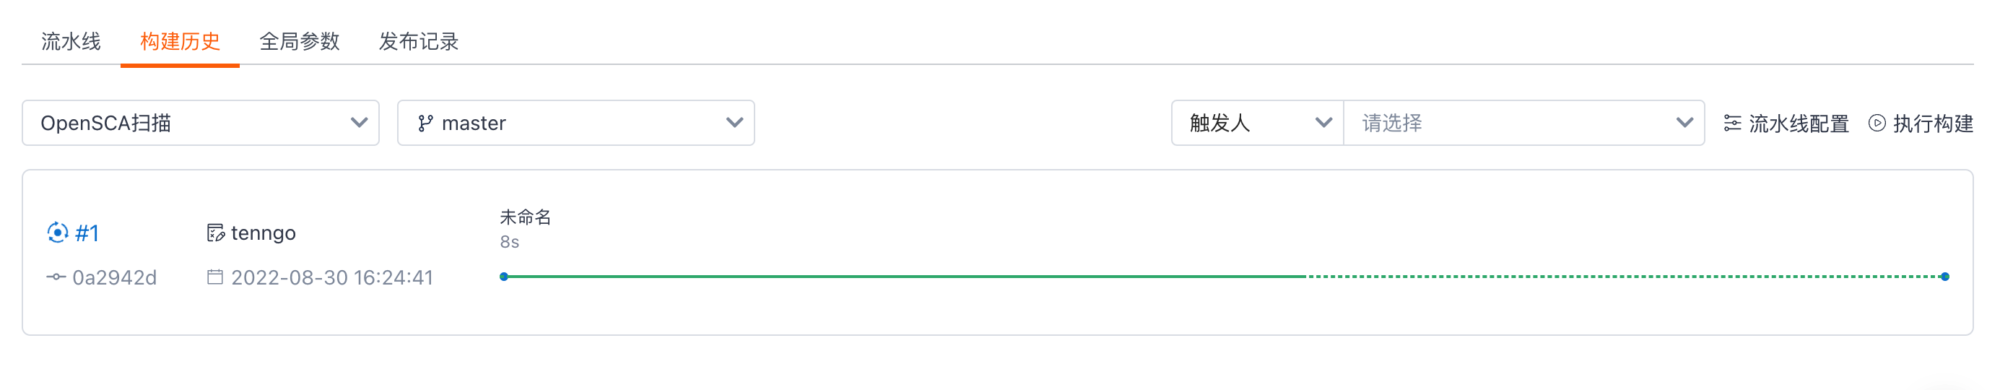
Gitee Go武器库再添猛将,开源漏洞扫描也能自动化-Gitee 官方博客

在扫描报告中,你可以全方位地了解到项目引用了哪些组件和它们的依赖方式,哪些组件是有漏洞的以及组件是否有许可证合规风险。当然,你只需要设置一次流水线即可,Gitee Go 会根据你设置的任务流程自动触发扫描并输出报告

Gitee Go武器库再添猛将,开源漏洞扫描也能自动化-Gitee 官方博客

有了 OpenSCA 的支持,Gitee Go 的能力得到了进一步的加强。目前 Gitee Go 已经实现了构建、测试、扫描、发布、部署的流程自动化,如果你想更深入地认识 Gitee Go,欢迎来官网看看。

👇🏻👇🏻👇🏻

点我去 Gitee Go 官网看看

当然你也可以扫描下方二维码进入 Gitee Go 技术交流群,Gitee 团队的一线技术人员将非常开心和你进行沟通与交流。

Gitee Go武器库再添猛将,开源漏洞扫描也能自动化-Gitee 官方博客