惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

博客园_首页
C
Check Point Blog
B
Blog RSS Feed
G
Google Developers Blog
H
Help Net Security
博客园 - Franky
Blog — PlanetScale
Blog — PlanetScale
H
Hackread – Cybersecurity News, Data Breaches, AI and More
量子位
Recent Announcements
B
Blog
Cyber Security Advisories - MS-ISAC
D
DataBreaches.Net
小众软件
小众软件
T
The Blog of Author Tim Ferriss
freeCodeCamp Programming Tutorials: Python, JavaScript, Git & More
MongoDB | Blog
MongoDB | Blog
Y
Y Combinator Blog
T
Tailwind CSS Blog
J
Java Code Geeks
MyScale Blog
MyScale Blog
雷峰网
雷峰网
有赞技术团队
有赞技术团队
博客园 - 聂微东

齐物 on 老刘博客

Linux 人脸识别登录折腾记:Howdy + Arch Linux 实战 Arch Linux 电源优化指南 Ubuntu 26.04 用了一个月 告别 PaperMod:审美疲劳后的 Hugo 博客“换装”记 Ubuntu25.10编译安装Ibus-libpinyin 博客托管平台换成edgeone pages 博客评论换回Giscus EndeavourOS + Btrfs + Snapper + GRUB:完整的快照回滚系统配置指南 把GotoSocial嵌入到Hugo 给Hugo PaperMod主题添加一个漂亮又简洁的友情链接页面 群晖NAS安装FRP客户端(frpc) Ubuntu24.04安装Windterm 从 Windows 到 Linux:重新体验的过程与心得 解决腾讯 EdgeOne 域名解析与 SSL 证书申请失败问题 折腾杀毒软件的一点感想 开箱|媳妇的华为 Watch Fit 4 Ghost 博客与 Mailgun 邮件服务申请全流程 Ubuntu部署ghost博客所踩的小坑 在群晖里安装简单的笔记软件flatnotes 手机上有好用的输入法吗? 再次使用 KeepassXC进行密码管理 解决Windows11打开安全中心空白的方法 修汽车空调 给Hugo PaperMod增加giscus评论系统 2024年,高德地图和百度地图选哪个? 电视和投影仪,哪个对孩子的眼睛更好? 使用Fcitx5 for Android,读《万历十五年》 2024年 Web 开发趋势 利用cloudflare页面规则设置301永久跳转 初冬时节话镜片防雾
当GitHub二次验证丢失:我的完整恢复经历
老刘 · 2025-03-29 · via 齐物 on 老刘博客

数字时代的噩梦:当你精心设置的安全措施反而将你锁在自己的账户之外时,该怎么办?这是一次关于数字资产管理、备份策略和安全实践的深刻教训。

一、灾难降临:完美的安全闭环变成死循环

1.1 强制2FA时代的困境

随着GitHub强制实施双重认证,像大多数开发者一样,我选择了自托管的Vaultwarden(Bitwarden开源替代方案)管理TOTP验证码。这个方案看似完美——完全自主控制,既方便又安全。

1.2 单点故障的代价

直到那天,我的NAS存储池突然降级为只读模式,所有Docker服务(包括Vaultwarden)瘫痪。更糟的是:

  • 没有备份TOTP种子码
  • 忽略了GitHub的16位恢复码
  • 所有数字资产访问权限被切断

“安全措施反而成为最大的安全隐患”——这一刻我深刻体会到了这句话的含义。

二、绝境求生:没有恢复码的账户恢复之路

2.1 常规方案全部失效

恢复方式可用性
恢复码❌ 未备份
备用设备❌ 单设备配置
短信验证❌ 不支持

2.2 意外发现的救命稻草

通过深入研究GitHub恢复策略,发现三种替代验证方式:

  1. 设备验证(需浏览器保留Cookie)
  2. SSH密钥验证(开发者专属通道)
  3. 个人访问令牌(PAT)

幸运的是,我部署博客时设置的SSH密钥成为了突破口。

2.3 详细恢复流程(实测有效)

1
2
# 关键步骤:SSH密钥验证
ssh -T git@github.com verify
  1. 访问GitHub恢复页面 → 选择"Try 2FA account recovery"
  2. 通过注册邮箱接收一次性密码
  3. 选择"SSH Key"验证方式
  4. 执行上述命令获取验证码
  5. 提交审核(实际处理时间:36小时)

三、重建更健壮的安全体系

3.1 立即实施的应急措施

✅ 重新生成TOTP种子码
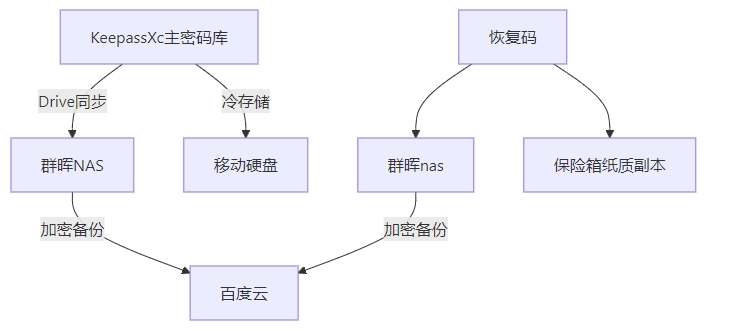
✅ 多介质备份恢复码(电子+纸质+加密USB)

3.2 全新的备份架构
3.3 血泪换来的安全原则

  1. 3-2-1备份法则:3份副本,2种介质,1份离线
  2. 关键凭证隔离存储:TOTP种子不与密码管理器共存
  3. 定期恢复演练:每季度测试备份有效性

四、前瞻思考:安全与便利的永恒博弈

4.1 自托管服务的风险矩阵

风险类型自托管方案云服务方案
可用性❌ 单点故障✅ 高可用
控制权✅ 完全自主❌ 依赖厂商
维护成本❌ 需专业知识✅ 免维护

4.2 Web3时代的认证演进

  • 硬件安全密钥(FIDO2/WebAuthn)
  • 生物识别集成认证
  • 去中心化身份系统

五、终极建议:每个开发者都该做的5件事

  1. 立即打印恢复码:存放于保险箱或可信亲友处
  2. 配置多因素冗余:如Authy+硬件密钥组合
  3. 建立逃生通道:至少设置两种恢复方式
  4. 实施分级保护:关键账户使用独立安全方案
  5. 定期安全审计:每半年检查一次认证体系

最后提醒:最危险的安全错觉就是"这种事不会发生在我身上"。请今天就开始行动,别等灾难降临
