









主站
分类
云安全 AI安全 开发安全 终端安全 数据安全 Web安全 基础安全 企业安全 关基安全 移动安全 系统安全 其他安全
特色
热点 工具 漏洞 人物志 活动 安全招聘 攻防演练 政策法规


近期,窃取账号凭证的钓鱼邮件盯上了ChatGPT订阅通知场景。攻击者在邮件中虚构用户熟知的账单异常问题,诱导收件人访问虚假登录页面,以此收集OpenAI账号信息。一旦账号被盗,用户保存的对话记录会全部泄露,犯罪分子还可盗用该身份开展后续诈骗活动。
这类钓鱼邮件面向所有在工作或个人场景使用ChatGPT的用户。邮件声称用户需要更新订阅支付信息,要求收件人在48小时内完成操作,制造紧迫感。对职场用户而言,如果在工作系统中复用了相同的邮箱或密码,风险就不会局限于单个个人账号,还会波及企业业务系统。
Cofense的分析人员发现了这类伪装成订阅发票的欺诈邮件,其设计目的就是窃取OpenAI账号凭证。钓鱼邮件使用了官方可信的Logo、支付相关话术,搭配仿真度极高的登录页面,很容易让用户信以为真。Cofense在向Cyber Security News(CSN)提供的一份报告中指出,这一攻击也凸显出,用户日常高频使用的各类工具正面临不断扩大的社会工程学风险。
近期多起针对ChatGPT订阅的钓鱼事件也说明,订阅通知始终是攻击者窃取账号凭证和财务信息的有效幌子。这份报告并未披露本次攻击活动背后的运营者身份。
这类钓鱼邮件伪装成普通发票通知,使用真实的ChatGPT Logo,在显眼位置标注“需缴纳订阅费用”等字样,还设置了醒目的“更新支付信息”按钮引导用户点击。邮件末尾落款为“The OpenAI Team”,通过多个细节降低用户的警惕性。
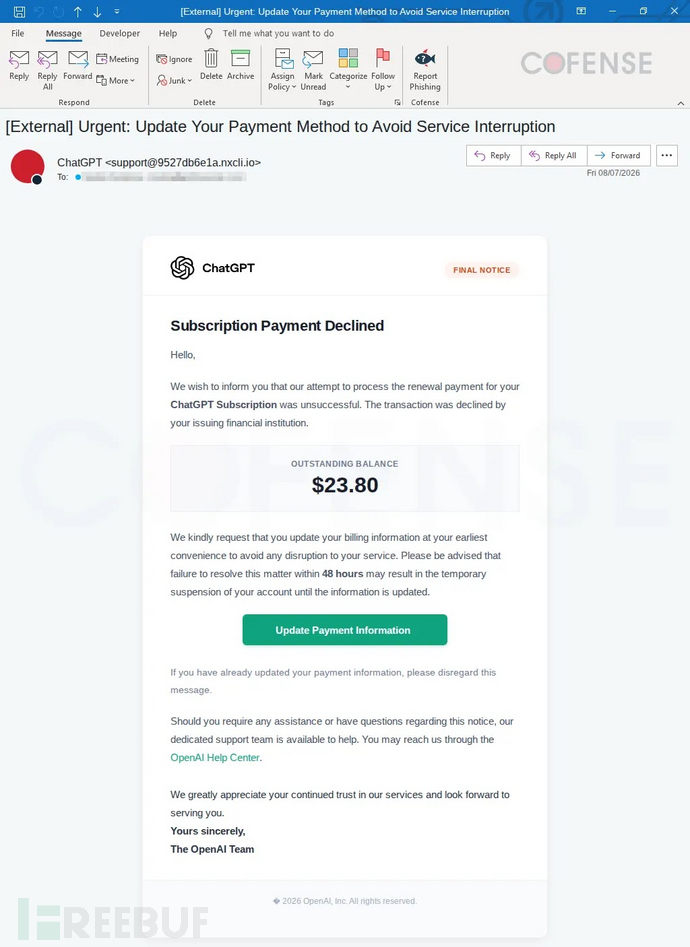 邮件正文(来源:Cofense)
但邮件的发件人地址暴露了破绽:尽管显示名称和邮件文案都伪装成官方样式,实际发件地址并不属于OpenAI。用户将鼠标悬停在按钮上时,也能发现链接的目标地址异常。该链接首先通过Google API包装层跳转,最终会导向攻击者控制的基础设施,而非OpenAI官方账号页面。
用户Click后,会进入一个高度仿冒ChatGPT登录界面的页面,页面包含足以以假乱真的品牌标识、文案和图标。但该网站并未使用OpenAI官方的认证地址,用户提交的账号凭证会直接发送给攻击者,随后页面会跳转到错误提示,不会完成正常登录流程。
这种攻击手法不需要攻击者入侵AI服务本身,只是利用用户对品牌的信任,以及付费服务偶尔需要更新账单信息的日常认知。此前一份关于钓鱼攻击利用可信跳转的报告也指出,跳转链会进一步增加恶意目标地址的识别难度。
收到意外的账单通知邮件时,最安全的做法是不要点击邮件内的按钮或嵌入链接。用户应独立打开浏览器,通过已存的官方书签或手动输入网址访问对应服务,在官方页面查看账号状态。这种方式可以避开攻击者控制的登录路径。
用户要查看完整的发件人地址,不能只看显示名称;打开链接前要先将鼠标悬停,查看真实目标地址,若域名与官方无关,就是明确的风险信号。用户还要仔细核对登录页的官方地址,尤其是遇到页面设计与官方高度相似、一进入就要求输入支付信息的情况,更要提高警惕。
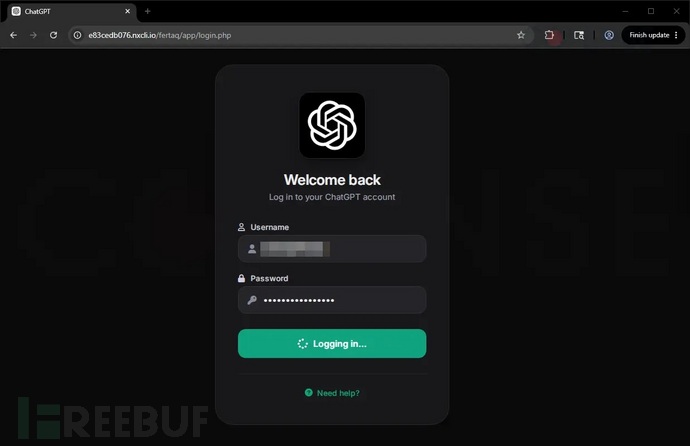 钓鱼页面(来源:Cofense)
企业可以通过三类措施缩小攻击暴露面:一是培训员工主动上报可疑发票类邮件,二是优化邮件安全管控规则,三是在员工点击可疑链接前完成风险排查。个人用户如果在可疑页面输入过密码,要立即通过官方网站修改密码,同时检查账号活动记录和支付设置。
开启MFA可以增加一道重要的安全防线,但不能因此就放松对可疑页面的警惕。此前已有多起报道指出,部分钓鱼工具包可绕过MFA防护,这类钓鱼攻击不仅会窃取密码,还会盗取用户的登录会话。为每个账号设置独立密码、仔细核查链接真实性、通过已知官方地址直接访问服务,始终是最核心的防护措施。
围绕AI工具的诈骗手法还会持续迭代。用户遇到访问权限到期、支付失败、紧急安全变更等通知时,要拿出对待银行账号、工作账号的同等谨慎态度。在第一次Click前先核验通知真实性,就能避免账号被盗。
入侵指标(IoCs):
| 类型 | 指标 | 说明 |
|---|---|---|
| 邮箱地址 | support@9527db6e1a[.]nxcli[.]io |
本次观测到的钓鱼邮件所用发件人地址 |
| URL | hXXps://notifications[.]googleapis[.]com/email/redirect?t=AFG8qyW_Su5pVpWF_Tm7YFcNgju_01zhPKtjCpIcIfTVDTsqk_NT5E4LWD15nZyb_erqo |
观测到的邮件感染链第一阶段URL |
| URL | hXXps://e83cedb076[.]nxcli[.]io/fertaq/app/key[.]php |
观测到的第二阶段载荷URL |
| URL | hXXps://e83cedb076[.]nxcli[.]io/fertaq/app/login[.]php |
观测到的第二阶段载荷URL |
注: 文中的IP地址和域名均已做去激活处理(例如将.替换为[.]),防止用户意外访问或触发超链接。请仅在MISP、VirusTotal或内部SIEM等受控威胁情报平台中恢复地址原始格式。
参考来源:
Hackers Impersonate ChatGPT Subscription Alerts to Steal OpenAI Account Credentials
本文为 独立观点,未经授权禁止转载。
如需授权、对文章有疑问或需删除稿件,请联系 FreeBuf
客服小蜜蜂(微信:freebee1024)

此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。