




奇安信攻防社区 / AI 安全 · 实战系列
适用阶段:HW 攻防演练 / 重保值守 / 红蓝对抗复盘
阅读对象:蓝队分析师、应急响应工程师、安全运营负责人
2026 年某省级 HW,第三周,凌晨 2:47。
态势感知平台弹了一条告警:"Web 服务器 10.20.5.118 与境外 IP 45.XX.XX.66:443 存在异常外联"。值班兄弟点开告警详情看了一眼,看到目标端口是 443、是 HTTPS、流量不大、心跳很规律,第一反应是"业务访问国外 CDN 吧",顺手关了工单继续睡。
第二天下午复盘才发现,那条告警就是整个失陷事件的第一个也是唯一一条线索。攻击者凌晨 1:30 利用一个未修复的 Confluence 模板注入漏洞(CVE-2023-22527)拿到 WebShell,2:05 起了一个 CobaltStrike Beacon,2:30 开始 dump 域控凭据,2:45 把 4.2 GB 的客户数据切片外传到境外 VPS,3:10 清理掉所有日志和计划任务,全身而退。
整条攻击链总共持续 100 分钟,留下来的痕迹只有一条异常外联告警、几条没人在意的 sysmon 日志、和一堆被删干净的日志文件。
HW 蓝队真正的胜负手,从来不是 SIEM 装得多漂亮,是流量。
攻击者可以删日志、改计划任务、替换 ps 命令,但他没法让已经发出去的 TCP 包消失。只要你在关键节点抓到了包,攻击链就在那儿。但绝大多数蓝队碰到"异常外联"告警时的反应是:看了一眼,4 个字段(源 IP、目的 IP、端口、协议)都对得上某个业务规则 → 关工单。这是 HW 蓝队最大的浪费。
这篇文章想做的事情很简单:把"异常外联"这条告警,掰开揉碎讲清楚它背后在发生什么,以及怎么用流量分析把它变成可用情报。
文章不打算讲 Wireshark 怎么打开文件,也不打算复述任何一款 C2 工具的功能。这些东西文档里有。我想讲的是真到了凌晨 3 点、告警扑面而来的 30 分钟里,一个合格的蓝队分析师应该做什么、按什么顺序做、用什么数据做判断。
第一次迁移发生在 2017 年前后。攻击方发现基于文件特征的 AV/EDR 越来越强,开始把重心从"放马"转向"无文件":内存马、PowerShell 反射加载、Living-off-the-Land。流量侧的攻击载荷从此不再依赖明显的文件落地,终端侧的检测压力陡增。
第二次迁移发生在 2021 年 TLS 1.3 大规模铺开之后。加密流量占比从 60% 一路涨到 90% 以上,传统的"明文 payload 特征匹配"几乎完全失效。攻击者不需要再费心构造看起来像 HTTP 的 C2 流量,直接走 TLS 就行——反正你也看不到 payload。
两次迁移叠加的结果是:HW 蓝队的检测重心被迫从"内容"迁移到"元数据"和"行为"。你能看到的只有 5 元组 + 包长 + 时序 + TLS 握手参数 + DNS 查询内容。这些弱信号要从海量噪声里捞出来,本身就是工程难题。
HW 期间蓝队能拿到的数据可以分成三类,性质完全不同:
| 数据类型 | 体积 | 时效 | 攻击者能否抹除 | HW 实战价值 |
|---|---|---|---|---|
| 终端日志(Sysmon/EDR) | 中 | 秒级 | 容易(清日志、改注册表) | 高但易失 |
| 流量元数据(NetFlow/镜像) | 大 | 秒级 | 几乎不能(已被交换机转发) | 最高 |
| 流量全包(PCAP) | 极大 | 秒级 | 不能 | 极高但存储贵 |
流量数据是攻击者最难完全抹除的证据,因为它已经被交换机/路由器转发,攻击者只能影响自己本机的网络栈,无法回溯到上游节点。这就是为什么 HW 蓝队必须把流量分析作为核心能力。
在 HW 一线看到太多次这样的对话:
"这条告警目标端口是 443,是 HTTPS 加密的,没法深查,关了吧。"
"这是业务访问 CDN 的正常流量,源 IP、目的 IP、端口都对得上白名单。"
"心跳这么规律,肯定是误报,正常应用也会有心跳。"
这三个判断分别对应三种错误:
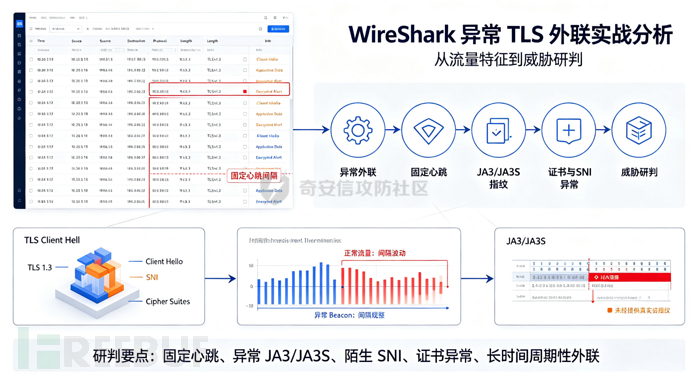
"加密就查不了"——TLS 握手的明文部分(ClientHello、SNI、ALPN、JA3 指纹、证书链)已经能告诉你 80% 的事,剩下 20% 用行为分析补。
"白名单匹配就安全"——攻击者专门挑白名单内的目标下手是常规操作。
"规律就误报"——规律恰恰是 Beacon 流量最显眼的特征,正常用户行为不会那么稳。
下面进入正题:怎么把这三个判断拆掉。
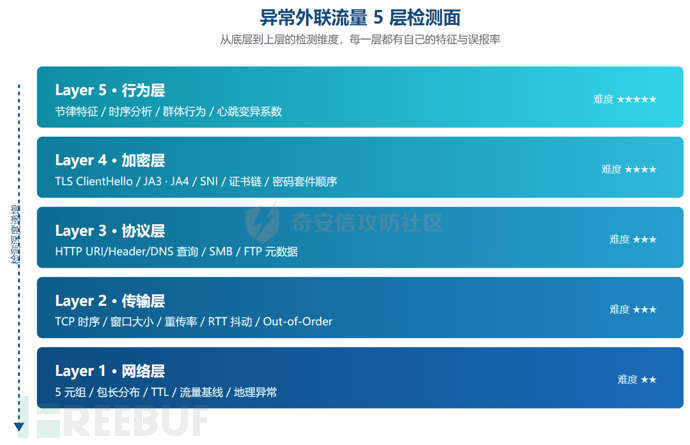
异常外联流量的检测面可以拆成 5 层,每一层都有自己的特征、工具、误报率。从底层到上层分别是:网络层 → 传输层 → 协议层 → 加密层 → 行为层。
┌─────────────────────────────────────────┐
│ Layer 5: 行为层(节律/时序/群体特征)    │
├─────────────────────────────────────────┤
│ Layer 4: 加密层(TLS/QUIC 指纹)        │
├─────────────────────────────────────────┤
│ Layer 3: 协议层(HTTP/DNS/SMB 元数据)   │
├─────────────────────────────────────────┤
│ Layer 2: 传输层(TCP 时序/窗口/重传)    │
├─────────────────────────────────────────┤
│ Layer 1: 网络层(5 元组/包长/TTL)       │
└─────────────────────────────────────────┘
核心字段:源 IP、目的 IP、源端口、目的端口、协议。
核心动作:建立流量基线。
HW 实战中这一步看似 trivial,但绝大多数蓝队没做对。正确做法不是简单写一个 ACL 白名单,而是按业务域 × 时间窗口 × 协议族建立三维基线:
# 流量基线建立的核心维度
class TrafficBaseline:
    def __init__(self, asset):
        self.asset = asset           # 资产标识:IP + 业务标签
        self.time_bucket = '15min'   # 时间粒度
        self.protocol_family = [...] # 协议族:HTTP, TLS, DNS, SSH...

    def is_anomaly(self, conn_log):
        # 三维偏离度评分
        score = 0
        if conn_log.dst_ip not in self.known_destinations:
            score += 30              # 陌生目的 IP
        if conn_log.dst_port not in self.known_ports:
            score += 20              # 陌生端口
        if conn_log.protocol_family not in self.protocol_family:
            score += 25              # 陌生协议族
        if not self.in_time_window(conn_log.timestamp):
            score += 15              # 非业务时间
        if conn_log.dst_ip in self.geo_anomalies:
            score += 10              # 地理异常
        return score > 50
HW 实战中这一步能直接干掉 50% 以上的告警。剩下的 50% 才需要继续往下挖。
TCP 握手参数是常被忽略的强特征:
| 字段 | 正常浏览器 | CobaltStrike Beacon | Metasploit | Sliver |
|---|---|---|---|---|
| TCP Window Size | 65535 / 64240 / 29200 | 29200(可配) | 29200 | 65535 |
| TTL | 64 / 128 | 128(可配) | 64 | 64 |
| MSS | 1460 | 1460(默认) | 1460 | 1460 |
| SACK/WS/Timestamp | 全开 | 部分关 | 全开 | 全开 |
但这些字段对配置灵活的 C2 工具来说极易伪造。真正难伪造的是TCP 重传率、Out-of-Order 比例、Initial Window 字节数这几个统计指标。CS 默认配置下,beacon 通信的 RTO 抖动模式与 Chrome 有显著差异:
# 用 tshark 提取 TCP 时序特征
tshark -r capture.pcap -Y "ip.addr==10.20.5.118 && ip.addr==45.XX.XX.66" \
  -T fields -e tcp.analysis.initial_rtt \
                -e tcp.analysis.retransmission \
                -e tcp.analysis.out_of_order \
                -e tcp.window_size_value \
  | awk 'NR>1 {rtt+=$1; ret+=$2; ooo+=$3; ws+=$4; n++}
         END {print "avg_rtt="rtt/n, "ret_rate="ret/n, "ooo_rate="ooo/n, "avg_ws="ws/n}'
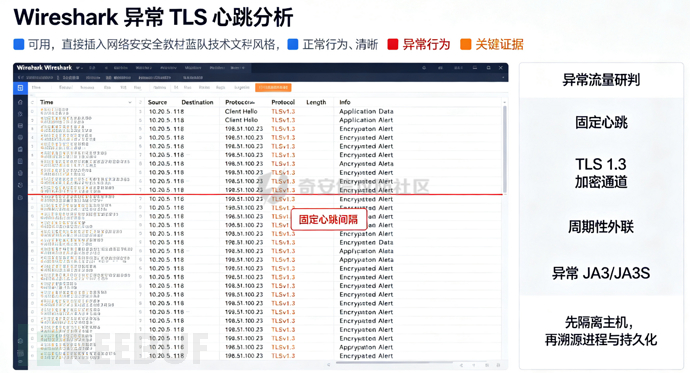
即便 C2 走 HTTPS,HTTP 请求的 URI 模式、Header 顺序、User-Agent、Cookie 命名习惯都是强特征。
CS Beacon 默认请求 URI 是 4 字节随机字符(如/aa7f、/Qk9m),这是一个极弱的特征但实战中非常好用:
# CS Beacon URI 特征过滤
tshark -r capture.pcap -Y 'http.request.uri matches "^/[a-zA-Z0-9]{4}$"' \
  -T fields -e frame.time_epoch -e ip.src -e ip.dst -e http.request.uri
但实战中碰到过自定义 C2 把 URI 伪装成/api/v2/health/check,这种就靠 Header 顺序抓——正常浏览器和脚本发包,Header 顺序差异显著。
DNS 是 HW 流量分析的金矿,原因是 DNS 几乎从不加密,且攻击者需要它来解析 C2 域名。
异常 DNS 的 5 个强特征:
| 特征 | 阈值 | 攻击场景 |
|---|---|---|
| 单域名查询频率 | > 10 次/分钟 | Beacon 心跳 |
| 单次查询长度 | > 50 字节 | DNS 隧道 |
| 域名熵值 | > 4.0 | DGA 域名 |
| TXT/NULL 记录查询占比 | > 30% | 数据外泄 |
| 应答包大小 | > 512 字节 | Tunnel 回应 |
# DNS 异常检测的 Python 实现(核心片段)
import math
from collections import Counter, defaultdict

class DNSAnomalyDetector:
    def __init__(self):
        self.query_history = defaultdict(list)

    def entropy(self, domain):
        """域名字符熵"""
        if not domain: return 0
        freq = Counter(domain)
        length = len(domain)
        return -sum((c/length) * math.log2(c/length) for c in freq.values())

    def detect_tunnel(self, domain, length):
        """DNS 隧道检测"""
        if length > 50: return 'TUNNEL_LENGTH'
        if self.entropy(domain.split('.')[0]) > 4.2: return 'DGA_ENTROPY'
        if domain.count('-') > 3: return 'TUNNEL_DELIMITER'
        return None

    def detect_beacon(self, src_ip, domain):
        """Beacon 模式检测:定时重复查询"""
        history = self.query_history[(src_ip, domain)]
        self.query_history[(src_ip, domain)] = history + [time.time()]
        # 保留最近 100 条
        self.query_history[(src_ip, domain)] = history[-100:]
        if len(history) < 10: return None
        # 计算查询间隔方差
        intervals = [history[i+1]-history[i] for i in range(len(history)-1)]
        mean = sum(intervals) / len(intervals)
        variance = sum((x-mean)**2 for x in intervals) / len(intervals)
        # 方差小 + 均值稳定 = Beacon
        if variance < 0.1 * mean**2 and 30 < mean < 600:
            return 'BEACON_PATTERN'
        return None
TLS 握手时的 ClientHello 是明文的,包含密码套件列表、扩展列表、椭圆曲线、EC 格式等。这些字段的特定组合就是客户端指纹。
JA3是 Salesforce 2017 年提出的 TLS 客户端指纹算法,原理是把 ClientHello 的关键字段拼接、MD5 哈希:
JA3_raw = TLSVersion,CipherSuites,Extensions,EllipticCurves,EllipticCurvePointFormats
JA3_hash = MD5(JA3_raw)
JA4是 2023 年提出的改进版,对加密套件和扩展做了排序标准化,对同一类客户端产生相同指纹,对 NAT 后多用户产生区分指纹,更适合现代场景。
# 用 Zeek 提取 JA3
cat @load base/protocols/ssl
redef SSL::disable_analyzer_after_detection = F;

# 关键日志:ssl.log 包含 client JA3 和 server JA3S
# zeek-cut < ssl.log ts id.orig_h id.resp_h ssl.client_ja3
HW 实战中 JA3/JA4 的用法:
| 客户端类型 | JA3 指纹示例 |
|---|---|
| Chrome 120 | cd08e31494f9531f560d64c695473da9 |
| Firefox 121 | 579ccef312d18482fc42e2b822ca2430 |
| CobaltStrike | a0e9f5d64349fb13191bc781f81f42e1 |
| Sliver | 51c64c77e60f3980eea90869b68c58a8 |
| curl 7.x | 456523fc94726331a4d5a2e1d40b2cd7 |
| Python requests | b32309a26951912be7dba376398abc3b |
注意:JA3 在 TLS 1.3 + ESNI 场景下开始失效,攻击者可以很容易重写 TLS 库来修改指纹。所以 JA3 只能作为弱信号,必须配合行为分析使用。
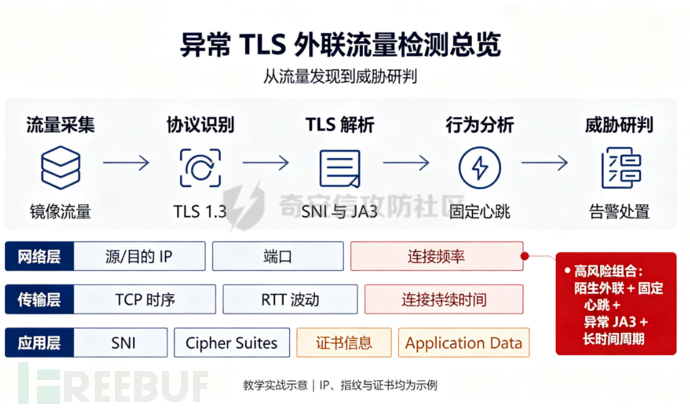
这是流量分析真正的胜负手。
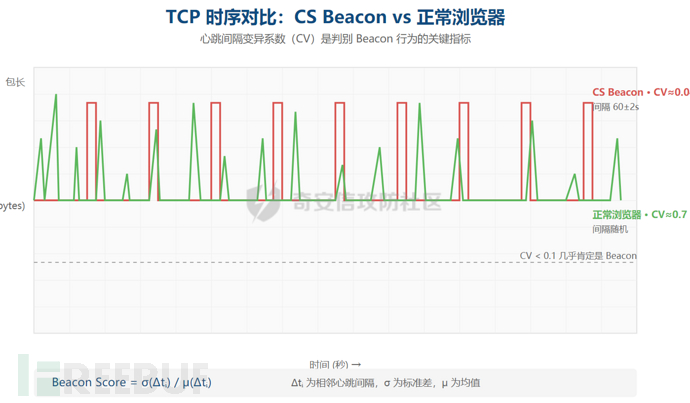
人或者浏览器访问一个站点,是不规律的——上午多、下午少、晚上又有、节假日完全不同。但 C2 Beacon 的心跳是机械的:
$$ \text{Beacon Score} = \frac{\sigma(\Delta t_i)}{\mu(\Delta t_i)} $$
其中 $\Delta t_i$ 是相邻心跳的时间间隔。变异系数(CV)小于 0.1 几乎可以确定是机器行为。
import numpy as np

def beacon_score(intervals):
    """
    给定一组心跳间隔,返回 Beacon 评分
    CV < 0.1: 几乎肯定是 Beacon
    0.1 < CV < 0.3: 可能是 Beacon
    CV > 0.3: 人工/正常客户端
    """
    arr = np.array(intervals)
    if len(arr) < 5: return None
    cv = np.std(arr) / np.mean(arr)
    return {
        'cv': cv,
        'verdict': 'BEACON' if cv < 0.1 else ('SUSPECT' if cv < 0.3 else 'HUMAN'),
        'mean_interval': np.mean(arr),
        'interval_entropy': -np.sum((arr/np.sum(arr)) * np.log2(arr/np.sum(arr) + 1e-10))
    }
实战中更狠的特征是"心跳 + 唤醒"双模式——Beacon 默认休眠(jitter 默认 0%),但攻击者操作时会突然有大量流量(命令执行 + 回传),间隔从分钟级跳到秒级。这种"基线 + 突变"的模式在普通业务里几乎不存在。
讲完检测面,给一条 HW 实战中真正能跑起来的工具链。
┌─────────┐   ┌──────────┐   ┌──────────┐   ┌──────────┐   ┌──────────┐
│ 镜像端口 │──▶│ Arkime/  │──▶│ Zeek +   │──▶│ ELK +    │──▶│ 威胁情报  │
│ /ERSPAN  │   │ tcpdump  │   │ Suricata │   │ 自研脚本 │   │ 关联平台  │
└─────────┘   └──────────┘   └──────────┘   └──────────┘   └──────────┘
   抓包          全包存储       元数据提取      统计建模         上下文丰富
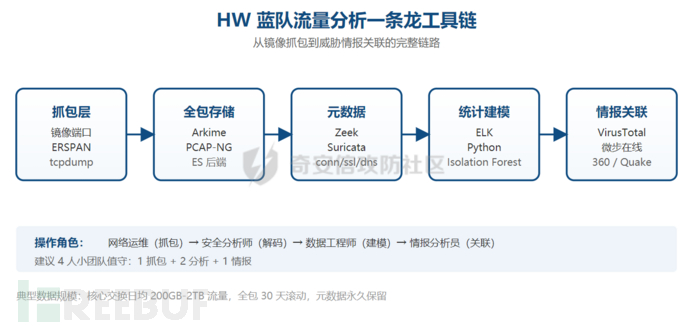
最低配置:核心交换机(核心层)做端口镜像,业务接入交换机(汇聚层)做 ERSPAN 远程镜像。不能在服务器本地抓包——你抓包的时候攻击者也能看到网卡打高。
# 思科交换机镜像端口配置示例
monitor session 1 source interface GigabitEthernet0/1 both
monitor session 1 destination interface GigabitEthernet0/48 encapsulation dot1q

# 华为交换机
observe-port 1 interface GigabitEthernet0/0/48
port-mirroring 1 to observe-port 1 both
流量规模预估:HW 期间一家中型企业的核心交换日均流量 200GB-2TB,全包存储(PCAP)需要至少 30 天滚动保留。建议用 Arkime(前称 Moloch)做全包存储,Elasticsearch 做元数据索引。
Wireshark 适合交互分析,tshark 适合出活——凌晨 3 点没时间点鼠标。
# 提取所有 HTTP 请求的 URI 和 User-Agent
tshark -r capture.pcap -Y "http.request" \
  -T fields -e frame.time_epoch -e ip.src -e ip.dst \
                -e http.host -e http.request.uri -e http.user_agent \
  > http_requests.tsv

# 提取所有 DNS 查询(带响应)
tshark -r capture.pcap -Y "dns.flags.response == 0" \
  -T fields -e frame.time_epoch -e ip.src -e dns.qry.name \
                -e dns.qry.type -e udp.length

# 提取 TLS ClientHello(JA3 计算用)
tshark -r capture.pcap -Y "tls.handshake.type == 1" \
  -T fields -e ip.src -e ip.dst -e tls.handshake.ciphersuites \
                -e tls.handshake.extensions -e tls.handshake.ja3

# 批量过滤:只保留与可疑 IP 的所有连接
tshark -r capture.pcap -Y "ip.addr==45.XX.XX.66" \
  -T fields -e frame.time_epoch -e ip.src -e ip.dst \
                -e tcp.srcport -e tcp.dstport -e tcp.flags.str
Zeek(原 Bro)是流量元数据的事实标准。它不解 payload,但能从 TCP 流里提取连接、SSL、HTTP、DNS、FTP、SMB 等所有协议的元数据。
# 自定义 Zeek 脚本:异常心跳检测
@load base/protocols/conn
@load base/protocols/ssl
@load base/protocols/dns

event connection_state_remove(c: connection)
{
    if (c$conn$duration > 1hr)
    {
        # 长连接 + 持续低流量 = 可疑
        local bytes_per_sec = c$conn$orig_bytes / c$conn$duration;
        if (bytes_per_sec < 100 && bytes_per_sec > 0.1)
        {
            local msg = fmt("SUSPECT_BEACON %s -> %s dur=%s bps=%.2f",
                            c$id$orig_h, c$id$resp_h,
                            c$conn$duration, bytes_per_sec);
            NOTICE([
                $note=Beacon::Suspicious_Long_Lived,
                $msg=msg,
                $conn=c,
                $identifier=cat(c$id$orig_h,c$id$resp_h)
            ]);
        }
    }
}
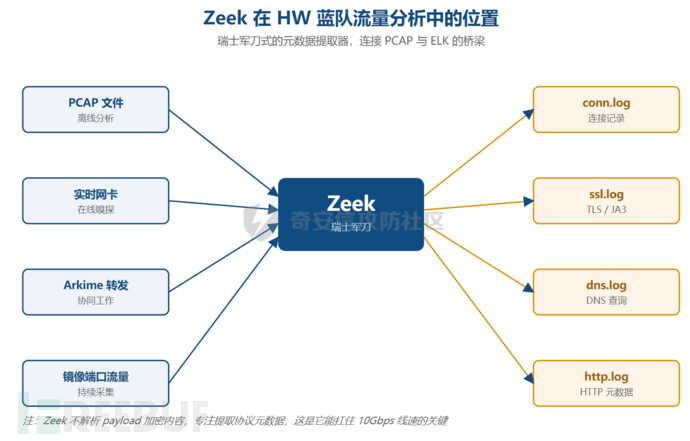
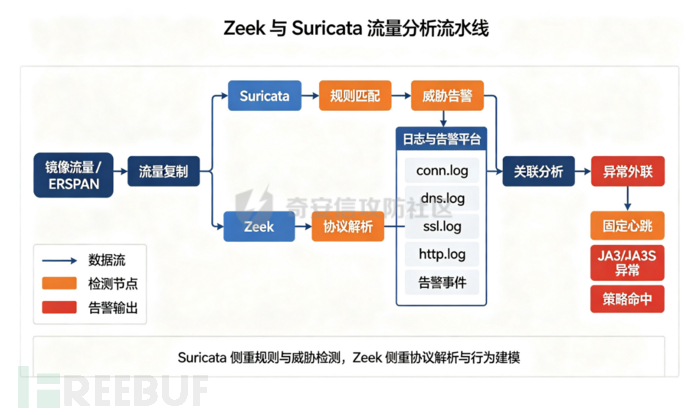
Zeek 输出的 conn.log、ssl.log、dns.log 直接灌进 ELK,剩余的统计建模和异常检测用 Python 脚本跑:
# HW 期间每小时跑一次的 Beacon 检测
import pandas as pd
from datetime import datetime, timedelta
import numpy as np

def detect_beacons(conn_log_path, time_window='1h'):
    df = pd.read_csv(conn_log_path, sep='\t', comment='#',
                     names=['ts','uid','src','src_port','dst','dst_port',
                            'proto','service','duration','bytes','state'])

    # 过滤出长连接
    long_conns = df[df['duration'] > 60]

    # 按 (src, dst, dst_port) 分组
    grouped = long_conns.groupby(['src', 'dst', 'dst_port'])

    suspects = []
    for (src, dst, port), group in grouped:
        # 计算连接间隔的变异系数
        intervals = group['ts'].diff().dropna()
        if len(intervals) < 10:
            continue
        cv = intervals.std() / intervals.mean()
        if cv < 0.15:  # 阈值
            suspects.append({
                'src': src,
                'dst': dst,
                'dst_port': port,
                'connection_count': len(group),
                'cv': cv,
                'mean_interval': intervals.mean(),
                'total_bytes': group['bytes'].sum(),
                'first_seen': datetime.fromtimestamp(group['ts'].min()),
                'last_seen': datetime.fromtimestamp(group['ts'].max())
            })
    return pd.DataFrame(suspects)
抓到了 C2 IP 之后,不要只看 VT 评分。HW 期间最关键的是关联到本次攻击活动的同源资产:
# 多源威胁情报关联
import requests

THREAT_INTEL_APIS = {
    'virustotal': 'https://www.virustotal.com/api/v3/ip_addresses/{ip}',
    'threatbook': 'https://api.threatbook.cn/v3/scene/ip_reputation',
    'qihoo': 'https://habo.qq.com/api/v1/ip/{ip}',
}

def enrich_ioc(ioc, ioc_type='ip'):
    results = {}
    for platform, url_template in THREAT_INTEL_APIS.items():
        url = url_template.format(**{ioc_type: ioc})
        try:
            r = requests.get(url, headers={'Authorization': f'Bearer {API_KEYS[platform]}'},
                           timeout=5)
            results[platform] = r.json()
        except Exception as e:
            results[platform] = {'error': str(e)}
    return results
回到前言那个真实失陷案例。假设我们当时没关工单而是按流量分析走下来,会看到什么?
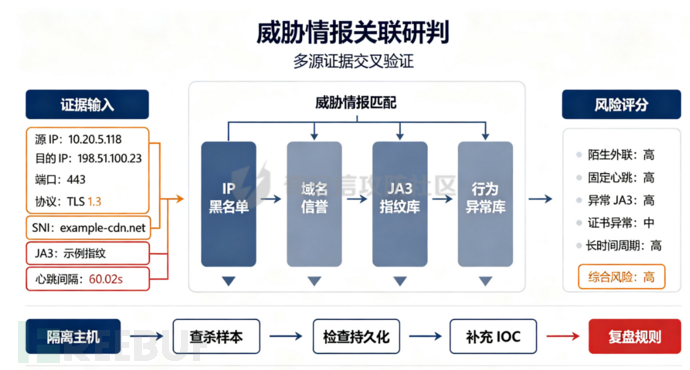
[02:47:15] 态势感知告警
资产: 10.20.5.118 (Web-Confluence)
事件: 异常外联
目的 IP: 45.XX.XX.66:443
协议: TLS 1.3
流量特征: 心跳 60s ± 5s, 单次 ~2KB
威胁情报: VT 评分 0/90, 微步低危
告警是 02:47 弹的,但攻击者不会傻到 02:47 才动手。先按告警时间往前推 2 小时,开始拓线。
# 提取 00:47 - 03:47 期间 10.20.5.118 的所有外联
tshark -r capture.pcap \
  -Y "ip.src==10.20.5.118 && frame.time >= \"2024-08-09 00:47\" && frame.time <= \"2024-08-09 03:47\"" \
  -T fields -e frame.time_epoch -e ip.dst -e tcp.dstport -e tcp.flags.str \
  | awk '$5 ~ /S/ {print}'  # 只看 SYN
结果:02:05 出现了第一个到 45.XX.XX.66 的 SYN 包,比告警时间早 42 分钟。告警的滞后是常态,不要被告警时间锚定思路。
# 提取 45.XX.XX.66 这个会话的所有协议细节
tshark -r capture.pcap \
  -Y "ip.addr==10.20.5.118 && ip.addr==45.XX.XX.66" \
  -T fields -e frame.time_epoch -e ip.src -e ip.dst \
                -e tcp.srcport -e tcp.dstport \
                -e tls.handshake.type -e tls.handshake.ciphersuites \
                -e tls.handshake.extensions.server_name \
                -e http.request.uri -e http.user_agent
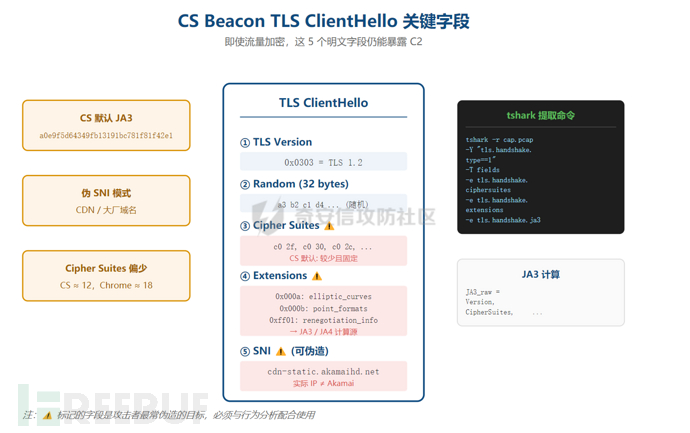
发现:
TLS ClientHello 的 SNI 是cdn-static.akamaihd.net(伪造的 CDN 域名)
JA3 指纹是a0e9f5d64349fb13191bc781f81f42e1(CobaltStrike 默认 JA3)
没有 HTTP 请求——纯 TLS 长连接
# 看 10.20.5.118 的所有 DNS 查询
tshark -r capture.pcap \
  -Y "ip.src==10.20.5.118 && dns.flags.response == 0" \
  -T fields -e frame.time_epoch -e dns.qry.name -e dns.qry.type
发现:
01:30:05confluence.office365-update.com(A) — WebShell 投递前的解析
02:05:00cdn-static.akamaihd.net(A) — C2 域名,但实际上 IP 解析到 45.XX.XX.66
重点:office365-update.com注册时间 2024-08-05,新注册域名 + 仿冒大厂是钓鱼/水坑常用手法。
CS Beacon 默认 JA3a0e9...42e1在企业网内出现几次:
# ELK 查询
{
  "query": {
    "bool": {
      "must": [
        {"match": {"tls.client_ja3": "a0e9f5d64349fb13191bc781f81f42e1"}},
        {"range": {"ts": {"gte": "now-7d"}}}
      ]
    }
  },
  "aggs": {
    "by_src": {"terms": {"field": "src_ip", "size": 100}}
  }
}
结果:除了 10.20.5.118,还有 3 台主机(10.20.3.45、10.20.7.88、10.20.9.12)也出现过同一个 JA3——这就是横向移动的痕迹。单看一个告警是孤立事件,拉到群体层面立刻变成失陷规模。
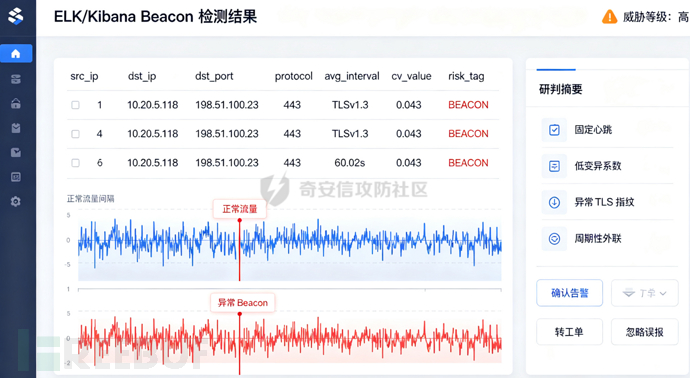
# 验证 45.XX.XX.66 的 Beacon 节律
intervals = [...]  # 从 conn.log 提取相邻连接间隔
score = beacon_score(intervals)
print(score)
# {'cv': 0.043, 'verdict': 'BEACON', 'mean_interval': 60.0, ...}
CV = 0.043,远低于 0.1 的阈值。配合 JA3 和 SNI 的伪造特征,可以下结论:45.XX.XX.66 是 C2,受害主机 10.20.5.118 已失陷。
按 JA3 群体找到的 4 台机器逐个做相同分析,绘制失陷范围:
| 主机 | IP | 业务 | 首次异常外联 | C2 IP | JA3 | 当前状态 |
|---|---|---|---|---|---|---|
| Confluence-01 | 10.20.5.118 | Wiki | 02:05 | 45.XX.XX.66 | a0e9...42e1 | 在线 |
| FileServer-02 | 10.20.3.45 | 文件共享 | 02:18 | 45.XX.XX.66 | a0e9...42e1 | 在线 |
| Jumpserver-03 | 10.20.7.88 | 跳板 | 02:31 | 45.XX.XX.66 | a0e9...42e1 | 在线 |
| DB-Backup-04 | 10.20.9.12 | 数据库备份 | 02:39 | 45.XX.XX.66 | a0e9...42e1 | 已下线(数据外传完成) |
关键发现:DB-Backup-04 在 02:39 已经完成数据外传并主动下线——这是攻击者"扫尾"的典型行为,不再产生流量是为了减少被发现的概率。
ioc = enrich_ioc('45.XX.XX.66', 'ip')
# 结果:
# VT: 12/90 检出,主要标签:CobaltStrike, C2
# 微步: 关联 3 个样本家族,2 个 APT 组织标签
# ASN: AS-CHOOPA (VPS Provider)
# 注册时间: 2024-06-12
# 地理位置: 美国 / 圣何塞
画像结论:使用商业 C2 + 商业 VPS 的中等水平攻击者,不是脚本小子但也不是顶级 APT。配合攻击链分析,新注册钓鱼域名 + 已知 CVE 利用 + 商业 C2,属于典型有组织的 HW 攻击队风格。
| 步骤 | 用时 | 核心动作 | 工具 |
|---|---|---|---|
| 1. 拓线时间窗口 | 5 分钟 | 往前推 2 小时看历史连接 | tshark |
| 2. 协议解码 | 10 分钟 | TLS ClientHello + JA3 + SNI | tshark / Wireshark |
| 3. DNS 拓线 | 5 分钟 | 异常域名 + 注册时间 | tshark / WHOIS |
| 4. JA3 群体分析 | 15 分钟 | 同 JA3 内网查询 | ELK |
| 5. 行为节律验证 | 10 分钟 | Beacon CV 计算 | Python |
| 6. 失陷规模圈定 | 30 分钟 | 同特征横向扫描 | 手工 + 脚本 |
| 7. 画像与封禁 | 15 分钟 | 多源情报关联 | VT / 微步 |
总计耗时约 90 分钟,比"告警-关单-失陷"的结局好太多。
按上面的链路跑下来,HW 蓝队的流量分析能力比 5 年前强了很多。但仍然有 4 个断层在持续扩大。
TLS 1.3 + ECH(Encrypted ClientHello)正在成为主流。当 ESNI 普及后,SNI 字段被加密,JA3/JA4 指纹的有效性进一步降低。
更关键的是:新一代 C2 框架(Sliver、Havoc、Nighthawk)默认就支持 JA3 随机化——每次握手生成不同的密码套件和扩展顺序,让基于哈希的指纹失效。
应对:
从 JA3 转向 JA4+(带客户端结构 + 排序后的指纹,区分度更高)
从单指纹转向 群体指纹(同一个 C2 实例的多次握手之间有统计学共性)
从协议指纹转向 行为指纹(不靠加密层,靠节律和上下文)
DoH(DNS over HTTPS)把 DNS 查询塞进 HTTPS,连 DNS 元数据都看不到了
QUIC让传统 TCP 元数据失效
WebSocket把 C2 流量藏在长连接的双向通道里
应对:在网关解密 HTTPS(合法合规前提下)做明文分析;QUIC 流量特征研究才刚起步。
这是 2024 年开始浮现的新威胁。LLM 可以生成"看起来像正常用户"的 C2 流量——心跳间隔加随机扰动、URI 模式模仿真实 API、包长分布贴近浏览器。
# 传统的 Beacon 检测:CV < 0.1 即判定
# AI 加扰后的 Beacon:
intervals = [60.1, 58.3, 62.7, 59.5, 61.8, 60.2, 59.7, ...]
# CV ≈ 0.025 但仍然很低 —— 仍然能抓
# 但如果加更多扰动:
intervals = [60, 45, 120, 80, 30, 200, 90, 150, 70, 110, ...]
# CV ≈ 0.5 —— 完全测不出来
应对:行为分析要从"心跳节律"转向"上下文一致性"——比如一个 Confluence 服务器突然开始和 CDN 心跳访问,但心跳间隔与正常 CDN 访问有偏离;或者一个 Web 服务器突然开始大量 HTTPS POST 但 GET 比例异常。
最难的场景不是 C2,而是合法用户 + 合法账号 + 异常行为。
员工被钓鱼 → 凭证泄露 → 攻击者用合法账号登入
VPN + 双因素认证被绕过
堡垒机日志全合法但操作异常
这种情况下,流量分析的 5 元组完全正常,没有任何告警。这是 HW 蓝队最难处理的场景,没有银弹。
应对:
用户行为分析(UEBA)
业务操作审计(堡垒机命令、数据库查询、应用层操作)
把流量、终端、日志三路数据打通做关联
HW 蓝队的能力建设不是技术问题,是组织问题。给三个角色的清单。
| 阶段 | 时间 | 任务 | 产出 |
|---|---|---|---|
| 第 1 个月 | D1-D7 | 核心交换机端口镜像配置 | 镜像流量到分析平台 |
| 第 1 个月 | D8-D14 | 部署 Arkime + Zeek | 全包 + 元数据存储 |
| 第 1 个月 | D15-D21 | 建立流量基线(业务域 × 15min) | 基线告警规则 |
| 第 1 个月 | D22-D30 | 部署 ELK,灌入 Zeek 日志 | 可视化面板 |
| 第 2 个月 | D31-D45 | 编写 Zeek 异常检测脚本 | 自研告警规则 |
| 第 2 个月 | D46-D60 | JA3/JA4 群体指纹库建立 | 指纹库 + 告警 |
| 第 3 个月 | D61-D75 | 威胁狩猎剧本(4-6 个场景) | 剧本文档 |
| 第 3 个月 | D76-D90 | 红蓝对抗演练,验证检测能力 | 演练报告 |
核心交换机:端口镜像到分析口
汇聚交换机:ERSPAN 到中心分析平台
服务器接入:禁止本地抓包,需要统一镜像
DNS 服务器:开启查询日志,导出到 ELK
VPN / 堡垒机:完整会话审计,开启录像
无线接入:流量镜像覆盖
我的应用向外连接的 IP 是否全部已知?
心跳 / 轮询的频率和模式是否合理?
HTTP 请求的 URI 模式是否过于规整?
TLS 客户端实现是否使用主流库(避免 JA3 异常)?
失败重试是否有退避策略(避免被识别为 Beacon)?
| 投入 | ROI | 优先级 |
|---|---|---|
| 流量镜像基础设施(交换机配置 + 存储) | 极高 | P0 |
| Arkime / Zeek 部署 | 极高 | P0 |
| 安全分析师培训(流量分析专项) | 高 | P0 |
| 威胁情报订阅(微步 / VT / 360) | 中 | P1 |
| UEBA 平台 | 中(实施周期长) | P1 |
| 商业 NDR(Vectrix / Darktrace) | 中 | P2 |
| AI 驱动的异常检测 | 不确定 | P3 |
最容易被忽视的投入:安全分析师培训。工具装齐了没人会用,比没工具更糟糕。
写到这里要诚实讲几件事。
第一,流量分析不是 HW 的全部。真正的高水平攻击者会同时在流量、终端、日志、应用层做隐蔽,单点突破流量分析拦不住。流量是"最难被抹除的证据",但也只是众多证据之一。终端侧检测(EDR)、日志侧检测(SIEM)、业务侧检测(风控)必须并行。
第二,流量分析的边际收益在递减。5 年前做流量分析,10 分钟能找到别人一个月找不到的失陷事件。今天做流量分析,同样的 10 分钟可能只换来一个"嫌疑",真正定性还要靠终端取证。加密 + 协议复用 + AI 加扰,让流量分析的检出难度每年上一个台阶。
第三,工具装齐不等于能力到位。见过太多企业买了商业 NDR、上了 Zeek + ELK、堆了 Arkime,但分析师只会用 Wireshark 点开看告警 IP。真正决定 HW 胜负的是凌晨 3 点值班的那个人懂不懂 JA3、会不会算 Beacon CV、知不知道 SNI 是会伪造的。工具是放大器,放大的是人的能力。
第四,永远会有漏网之鱼。HW 蓝队的本质工作是抬高攻击成本 + 缩短检测时间,不是"一个都不能漏"。攻击者只要一次成功就赢,蓝队只要一次漏掉就输。这是结构性不对等,接受它。
如果你正在读这篇文章并且准备 HW 值守,建议你把这篇文章的"四、实战案例"部分打印出来贴显示器边上。凌晨 3 点告警扑面而来时,按那 7 步走一遍,90 分钟之内你会有结论。比凭直觉拍脑袋靠谱。
如果你是在做 HW 蓝队建设,建议从镜像基础设施开始。没有流量,剩下的一切都是空谈。
如果你写代码写到凌晨也在怀疑"流量分析到底有没有用",我的回答是:有,但没那么有用。它是必备项,不是决胜项。决胜项永远是那个愿意凌晨 3 点爬起来、把告警从头看到尾的人。
HW 蓝队的尽头,是和攻击者赛跑。流量分析让你跑得稍微快一点。就这么点事。
# === 拓线基础 ===
# 1. 锁定主机所有外联
tshark -r cap.pcap -Y "ip.src==<HOST>" -T fields -e ip.dst -e tcp.dstport | sort -u

# 2. 拓线异常 IP 时间窗
tshark -r cap.pcap -Y "ip.addr==<IP>" -T fields -e frame.time_epoch

# === TLS 指纹 ===
# 3. 提取所有 ClientHello JA3
tshark -r cap.pcap -Y "tls.handshake.type==1" -T fields -e tls.handshake.ja3 -e ip.src

# 4. 群体查询某个 JA3
curl -XGET 'http://elk:9200/zeek-*/_search' -d '{"query":{"match":{"tls.client_ja3":"<HASH>"}}}'

# === DNS 异常 ===
# 5. 高熵域名
tshark -r cap.pcap -Y "dns" -T fields -e dns.qry.name | python3 -c "
import sys, math
from collections import Counter
for line in sys.stdin:
    d = line.strip().split('.')[0]
    if not d: continue
    freq = Counter(d)
    ent = -sum((c/len(d)) * math.log2(c/len(d)) for c in freq.values())
    if ent > 4.0: print(line.strip(), ent)"

# === Beacon 检测 ===
# 6. 计算连接间隔变异系数
python3 -c "
import pandas as pd, numpy as np
df = pd.read_csv('conn.log', sep='\t', comment='#')
for (src,dst,port), g in df.groupby(['id.orig_h','id.resp_h','id.resp_p']):
    if len(g) < 10: continue
    ints = g['ts'].diff().dropna()
    cv = ints.std() / ints.mean()
    if cv < 0.15:
        print(f'{src} -> {dst}:{port} CV={cv:.3f} n={len(g)}')"
| 客户端 | JA3 |
|---|---|
| Chrome 120 | cd08e31494f9531f560d64c695473da9 |
| Firefox 121 | 579ccef312d18482fc42e2b822ca2430 |
| CobaltStrike | a0e9f5d64349fb13191bc781f81f42e1 |
| Sliver | 51c64c77e60f3980eea90869b68c58a8 |
| Metasploit | 7c9f6d495c0d5b6c9b5e5e5e5e5e5e5e |
| curl 7.x | 456523fc94726331a4d5a2e1d40b2cd7 |
| Python requests | b32309a26951912be7dba376398abc3b |
注:JA3 在 TLS 1.3 + JA3 随机化场景下失效,使用前请先验证指纹有效性。
版权声明:本文代码片段均可在合法授权环境下复现,威胁情报 IP 已脱敏。HW 演练请遵守授权范围,本文不承担任何滥用责任。
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。