








Pierluigi Paganini | 2026年9月18日
Brevo原名为Sendinblue,是总部位于法国的云营销与客户通信平台,客户包括eBay、Louis Vuitton、Michelin等企业。
攻击者首次入侵Brevo是在9月10日,当时他们利用Brevo SAML SSO系统的漏洞,获取了138个账号的访问权限,其中包括加密货币硬件钱包厂商Trezor的账号。攻击者利用其中6个账号发送钓鱼邮件,还导出了43个账号中的联系人数据。
Brevo随后封堵了未授权访问,但4天后攻击者再次入侵,这次他们使用的是一枚被盗的长期Cloudflare API密钥。攻击者利用这枚密钥部署了一个恶意Cloudflare Worker,向Brevo自有网站以及嵌入客户站点的3个JavaScript文件中注入恶意代码。
Brevo在事故公告中写道:"攻击者窃取了一枚硬编码在应用源代码中、拥有账户完整权限的长期Cloudflare API密钥。凭借这枚密钥,攻击者可以在Brevo的域名区域下创建Worker、路由和DNS记录,且不会触发任何告警。由于恶意Worker在边缘节点篡改响应内容,还移除了Content-Security-Policy等安全头,我们的源站服务器和文件始终未被修改,标准完整性检查无法检测到异常。"
这次入侵将Brevo的可信基础设施变成了恶意代码分发渠道。所有依赖Brevo服务的网站,都会向访客和用户推送这段恶意代码。安全厂商Sansec估算,已有超过10万个网站受到影响。与9月10日的账号入侵事件不同,这次事件中厂商自身的基础设施直接成为攻击分发渠道。
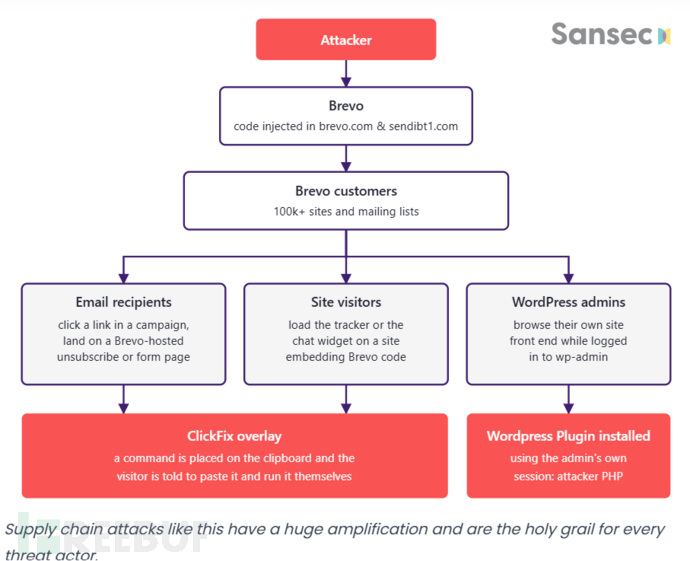
安全厂商Sansec在报告中指出:"9月14日,Brevo向自身官网及超过10万个客户网站的访客推送了恶意代码。这些恶意代码包含两个组件:
数千个网站都会直接从cdn.brevo.com加载Brevo的聊天组件和追踪脚本,攻击者篡改了这些脚本,使其从Brevo旗下的sendibt1.com域名加载额外的恶意脚本。攻击者无需逐个入侵站点,就能触达海量网站。
普通访客会看到伪造的“证明你是人类”验证提示,被骗运行恶意命令。WordPress管理员面临的威胁更严重:如果他们访问自己站点时处于登录状态,恶意插件可以借助其活跃会话直接安装,无需输入密码。
恶意代码还会只针对已登录的WordPress管理员生效,绕过爬虫、开发者工具和安全扫描器,以此躲避检测。BleepingComputer随后在VirusTotal上发现了这个伪装成“Web Media Optimizer”的插件。它可以在常规插件列表中隐藏自身,通过must-use插件目录实现持久化,还能与C2服务器通信。
攻击期间,Brevo源站服务器上的文件始终完全干净。如果管理员检查源站的文件哈希,或者运行标准完整性监控工具,根本发现不了任何问题,因为攻击者从未改动过源站上的任何内容。整个攻击完全运行在CDN边缘节点,所有监控源站层级的工具都无法发现异常。
Sansec表示,供应链攻击能给攻击者带来极大的攻击覆盖面。这次事件中,仅凭一枚被盗的密钥和被攻陷的Cloudflare访问权限,恶意代码就通过Brevo的可信基础设施,传播到所有加载了其脚本的网站。攻击者不需要逐个入侵客户,也不需要单独诱骗每个受害者。各个网站通过简单的<script>标签就对Brevo建立了信任关系,这让该厂商成为攻击者理想的恶意代码分发节点。
此次攻击的暴露窗口大约是9月14日UTC时间16:05到20:13,Brevo和Cloudflare两家公司都确认,到9月15日所有恶意内容已经被完全清除。Brevo已经吊销了被盗的API密钥,从源代码中移除了这处硬编码的凭证,删除了攻击者创建的域名,还清空了边缘缓存。目前Brevo尚未回应:这次Cloudflare权限被攻陷,是否与9月10日披露的SAML SSO账号劫持事件有关——此前那起事件导致钓鱼邮件发送到了硬件钱包厂商Trezor关联的34.7万个邮箱地址。
如果你的网站上加载了Brevo的组件、表单或聊天脚本,不要以为厂商“已经修复”就万事大吉。你需要检查访问日志,查看9月14日前后是否有插件被安装或激活,对比服务器磁盘上的文件与WordPress管理后台显示的插件列表(这个恶意插件专门会在后台列表中隐藏自身),如果发现异常立刻轮换管理员密码。如果你的团队成员当天因为网站提示,在终端里粘贴过所谓的“验证”命令,那台设备必须做全面的安全扫描,不能放任不管。
讽刺的是,sendibt1.com看似是很多人会第一时间封禁的域名,但实际上封禁它会带来问题——这是Brevo用于邮件追踪的合法域名,封禁它会导致仍在使用Brevo服务的客户无法正常使用邮件打开追踪和Click追踪功能。攻击者只是滥用了本就处于信任列表中的基础设施。
Sansec的报告中包含了此次攻击的IOC、C2路径和文件哈希。
参考来源:
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。