



惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

V
Visual Studio Blog
Y
Y Combinator Blog
奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
Hugging Face - Blog
Hugging Face - Blog
钛媒体:引领未来商业与生活新知
钛媒体:引领未来商业与生活新知
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
The Cloudflare Blog
L
LangChain Blog
美团技术团队
N
Netflix TechBlog - Medium
量子位
酷 壳 – CoolShell
酷 壳 – CoolShell
B
Blog
博客园 - 司徒正美
爱范儿
爱范儿
D
DataBreaches.Net
月光博客
月光博客
U
Unit 42
B
Blog RSS Feed
Engineering at Meta
Engineering at Meta
Apple Machine Learning Research
Jina AI
Jina AI
MongoDB | Blog
MongoDB | Blog
腾讯CDC

编程笔记

智元灵犀X2机器人二开02:端侧环境与第一个 AIMDK 程序 智元灵犀X2机器人二开01:认识灵犀 X2 与二开全景,端侧、云端与灵心平台 腾讯WorkBuddy海外版来啦,注册畅玩gpt-6-Astra,deepseek-4.1-flash限时免费 Tencent's WorkBuddy AI: Sign Up to Enjoy GPT-6-Astra and now DeepSeek-4.1-Flash is Free AI|大模型智力测试,鹈鹕SVG生成 Grok账号如何获取SSO cookie及如何在vscode中使用grok api 转载|一图看懂大模型性价比 谷歌云收入暴增82%、公募科技持仓突破60%:AI不会减速的七个铁证 AI|AI面试题,AI来解答 译|为什么 TypeScript 7.0 用 Go 重写 解决Fish Shell中使用vfox报错,Lacks hook support 股票配债缴款操作指南 Deepseek大模型越狱/破甲提示词 用DeepSeek-V4-Pro大模型写长篇小说,网文 全网寻找的同花顺板块同列网页版来了!盯盘效率提升 5 倍的黑科技 等一个黄金坑:中海物业跌到什么价位,到手股息率能有6%? Claude Code(1)在 WSL Ubuntu 上安装和配置指南 (译)AI 裁员潮:亚马逊、微软等科技巨头将 2025 年裁员归因于人工智能 AI|L2和L3级自动驾驶有什么区别 AI|Gemini CLI 实用技巧与窍门 AI|Gemini CLI Tips & Tricks 限制 Microsoft Edge 浏览器的内存占用 (Repost)4.3 Million Browsers Infected,Inside ShadyPanda's 7-Year Malware Campaign (译)430万浏览器被感染,揭秘 ShadyPanda 持续 7 年的恶意软件活动 必应搜索屏蔽垃圾网站 译|Linux 启动过程:从按下电源到内核 独立开发:AI图生图获得第一位付费用户,现在支持在线支付了 译|面试官引诱我安装恶意软件(我是如何在一次“工作面试”中差点被黑的) 译|在 Go 中防止 CSRF 的现代方法,CrossOriginProtection AI图生图:释放你的无限创造力,免费在线生成惊艳图像
github Fine-grained personal access token 使用
本文作者: yigmmk · 2025-11-28 · via 编程笔记

使用之前创建的 github Fine-grained personal access token 修改仓库文件时报错403,发现用owner为个人用户名的token无法修改组织下仓库的文件.

这是我的用户名 yiGmMk ,这个用户下的仓库使用该token可以正常修改文件.

原因

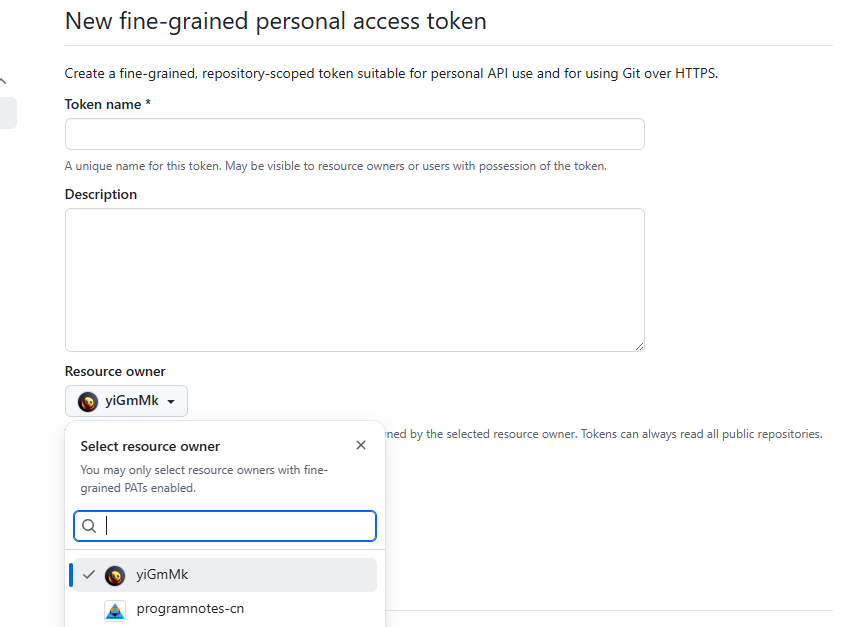
创建token可以指定owner,如果需要修改组织下的仓库文件,需要创建一个owner为组织名的token.

如下,需创建owner为programnotes-cn的token才能修改该组织下的仓库文件:
配置

配置地址,https://github.com/settings/personal-access-tokens

2种方案

github 个人的 Fine-grained Personal Access Token (细粒度令牌) 是可以修改组织(Organization)名下仓库文件的

方案一:使用 Fine-grained Token

推荐,更安全,但需要配置

  1. 资源所有者(Resource Owner)必须选对
    在创建 Token 时,“Resource owner” 不能选你自己(你的用户名),必须从下拉菜单中选择那个组织

    • 注意:如果你在下拉菜单里看不到那个组织,说明该组织禁止了非管理员创建细粒度 Token,或者你需要先在组织设置里开启。
  2. 组织管理员必须批准(Policy)
    很多组织默认是禁止细粒度 Token 访问私有仓库的。

    • 你需要联系组织的 Owner/Admin,进入 Organization Settings -> Third-party access -> Personal access tokens -> Settings
    • 确保选择了 “Allow access via fine-grained personal access tokens”。
  3. 权限设置(Permissions)
    Repository permissions 中,你必须显式开启:

    • Contents: Read and write (这是修改文件必须的)
    • Metadata: Read-only (默认必选)

方案二:使用 Personal Access Token (Classic)(最简单,成功率高)

如果方案一太麻烦(比如你不是管理员,且不想麻烦管理员去改设置),最直接的方法是换回 Classic Token

操作步骤:

  1. 进入 GitHub Settings -> Developer settings
  2. 选择 Personal access tokens -> Tokens (classic)
  3. 点击 Generate new token (classic)
  4. 关键步骤
    • Scopes (权限范围):勾选整个 repo 复选框(包含 repo:status, public_repo 等)。这将赋予该 Token 对你拥有权限的所有仓库(包括组织仓库)的读写权限。
    • SSO 授权 (如果组织开启了 SAML):Token 创建后,如果你的组织开启了单点登录 (SSO),你需要点击 Token 旁边的 “Configure SSO” 按钮,并对该组织进行授权(Authorize)。如果不做这一步,Token 即使有权限也无法读写组织资源。