
惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

Y
Y Combinator Blog
有赞技术团队
有赞技术团队
J
Java Code Geeks
H
Hackread – Cybersecurity News, Data Breaches, AI and More
美团技术团队
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
Hugging Face - Blog
Hugging Face - Blog
人人都是产品经理
人人都是产品经理
酷 壳 – CoolShell
酷 壳 – CoolShell
钛媒体:引领未来商业与生活新知
钛媒体:引领未来商业与生活新知
C
Check Point Blog
博客园 - 【当耐特】
The GitHub Blog
The GitHub Blog
Recent Announcements
The Cloudflare Blog
Microsoft Azure Blog
腾讯CDC
Vercel News
Vercel News
IT之家
IT之家
MyScale Blog
MyScale Blog
博客园_首页
Martin Fowler
Martin Fowler
WordPress大学
WordPress大学
罗磊的独立博客

一纸忘忧

ONE DAY 0402 糟糕的远程桌面连接体验 ONE DAY 0331 国产替代派上用场 ONE DAY 0328 火炉山公园和地摊椰子鸡 ONE DAY 0327 好久不见,最佳员工! ONE DAY 0326 差点从程序员变成了跨境运营 ONE DAY 0325 入职新公司一个月 ONE DAY 0322 带走了中山的所有东西 ONE DAY 0320 便宜的东西就是最贵的 ONE DAY 0319 该来的终究还是来了 ONE DAY 0318 过了本命年,命就是硬! ONE DAY 0317 AI 时代的工作流 ONE DAY 0316 梅开二度,Opus 再次离职 ONE DAY 0315 小镇上的图书馆 ONE DAY 0314 股市里的价投与韭菜 ONE DAY 0313 AI 离职,重金返聘! ONE DAY 0312 长江电力回本!历史盈利新高! ONE DAY 0311 工作中的优先级 ONE DAY 0310 重启 One Day 计划 ONE DAY 0310 重启 One Day 计划 成立一周年!开源的本土化中文文档知识库 - 一纸忘忧 成立一周年!开源的本土化中文文档知识库 也许世界并不美好,但也没有那么糟糕 - 一纸忘忧 也许世界并不美好,但也没有那么糟糕 如何在团队项目中白嫖 Vercel 的免费服务 - 一纸忘忧 如何在团队项目中白嫖 Vercel 的免费服务 梅开二度,土区 iCloud 再次涨价 - 一纸忘忧 梅开二度,土区 iCloud 再次涨价 解决 macOS 导入宝塔面板 SSL 证书失败 阿里云高校计划免费领取五年 ECS 服务器 - 一纸忘忧 阿里云高校计划免费领取五年 ECS 服务器
解决 macOS 导入宝塔面板 SSL 证书失败
博主: 一纸忘忧 · 2024-08-16 · via 一纸忘忧

宝塔 Linux 面板在很久以前就添加了开启面板 HTTPS 访问的功能,但该选项默认是关闭的。然而在其最新的版本 9.1.0 中,使用最新的脚本全新安装的话会默认开启该选项。想要关掉也可以,不过既然官方都建议我们开启面板 HTTPS 访问,干脆就把它打开吧。
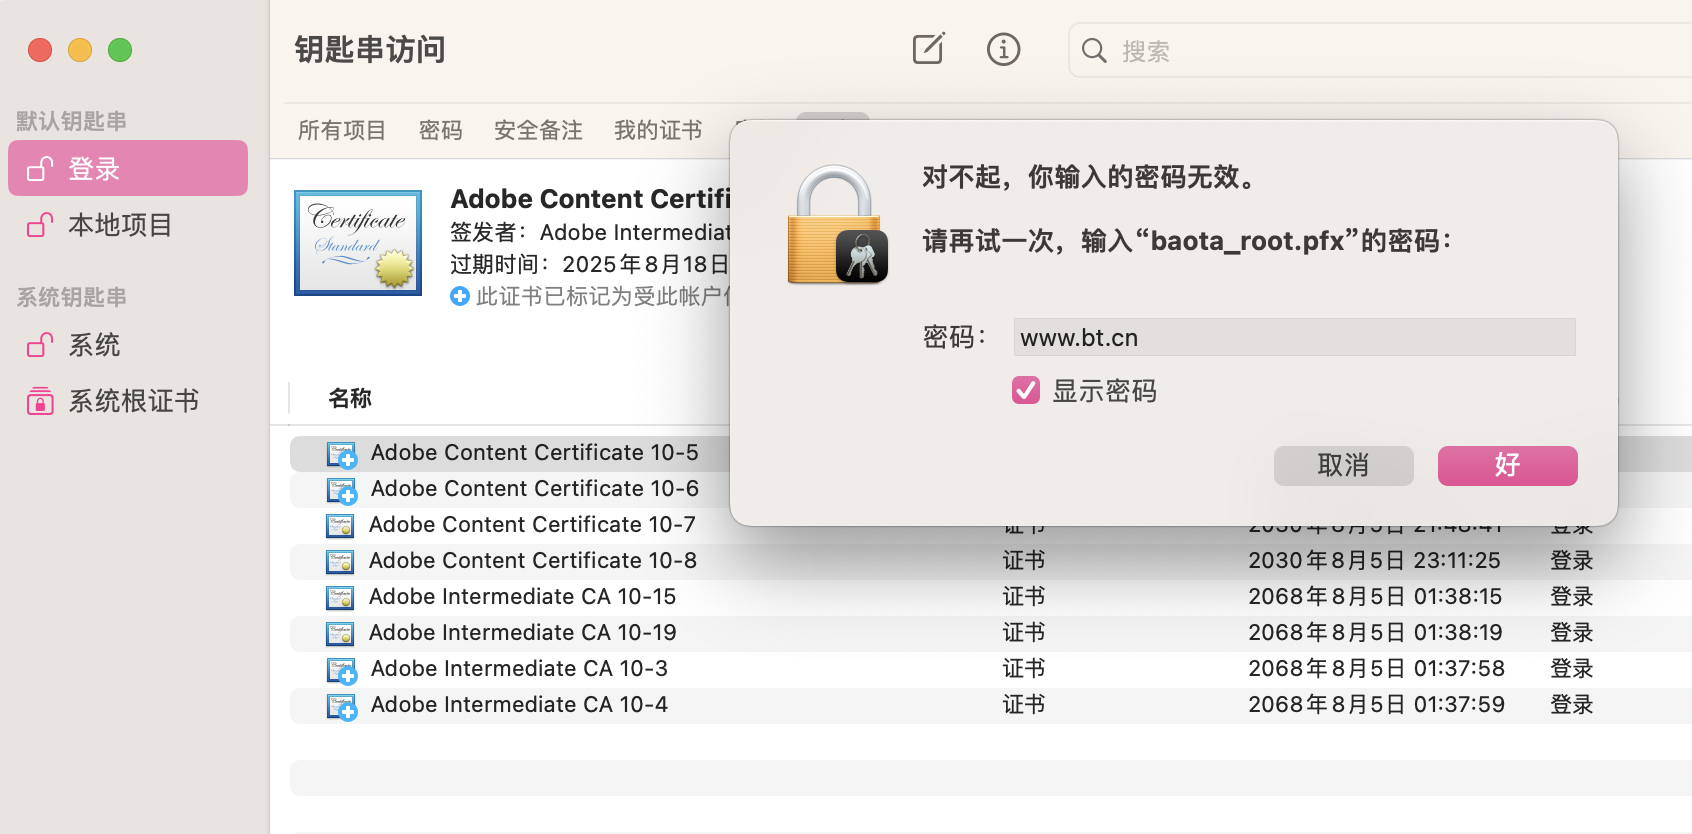
但是在官方的教程中却出现了一些奇怪的问题,在我的 MacBook Pro 中无法导入宝塔官方的根证书,按照教程内容下载了证书,并输入正确的密码 www.bt.cn,却提示 对不起,你输入的密码无效

在宝塔论坛找了一下相关内容,发现原来很多人也遇到了这个问题,baota_root.pfx 文件在 Windows 系统中都能导入成功,在 macOS 系统却一直提示密码无效,可能是 pxf 格式兼容问题,那就生成另一种兼容性好的证书。
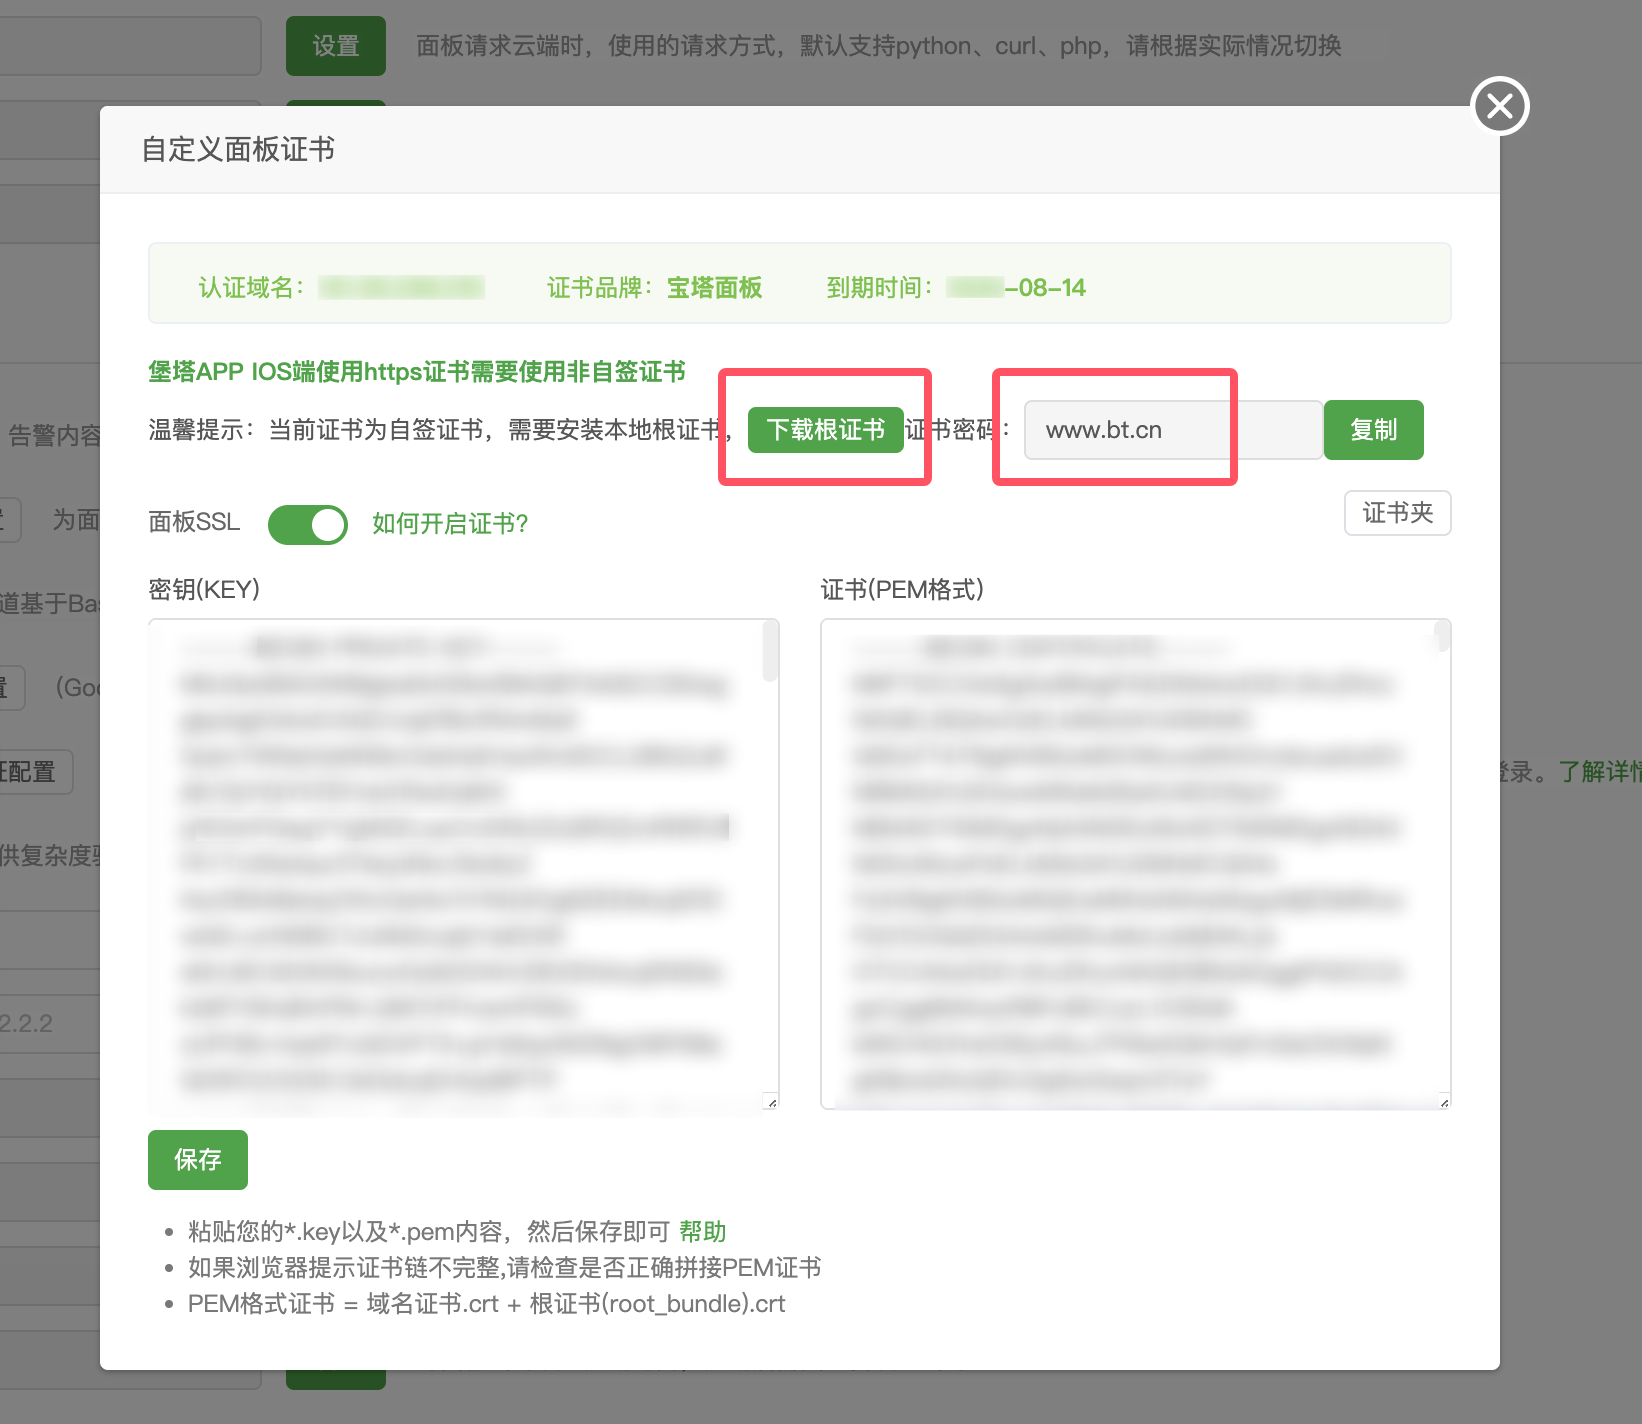
首先将面板的证书下载到本地电脑,然后在 macOS 终端进入到该目录,为了确保 OpenSSL 是否已经存在于系统中,先使用 openssl version 命令查看一下版本号,可以看到我的版本号是 3.3.6。
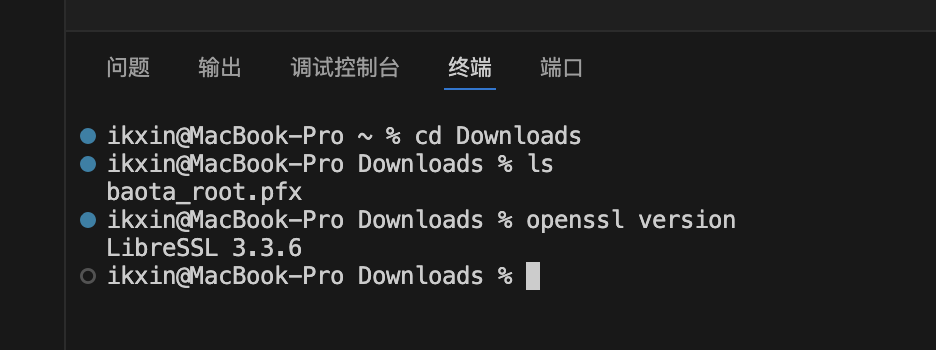
然后使用以下命令创建另一个格式的证书,这条命令是使用 OpenSSL 从名为 baota_root.pfx 的 PKCS#12 文件中提取客户端证书,并将其保存为 certificate.crt 文件。需要注意的是,回车之后请输入证书密码 www.bt.cn

openssl pkcs12 -in baota_root.pfx -clcerts -nokeys -out certificate.crt

该命令具体内容如下:

  • openssl pkcs12: 使用 OpenSSL 的 pkcs12 子命令来处理 PKCS#12 文件。
  • -in baota_root.pfx: 指定输入文件,即名为 baota_root.pfx 的文件。
  • -clcerts: 只提取客户端证书(而不是 CA 证书或私钥)。
  • -nokeys: 不提取私钥,仅提取证书。
  • -out certificate.crt: 指定输出文件的路径和名称,将提取到的客户端证书保存为 certificate.crt

运行该命令后 baota_root.pfx 文件中的客户端证书将被提取并保存为 certificate.crt 文件,这个文件将会以 PEM 格式保存。
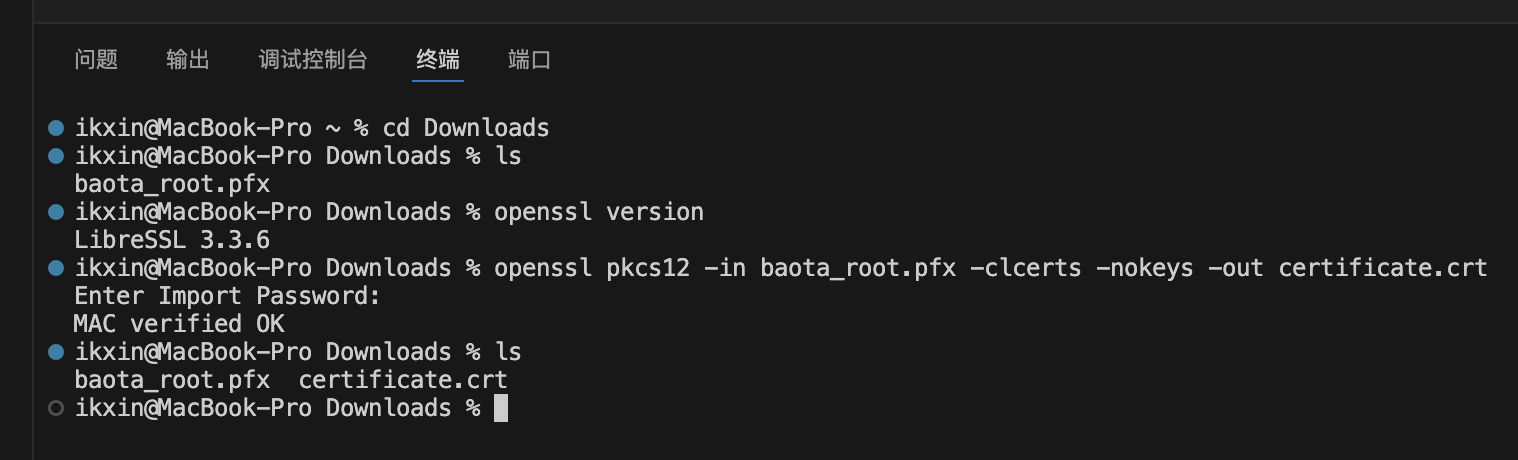
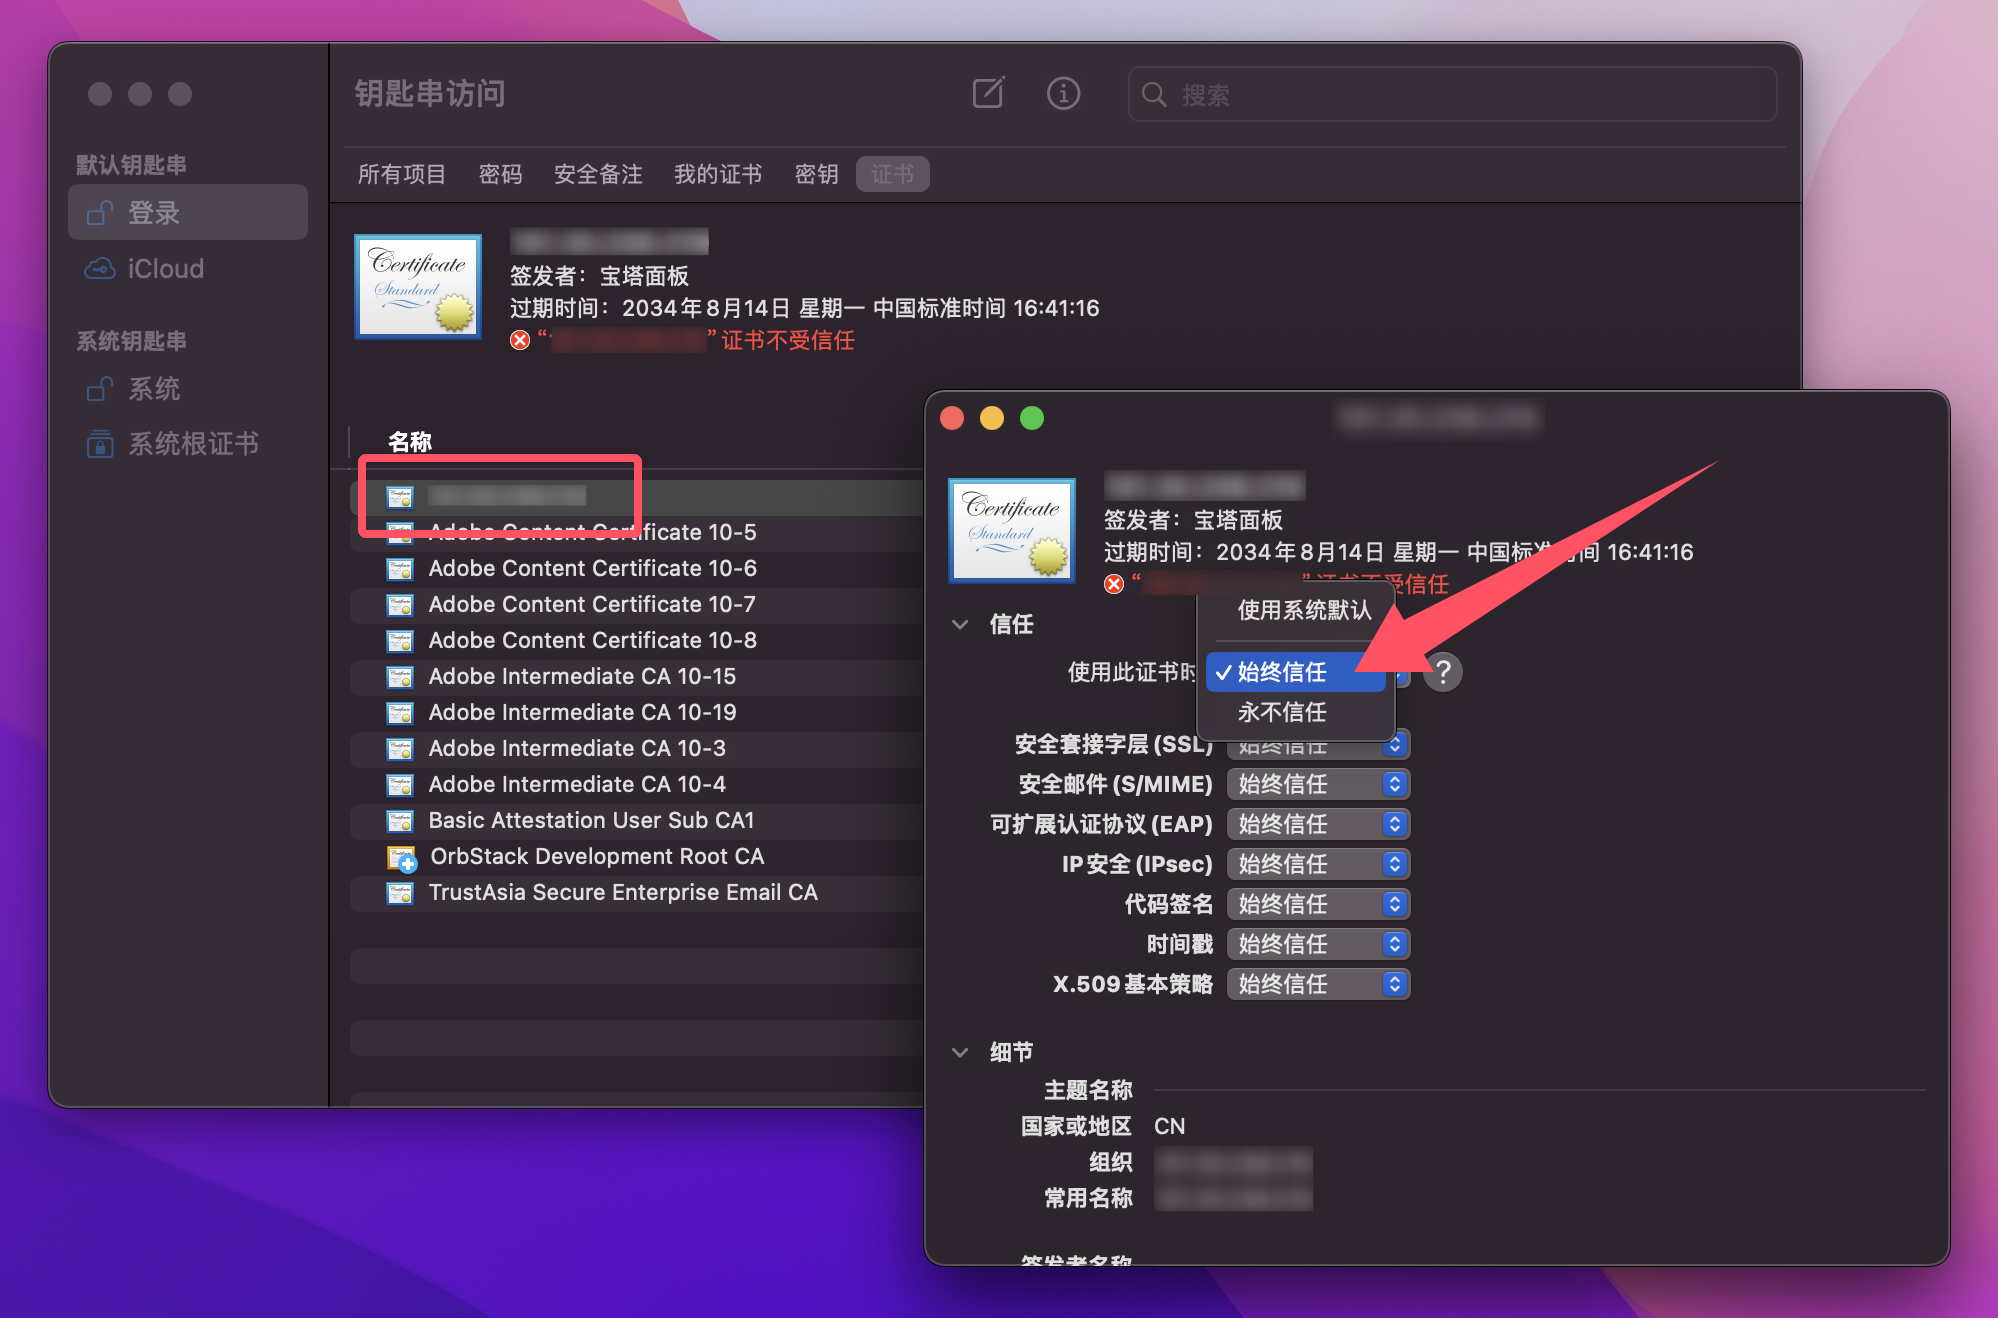
接下来回到访达,双击打开生成后的 certificate.crt 文件,会自动导入到钥匙串访问,双击打开该证书,在「信任」中设置「使用此证书时」为「始终信任」。
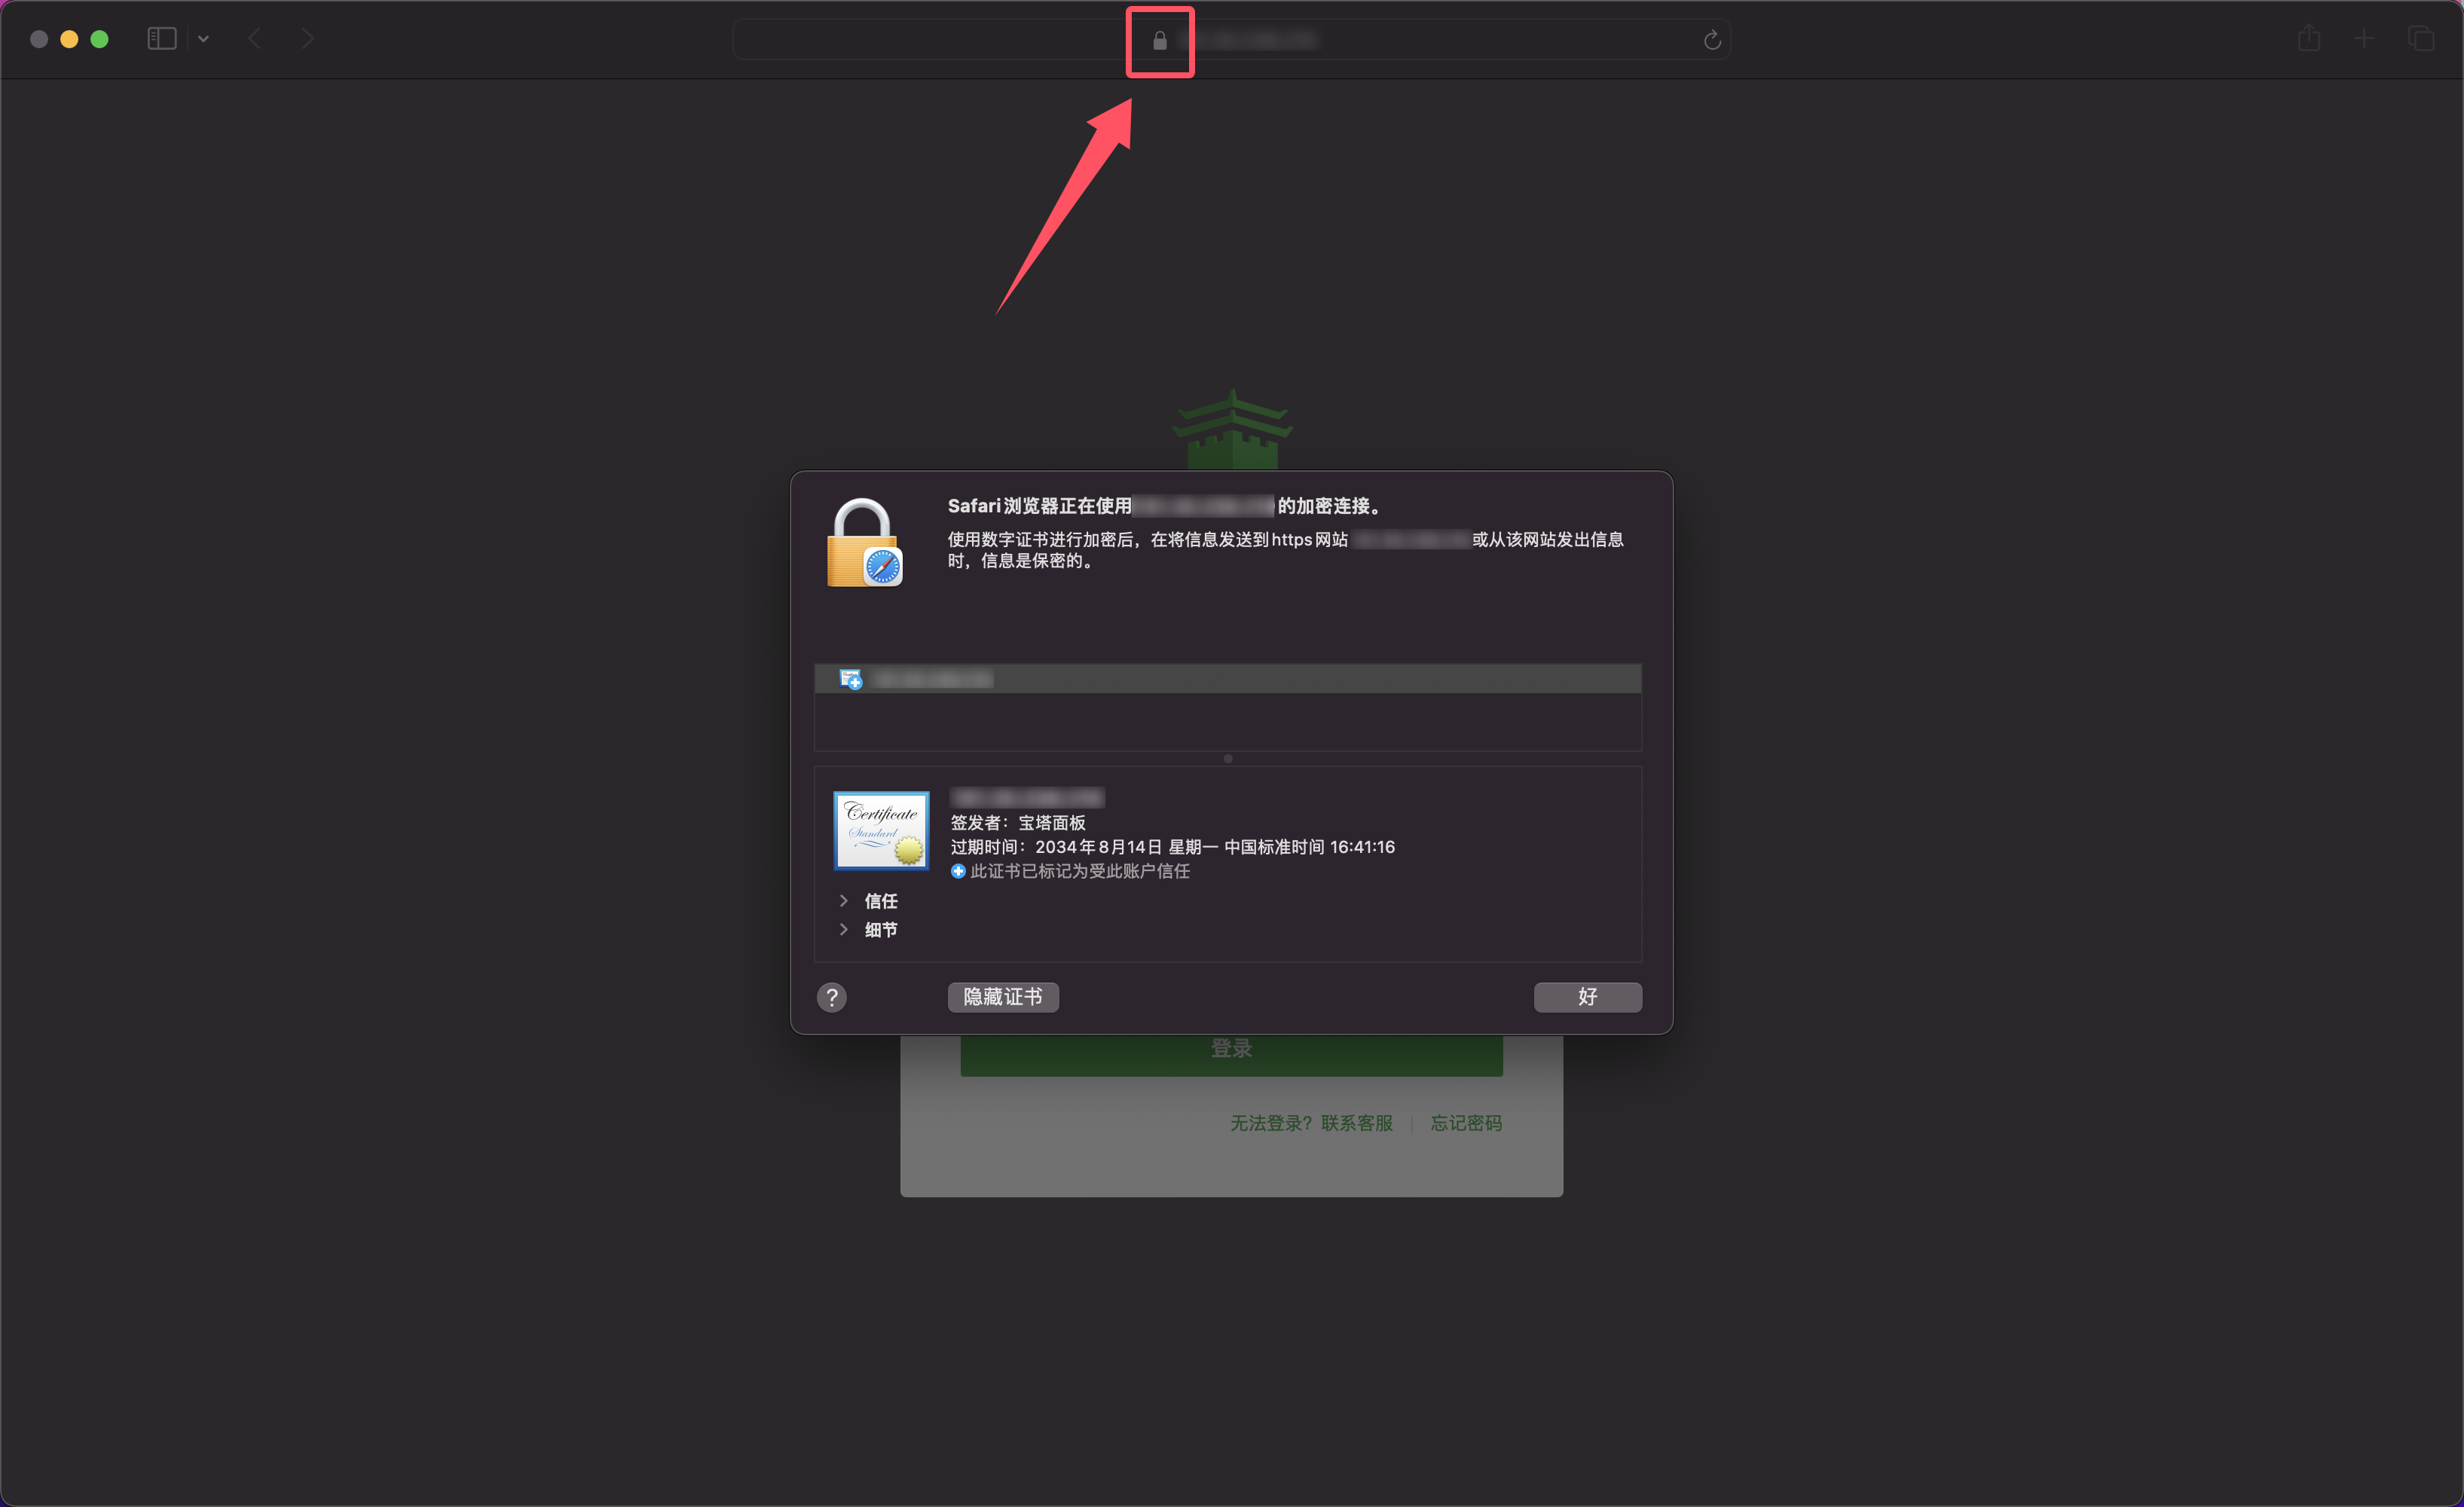
最后重启一下浏览器,可以看到宝塔面板的 SSL 证书已经处于正常状态,不会再提示不安全了。
赞赏作者

如果觉得我的文章对你有用,请随意赞赏