

惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

Hugging Face - Blog
Hugging Face - Blog
Google DeepMind News
云风的 BLOG
云风的 BLOG
WordPress大学
WordPress大学
Vercel News
Vercel News
Apple Machine Learning Research
T
Tailwind CSS Blog
I
InfoQ
小众软件
小众软件
Recent Announcements
博客园 - 【当耐特】
The GitHub Blog
The GitHub Blog
大猫的无限游戏
大猫的无限游戏
美团技术团队
T
The Blog of Author Tim Ferriss
奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
酷 壳 – CoolShell
酷 壳 – CoolShell
MongoDB | Blog
MongoDB | Blog
V
V2EX
J
Java Code Geeks
有赞技术团队
有赞技术团队
博客园 - 聂微东
B
Blog RSS Feed
博客园 - 司徒正美

lvbibir's Blog

shell | 磁盘空间分析脚本 Linux cat 和 tee 命令写入文件 python | 使用 uv 管理你的 python 环境 Claude Code 完整配置指南 windows | mihomo 内核独立部署指南 linux | 磁盘扩容 wsl | 释放长久运行占用的磁盘空间 mysql | 线程上限问题处理 麒麟 7.6 安装谷歌 OTP 认证模块 suse 12sp5 升级 openssh 及 openssl suse 12sp5 部署 mysql 5.7 《谁的青春不迷茫》 docker | centos7 部署 docker vim | 基础配置和使用 windows | rime 输入法 & 雾凇方案 shell | sshpass 批量传输文件及执行命令 wsl | 原生 linux 方式安装 docker nodejs | fnm + pnpm 开发环境配置 wsl | 安装配置 miniconda 虚拟环境 wsl | 自动更新系统代理 wsl | bashrc 环境变量不正确加载的处理方法 wsl | win10 安装 wsl2 troubleshooting | ssh 成功但是 scp 失败 linux | 常用命令总结 docker 部署 piclist shell | 检测网站存活并自动钉钉告警 Zabbix | 监控端口连通性并自动追踪 TCP 路由 windows | 自定义开机快速启动项 windows | miniconda 配置 python 虚拟环境 Zabbix | 监控主机到指定 ip 的流量大小
CVE-1999-0526
lvbibir · 2022-01-01 · via lvbibir's Blog

0 前言

本文参考以下链接:

基于 CVE-1999-0526 漏洞的披露,对系统 X 服务的 6000 端口进行关闭

有三种方式:

  • 修改系统/usr/bin/X 内容,增加 nolisten 参数
  • 开启系统防火墙,关闭 6000 端口的对外访问
  • 禁用桌面 (runlevel-5),开机进入字符界面 (runlevel-3)

1 修改 /usr/bin/X 脚本

1.1 关闭

rm -f /usr/bin/X

vim /usr/bin/X

###################
添加如下内容
#!/bin/bash
exec /usr/bin/Xorg "$@" -nolisten tcp
exit 0
####################

chmod 777 /usr/bin/X

kill -9 进程号 # ps -elf |grep X 显示的进程号
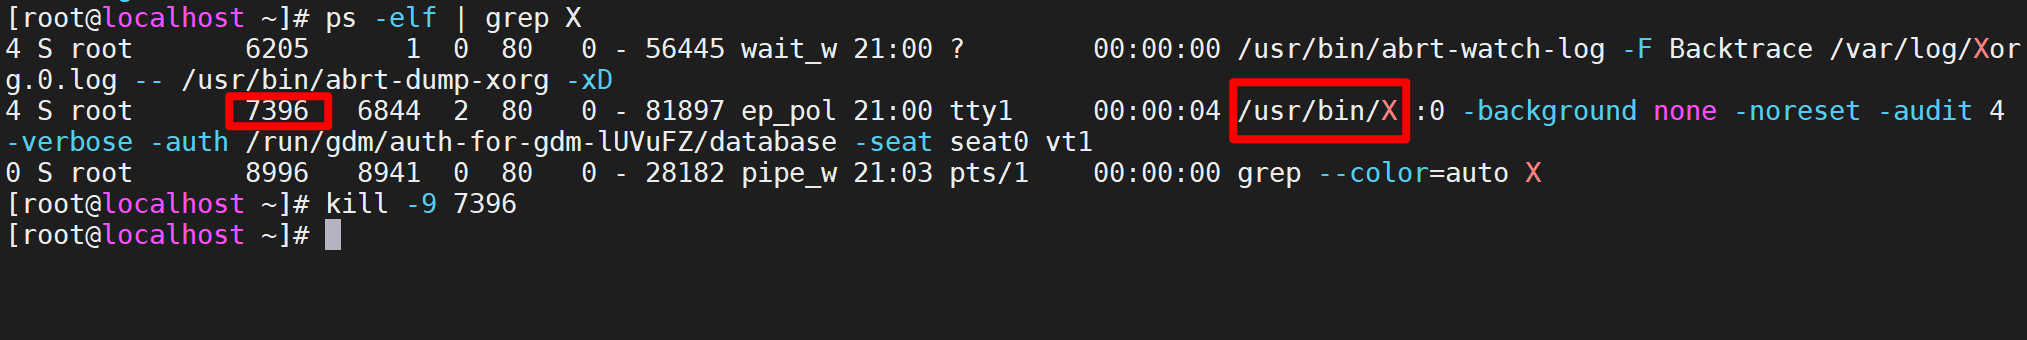
image-20220214130429656

1.2 恢复

rm -f /usr/bin/X
ln -s /usr/bin/Xorg /usr/bin/X
kill -9 进程号 # pe -elf | grep Xorg 显示的进程号
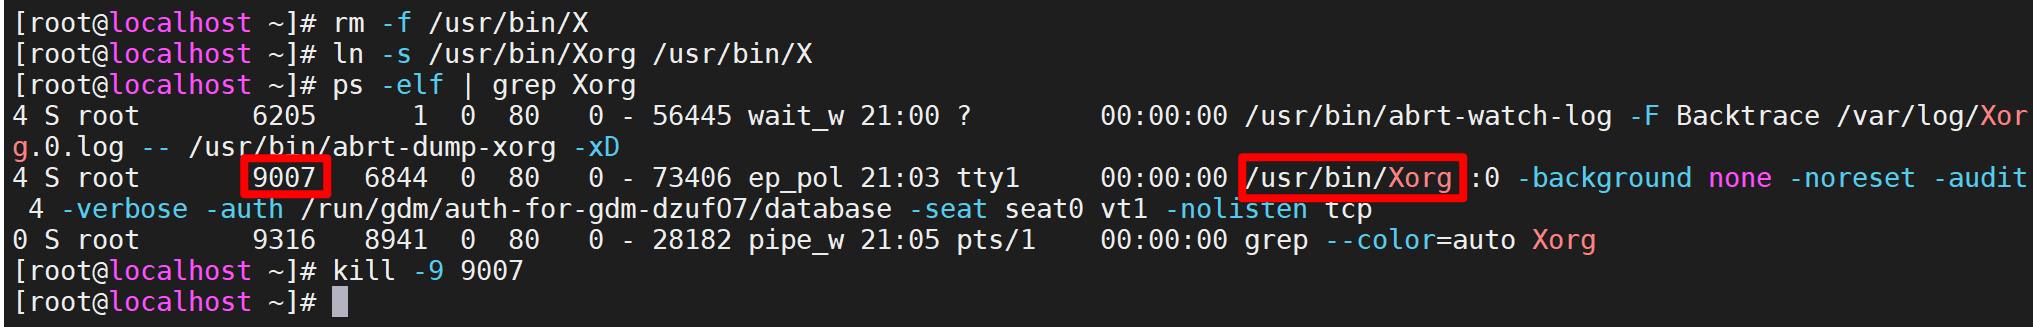
image-20220214130544760

在测试过程中出现过杀死 X 服务进程后没有自启的情况,可尝试使用 init 3 && init 5 尝试重新启动 X 服务

2 修改防火墙方式

# 开启除6000端口以外的所有端口(6000端口无法访问)
systemctl start firewalld
firewall-cmd --permanent --zone=public --add-port=1-65535/udp
firewall-cmd --permanent --zone=public --add-port=1-5999/tcp
firewall-cmd --permanent --zone=public --add-port=6001-65535/tcp
firewall-cmd --reload
firewall-cmd --list-all

# 恢复(6000端口可以访问)
firewall-cmd --permanent --zone=public --add-port=6000/tcp
firewall-cmd --reload
firewall-cmd --list-all

以上