惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

爱范儿
爱范儿
MyScale Blog
MyScale Blog
Recent Announcements
N
Netflix TechBlog - Medium
GbyAI
GbyAI
Vercel News
Vercel News
The GitHub Blog
The GitHub Blog
阮一峰的网络日志
阮一峰的网络日志
奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
V
Visual Studio Blog
Martin Fowler
Martin Fowler
腾讯CDC
大猫的无限游戏
大猫的无限游戏
aimingoo的专栏
aimingoo的专栏
云风的 BLOG
云风的 BLOG
J
Java Code Geeks
WordPress大学
WordPress大学
P
Proofpoint News Feed
雷峰网
雷峰网
酷 壳 – CoolShell
酷 壳 – CoolShell
有赞技术团队
有赞技术团队
人人都是产品经理
人人都是产品经理
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
Y
Y Combinator Blog

人人都是产品经理

为什么你的产品找不到差异化?90%的失败都卡在第一步上(下) – 人人都是产品经理, 3年从30万到1300万用户、获2200万美元融资,这个AI教育产品用“抽卡”破解了获客难题 – 人人都是产品经理, 园区招商系统怎么做才能真正帮到去化?我加了这一个功能,推广链接转发400次阅读过万 – 人人都是产品经理, AI大事件:OpenAI发完网络安全模型又搞药物研发,小鹏汽车要抓”DeepSeek时刻” – 人人都是产品经理, 电商不是卖货,是一场更残酷的产品经理实战 – 人人都是产品经理, 没想到,活动营销又回来了! – 人人都是产品经理, 为何All-in海外KOC:一场关于AI时代窗口期的豪赌 – 人人都是产品经理, 重新理解企业的内部协作 – 人人都是产品经理, 苹果的 AI 战略到底是什么? – 人人都是产品经理, 医疗智能体·第2讲——合规护城河:等保、PIPL与HIPAA的架构实战 – 人人都是产品经理, 向量知识库五步法:从“答非所问”到“精准回复” – 人人都是产品经理, 鸿蒙PC三方库构建总指挥HPKBUILD(sha)库为例 – 人人都是产品经理, 何时该用LLM?AI产品经理的LLM设计指南 – 人人都是产品经理, 医疗信息领域的需求方、决策方、准入方以及关注点(二) – 人人都是产品经理, 即梦涨价:一场被误读的「傲慢」 – 人人都是产品经理, 面试AI PM必答题:Hermes和OpenClaw的区别,如何讲清楚业务价值 – 人人都是产品经理, AI的下一张船票:世界模型——AI产品经理必须理解的技术拐点 – 人人都是产品经理, 小红书做GEO,怎么让AI信你?记住这 3 个重要信息 – 人人都是产品经理, 5 家印度 AI 初创公司,看看印度 AI 再做什么 – 人人都是产品经理, AI项目跨团队协作:产品技术业务如何不打架 – 人人都是产品经理, Agentic Workflow(智能体工作流):让AI从”答案生成器”变成”数字员工” – 人人都是产品经理, lycium_plusplus 项目全景解读:OpenHarmony 三方库构建的“大管家” – 人人都是产品经理, 从爆单救火到前置履约:两套预采策略,把生鲜大促履约效率拉满 – 人人都是产品经理, 什么时候该补货?我用一轮数据做了一个决定 – 人人都是产品经理, 从“机械兜底”到“动态分流”:AI客服重复进线治理的4大底层逻辑 – 人人都是产品经理, 抖音拼效率,红书拼洞察 – 人人都是产品经理, 全民狂欢与退潮——为什么龙虾这波热潮冷却得如此之快? – 人人都是产品经理, Stripe押注!MPP重塑全球支付 – 人人都是产品经理, 小红书GEO:AI引用你的内容,不是因为你对,而是因为你看起来可信 – 人人都是产品经理, 前百度副总裁押注办公Agent,日韩付费爆发,Manus迎来强劲对手 – 人人都是产品经理,
构建企业级用户中心(下):可扩展RBAC架构与权限治理模型
产品猫头鹰 · 2025-07-14 · via 人人都是产品经理

在《构建企业级用户中心(上):核心价值、架构设计与功能模块全景图》中,我们解析了系统分层与核心模块。本文作为系列终篇,将深入探讨多业务系统下的RBAC扩展方案,覆盖权限模型设计、角色治理框架、数据权限联动三大核心场景,并附赠可复用的设计Checklist。

RBAC:Role-Based Access Control 基于角色的访问控制,主要包含角色、权限、用户三者之间多对多的关系。

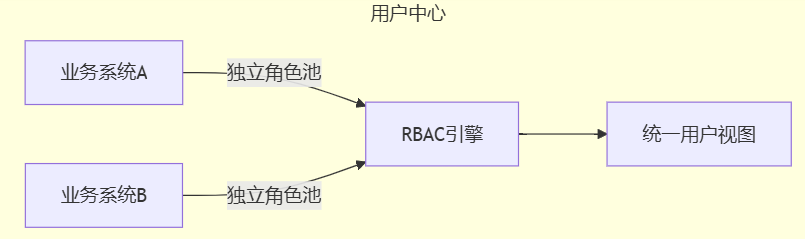
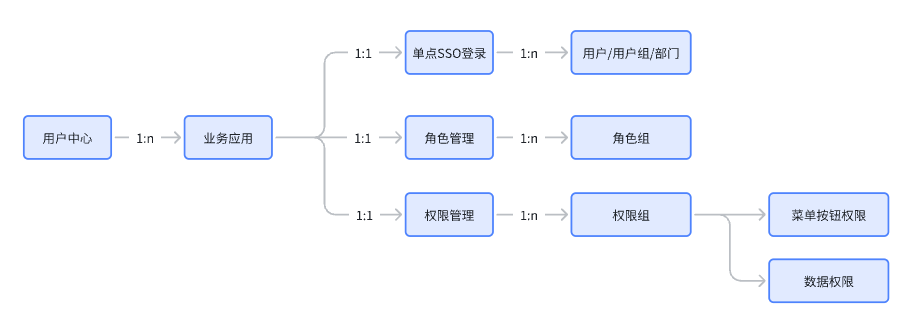
最常见的是单一业务系统建设中支持创建菜单权限,设置菜单路径,角色关联菜单,再将角色分给1个或n个用户,而对于企业的用户中心要考虑支持多个业务系统的角色权限,并将这些角色权限之间相互隔离,能在用户详情中查看到用户拥有的每个业务系统的权限,权限大的管理员也能看到用户没有拥有的权限,并可直接为用户分配没有拥有的权限。用户中心已支持创建多个业务系统、支持各个业务系统内单独维护单点登录的访问权限,那么各个业务系统的角色权限及用户也应在应用详情内管理。
一、RBAC在企业级场景的挑战与升级

传统RBAC(基于角色的访问控制)在单一系统中表现良好,但面对企业多业务系统时需解决:

  1. 权限爆炸:N个系统×M个角色导致组合复杂度指数上升
  2. 跨系统隔离:电商客服角色(订单系统权限)≠客服角色(CRM系统权限)
  3. 可视化管理:超级管理员需全局查看用户权限分布

二、权限模块设计:从树形结构到动态规则

  1. 考虑到web端、手机端等不同使用端的菜单权限控制不同,需支持建立多个权限组,并且每个权限组的信息字段可进行定制化配置;
  2. 权限的基本管理功能,支持新增编辑删除权限,支持移动权限,支持创建子权限,在删除父权限时需将子权限都删除完成,权限的启用禁用,批量导入导出等功能;
  3. 权限一般为树形菜单展示,便于清晰查看权限的层级结构;
  4. 因为用户中心作为统一管理的位置,需将信息同步业务系统,需对应有相应的标准接口将权限可以同步至外部系统;
  5. 针对数据权限的设置,它也属于权限的一种,但数据权限的设定无法和菜单权限保持一样的设定,需要系统将常见的数据权限规则提前设计好,比如数据权限一般是设定可以看整个公司的数据、某个部门的数据等,那么部门的数据权限的数据维度就要提前设定好,以便于和组织机构管理模块建立联系。

三、角色模块设计:柔性化治理框架

  1. 针对内部外部、上下级、多部门等情况的角色管理方式不同,用户中心也应支持建立多个角色组,并且每个角色组的信息字段可进行定制化配置;如果角色管理的信息一致,也可以只建一个角色组,便于统一管理。
  2. 角色的基本管理功能,支持新增编辑删除角色,支持移动角色,支持创建子角色,在删除父角色时需将子角色都删除完成、需要将角色下的用户都移除掉才可删除角色成功,角色的启用禁用,批量导入导出等功能;
  3. 每个角色需分别绑定权限,绑定后的权限最好也为树形展示,便于看出层级关系,对于未赋予的权限最好也能展示,因为角色管理主要为管理员服务,这么设计整体会非常清晰。
  4. 如果角色的管理需要到数据权限的级别,那么角色应支持绑定数据权限,不同角色可绑定不同维度的数据权限,并支持通过标准接口同步至外部系统;
  5. 角色编辑完成后可为角色分配人员,人员的角色分配可以在用户详情中,也可以在角色详情中分配,一种是可以直接给一个用户直接分配多个系统的角色,另一种可以直接给一个角色批量分配多个用户,所以两种方式都存在,对分配权限的管理者来讲会增加很多便利性。
  6. 另外,对于批量操作,需要支持角色、用户、数据权限的批量导入导出,方便数据维护与信息检查。
  7. 有些企业的用户管理会到岗位级别,如果业务系统的角色和岗位比较匹配,那么直接做成角色可以关联岗位,之后有这个岗位的人员入职,就会自动分配角色。

综上所属,用户中心设计时一方面要考虑怎么将相互关联的功能设计的可拓展性更强,无论什么样的业务系统接入用户中心,都能满足对应的需求,哪怕最开始没想到,也应在后面的需求迭代中,以此原则为基础展开;另一方面一定要着重考虑系统的便利性,因为用户中心最后会分给各个业务系统的管理员,整体的操作实用性、自动性都需要全面考虑,尽量减少手工操作,释放人效。

本文由 @产品猫头鹰 原创发布于人人都是产品经理。未经作者许可,禁止转载

题图来自Unsplash,基于CC0协议

该文观点仅代表作者本人,人人都是产品经理平台仅提供信息存储空间服务