












warning: 这篇文章距离上次修改已过378天,其中的内容可能已经有所变动。
文章更新说明
2025-05-13 13:45:41 更新:原来的“请勿盗用”图片所在图床关站了,改用 imgur.com 了,换了一个图片源。
我见过好几个公益图床从免费使用到关站,有些令人唏嘘。本博客之前也有几篇文章用了别人的图床,而且有关了站点的,当时的图片我自己也忘了备份,从而导致文章中的图片永远 404 了,遗憾啊。自从 2022-06-09 22:58:51 开始,我使用 Lsky Pro 程序搭建了自己的图床,运行在家里的 pve-debian11 机器上,为此我还开发了该图床 v1 和 v2 两个版本的 PicGo 上传插件,也制作了一个 docker 镜像发布到了 docker hub,可以一键启动一个 lsky pro 图床容器。
我的图床在公网的域名是 image.940304.xyz,目前只有我自己的两个博客使用,域名分别是 hellodk.cn 和 blog.hellodk.com 。
很多对象存储,如果存储图片资源的话大部分都有 web gui 去设置 referer 来防止盗链,我这种个人图床,也可以使用 nginx 来简单实现这个需求。
介绍一下我图床的运行架构
- 内网服务在 http://10.10.10.5:7791
- 内网部署了 frpc
- 公网服务器 A 部署了 frps,通过 nginx 反向代理了 frps 的某个端口
于是我想实现的功能在公网服务器A 的 nginx 配置上做文章就行了。
查看 nginx 官方文档 http://nginx.org/en/docs/http/ngx_http_referer_module.html
看到官方给出的示例配置
valid_referers none blocked server_names
               *.example.com example.* www.example.org/galleries/
               ~\.google\.;

if ($invalid_referer) {
    return 403;
}
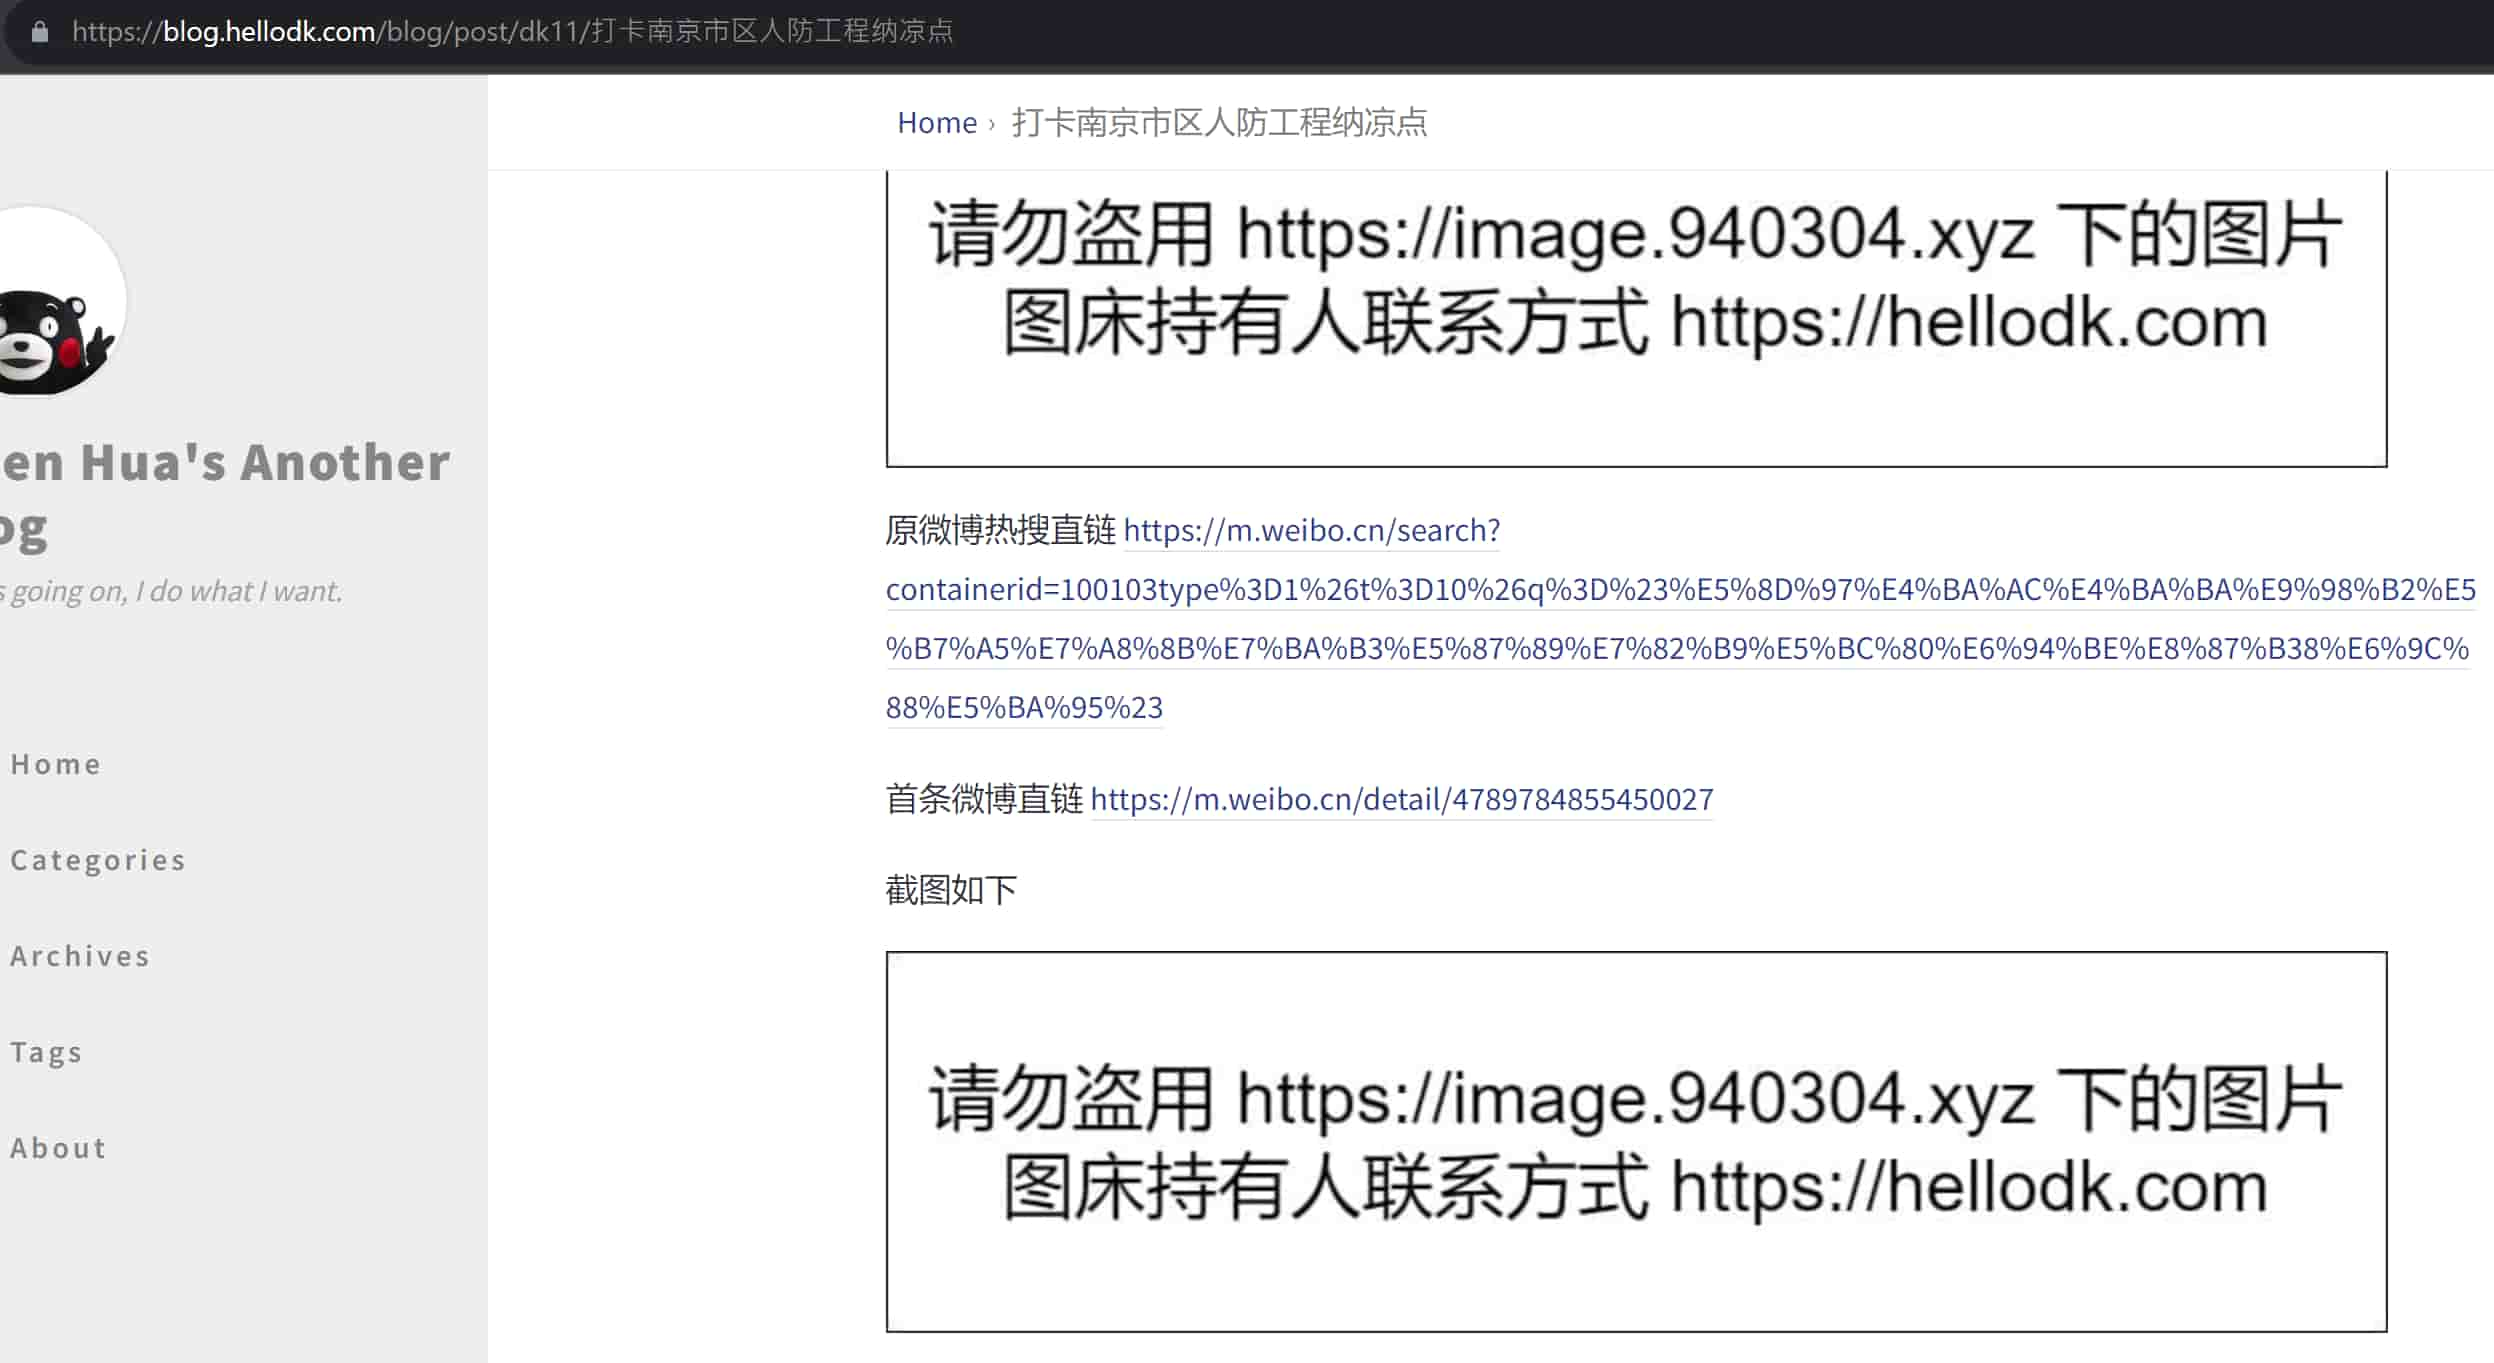
详情请阅读上面链接,我在此处贴出我的配置,我希望如果有人在博客中引用我的图片时不是得到 403 而是得到一张我制作的图,那么我把这张图制作完成之后托管在另一个图床上就 ok。

server {
    listen 80;
    server_name image.940304.xyz;
    return 301 https://$host$request_uri;    # 强制重定向从 HTTP 到 HTTPS
    server_tokens off;
}

server {
    listen 443 ssl;
    server_name image.940304.xyz;
    server_tokens off;

    ssl_certificate    /etc/letsencrypt/live/940304.xyz/fullchain.pem;
    ssl_certificate_key    /etc/letsencrypt/live/940304.xyz/privkey.pem;

    # HSTS 用于防止中间人攻击
    add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;

    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers EECDH+AESGCM:EDH+AESGCM:AES256+EECDH:AES256+EDH;
    ssl_prefer_server_ciphers on;
    ssl_session_timeout 1d;
    ssl_session_cache shared:SSL:50m;
        proxy_max_temp_file_size 0;

    location / {
        proxy_pass         http://127.0.0.1:81;
        proxy_set_header   X-Real-IP $remote_addr;
        proxy_set_header   X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header   X-Forwarded-Host $server_name;
        proxy_set_header   X-Forwarded-Proto https;
        proxy_set_header   Host $host;
        proxy_read_timeout  1200s;
        client_max_body_size 0;

                # 跨域允许设置,允许所有跨域
        add_header 'Access-Control-Allow-Origin' *;
        add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS';
        add_header 'Access-Control-Allow-Headers' 'DNT,web-token,app-token,Authorization,Accept,Origin,Keep-Alive,User-Agent,X-Mx-ReqToken,X-Data-Type,X-Auth-Token,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range';
        if ($request_method = 'OPTIONS') {# 处理OPTIONS请求
            return 204;
        }
        # 跨域允许设置结束

        # 防盗链设置,因为上述跨域是允许所有的,这里就要设置防盗链从而进行域名的白名单设置
        valid_referers none blocked image.940304.xyz hellodk.cn *.hellodk.cn hellodk.com *.hellodk.com;
        if ($invalid_referer) { #返回一个盗链图片,或直接返回403
            rewrite ^/ https://img.gejiba.com/images/cb17f018cbc523e6d75427203976da27.jpg;
            #return 403;
        }

        # 如果要将禁止特定后缀文件的盗链,则可将上述代码放在下面里面
        # location ~* \.(js|css|gif|jpg|png|jpeg)$ {
        #}
    }
}
一些注意事项
- valid_referers 中的 none 一般需要加上,因为用户访问图片时 http request headers 中可能没有 referer 字段
- valid_referers 中的 blocked 一般也加上。“Referer”字段位于请求头中,但其值已被防火墙或代理服务器删除;这些值是不以 “http://” 或 “https://” 开头的字符串。
- 有效的服务器域名就填写自己认可的域名即可。比如我的
image.940304.xyzhellodk.cn*.hellodk.cnhellodk.com*.hellodk.com
最终实现的效果如下,如果我将 *.hellodk.com 从 valid_referers 中删除(删除后记得执行 nginx -s reload ),再尝试访问 https://blog.hellodk.com/blog/post/dk11/%E6%89%93%E5%8D%A1%E5%8D%97%E4%BA%AC%E5%B8%82%E5%8C%BA%E4%BA%BA%E9%98%B2%E5%B7%A5%E7%A8%8B%E7%BA%B3%E5%87%89%E7%82%B9 可以看到如下页面
ok,这样就基本上不用担心图片被盗刷了,有时候真的是一个晚上被盗刷,几个w都没了…… 多少人的苦痛记忆。