
惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

奇客Solidot–传递最新科技情报
奇客Solidot–传递最新科技情报
博客园_首页
大猫的无限游戏
大猫的无限游戏
让小产品的独立变现更简单 - ezindie.com
Apple Machine Learning Research
B
Blog
B
Blog RSS Feed
Cyber Security Advisories - MS-ISAC
P
Proofpoint News Feed
MyScale Blog
MyScale Blog
Engineering at Meta
Engineering at Meta
量子位
H
Hackread – Cybersecurity News, Data Breaches, AI and More
T
Tailwind CSS Blog
Stack Overflow Blog
Stack Overflow Blog
N
Netflix TechBlog - Medium
T
The Blog of Author Tim Ferriss
U
Unit 42
aimingoo的专栏
aimingoo的专栏
博客园 - 叶小钗
博客园 - 【当耐特】
云风的 BLOG
云风的 BLOG
博客园 - Franky
博客园 - 聂微东

EVILCOS

WordPress防火墙 – EVILCOS XSS’OR 开源,Hack with JavaScript – EVILCOS 前端黑在线工具 XSS’OR – EVILCOS 蠕虫挖矿一例,无码 – EVILCOS 一种新型蠕虫:花瓣CORSBOT蠕虫 – EVILCOS 说说“当代 Web 的 JSON 劫持技巧” – EVILCOS 关于浏览器混合内容的安全性 – EVILCOS 记第10次印刷 – EVILCOS [UPDATE]号称影响10亿App的OAuth2.0使用缺陷 – EVILCOS
[PRE]CSRF攻击-进击的巨人 – EVILCOS
About 余弦 一个符号而已 View all posts by 余弦 → · 2016-12-02 · via EVILCOS

计划准备出一个PPT专门讲解CSRF里的各种奇技淫巧,除了那些老套的手法之外:

https://github.com/evilcos/papers
我公布的Papers里有个PPT是《CSRF攻击-苏醒的巨人》,可以参考。

还包括以前提的Flash CSRF/XSF等方式,细节可以温习去年我的Paper(隐蔽的战场—Flash Web攻击),希望Flash是日不落帝国,虽然现在快日落了,但是不影响我们的最后挣扎。

除了这些,当然会有新的玩意,比如JSON Hijacking就一直在进化。还有去年很火的WormHole,这是JSON Hijacking本地攻击的一种延伸,点击下这个试试:

http://evilcos.me/lab/pac.html

探测你本地是否用Shadowsocks,当然你即使用了也不一定会弹,毕竟我测试的端口仅仅是默认的8788(如果你不是这个端口,你可以改为这个端口试试)。

以前我说过:玩CSRF,最爽的是结合了Flash,无声无息…

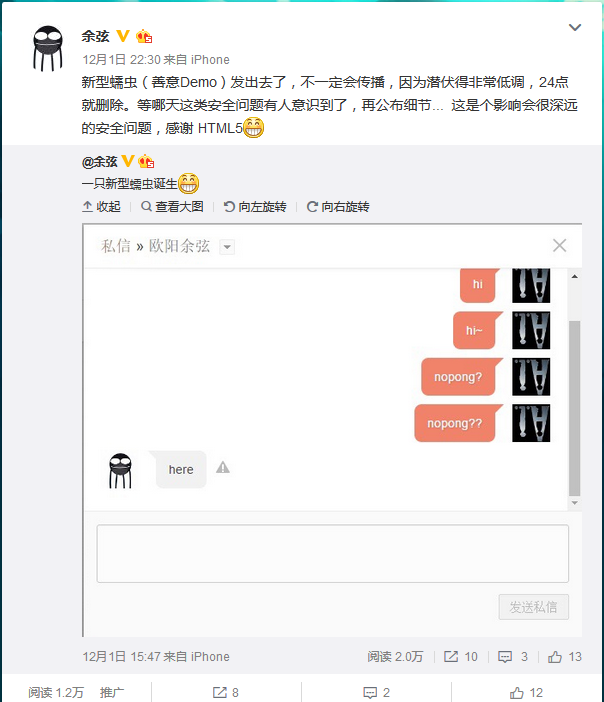
最近在做路由器安全研究,以及昨晚做了个新型蠕虫的测试:
1

给我带来的结论是:Flash,你可以安息了,感谢HTML5,以后玩CSRF同样可以很优雅。

我为什么Demo这只蠕虫?因为这确实是个影响会很深远的安全问题。

在我过去两年做的《程序员与黑客》第一季与第二季的演讲,里面有个核心点就是:程序员与黑客思维的差异,导致一些类型的安全问题可以成为经久不衰的存在,甚至会随着程序员的进化而不断演变。比如HTML5/ES6这些前端玩意的风靡,必然会带来许多“超能力”的滥用,毕竟能成为黑客的程序员少之又少,对抗博弈一直微妙地存在。

按照这种思维以及我最近的一些实战,CSP的存在(以及HTTP那些安全的X-扩展协议头)不会是前端黑的噩梦。我们最大的敌人是我们自己,伟大领袖也说过这句话:-)