惯性聚合 高效追踪和阅读你感兴趣的博客、新闻、科技资讯
阅读原文 在惯性聚合中打开

推荐订阅源

N
Netflix TechBlog - Medium
G
Google Developers Blog
H
Hackread – Cybersecurity News, Data Breaches, AI and More
T
The Blog of Author Tim Ferriss
Microsoft Azure Blog
GbyAI
GbyAI
L
LangChain Blog
云风的 BLOG
云风的 BLOG
OSCHINA 社区最新新闻
OSCHINA 社区最新新闻
aimingoo的专栏
aimingoo的专栏
P
Proofpoint News Feed
Cyber Security Advisories - MS-ISAC
小众软件
小众软件
WordPress大学
WordPress大学
A
About on SuperTechFans
大猫的无限游戏
大猫的无限游戏
C
Check Point Blog
月光博客
月光博客
Stack Overflow Blog
Stack Overflow Blog
美团技术团队
Jina AI
Jina AI
T
Tailwind CSS Blog
Google DeepMind News
D
Docker

MiaoTony's小窝

Security | CVE-2026-85706 GitLab 未授权任意文件读取漏洞分析 CTF | 2023 强网杯 S7 线上赛 WriteUp HomeLab | 4 GPU 硬解新境界:LXC 环境下玩转 JellyFin 核显硬解转码 CTF | 2023 USTC Hackergame WriteUp HomeLab | 3 下载观影一条龙:NASTool/JellyFin/qBittorrent 半自动化家庭影院搭建指北 HomeLab | 2 OpenMediaVault 安装 & 硬盘直通 & 相关配置 CTF | 2023 CISCN 第十六届全国大学生信息安全竞赛 初赛 WriteUp Pentest | 2023 第八届上海市大学生网络安全大赛 / 磐石行动 漏洞挖掘 Walkthrough CTF | 2023 第八届上海市大学生网络安全大赛 / 磐石行动 CTF部分 WriteUp CTF | 2023 阿里云CTF / AliyunCTF WriteUp CTF | 2022 西湖论剑·中国杭州网络安全技能大赛 WriteUp HomeLab | 1 Proxmox Virtual Environment(PVE) 安装及配置 CTF | 2022 PKU GeekGame 2nd WriteUp CTF | 2022 USTC Hackergame WriteUp 0x03 CTF | 2022 USTC Hackergame WriteUp 0x02 CTF | 2022 USTC Hackergame WriteUp 0x01 CTF | 2022 ByteCTF WriteUp CTF | 2022 网鼎杯初赛 青龙组 WriteUp CTF | 2022 强网杯 S6 线上初赛 WriteUp CTF | 2022 MRCTF WriteUp CTF | 2022 CISCN 初赛 WriteUp CTF | 2022 未知之境 腾讯网络安全T-Star高校挑战赛 WriteUp CTF | 2022 数字中国创新大赛虎符网络安全赛道 初赛 WriteUp EE | Sipeed 荔枝派 LicheeRV | 1 开箱及上手入门 Pentest | 2022 1337UP LIVE CTF Walkthrough CTF | 2022 Hgame Week2 WriteUp CTF | 2022 Hgame Week1 WriteUp CTF | 2022 GZTime's 元旦红包解谜 WriteUp CTF | 2021 AsuriCTF / NUAACTF Misc 部分官方 WriteUp CTF | 2021 NCTF/NJUPTCTF WriteUp
CTF | 2021 第五空间网络安全大赛线上赛 Misc WriteUp
文章作者: MiaoTony · 2021-09-18 · via MiaoTony's小窝

引言

2021 第三届“第五空间”网络安全大赛

比赛时间:2021-09-16 09:00 ~ 2021-09-16 21:00

https://5space.360.net/

喵呜,要上课啊,烦烦,只能在上课和搬砖的闲暇时间摸鱼打打比赛了。

这个 第五空间 CTF 比赛时间还安排在周四,不是周末,看了眼 Web 发现已经被队友 AK 了,只能随意看看 Misc 题好了。

貌似好久没水文章了,那这就是一篇水文,只有三道 Misc,大家随意看看就完事了。

签到题

flag{welcometo5space}

alpha10

foremost 提取出来两张图片
jpg

png

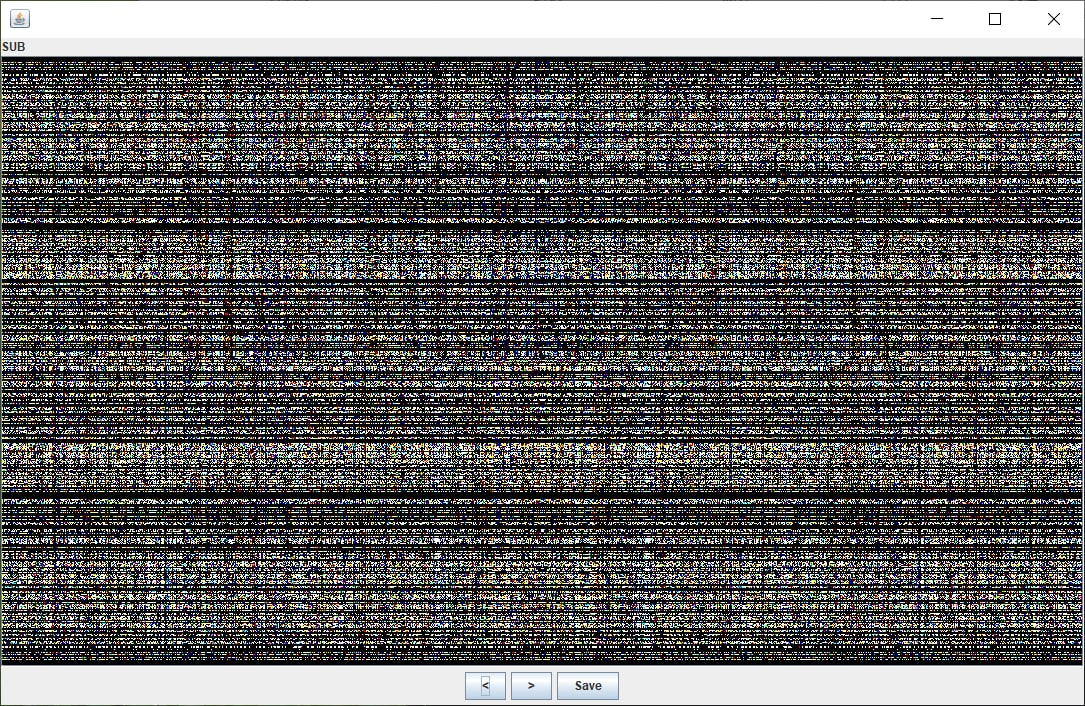
png 明显比 jpg 多了些噪声,sub 看一下

sub

结合题目名字 alpha10 猜想是盲水印,alpha 是参数。

然后又想起 喵喵的牛年解谜闯关 就出过一题盲水印的(

试了发现是 chishaxie 的 BlindWaterMark

python3 bwmforpy3.py decode 00001404.jpg 00001537.png 1.png --alpha 10

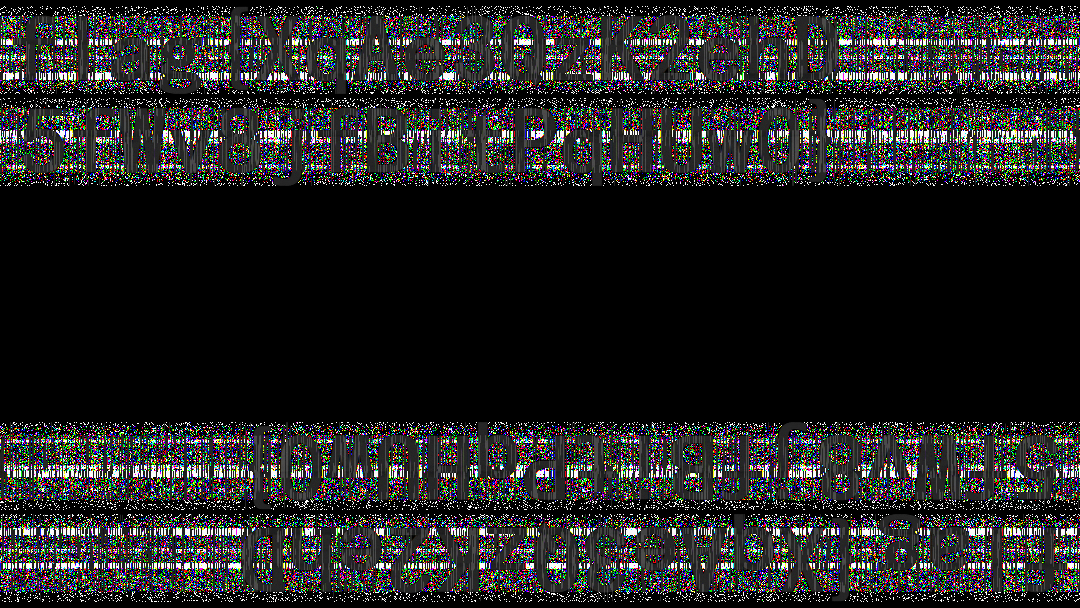
水印里就是 flag

flag{XqAe3QzK2ehD5fWv8jfBitPqHUw0}

BabyMi

给了个 USB 流量,看上去里面包含有文件传输
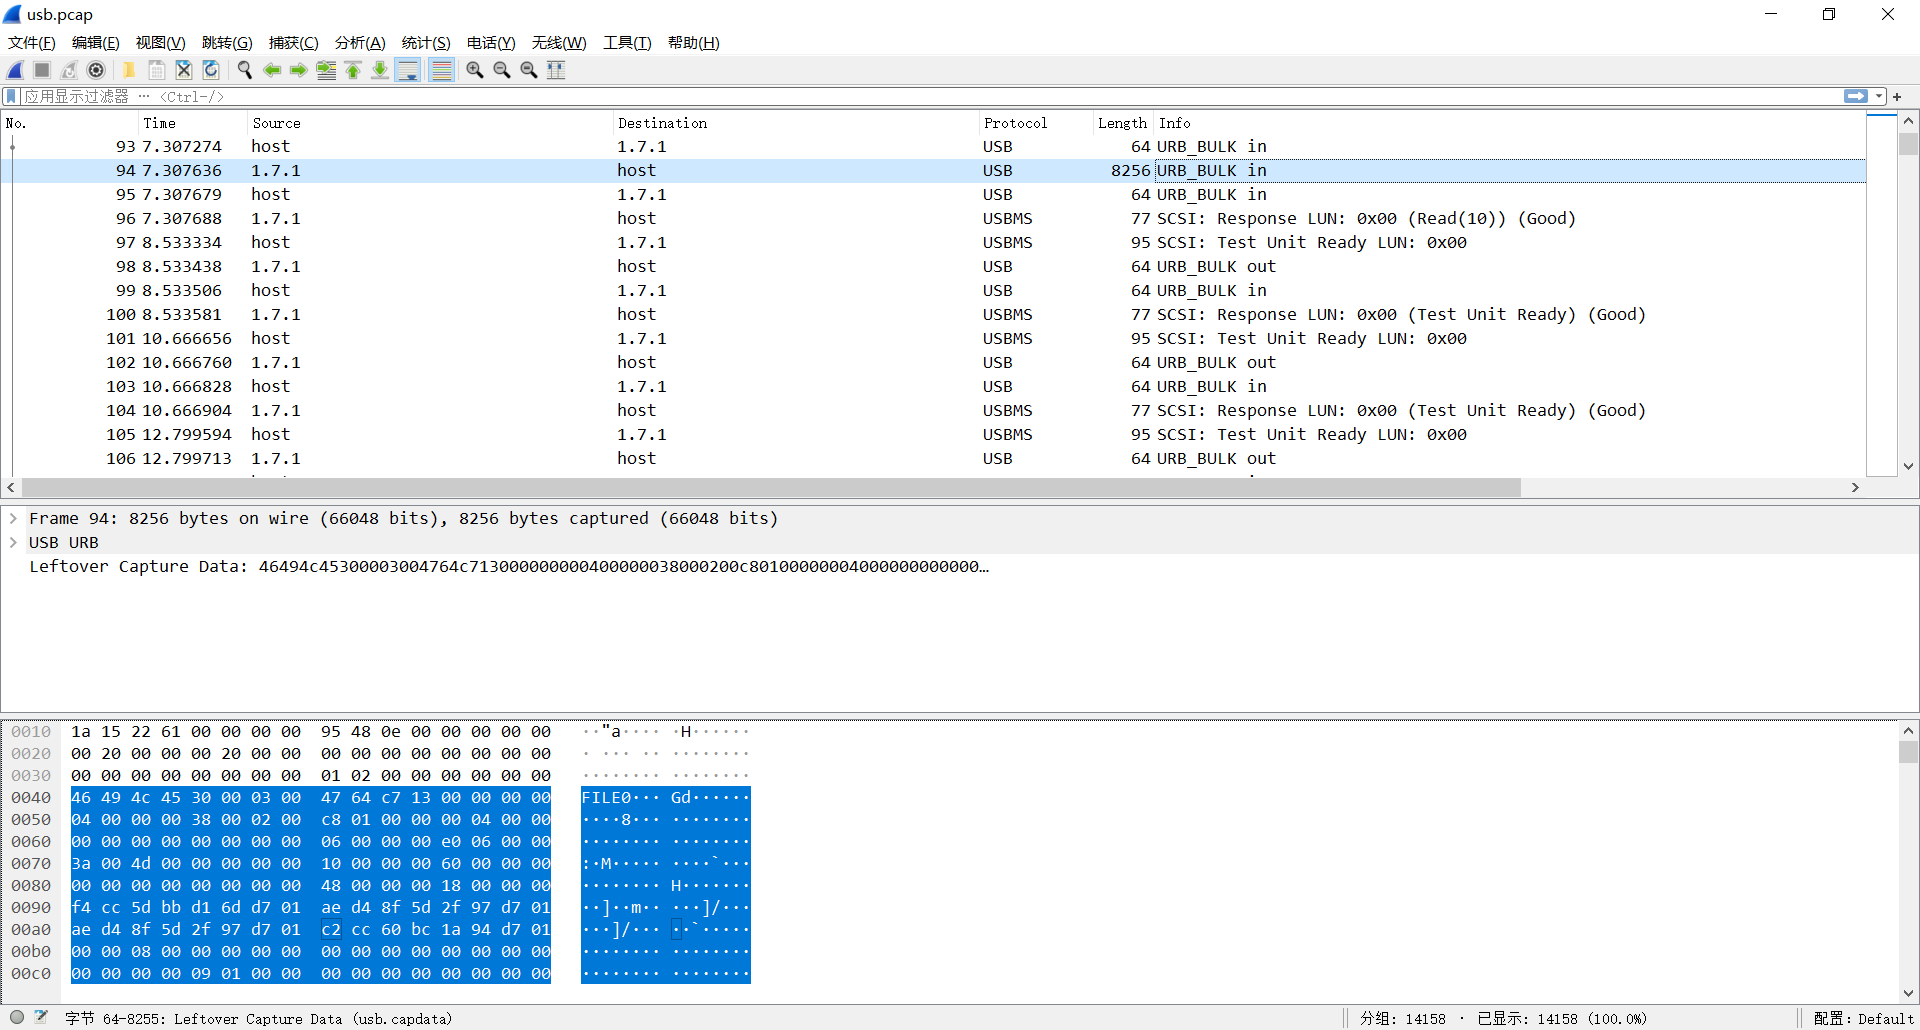
先用 tshark 导出流量数据

tshark -r usb.pcap -T fields -e usb.capdata > data.txt

然后写个脚本把里面的非空 非全零 (后来觉得好像没必要,不过问题不大) 字符串 unhex 一下,合并为一个文件。

from binascii import unhexlify

cnt = 1
with open('data.txt', 'r', encoding='utf-8') as f:
    while True:
        line = f.readline()
        if not line:
            break
        line = line.strip()
        if len(line) <= 1:
            continue
        for i in line:
            if i != b'\x00':
                break
        else:
            continue
        d = unhexlify(line)
        # print(d)
        with open(f'total.dat', 'ab') as fout:
            fout.write(d)
        print(cnt)
        cnt += 1
        

拿 diskgenius 恢复一下文件,得到一个 mp4,播放就发现里面输入了 flag
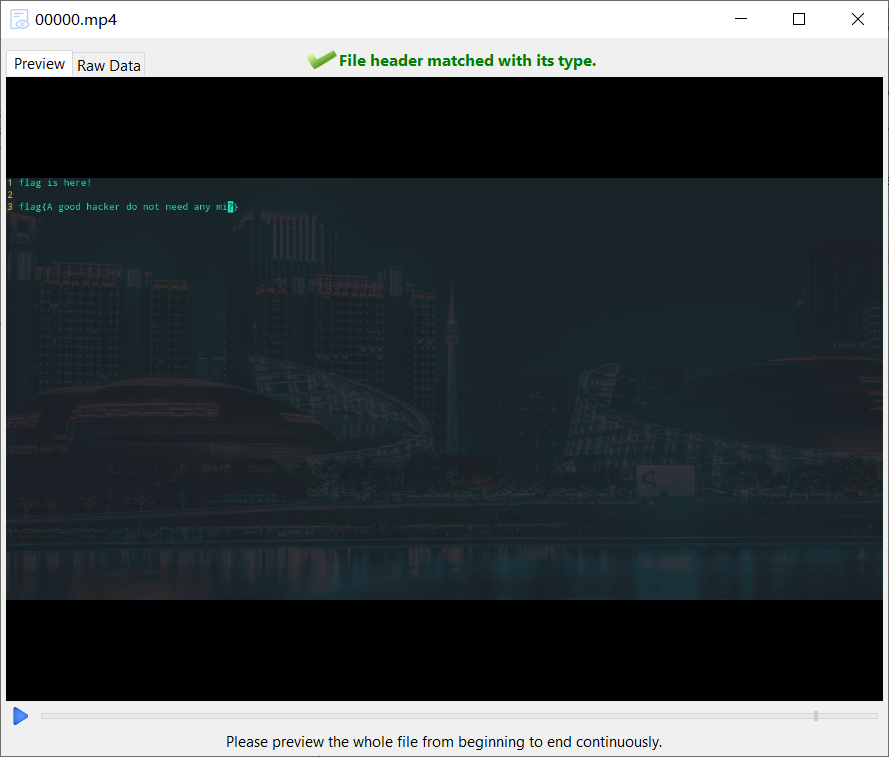
flag{A good hacker do not need any mi?}

小结

喵呜呜呜,其实就做了俩 Misc,签到题还被队友抢了(x

心得就是:上课,下课,来到实验室,打开电脑做了一题 Misc,吃饭,上课,下课,回宿舍,打开电脑做了另一题 Misc。

(好烦啊还要上课

又是个卷卷卷的比赛,这次倒是多了几个奇怪分区的题目,比如 云安全、个人信息保护、人工智能,balabala,但其实感觉好多还是和 crypto 有关的,喵喵不会啊。(摊手.gif

最后和队友一起打到了总榜第39,社企组第11,进决赛了喵~

队友 tql!感谢队友带飞!

(溜了溜了喵