




网络安全公司 Chainguard 宣布成立 Athena 联盟,希望借助人工智能技术,在攻击者利用漏洞之前,提前发现并修复被广泛使用的开源软件中的安全问题。联盟首批成员超过二十家,既包括金融机构,如 BNY 和 JPMorgan Chase,也包括基础设施和安全领域厂商,如 Cisco、Cloudflare、Docker、Kyndryl 和 PwC。联盟关注的对象包括开源库、容器镜像以及其他底层组件,这些组件支撑着浏览器、数据中心、智能手机和支付系统等关键基础设施。
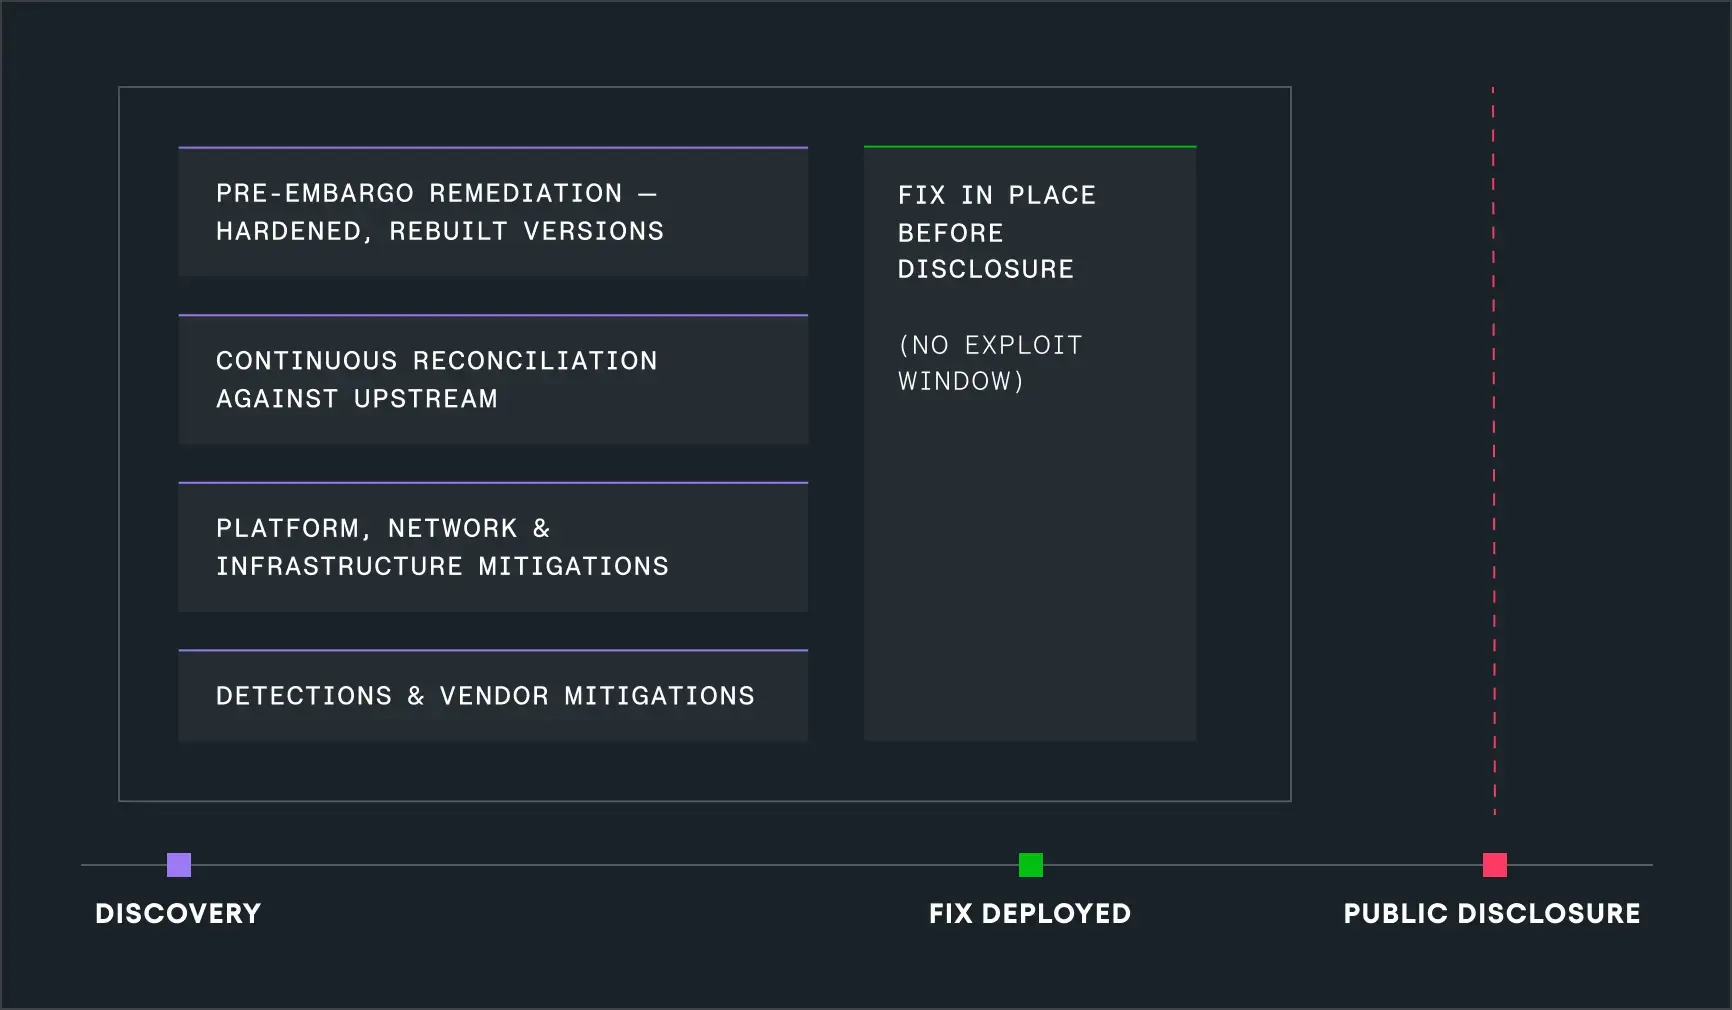
Athena 联盟的成立,主要是为了应对前沿 AI 模型带来的新挑战。如今的大模型已经能够阅读大规模代码库、分析复杂的依赖关系图,并发现那些经过多年专家审查仍然未被发现的组合式漏洞。据Infosecurity 杂志报道,Chainguard 此次重点关注的是类似 Anthropic Mythos 和 OpenAI GPT 5.5 Cyber 等安全研究项目所发现的问题。Secnews 及 Newsbytes 等一些安全行业报告指出,从漏洞被发现到被攻击者利用的时间窗口,已经从过去的数月甚至数年,缩短到了几个小时。这意味着攻击者可能会比传统的漏洞披露与修复流程更快地利用 AI 发现的漏洞。Chainguard 表示,Athena 并非一个停留在概念阶段的项目,而是已经投入实际运行。仅在内部运行约一个月后,联盟就已经在多个开源项目中取得了明显进展。
Athena 已经正式投入运行。我们处理了超过 20,000 条漏洞发现结果,为 500 个项目提交了 2,000 多个补丁,并启动了首批协调披露流程。
—— Dan Lorenc
Athena 的工作流程从联盟成员共享漏洞发现结果开始,其中既包括人工发现的问题,也包括各成员利用 AI 开展漏洞研究所获得的成果。随后,这些发现会进入统一的共享平台,经过去重、分类和补充分析后,再由联盟成员共同制定修复方案和缓解措施,并在漏洞公开披露之前完成协调处理。如果短时间内无法给出可靠补丁,参与方还可以先通过网络策略、检测规则或虚拟补丁等分层防护措施降低风险,为后续正式修复争取时间。
Athena 的另一个特点是强调“向上游修复”(upstream remediation),而不是把补丁长期保留在企业自己的私有分支中。联盟认为,一个成员发现的漏洞应尽可能修复并推送到上游项目中,让整个生态系统共同受益。Athena 被描述为一个由 AI 驱动的网络安全协作平台,某种程度上与一些政府推动的高危漏洞集中分析机制有相似之处。
一个成员发现的漏洞,往往可以在正式披露之前就转化为整个生态系统共享的修复成果。
—— Dan Lorenc
对于 Docker 而言,参与 Athena 可以看作其为开发者设计的“默认安全”战略的延伸。Docker 在官方博客中介绍了其现有的安全能力,包括在隔离的微型虚拟机中运行 AI 编码代理、提供带有签名 SBOM 的加固基础镜像,以及通过托管 MCP 目录控制外部工具访问权限等。InfoQ 此前报道过 Docker Hardened Images。该项目体现了业界向精简基础镜像和快速漏洞修复演进的趋势,通过减少组件数量和缩短补丁交付周期来降低容器环境的攻击面。从这个角度来看,Athena 更像是现有安全体系的补充,它与各厂商提供的安全产品相辅相成,帮助组织更容易落实默认安全理念,而非替代这些方案。
Chainguard 长期以来一直强调,软件供应链的风险并不主要集中在最热门的几个组件上,而更多存在于庞大的“长尾依赖”之中。今年早些时候,InfoQ 曾引用 Chainguard 的统计数据指出,在其客户环境中发现的容器 CVE 实例里,98% 来自排名前二十之外的镜像,尽管这些热门镜像占据了大约一半的下载量。这说明那些不太受关注、维护周期较长的镜像更容易积累未修复漏洞,而 Chainguard 又是如何宣称他们对热门或长尾镜像中关键问题的迅速修复。Athena 可以被看作是对同一问题的回应,只不过关注点从容器镜像扩展到了整个开源生态系统。
目前业界也存在一些类似的供应链安全项目,它们同样试图构建共享基础设施,而非单点工具。OSC&R 框架提供了类似 MITRE ATT&CK 的软件供应链攻击战术与技术分类体系,其中也包括针对开源代码库和 CI/CD 系统的攻击;谷歌的 GUAC 项目 将 SBOM 等元数据、证明和漏洞信息汇聚到统一图谱中,帮助安全团队分析软件制品之间的关系;CNCF 毕业项目 in-toto 则为软件构建和部署流程中的完整性验证提供了标准化机制。
社区目前对 Athena 的态度总体较为谨慎但保持关注。在领英上,Florin Lungu 借 Docker 关于 Athena 的公告发起讨论,询问同行认为哪些措施最有助于提升供应链安全。相关讨论主要集中在依赖资产清单管理、补丁治理流程等话题上。从目前反馈来看,许多从业者最关心的问题并不是 Athena 的理念是否正确,而是它能否真正提供超越现有漏洞扫描工具和安全框架的实际价值。
Athena 的核心思路,是让多家大型组织共享 AI 发现的漏洞线索,并在漏洞公开披露之前协同完成修复工作。它并没有提出新的格式标准或参考架构,而是试图把漏洞治理变成一个覆盖银行、云服务商、安全厂商以及开源维护者的生态协作流程。如果未来联盟规模进一步扩大,如何建立信任机制、管理保密期、维护与开源项目维护者之间的关系,都将成为重要挑战。这些问题也正是 Athena 与单个组织内部即可落地的纯技术项目最大的区别所在。
查看英文原文:Athena Coalition Brings Coordinated Defence to Open Source Security - InfoQ
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。