





我们正在扩展 Daybreak 的应用,以机器般的速度协助推进软件漏洞修复的普及。例如,我们使用模型发现了主流浏览器、网络基础设施以及 FreeBSD 和 Linux 内核等操作系统中的关键漏洞(在新窗口中打开),并生成了修复补丁。为了扩大这些能力的影响力:
AI 改变了网络安全的基本逻辑。前沿 AI 模型正在不断加速漏洞发现的过程。过去,瓶颈一直在于发现漏洞;而现在,防御者却因发现的漏洞数量过多而难以及时处理。如今,新的瓶颈变成了漏洞的修复。
多年来,发现严重漏洞往往需要具备少见的专业知识、大量的时间,以及对复杂系统的深入了解。如今,模型可以浏览大型代码库,推演攻击路径,验证安全假设,并找出原本可能被隐藏的安全问题。防御者显然需要掌握这些能力,也需要工具来赶在攻击者之前,修复目前发现的系统隐患。
单靠漏洞报告本身,并不能带来实质性的安全保护。真正的价值体现在:验证问题、评估影响、开发并测试补丁、协调漏洞披露,以及帮助团队部署修复方案。我们正与合作伙伴共同投入资源,以改进这些后续环节,从而帮助防御者提高效率,将模型能力转化为实际降低风险的效果。
前沿的防御能力不应集中在少数人手中。软件触及生活的方方面面,涵盖关键基础设施、商业应用及政府网络。随着 AI 加快了发现漏洞的步伐,各地的防御者都需要能够普遍访问这些模型,以便在攻击者发现并利用这些缺陷之前,识别、修复并保护自身的基础设施。
Daybreak 汇聚了 OpenAI 模型的前沿网络安全能力、网络安全受信访问机制、Codex Security 工作流以及生态系统合作伙伴,帮助经过授权的防御者在现有的安全和开发工作流中,验证漏洞、确定风险优先级、生成并测试修复方案,同时生成相关证据。我们的目标是为各机构提供必要的工具,帮助其在网络威胁日益加剧的环境中依然保持安全。
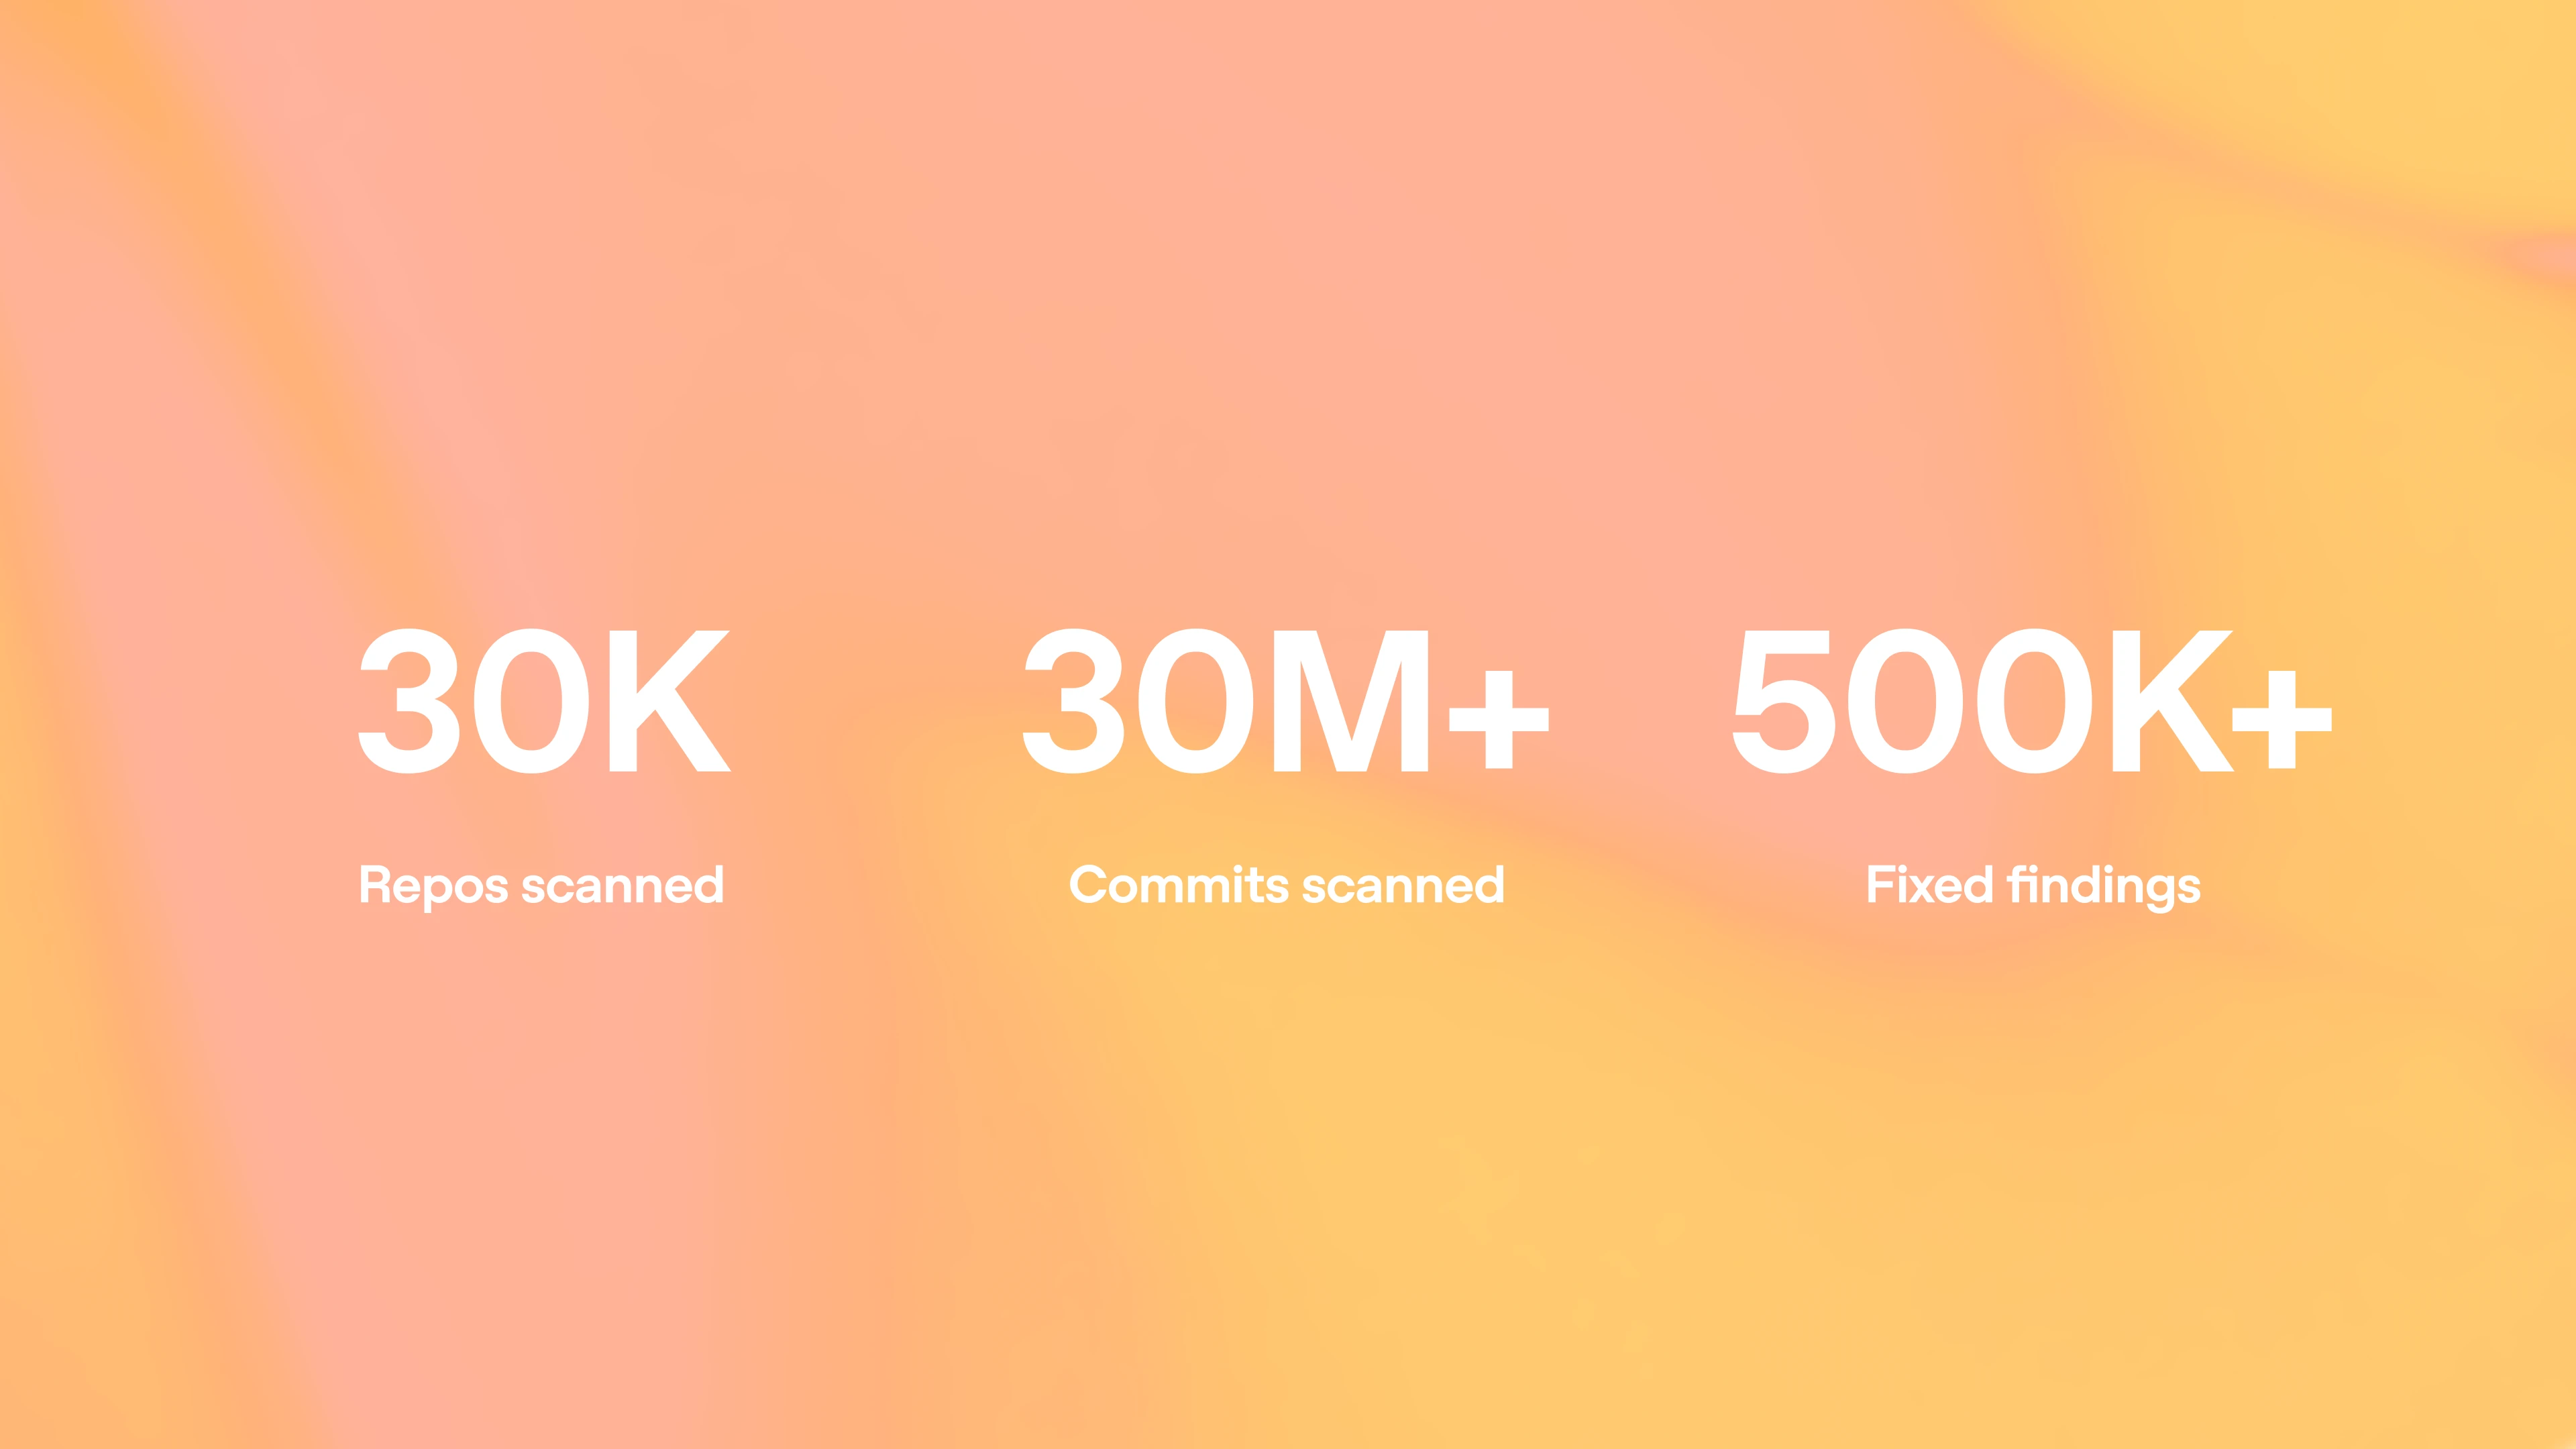
自 3 月推出 Codex Security 云端研究预览版以来,它已在 3 万多个代码库中扫描了超过 3000 万次提交;人工审查员手动将超过 7 万个发现项标记为已修复,另有超 50 万个发现项被系统自动判定为已修复。
这正是当下漏洞修补所必需达到的规模。
我们开发 Codex Security 的初衷很简单:通过直接集成到 Codex 中,为每位软件开发者身边配备一名虚拟的安全工程师。Codex Security 不仅能生成警报,还会理解团队的代码及其威胁模型(如果不存在,则会自动生成),识别潜在漏洞,判断受影响代码是否可达,收集证据以提供验证步骤,开发针对性补丁,并对结果进行验证。调查哪些漏洞发现、应用哪些变更,以及共享哪些信息,这些决定权仍由人工掌控。
今天,我们发布了 Codex Security 插件的更新,启用了开箱即用的防御安全工作流。开发者可以运行深度扫描或审查近期变更,生成包含严重程度、受影响代码位置、验证证据和修复指导在内的报告,追踪攻击路径,构建威胁模型,验证审查结果,并生成特定代码库的补丁供人工核查。
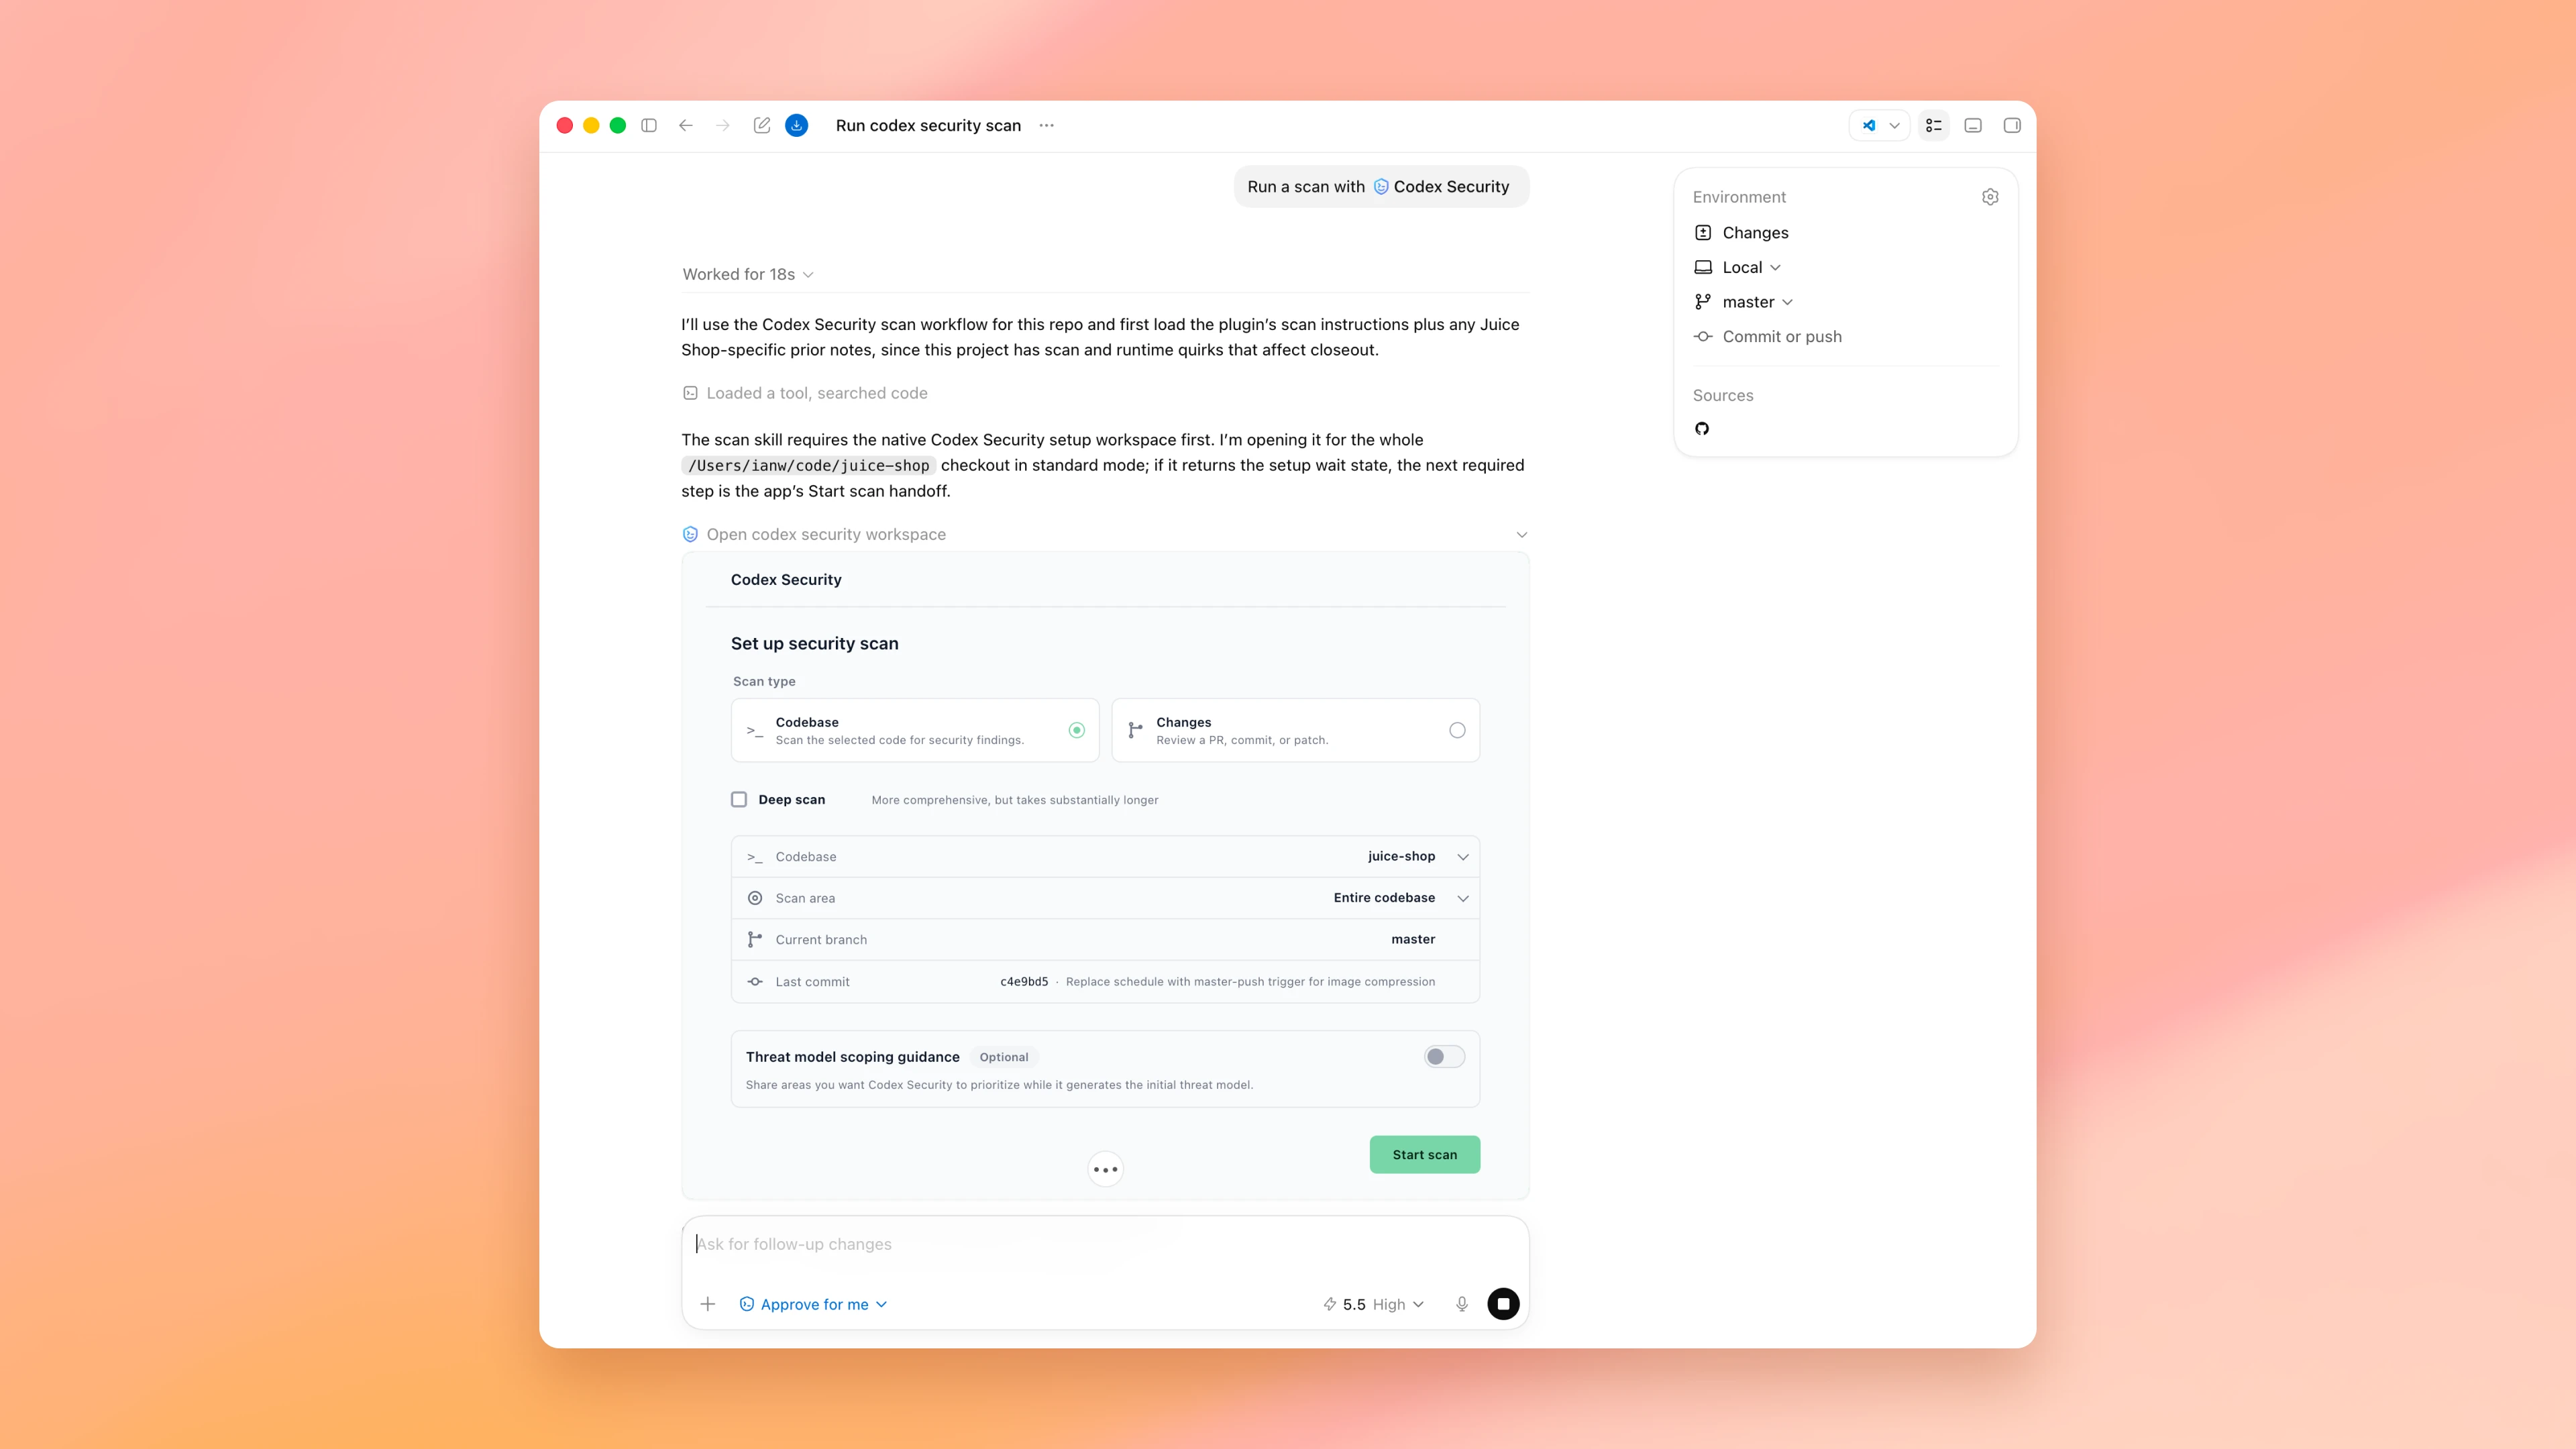
设置扫描任务以覆盖整个代码库、代码库的特定部分,或某个具体的更改与代码提交。
该插件还可以对来自扫描器、安全通告、漏洞赏金报告或工单系统的现有结果进行分类和验证,随后规模化地自动生成补丁,以快速清理积压的漏洞。当 Codex Security 完成扫描后,它还可以导出数据到现有的漏洞管理系统,或通过 SARIF 文件、CodeQL 查询等方式集成到各类工具中。插件使得这些功能更易于访问,可通过 Codex CLI 支持自动化流水线,或集成到 Codex 桌面应用的开发者工作流中。
我们正在发布 GPT‑5.5‑Cyber 的更新。针对经过授权的高级网络安全工作,该模型不仅具备更强大的能力,也采用了更宽松的行为策略。
GPT‑5.5‑Cyber 最初的预览版主要是为了减少在特定工作流中模型发生不必要的拒绝回应。此次更新在此基础上更进一步。这是我们迄今为止在发现并协助修复软件漏洞方面最强大的模型,同时保留了 GPT‑5.5 的通用智能基座,以及跨越长时间、处理复杂任务的能力。
该模型可以在大型代码库中进行持续深入的分析:识别与安全相关的组件,追踪含漏洞的代码是否可达,在受控环境中验证潜在问题,开发并测试补丁,并整理出证据供人工审查。其目标是帮助防御者完成整个漏洞修复闭环 — 而不仅仅是产出更多的漏洞报告。
CyberGym 用于衡量 AI 智能体能否在软件环境中复现已知漏洞。在该基准测试中,更新后的 GPT‑5.5‑Cyber 在单模型评估中达到 85.6%,相比之下 GPT‑5.5 为 81.8%。这是我们测得的最高单模型 CyberGym 得分。
在两项严苛的真实世界安全基准测试中,GPT‑5.5‑Cyber 的表现也优于 GPT‑5.5:在 ExploitGym 上为 39.5%,而 GPT‑5.5 为 25.95%。该基准测试用于评估智能体能否将已知漏洞转化为有效的漏洞利用,从而实现未经授权的代码执行。SEC-bench Pro 则用于评估针对复杂软件目标进行长周期漏洞发现及概念验证(PoC)生成的能力。在该测试中,GPT‑5.5‑Cyber 达到了 69.8%,而 GPT‑5.5 为 63.1%。
基准测试仅是衡量标准的一部分。在实际应用中,真正重要的是模型能否发现真实漏洞,从干扰信息中区分出切实需要处理的问题,并帮助防御者安全地落实修复方案。随着协调漏洞披露工作的完成,我们正持续在复杂的代码仓库和真实修复工作流中评估该模型的表现。
关于我们的网络安全策略(包括今天发布的内容以及为未来模型发布所做的准备),我们一直与美国政府保持着持续的沟通对话。这包括我们继续与 AI 标准与创新中心 (CAISI) 合作开展 GPT‑5.5 和 5.5-Cyber 的部署前测试;并与国家网络总监办公室 (ONCD) 和科学技术政策办公室 (OSTP) 合作,落实近期的行政命令(在新窗口中打开)及相关行业标准。
对于大多数防御者而言,结合“网络安全受信访问”(Trusted Access for Cyber) 和 Codex Security 的 GPT‑5.5 仍然是合适的起步选择。GPT‑5.5‑Cyber 则专为经过验证的防御者设计。他们在执行授权工作时,需要运用我们最先进的网络安全能力和更宽松的模型行为策略,相应地,这也配套了更严格的身份验证、监控、范围控制及审查机制。在 Daybreak 的早期应用中,GPT‑5.5 和 Codex Security 已帮助防御者识别并验证了许多广泛使用的系统中的漏洞,包括 Firefox、V8、Safari、OpenBSD、FreeBSD 以及 HTTP/2 的相关实现。
作为此次扩展的一部分,我们将与领先的安全软件及服务提供商携手,正式推出 OpenAI Daybreak 网络安全合作伙伴计划 (Daybreak Cyber Partner Program)。借助该计划,合作伙伴能够在向客户提供的安全产品与服务中,使用结合了“网络安全受信访问”的 GPT‑5.5 模型。目前,这也是我们支撑绝大多数防御网络安全工作流的主力模型。这一举措不仅能让终端客户切实受益于模型强大的防御能力,全面提升软件系统韧性,同时也将模型的直接访问权限安全地保留在合作伙伴手中。
此外,我们还将与计划内的合作伙伴协作,持续强化相关的安全防护、监控机制及防滥用标准,以确保这些前沿能力在整个安全生态系统中得到负责任的部署与应用。目前,我们已与首批合作伙伴携手启动了该项目,并计划在未来几个月内将其覆盖范围进一步扩大至更多机构。
Patch the Planet 是一项专项计划,旨在协助维护者跨越“发现问题”到“落实修复”的鸿沟。该计划由我们与 Trail of Bits 联合发起,并得到 HackerOne 和 Calif 的支持。我们不仅为安全研究人员提供专项资金,更配备了 Codex Security 及我们最先进的 AI 模型,赋能他们与开源维护者展开直接、高效的合作。
如今,开源软件已成为各行业的基石,支撑着数字产品、公共服务、开发者工具以及关键基础设施的运转。任何一个广泛使用的网络库若出现安全漏洞,都可能波及成千上万的下游系统。然而,支撑这些庞大项目的,往往是时间与资金双重匮乏的微型团队。Linux 基金会与哈佛大学的一项联合研究(在新窗口中打开)表明,在受访的高频开源项目中,94% 的项目其年度 90% 以上的新增代码量是由不到 10 名开发者负责的。
虽然 AI 技术的应用让我们能够以更快的速度发现并修复海量漏洞,但这同时也给维护者带来了审查负担 — 他们必须从成千上万份报告中筛选出有效信息,而其中不乏大量低质量的误报。我们不能让维护者陷入“报告泛滥却无力修复”的困境。正因如此,Patch the Planet 自创立之初便将“专家级人工安全审查”确立为重要机制。
每次合作伊始,我们的安全研究员都会与所对接的维护者进行沟通与咨询。维护者可以自主界定优先级、工作偏好以及既定的漏洞披露流程。随后,Patch the Planet 研究团队将对整个流程进行端到端管理:在漏洞报告与补丁提交至维护者之前,先行完成验证与去重工作。这一机制不仅大幅减轻了维护者的工作负担,更极大提升了漏洞修复的时效性。
此外,参与该计划的开源项目还将获得 ChatGPT Pro 账号、Codex Security 的特定访问权限,以及充足的 API 额度,用于支持其核心开发、自动化运维以及发布工作流。
在针对多个项目开展的首期五日冲刺中,我们成功筛查出数百个亟待审查的潜在问题,合并了数十个有效补丁(更多补丁正在稳步推进中),并构建了一套涵盖模糊测试、变体分析、差分测试及基于规范测试的高复用度工作流。要了解更多详情,请访问Trail of Bits 博客(在新窗口中打开)。
发现漏洞固然重要,但真正构筑数字世界安全防线的,是将修复方案落到实处;而这一切,离不开多方协作与整个社区的支持。
我们还积极与全球各国政府及机构展开合作,全面提升其网络安全防御水位,为关键基础设施保驾护航。随着 AI 模型网络安全能力的不断跃升,我们在筹备发布下一代模型期间,始终与美国政府及相关联邦机构保持着紧密的协作。在过去一个月里,我们相继与澳大利亚、加拿大、法国、德国、日本、韩国,以及欧盟机构 (ENISA 等) 正式建立了“网络安全受信访问”合作伙伴关系。我们与英国政府在网络安全、系统测试与评估,以及其他共同关切领域的互信合作也在不断深化。
未来,我们计划与符合条件的关键基础设施(包含政府网络)运营主体开展直接对接,为他们所管理的系统量身打造专属的安全防护体系。这一系列举措的重点在于:让先进的 AI 技术成为防御者的得力助手,同时最大程度阻断恶意攻击者对现实世界造成破坏的可能。
我们还将与企业级客户及可信合作伙伴携手,将与其运营或保护的系统相关的深层上下文及特征标识纳入模型视野。这将进一步夯实我们的网络安全防护基座,显著提升我们防范针对关键服务恶意网络攻击的能力。
Daybreak 汇聚了前沿模型、Codex Security、Patch the Planet 计划、资深研究专家、开源维护者、安全生态合作伙伴、关键基础设施运营方以及严密的受信访问控制机制。我们汇聚各方力量,赋能人类防御者,助其从容应对未知的网络挑战。
无论是公共事业机构还是私营企业,均可借助 OpenAI Daybreak 的强大能力,对内部自主研发及外部依赖的软件进行漏洞挖掘、验证与修复。广大开发者与维护者可在自有代码库中运行
Codex Security,便捷审查安全预警,并顺畅推进代码修复落地。安全领域的生态伙伴及从业者则能充分利用我们的前沿模型,持续优化现有的防御工具链,将卓越的安全能力快速辐射至更多组织。我们的目标并不局限于利用模型“发现更多漏洞”,而是致力于迈向一个软件更安全、网络韧性更强的全新时代。
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。