





这两天学校图书馆安了新的管理系统,把我一些常用的软件都禁用了。让我非常郁闷,用Ice Sword把管理软件结束进程的话,又会被服务端禁止上网。无奈之下研究了下如何保护进程。
多天的学习,发现进程保护有几种方法,一个是最简单的RING 3下的IAT HOOK,我们将系统的IAT表中的OpenProcess函数Hook住,就能实现对特定的进程保护起来。
这种方法只能对任务管理器和调用OpenProcess获取进程句柄的程序有效。如果是XP或者VISTA下的taskkill命令,这种方法是防不住的。这种情况下要用SSDT HOOK才行。SSDT只给大家提一下,本文并不深究,因为SSDT HOOK要驱动参与的。
那么现在我们来看看任务管理器是怎么结束进程的——Ring3下有一个函数叫TerminateProcess(HANDLE hProc , UINT uExitCode),后面那个参数无所谓,是退出时的返回值,前面那个参数是要结束的进程的句柄。
那么怎么获得这个进程的句柄呢?大多数程序是通过HANDLE OpenProcess(DWORD dwDesiredAccess,BOOL bInheritHandle,DWORD dwProcessId),第二个参数没什么所谓,指的是句柄是否允许继承,没关系。第三个参数指的是要结束的进程的PID值。第一个参数指的是你希望获得的句柄具有哪些权限,也就是说当dwDesiredAccess & PROCESS_TERMINATE != 0时,这个句柄是具有结束进程权限的。
明白了这些后,我们可以用一个钩子,HOOK住OpenProcess,我们判断调用方的第三个参数是不是我们的PID,如果不是就不用管,如果是,那么判断第一个参数是不是具有结束进程的权限,如果有,那么我们返回NULL,严谨一点还可以通过SetLastError函数设置一个错误信息。
程序截图:
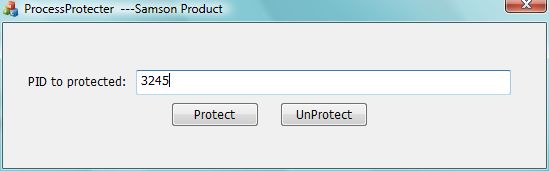
接下来介绍下简单的源代码:
源代码分为2部分,程序采用Visual studio 2008,MFC、WIN32 DLL编写。一个是DLL部分,即要注入到系统的钩子,还有一个是界面程序部分。
附件中LibProcessProtector是DLL,ProcessProtector就是界面程序。
下载地址:
http://cid-856b7a1fbf560755.skydrive.live.com/self.aspx/My%20free%20softwares/ProcessProtecter.rar
版权声明:CAPI类的封装是由Jeffery richter在《windows via c/c++》中提供的。
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。