



如果你是一位个人用户,Hermes Agent 可能已经是你日常工作中的得力助手。它能读文件、写代码、搜网页、发消息——像一个随叫随到的私人管家。
但当你试图把它部署给整个公司使用时,问题就来了:
财务部的对话记录会不会被研发部看到?市场部的 API 密钥会不会被误用?不同团队的文件会不会混在一起?
这些问题的答案,指向同一个关键词:多租户。
理解这次改造,最直观的方式是一个建筑学的比喻。
原生 Hermes Agent 像一栋独栋别墅。每个用户( profile )有自己的房间、钥匙、储物柜。它舒适、私密,但只适合一个人或一个小家庭居住。
多租户改造后的 Hermes Agent ,则像一栋企业级赛博大厦。同一栋大楼里,每个企业租户拥有独立的办公楼层——统一的水电网络安防(共享底座),各自的门禁储物办公设施(租户隔离)。A 公司的员工看不到 B 公司的办公室,更不可能走进 C 公司的会议室。
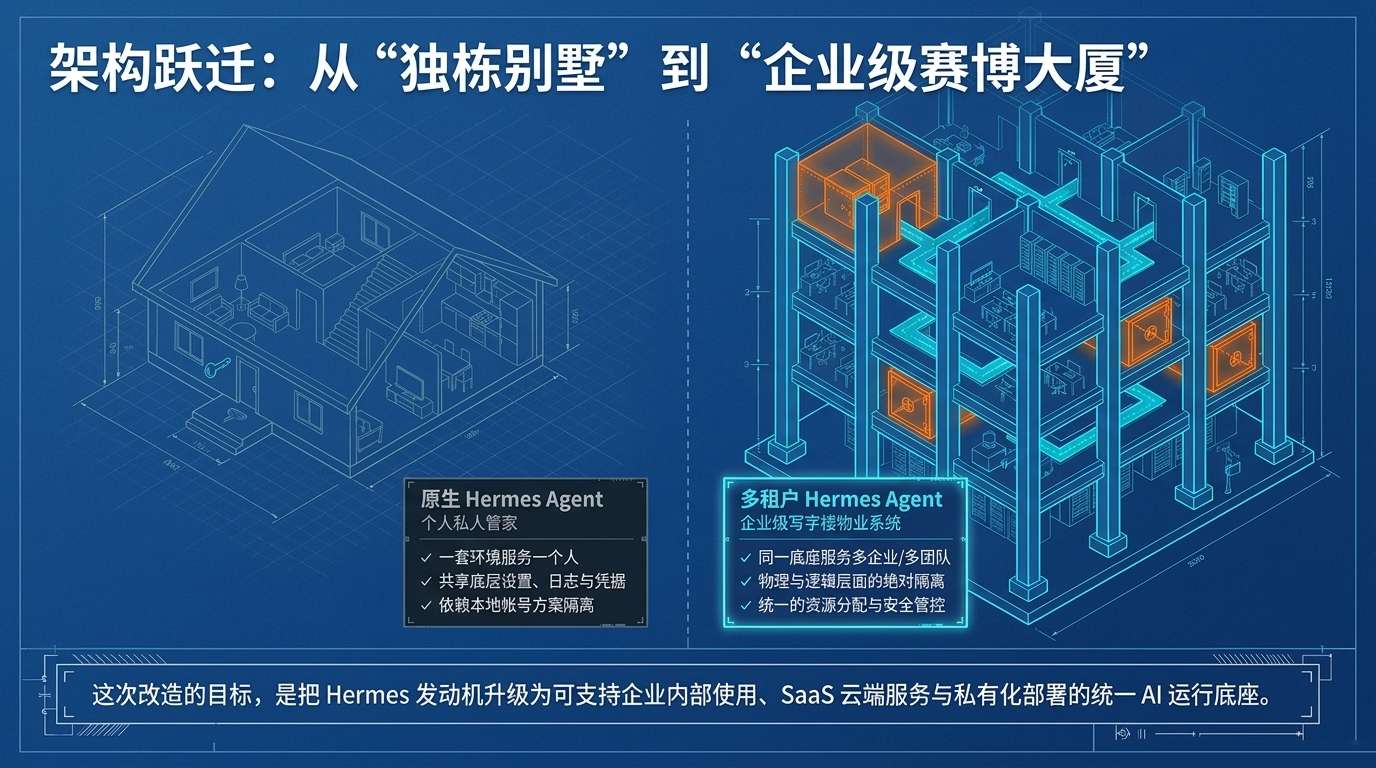
核心转变: 隔离单位从「 profile 」变为了「 tenant (租户)」。原来是「每个助手一间屋子」,现在变成了「同一栋大楼里,每个客户有自己的房间、门禁、储物柜、操作权限和审计记录」。
多租户不是简单地在数据库里加一个 tenant_id 字段。这次改造在五个关键维度上进行了系统性重构:
| 维度 | 原生 Hermes (个人版) | 多租户 Hermes (企业版) |
|---|---|---|
| 身份体系 | 依赖本地 Profile | 租户 → 用户 → 上下文三级体系 |
| 数据边界 | 物理共用底层 | 底层强制隔离标签 |
| 密钥管理 | 公共抽屉式存放 | 统一托管 + 按租户独立取用 |
| 高风险执行 | 系统级直接运行 | 独立安全沙箱( Docker ) |
| 自动化 | 随个人账号挂载 | 继承严格的企业上下文与权限边界 |
如果说多租户是一栋大厦,那么以下四个机制就是支撑大厦安全的承重结构——缺一不可。
在多租户系统中,每一次操作都必须明确「谁在操作、属于哪个租户」。Hermes Agent 设计了一套三层动态身份路由模型:
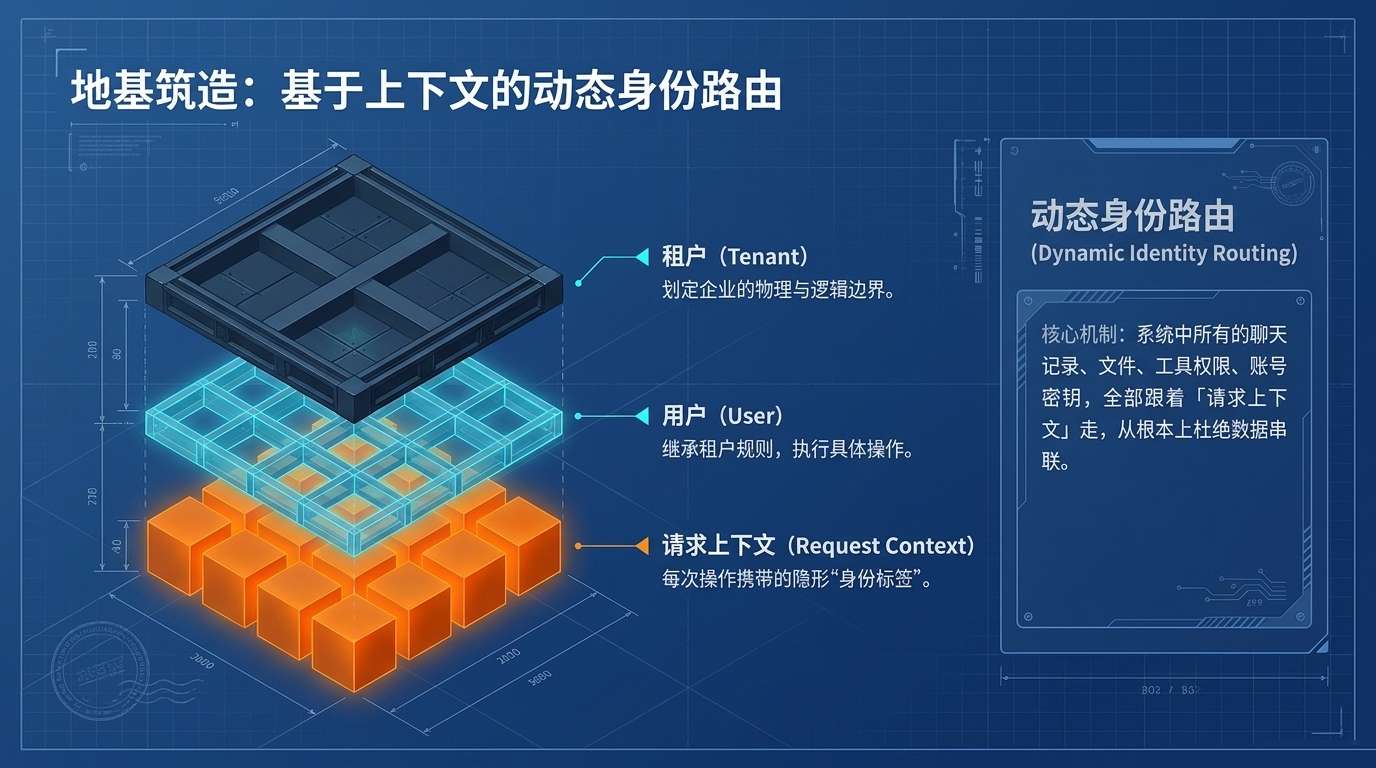
核心机制: 系统中所有的聊天记录、文件、工具权限、账号密钥,全部跟着「请求上下文」走,从根本上杜绝数据串联。
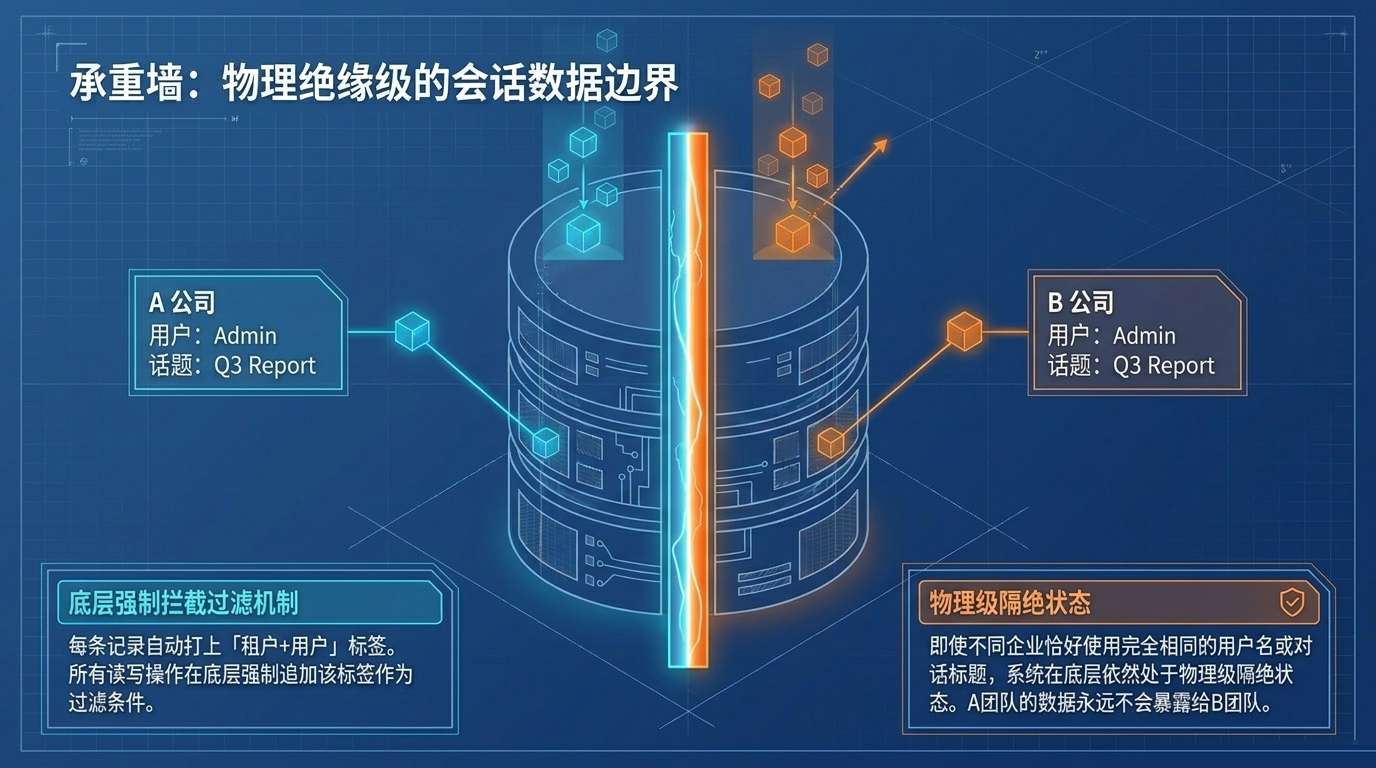
想象一个经典场景:A 公司的管理员 Admin 创建了名为「 Q3 Report 」的会话;碰巧 B 公司的管理员也叫 Admin ,也创建了同名的「 Q3 Report 」会话。在传统系统中,这可能引发数据混淆甚至泄露。
Hermes Agent 的解决方案是一道物理绝缘级的承重墙:每条数据记录在写入时,自动打上「租户 + 用户」标签;所有读写操作在底层强制追加该标签作为过滤条件。即使应用层代码出现漏洞,底层存储引擎依然会拒绝跨租户访问。
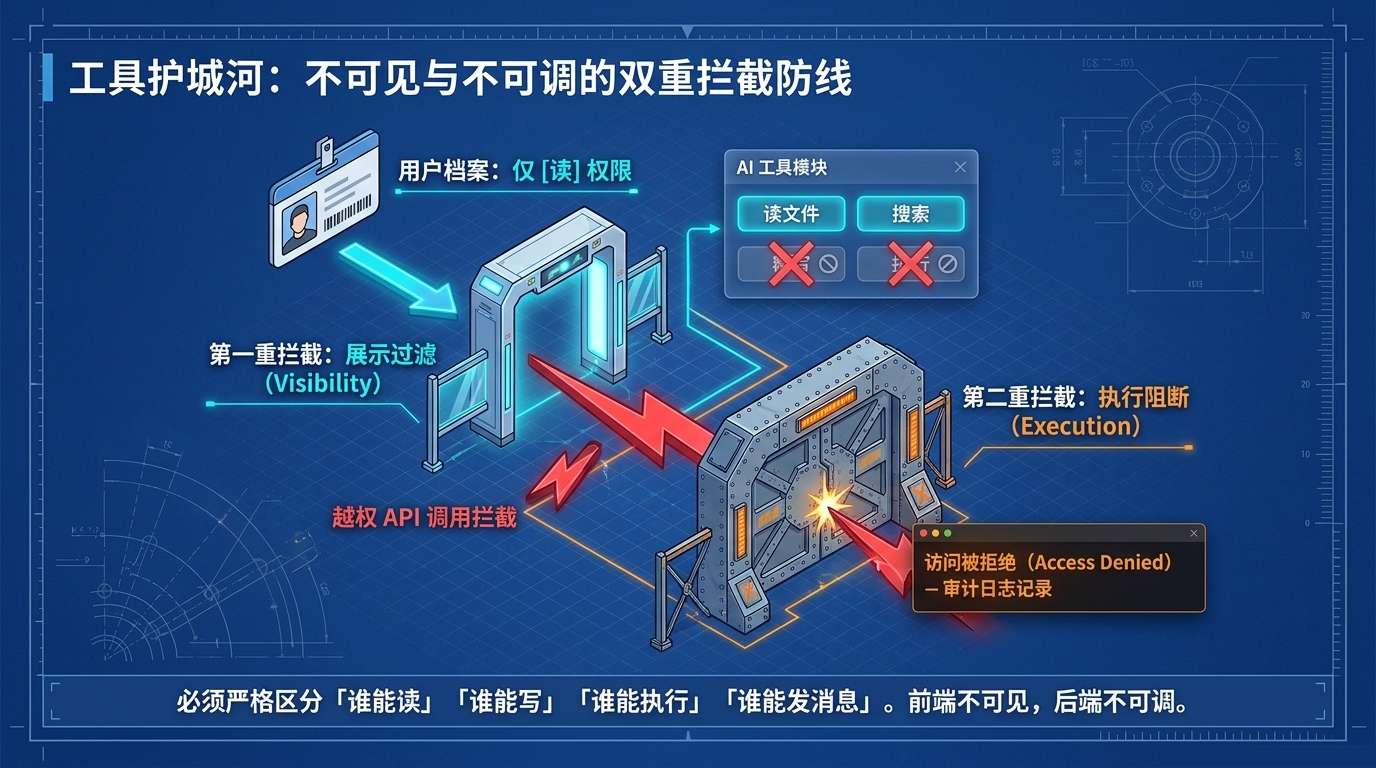
工具权限是另一个关键战场。Hermes 的能力很强——读文件、写文件、执行命令、发送消息——但在企业场景中,必须严格区分「谁能读」「谁能写」「谁能执行」「谁能发消息」。
系统设计了两道拦截防线:
两道防线独立运作、互为备份,构成了纵深防御体系。
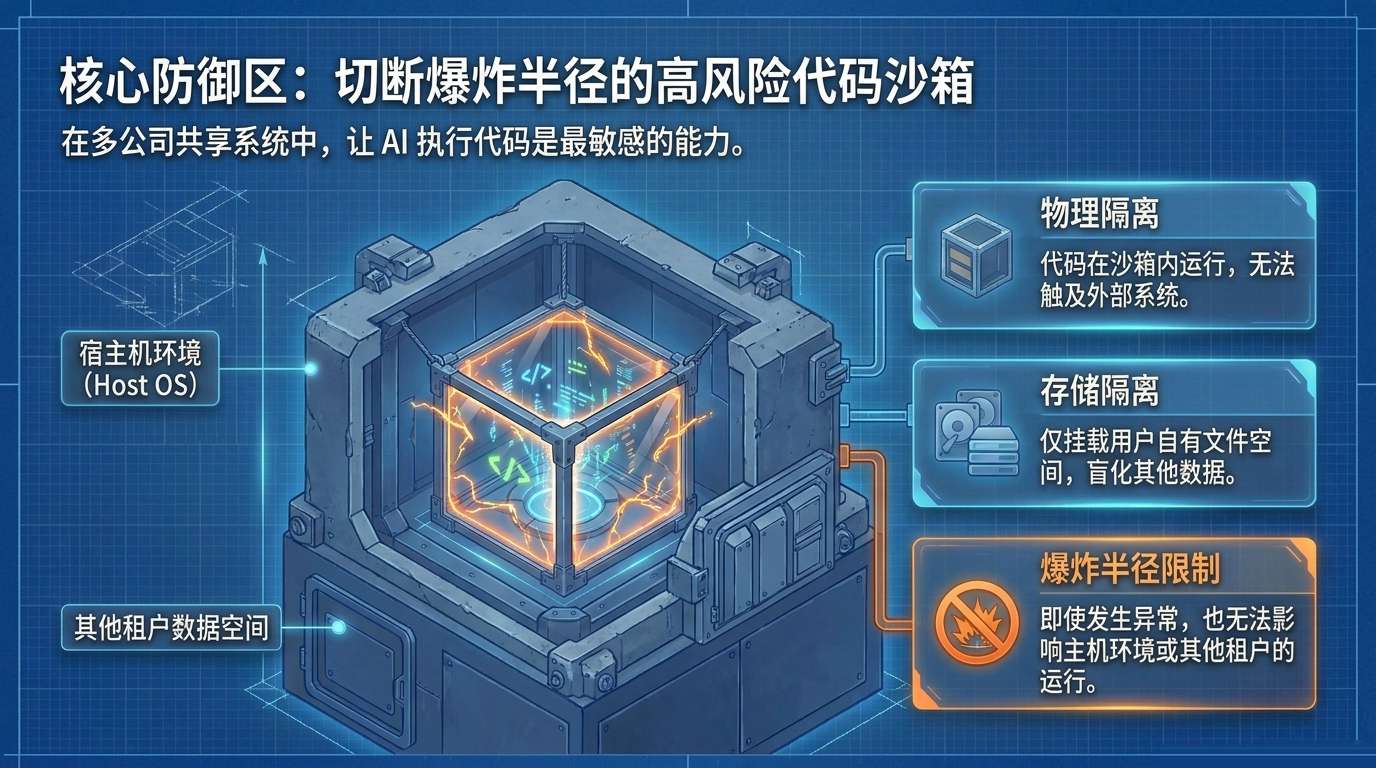
在多公司共享系统中,让 AI 执行代码是最敏感的能力。如果直接在宿主机上运行用户代码,一个租户的任务可能影响系统环境,甚至影响其他租户。
Docker 沙箱提供三层防护:
多租户平台不可避免地要对接企业已有的业务系统( ERP 、CRM 、OA 等)。传统的集成方式往往需要把业务系统的全局管理员 Token 交给 AI 平台——这无异于「把保险柜钥匙交给管家」。
Hermes Agent 设计了一套「可信令牌交换」机制,以 property-mgmt 插件为真实案例验证了可行性:
1 用户发起自然语言查询,系统提取租户 ID 和用户 ID
2 Hermes 生成短期断言——不包含任何长期密钥
3 企业业务系统验证断言,核对业务权限
4 业务系统签发短期 Access Token 返回给 Hermes
5 Hermes 用短期 Token 获取业务数据,写入用户专属空间
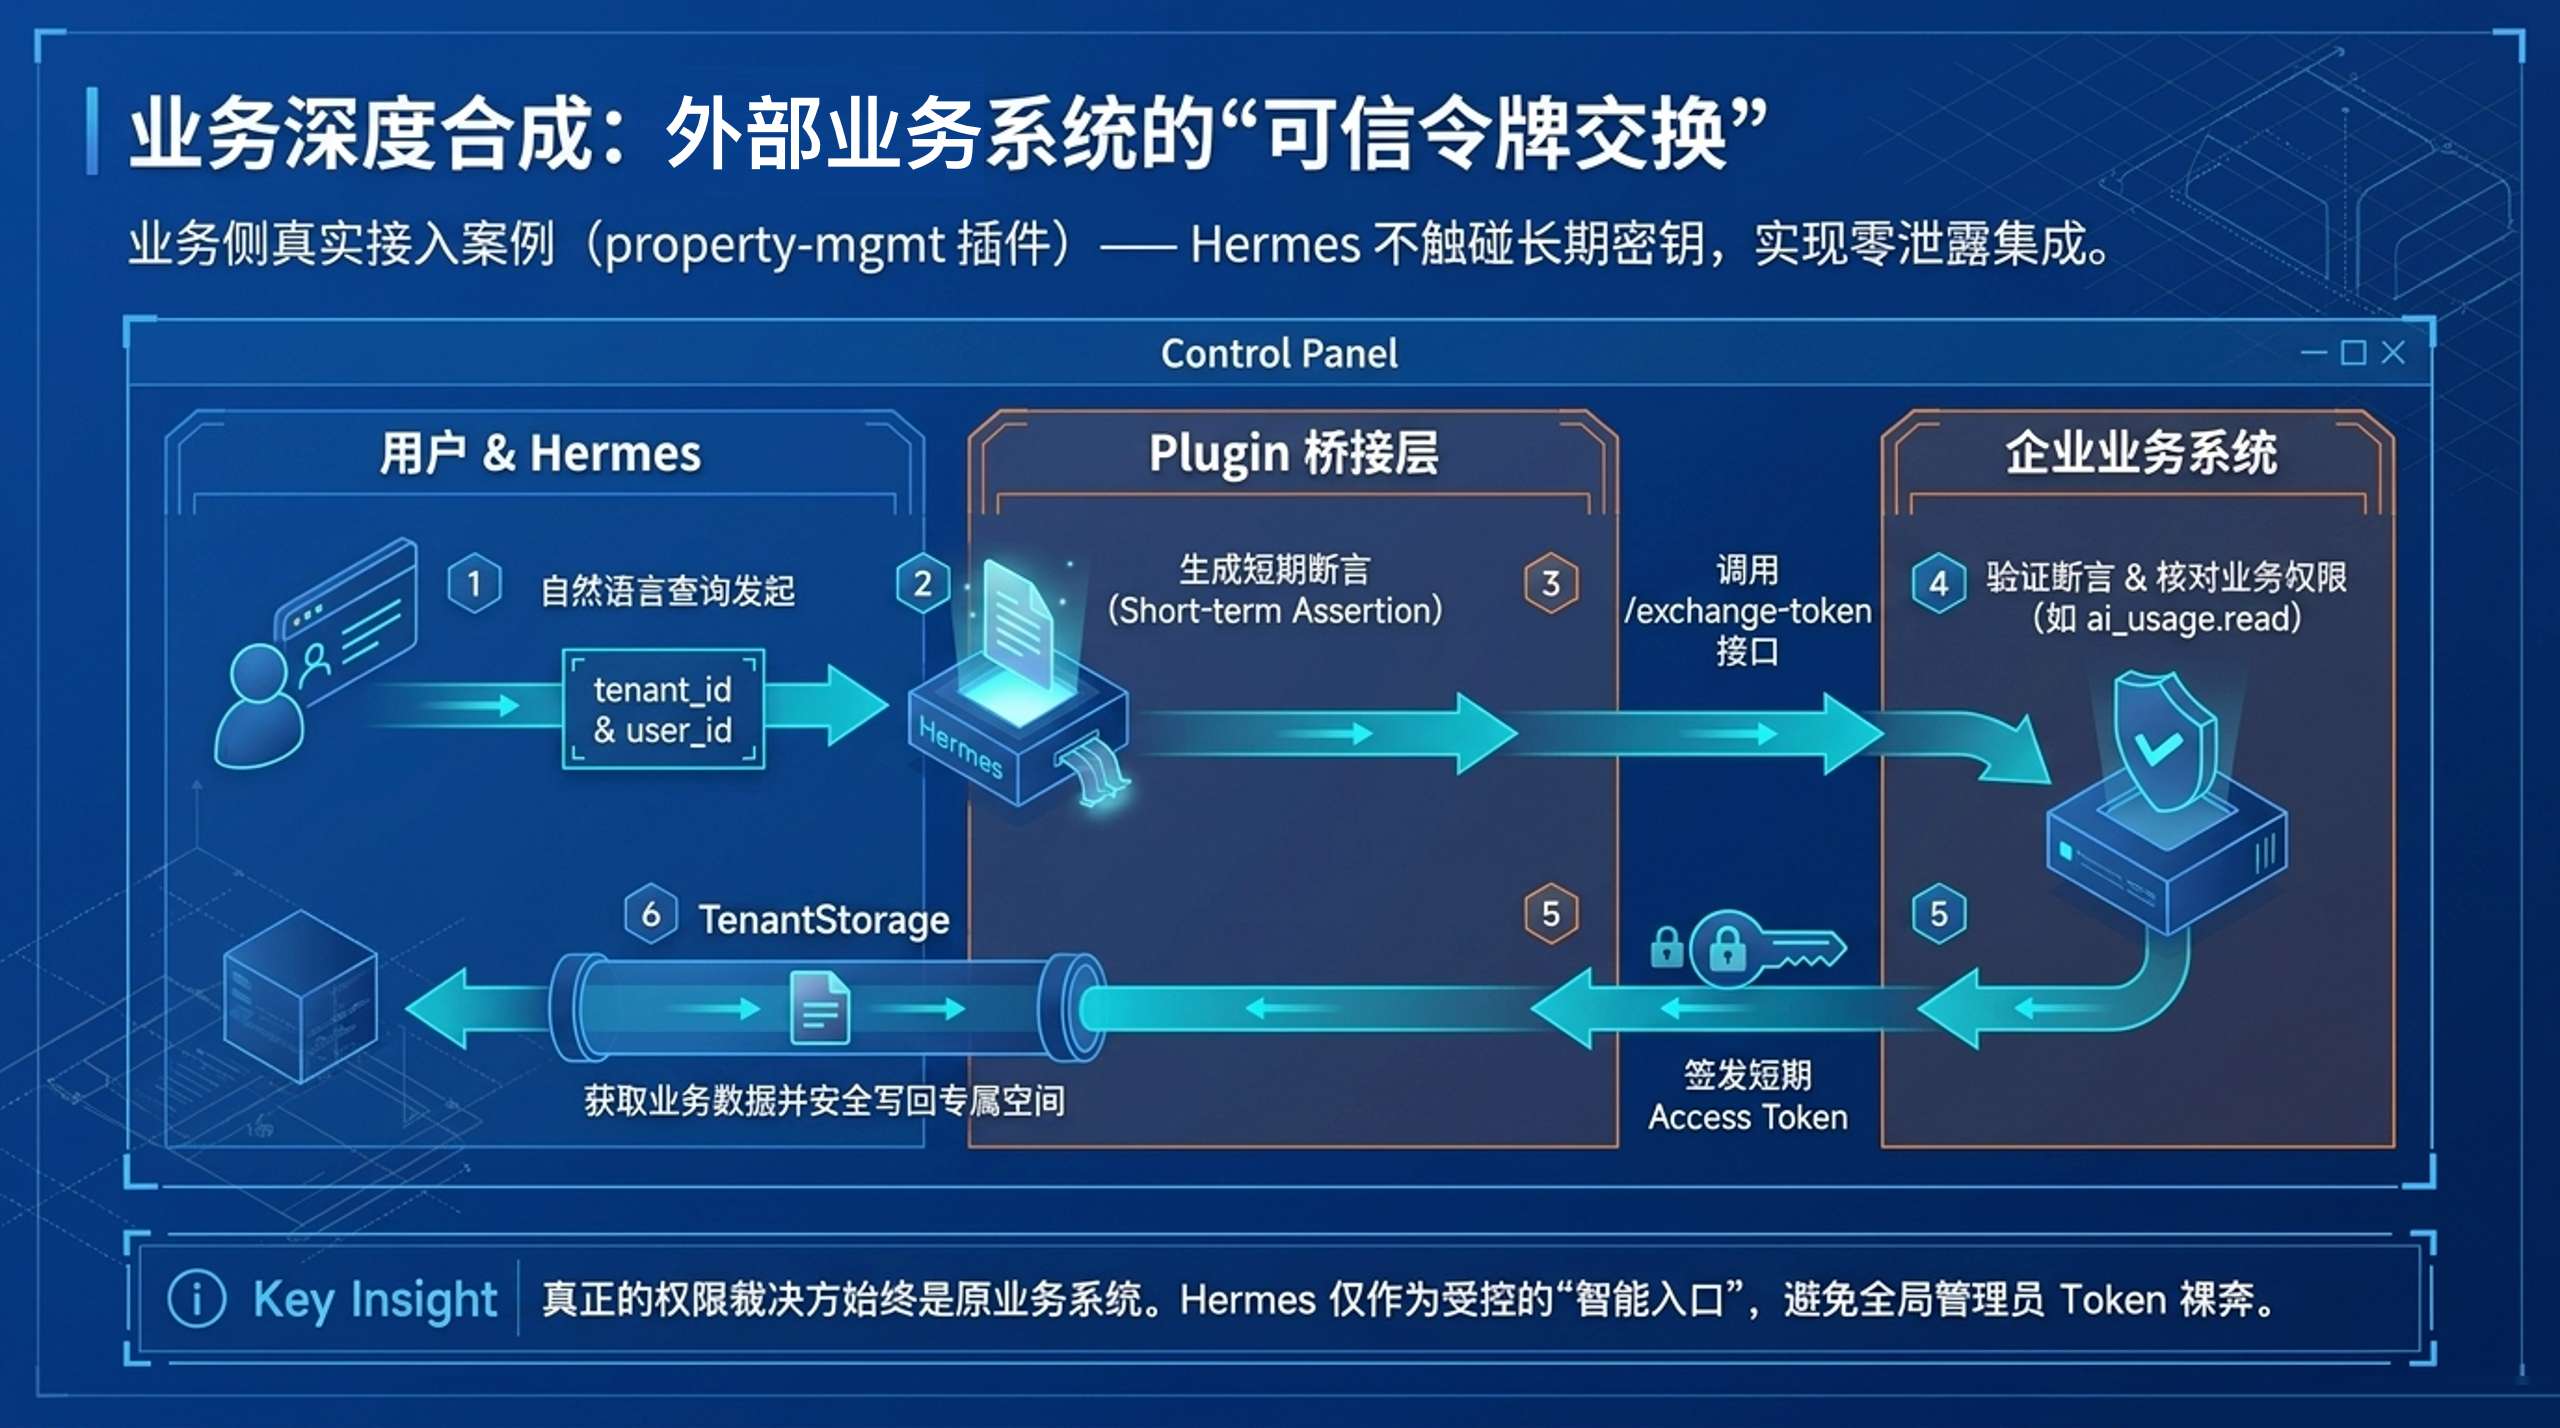
核心原则: 真正的权限裁决方始终是原业务系统,Hermes 仅作为受控的「智能入口」,不触碰长期密钥,实现零泄露集成。
多租户改造不是单一维度的修补,而是一场涉及 12 个核心模块的底层架构重塑:
| 🔐 身份识别 | 🔑 工具权限 | 💬 会话隔离 | 🔗 外部映射 |
|---|---|---|---|
| 🔒 密钥隔离 | ⚙️ 任务隔离 | 📁 文件隔离 | 🧩 插件分级 |
| 🛡️ 安全沙箱 | 📋 审计后台 | 🌐 Gateway 多租户 | 📊 Dashboard 管理 |
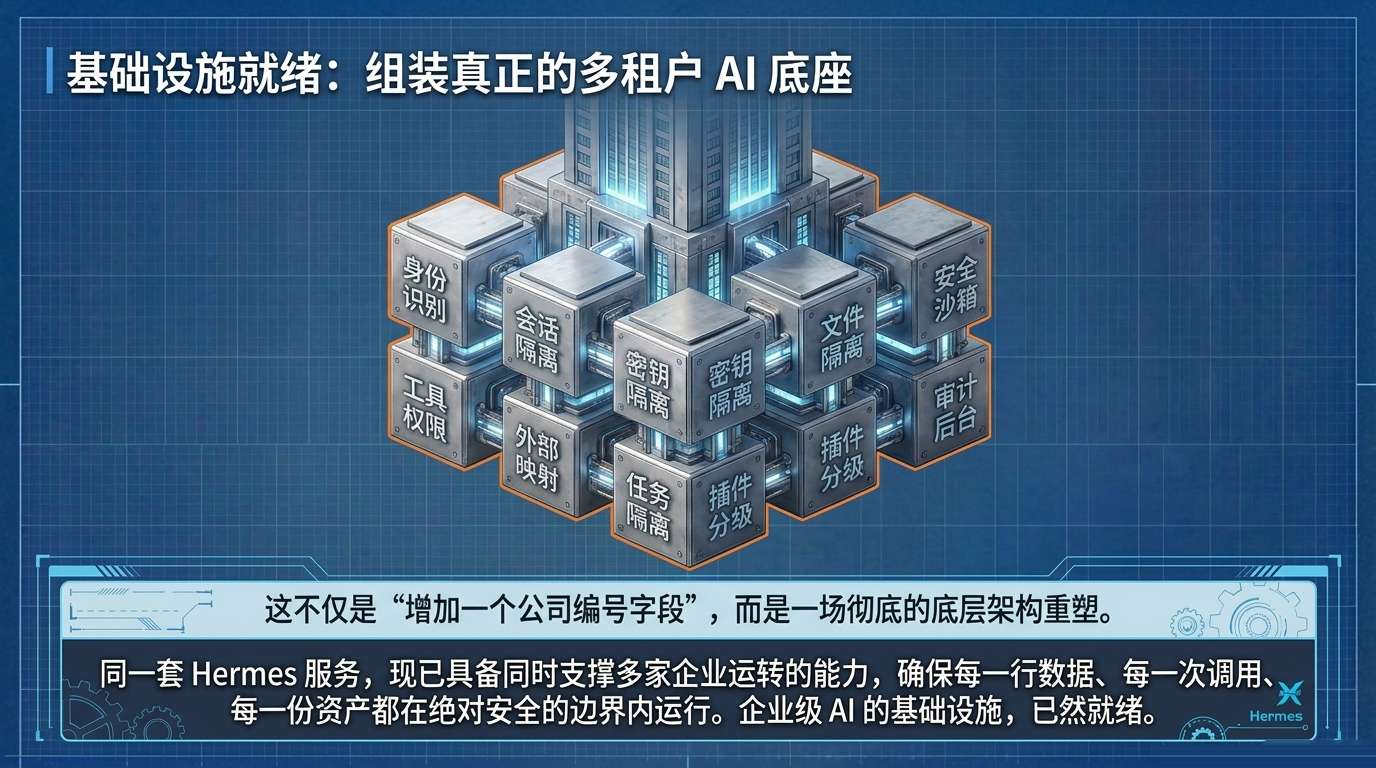
这不仅是增加一个公司编号字段,而是一场彻底的底层架构重塑。
同一套 Hermes 服务,现已具备同时支撑多家企业运转的能力,确保每一行数据、每一次调用、每一份资产都在绝对安全的边界内运行。
从身份解析到会话隔离,从 Docker 沙箱到可信令牌交换,从 Gateway 多平台映射到 Dashboard 管理控制面——这是一整套平台化改造。
从「独栋别墅」到「企业级赛博大厦」,Hermes Agent 从一位能干的「个人管家」,成长为可以承载企业级 AI 应用的「基础设施底座」。
企业级 AI 的基础设施,已然就绪。
关注我们,获取更多 AI 应用解析
此内容由惯性聚合(RSS阅读器)自动聚合整理,仅供阅读参考。 原文来自 — 版权归原作者所有。